Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
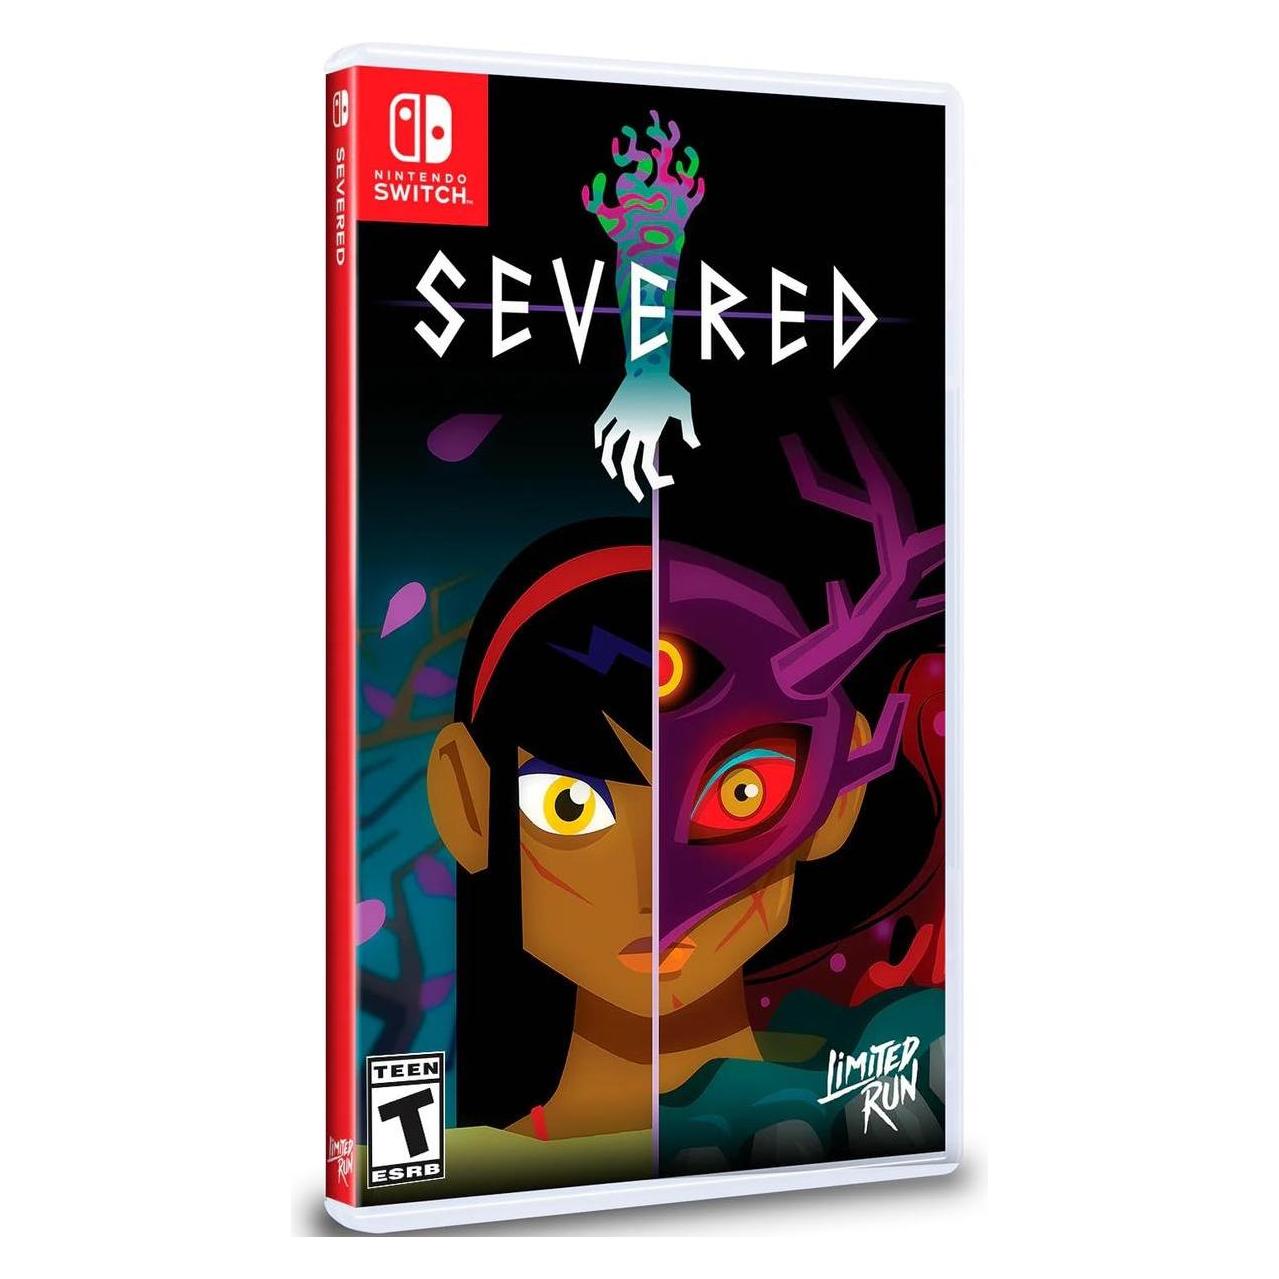
Ähnliche Suchbegriffe für Limited-Run-Severed-Import
Top-Angebote
Produkte zum Begriff Limited-Run-Severed-Import:
-
Limited Run, Ninja Five-O (Import)Ninja Five-O versetzt Sie in die epische und rücksichtslose Reise von Joe Osugi, einem Detektiv, und die Spieler werden zum Ninja Five-O. Nutzen Sie eine Vielzahl von meisterhaften Ninja-Fähigkeiten, um für Gerechtigkeit zu sorgen, indem Sie heimtückische Verbrechen wie Banküberfälle und Entführungen aufklären. Setzen Sie einzigartige Ninjutsu-Moves ein, um die Stadt Zipangu zu beschützen und die bösen Mad Mask-Bosse zur Strecke zu bringen. Die Hauptmerkmale des Spiels sind: - Ninjutsu, eine Vielzahl von Angriffsmodi - Time Trial Modus, bereits abgeschlossene Level können in diesem Zeitmodus erneut gespielt werden. Für jeden Zustand gibt es ein Zeitziel, wobei das Ziel darin besteht, den Abschnitt vor Ablauf der vorgegebenen Zeit abzuschliessen. - Speichern des Spiels (Fortschrittsanzeige) zu jeder Zeit - Funktion zum Zurückspulen.46,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RunRun , Races and Trails Around the World , > , Erscheinungsjahr: 20230406, Produktform: Leinen, Redaktion: DK Travel, Seitenzahl/Blattzahl: 224, Themenüberschrift: SPORTS & RECREATION / Running & Jogging, Keyword: running; racing; trail-running; marathon training; running holidays; running trails; park run; best runs; epic running trails; epic runs of the world; lonely planet epic runs of the world; run; running routes; world's best running trails; world's best running routes; world's best runs; UK specific keywords: Lonely Planet Epic Runs of the World; Fifty Places to Run Before You Die; Wild Running: Britain's 200 Greatest Trail Runs, Fachschema: Englische Bücher / Reise / Welt gesamt, Pole~Marathon - Halbmarathon - Langstreckenlauf~Outdoor~Welt / Reiseführer, Kunstreiseführer, Fachkategorie: Laufen und Joggen~Reiseführer: Aktiv-Urlaub, Imprint-Titels: DK Eyewitness Travel, Warengruppe: HC/Reiseführer Sport/Welt gesamt, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 217, Höhe: 24, Gewicht: 996, Produktform: Gebunden, Genre: Importe,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wird "The Severed Garden" von Jim Morrison gesprochen?
Nein, "The Severed Garden" ist ein Gedicht von Jim Morrison, das er geschrieben hat. Es wurde nicht von ihm gesprochen, sondern in schriftlicher Form veröffentlicht. Es ist Teil seiner Lyrik, die er während seiner Zeit als Frontmann der Band The Doors geschrieben hat. **
Welches ältere Lied wird oft gesungen, in dem "run run run run run" häufig vorkommt?
Ein älteres Lied, in dem "run run run run run" häufig vorkommt, ist "Runaway" von Del Shannon aus dem Jahr 1961. Es ist ein bekannter Rock'n'Roll-Song, der sich um das Thema des Weglaufens dreht. Der Refrain enthält die Zeile "I'm a-walkin' in the rain, tears are fallin' and I feel the pain, wishin' you were here by me, to end this misery, and I wonder, I wa-wa-wa-wa-wonder, why, a-why, why, why, why, she ran away, and I wonder, where she will stay, my little runaway, a-run run run run runaway". **
Top-Angebote
Produkte zum Begriff Limited-Run-Severed-Import:
-
Limited Run, Haven ( #117) (Import)Zwei Liebende gaben alles auf und flohen auf einen verlorenen Planeten, um zusammen zu sein. Ein RPG-Abenteuer über Liebe, Rebellion und Freiheit. Yu und Kay sind auf einen vergessenen Planeten geflohen und haben alles zurückgelassen, was sie wussten. Spielen Sie die beiden Liebenden, die sich in einer unbekannten Welt niederlassen. Gleiten Sie über den fragmentierten Planeten und suchen Sie nach Teilen und Material, um Ihr Schiff zu reparieren und daraus ein gemütliches Zuhause zu machen. Geniessen Sie Momente des Alltags als sympathisches Paar, während Sie Mahlzeiten kochen, basteln und wertvolle Ressourcen sammeln, um den nächsten Tag zu überstehen. Kämpfen Sie gegen diejenigen, die versuchen, Sie auseinanderzureissen, indem Sie die Aktionen im Kampf synchronisieren, das perfekte Timing und den perfekten Rhythmus finden, während Sie beide Charaktere kontrollieren und darum kämpfen, sie und ihre Beziehung am Leben zu erhalten.73,06 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Limited Run, Ninja Five-O (Import)Ninja Five-O versetzt Sie in die epische und rücksichtslose Reise von Joe Osugi, einem Detektiv, und die Spieler werden zum Ninja Five-O. Nutzen Sie eine Vielzahl von meisterhaften Ninja-Fähigkeiten, um für Gerechtigkeit zu sorgen, indem Sie heimtückische Verbrechen wie Banküberfälle und Entführungen aufklären. Setzen Sie einzigartige Ninjutsu-Moves ein, um die Stadt Zipangu zu beschützen und die bösen Mad Mask-Bosse zur Strecke zu bringen. Die Hauptmerkmale des Spiels sind: - Ninjutsu, eine Vielzahl von Angriffsmodi - Time Trial Modus, bereits abgeschlossene Level können in diesem Zeitmodus erneut gespielt werden. Für jeden Zustand gibt es ein Zeitziel, wobei das Ziel darin besteht, den Abschnitt vor Ablauf der vorgegebenen Zeit abzuschliessen. - Speichern des Spiels (Fortschrittsanzeige) zu jeder Zeit - Funktion zum Zurückspulen.46,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
RunRun , Races and Trails Around the World , > , Erscheinungsjahr: 20230406, Produktform: Leinen, Redaktion: DK Travel, Seitenzahl/Blattzahl: 224, Themenüberschrift: SPORTS & RECREATION / Running & Jogging, Keyword: running; racing; trail-running; marathon training; running holidays; running trails; park run; best runs; epic running trails; epic runs of the world; lonely planet epic runs of the world; run; running routes; world's best running trails; world's best running routes; world's best runs; UK specific keywords: Lonely Planet Epic Runs of the World; Fifty Places to Run Before You Die; Wild Running: Britain's 200 Greatest Trail Runs, Fachschema: Englische Bücher / Reise / Welt gesamt, Pole~Marathon - Halbmarathon - Langstreckenlauf~Outdoor~Welt / Reiseführer, Kunstreiseführer, Fachkategorie: Laufen und Joggen~Reiseführer: Aktiv-Urlaub, Imprint-Titels: DK Eyewitness Travel, Warengruppe: HC/Reiseführer Sport/Welt gesamt, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 260, Breite: 217, Höhe: 24, Gewicht: 996, Produktform: Gebunden, Genre: Importe,26,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Limited-Run-Severed-Import
-
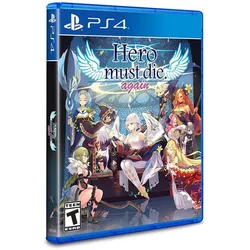
Limited Run, Hero Must Die Again (Import)Du bist der Held, deine letzte Erinnerung ist der Kampf mit dem Dämon Guile und dessen Vernichtung, wodurch du deine Welt gerettet hast. Allerdings scheinst du dabei gestorben zu sein und kannst dich nun nicht mehr an sie erinnern, diejenige, für die du allein in den Kampf gegen den Dämon gezogen bist. Aufgrund deiner grossen Tat haben dir die Götter fünf weitere Tage gegeben, um deine Angelegenheiten in Ordnung zu bringen, aber die Zeit wird schnell ihren Tribut fordern und du wirst schwächer werden, während die Tage vergehen. Vom bekannten Schöpfer Shoji Masuda kommt ein episches Anti-RPG über das Altern und den Tod. - Fantasy-Anti-RPG, in dem der Held am Anfang am stärksten ist und mit der Zeit schwächer wird.83,62 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wird "The Severed Garden" von Jim Morrison gesprochen?
Nein, "The Severed Garden" ist ein Gedicht von Jim Morrison, das er geschrieben hat. Es wurde nicht von ihm gesprochen, sondern in schriftlicher Form veröffentlicht. Es ist Teil seiner Lyrik, die er während seiner Zeit als Frontmann der Band The Doors geschrieben hat. **
-
Welches ältere Lied wird oft gesungen, in dem "run run run run run" häufig vorkommt?
Ein älteres Lied, in dem "run run run run run" häufig vorkommt, ist "Runaway" von Del Shannon aus dem Jahr 1961. Es ist ein bekannter Rock'n'Roll-Song, der sich um das Thema des Weglaufens dreht. Der Refrain enthält die Zeile "I'm a-walkin' in the rain, tears are fallin' and I feel the pain, wishin' you were here by me, to end this misery, and I wonder, I wa-wa-wa-wa-wonder, why, a-why, why, why, why, she ran away, and I wonder, where she will stay, my little runaway, a-run run run run runaway". **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.