Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Lohse-Jonas-Le-grand
Top-Angebote
Produkte zum Begriff Lohse-Jonas-Le-grand:
-
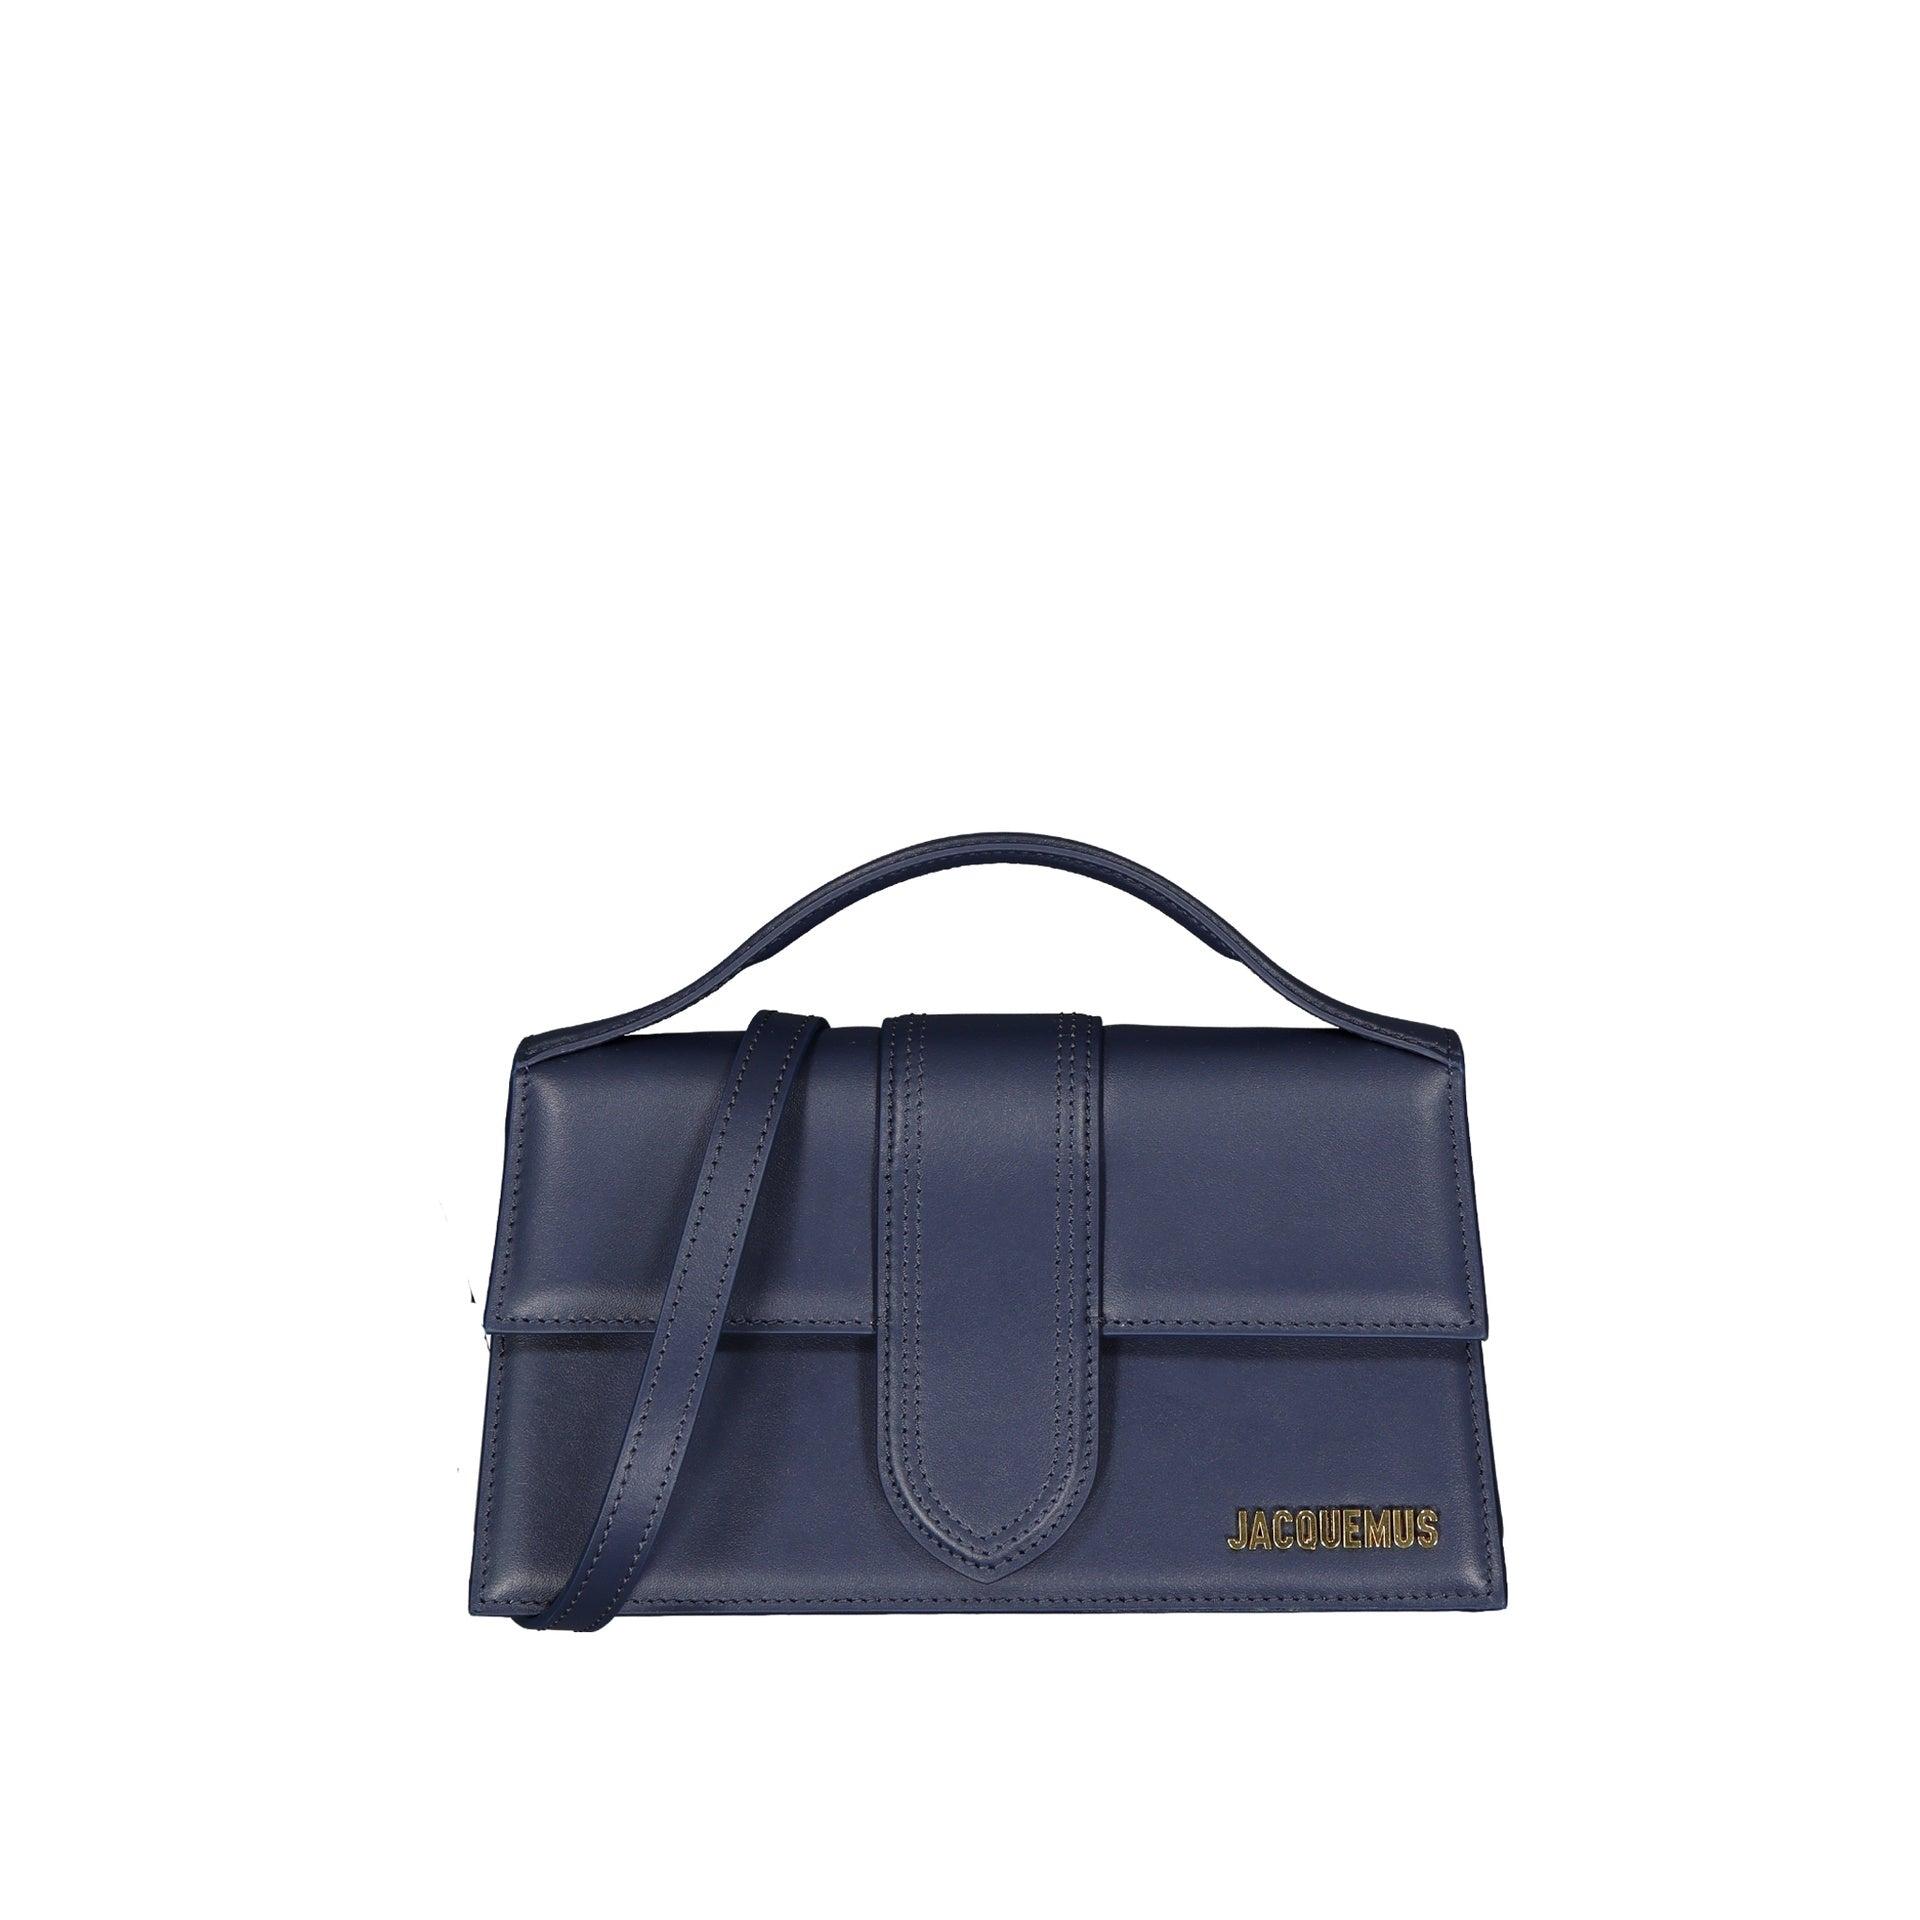
Jacquemus Le Grand Bambino Umhängetasche- Material: 100 % Leder - Ein Tragegriff - Abnehmbarer Schulterriemen - Geprägtes Logo - Ein Einsteckfach auf der Rückseite - Lackleder - 24 x 14 x 7 cm - Crossbody-Tasche mit Metallklappe - Hergestellt in Italien - Geschlecht: Damen698,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
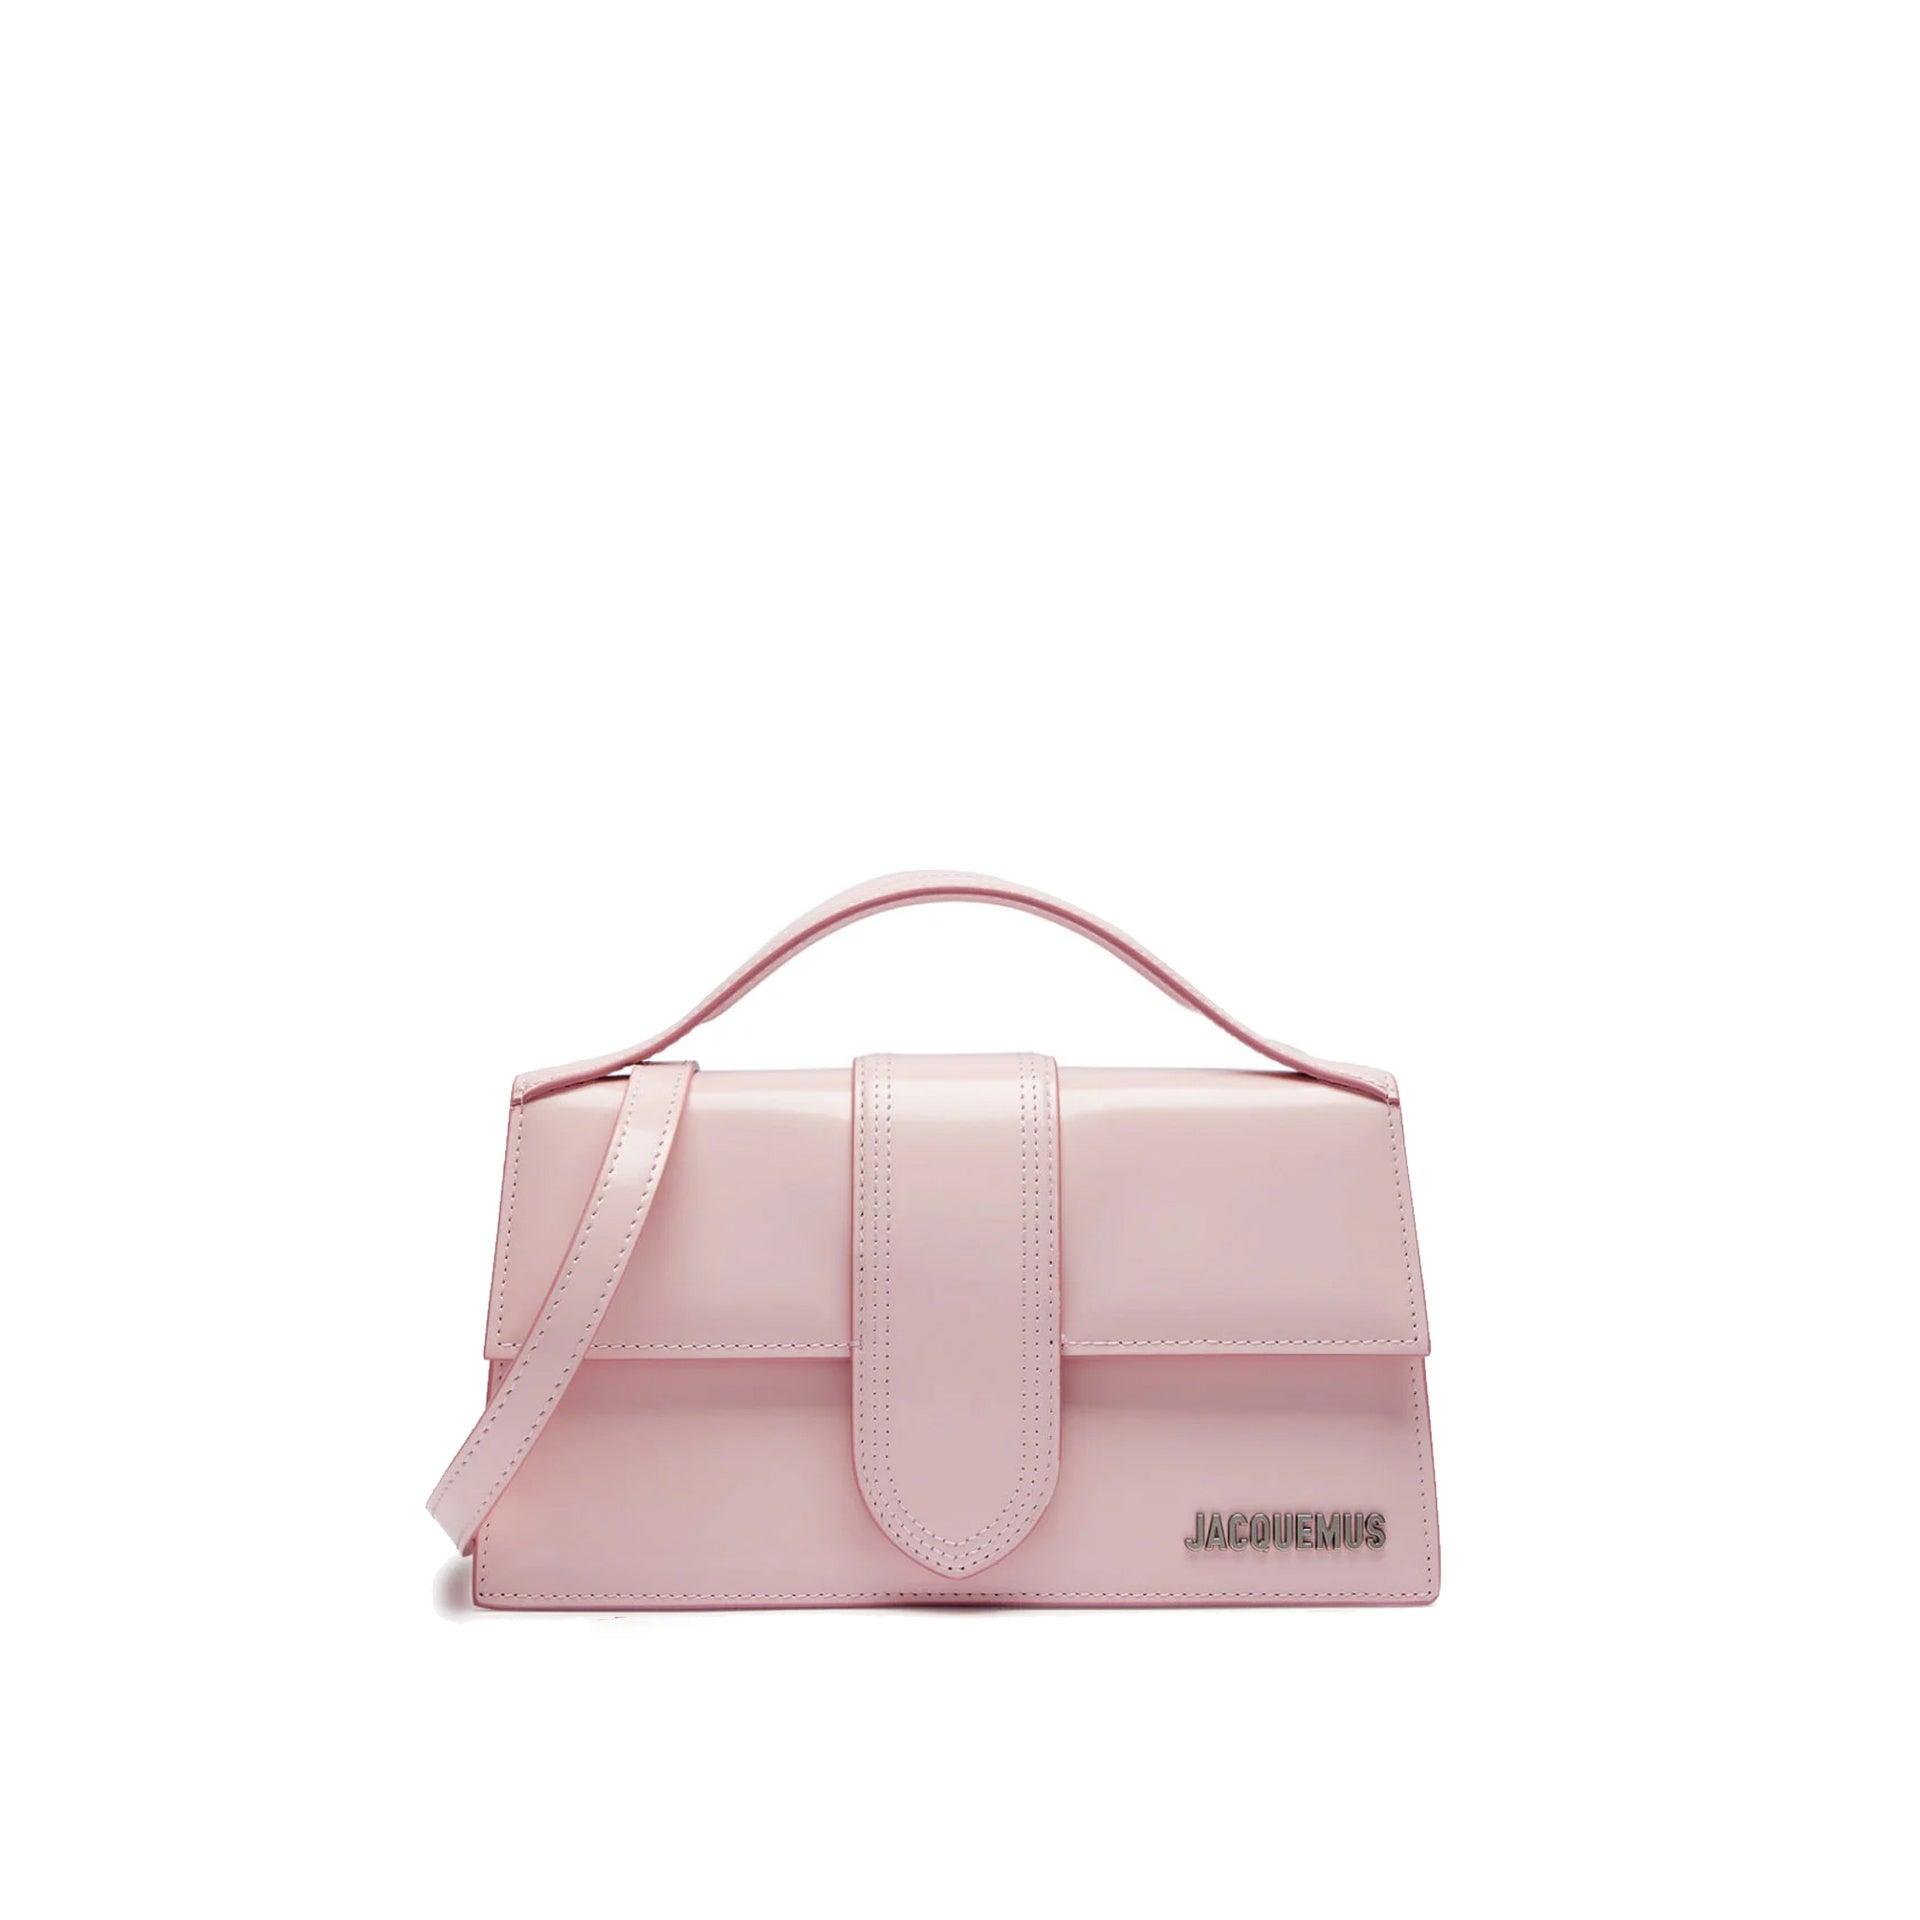
Jacquemus Le Grand Bambino Tasche- Material: 100 % Leder - Lackoptik - Überschlag mit Verschluss - Abnehmbarer Schulterriemen - Silberfarbene Beschläge - Silberfarbenes Logo-Detail - 23,5 —Å–º —Ö 13 —Å–º - Hergestellt in Italien - Geschlecht: Damen603,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
THERMALRIGHT Le Grand Macho RTThermalright Le Grand Macho RT Mit dem Le Grand Macho RT bieten wir nun eine aktiv gekühlte Version unseres beliebten semi-passiven Kühlers an. Neu im Lieferumfang enthalten ist der PWM-gesteuerte TY 147 B Lüfter, eine Weiterentwicklung des TY 147 A. Dank der speziellen Seitenschlitze ist der Lüfter nochmals leiser im Einsatz. Damit ist der Kühler mit Sicherheit erste Wahl für Silent-Enthusiasten. Aktiv gekühlt erreicht der Le Grand Macho RT eine Kühlleistung von bis zu 280 Watt TDP. Das Kühlkörper-Design des Le Grand Macho wurde nicht angetastet. Der Le Grand Macho RT ist ca. 3 mm niedriger als ein Macho und passt somit auch in Gehäuse, für die ein Macho schon zu hoch ist. Das asymmetrische Kühlkörperdesign – das mittlerweile auch bereits von anderen Herstellern kopiert wird – garantiert dem Kühler dabei eine maximale Kompatibilität zu aktuellen Mainboards. Der Le Grand Macho RT blockiert somit nicht den obersten PCIe Steckplatz, ein häufiges Problem bei Tower-Kühlern. Wie auch der Macho Rev. B verfügt der Le Grand Macho RT über eine deutlich vergrößerte, vernickelte und hochglanzpolierte Base in der Abmessung 53 x 40 mm. So ist der Le Grand Macho auch für aktuelle Intel Core i7 Hochleistungs-Prozessoren mit bis zu 8 Kernen bestens gerüstet. Dank desspeziellen Designs der Kühlfinnen stehen bei Intel LGA2011/2011-3 Mainboards 48 mm zwischen dem Board und der Unterseite des Kühlers zur Verfügung. Somit lassen sich entsprechende RAM-Riegel verbauen, ohne dass es zu Kollisionen zwischen RAM und Heatsink kommt.Ein Highlight des Le Grand Macho RT ist der besonders laufruhige Lüfter. Der Kühler wird serienmäßig mit dem temperaturgeregelten Lüfter TY 147 B(PWM) ausgeliefert. Mit einer Drehzahl von 300 bis 1.300 U/min (+/- 15%) ist der TY 147 B besonders geräuschärm. Im Normalbetrieb ist der Le Grand praktisch nicht wahrnehmbar.62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Lohse-Jonas-Le-grand:
-
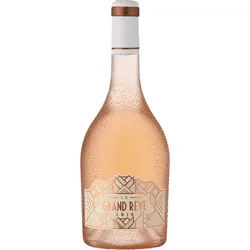
Le Grand Rêve RoséRosé aus dem Kloster-Dorf Mitten im südfranzösischen Languedoc liegt die kleine Gemeinde Saint-Guilhem-le-Désert. Der etwa 250 Einwohner große Ort zählt zu den schönsten Dörfern Frankreichs, was wohl jeder bestätigen wird, der einmal dort war. Er liegt an den südlichen Ausläufern des Cevennen-Gebirges im Tal des Flusses Verdus. Der heilige Wilhelm von Aquitanien gründete hier um das Jahr 804 ein Kloster, von dem heute noch Teile erhalten sind. In dieser malerischen Kulisse wird schon seit langem Weinbau betrieben und mit dem Le Grand Rêve Réserve Rosé erlebt diese Tradition eine neue Blüte.Der Roséwein vereint Frische, Eleganz und südfranzösischen Charme. Für den Le Grand Rêve Réserve Rosé werden kerngesunde Grenache-Trauben aus IGP-klassifizierten Weinbergen rund um Saint-Guilhem-le-Désert sorgfältig ausgewählt und schonend verarbeitet, um seine feine Frucht und lebendige Frische zu bewahren.Im Glas schimmert der Wein in einem zarten Rosaton. Die Nase ist fruchtbetont und frisch mit Noten von saftigen Erdbeeren, reifen Himbeeren und einem Hauch von Zitrusfrüchten. Am Gaumen präsentiert sich der Le Grand Rêve Réserve Rosé samtig mit Aromen von roten Beeren, subtilen Kräutern und einer zarten floralen Note. Die feine Säurestruktur sorgt für Lebendigkeit und Frische, während der Abgang lang anhaltend und harmonisch ausklingt.6,99 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Le Grand Rêve RéserveGroßer Traum in Rot Träume nicht dein Leben, sondern lebe deinen Traum! Wie schwierig es ist, diese Aufforderung in die Tat umzusetzen, zeigt das wahre Leben. Nur den Wenigsten gelingt es, den eigenen Traum vollständig wahr werden zu lassen. Doch dass die Verwirklichung eines persönlichen Traumes nicht unmöglich ist, beweisen unsere Freunde der Cooperative Saint Saturnin. Sie wollten einen kräftigen Rotwein mit einem verführerisch süßen Säurespiel herstellen, der den Spagat zwischen hohem Anspruch und großer Trinkfreude mit Leichtigkeit meistert. Dafür wurden sie zwar anfangs von vielen belächelt, aber sie hielten unbeirrt an ihrem Plan fest. Als wir die ersten Flaschen probieren durften, waren wir sofort begeistert. Dieser französische Wein präsentiert sich kraftvoll, fruchtgeladen, mit saftiger Fülle und einnehmender Restsüße. Das Ganze wirkt aber nicht aufdringlich und breit, sondern angenehm geschmeidig und trotz aller Eindrücke erfrischend unkompliziert. Der Traum ist also Wirklichkeit geworden und wir sind sehr glücklich, diesen »Traumwein« mit Ihnen teilen zu dürfen.6,99 €*Versand: 2,89 €Sichere Weiterleitung zum Anbieter
-
Jacquemus Le Grand Bambino Umhängetasche- Material: 100 % Leder - Ein Tragegriff - Abnehmbarer Schulterriemen - Geprägtes Logo - Ein Einsteckfach auf der Rückseite - Lackleder - 24 x 14 x 7 cm - Crossbody-Tasche mit Metallklappe - Hergestellt in Italien - Geschlecht: Damen698,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Lohse-Jonas-Le-grand
-
Jacquemus Le Grand Bambino Tasche- Material: 100 % Leder - Lackoptik - Überschlag mit Verschluss - Abnehmbarer Schulterriemen - Silberfarbene Beschläge - Silberfarbenes Logo-Detail - 23,5 —Å–º —Ö 13 —Å–º - Hergestellt in Italien - Geschlecht: Damen603,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
THERMALRIGHT Le Grand Macho RTThermalright Le Grand Macho RT Mit dem Le Grand Macho RT bieten wir nun eine aktiv gekühlte Version unseres beliebten semi-passiven Kühlers an. Neu im Lieferumfang enthalten ist der PWM-gesteuerte TY 147 B Lüfter, eine Weiterentwicklung des TY 147 A. Dank der speziellen Seitenschlitze ist der Lüfter nochmals leiser im Einsatz. Damit ist der Kühler mit Sicherheit erste Wahl für Silent-Enthusiasten. Aktiv gekühlt erreicht der Le Grand Macho RT eine Kühlleistung von bis zu 280 Watt TDP. Das Kühlkörper-Design des Le Grand Macho wurde nicht angetastet. Der Le Grand Macho RT ist ca. 3 mm niedriger als ein Macho und passt somit auch in Gehäuse, für die ein Macho schon zu hoch ist. Das asymmetrische Kühlkörperdesign – das mittlerweile auch bereits von anderen Herstellern kopiert wird – garantiert dem Kühler dabei eine maximale Kompatibilität zu aktuellen Mainboards. Der Le Grand Macho RT blockiert somit nicht den obersten PCIe Steckplatz, ein häufiges Problem bei Tower-Kühlern. Wie auch der Macho Rev. B verfügt der Le Grand Macho RT über eine deutlich vergrößerte, vernickelte und hochglanzpolierte Base in der Abmessung 53 x 40 mm. So ist der Le Grand Macho auch für aktuelle Intel Core i7 Hochleistungs-Prozessoren mit bis zu 8 Kernen bestens gerüstet. Dank desspeziellen Designs der Kühlfinnen stehen bei Intel LGA2011/2011-3 Mainboards 48 mm zwischen dem Board und der Unterseite des Kühlers zur Verfügung. Somit lassen sich entsprechende RAM-Riegel verbauen, ohne dass es zu Kollisionen zwischen RAM und Heatsink kommt.Ein Highlight des Le Grand Macho RT ist der besonders laufruhige Lüfter. Der Kühler wird serienmäßig mit dem temperaturgeregelten Lüfter TY 147 B(PWM) ausgeliefert. Mit einer Drehzahl von 300 bis 1.300 U/min (+/- 15%) ist der TY 147 B besonders geräuschärm. Im Normalbetrieb ist der Le Grand praktisch nicht wahrnehmbar.62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lohse, Jonas: Le grand livre de la contrebasseLe grand livre de la contrebasse , 400 ans de sons graves , Wasserpumpen > Motorkühlung , Erscheinungsjahr: 20211220, Produktform: Leinen, Autoren: Lohse, Jonas, Seitenzahl/Blattzahl: 240, Keyword: Instrumentenbau; klassische Musik; Kontrabass; Streichinstrumente; Jazz, Fachschema: Musikgeschichte~Musikalien (Instrumente)~Instrument (Musikinstrument)~Musikinstrument, Fachkategorie: Darstellende Künste~Musik: Stile und Gattungen~Musikgeschichte~Musikinstrumente~Partituren, Libretti, Liedtexte, Zeitraum: 1500 bis heute, Thema: Verstehen, Warengruppe: HC/Musikalien, Fachkategorie: Antiquitäten und Sammlerstücke: Musikinstrumente, Thema: Entdecken, Text Sprache: fre, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jonas Lohse Verlag, Verlag: Jonas Lohse Verlag, Verlag: Lohse, Jonas, Länge: 247, Breite: 179, Höhe: 20, Gewicht: 798, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lohse, Jonas: The Double Bass BookThe Double Bass Book , The double bass: It's history, important makers, and bassists in classical music and jazz. The many photos and illustrations allow for a deep look into the world of the double bass and transform this book into a captivating and entertaining lecture for every bassist and music lover. , Wasserpumpen > Motorkühlung , Erscheinungsjahr: 20210805, Produktform: Leinen, Autoren: Lohse, Jonas, Übersetzung: Wind, Martin~Wind, Maria, Seitenzahl/Blattzahl: 240, Keyword: Kontrabass; Jazz; Streichinstrumente; klassische Musik; Instrumentenbau, Fachschema: Musikgeschichte~Musikalien (Instrumente)~Instrument (Musikinstrument)~Musikinstrument, Fachkategorie: Musik: Stile und Gattungen~Musikgeschichte~Musikinstrumente~Darstellende Künste, Zeitraum: 1500 bis heute, Warengruppe: HC/Theater/Ballett/Film/Fernsehen, Fachkategorie: Antiquitäten und Sammlerstücke: Musikinstrumente, Thema: Entdecken, Text Sprache: eng, Originalsprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Jonas Lohse Verlag, Verlag: Jonas Lohse Verlag, Verlag: Lohse, Jonas, Länge: 245, Breite: 175, Höhe: 20, Gewicht: 798, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0140, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,39,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.