Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Look-Tiny-CX
Top-Angebote
Produkte zum Begriff Look-Tiny-CX:
-
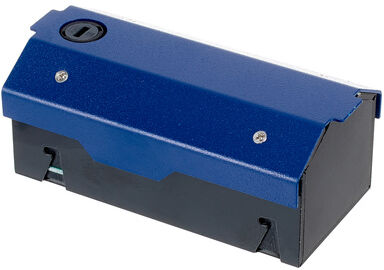
Look Duct Adapter Tiny CX/C07Look Schlauchblende für Tiny CX Nebelmaschine, Schlauchblende zur Verwendung an Look Tiny CX Nebelmaschine, Schlauchblende wird direkt am Gerät befestigt. Schlauchdurchmesser = 15 mm, auch passend für Look Tiny C0737,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
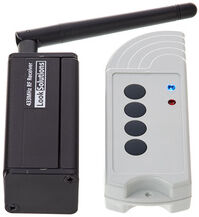
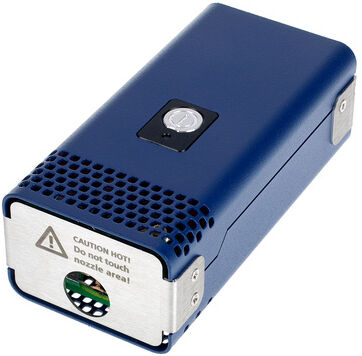
Look Tiny CX Mini-Nebelmaschine nur ca 25x6x6cmAkkubetriebene Klein-Nebelmaschine Nach dem neuesten Stand digitaler Steuerungstechnologie wurde der Tiny CX entwickelt Der Tiny CX ist eine handliche, kompakte Akku-Nebelmaschine, die vor allem durch ihre einfache Handhabung und ihre schnelle Betriebsbereitschaft besticht Allgemeines Der TINY CX ist die neue, weiterentwickelte Version des TINY C07 Anders als beim Vorgängermodell kann beim TINY CX der Akku gewechselt werden Das bewirkt noch grössere Flexibilität im Einsatz - ist der Akku leer, muß das Gerät nicht erst aufgeladen werden, sondern der Akku wird einfach ausgetauscht Geliefert wird der TINY CX im praktischen Kunststoff-Koffer Das Gerät Der TINY CX ist eine handliche, akkubetriebene Nebelmaschine, die vor allem durch ihre einfache Handhabung und ihre schnelle Betriebsbereitschaft besticht Mit einer minimalen Aufheizzeit von weniger als einer Sekunde, dem geringen Gewicht (630 g) und den kleinen Abmessungen (L = 25: B = 5,3: H = 5,5 cm) bietet dieses Gerät dem Anwender in vielen Bereichen die passende Lösung Ob im Theater, im Film-, Fernseh- und Fotografiebereich, in Musicals oder für Spezialeffekte, für Strömungs- und Dichtigkeitsprüfungen - überall wo schnell und effizient Nebel benötigt wird, ist der TINY CX die passende Alternative zu netzgebundenen Geräten Die Technik Alle Komponenten der Maschine sind auf kleinstem Raum in einem stabilen Gehäuse untergebracht Wie auch beim TINY FX ist ein Mikroprozessor, der alle wichtigen Funktionen steuert und diese während des Betriebes ständig überprüft, das Herzstück der Maschine Somit wird eine kontinuierliche Leistungsfähigkeit der Maschine bei optimalem Sicherheitsstandard gewährleistet Der TINY CX wird durch einen kompakten Akku (L = 10,5: B = 4,4: H = 4,1 cm) mit der nötigen Betriebsspannung versorgt Der Akku wird einfach in das Gerät eingeschoben und kann bei Bedarf schnell gewechselt werden Durch die intelligente Steuerung wird dem Akku nur dann Energie entzogen, wenn auch genebelt wird Dadurch erhöht sich die Betriebsbereitschaft der Maschine um ein Vielfaches gegenüber herkömmlichen akkubetriebenen Maschinen Der Betrieb Der TINY CX ist sofort betriebsbereit Der Akku wird eingeschoben und der Fluidtank, der fest im Gerät installiert ist, wird mit original Tiny-Fluid befüllt Der Nebelvorgang kann sofort, ohne Aufheizzeit, ausgelöst werden - und das kontinuierlich Der interne Akku erlaubt Dauernebel von ca 10 - 15 Minuten oder bis zu 150 Nebelstösse à 5 Sekunden Der TINY CX kann bequem mit einer Hand bedient werden Der Auslöseknopf ist im Gehäusedeckel integriert und kann mit dem Daumen gedrückt werden Das original Tiny- Fluid gewährleistet dichten Nebel bei geringstem Fluidverbrauch (2,3 ml/Min bei Dauernebel) Technische Daten Funktionsprinzip: Verdampfer-Nebelmaschine Heizleistung: 70 Watt Versorgungsspannung 11,1 V über Akku Aufheizzeit: 0,5 Sek Fassungsvermögen Fluidbehälter:50 ml Fluidverbrauch: 2,3 ml/Min bei Dauernebel 10 - 15 Min Ansteuerung: Taster im Gehäusedeckel Funkfernbedienung (Option) Kabelremote (Option) DMX 512-Konverter (Option) Timer (Option) Steuerung / Temperaturreglung per Mikroprozessor Maße TINY CX (L x B x H) 25 x 5,3 x 5,5 cm Gewicht inkl Akku ca 630 g919,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Look-Tiny-CX:
-
Look Tiny CXLook Tiny CX. Akkubetriebene Klein-Nebelmaschine. Nach dem neuesten Stand digitaler Steuerungstechnologie wurde der Tiny CX entwickelt. Der Tiny CX ist eine handliche, akkubetriebene Nebelmaschine, die vor allem durch ihre einfache Handhabung und ihre schnelle Betriebsbereitschaft besticht. Technische Daten: Funktionsprinzip: Verdampfer-Nebelmaschine, Heizleistung: 70 Watt, Versorgungsspannung: 11,1 V über Akku, Aufheizzeit: 0,5 Sek., Fassungsvermögen Fluidbehälter: 50 ml, Fluidverbrauch: 2,3 ml/Min. bei Dauernebel, Dauernebel mit geliefertem Akku: 10 - 15 Min., Ansteuerung: Taster im Gehäusedeckel, Funkfernbedienung (Option), Kabelremote (Option), DMX 512-Konverter (Option), Timer (Option), Steuerung / Temperaturreglung: per Mikroprozessor, Maße TINY CX (L x B x H): 25 x 5,3 x 5,5 cm, Gewicht inkl. Akku: ca. 630 g, passendes Fluid: Look Tiny Fluid 250ml #180095 (im Lieferumfang enthalten), Verwenden Sie für optimale Resultate nur Look Tiny Fluid. Andere Fluide lassen die Garantie hinfällig werden und können das Gerät beschädigen.1239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Look Duct Adapter Tiny CX/C07Look Schlauchblende für Tiny CX Nebelmaschine, Schlauchblende zur Verwendung an Look Tiny CX Nebelmaschine, Schlauchblende wird direkt am Gerät befestigt. Schlauchdurchmesser = 15 mm, auch passend für Look Tiny C0737,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Look-Tiny-CX
-
Look Tiny CX Mini-Nebelmaschine nur ca 25x6x6cmAkkubetriebene Klein-Nebelmaschine Nach dem neuesten Stand digitaler Steuerungstechnologie wurde der Tiny CX entwickelt Der Tiny CX ist eine handliche, kompakte Akku-Nebelmaschine, die vor allem durch ihre einfache Handhabung und ihre schnelle Betriebsbereitschaft besticht Allgemeines Der TINY CX ist die neue, weiterentwickelte Version des TINY C07 Anders als beim Vorgängermodell kann beim TINY CX der Akku gewechselt werden Das bewirkt noch grössere Flexibilität im Einsatz - ist der Akku leer, muß das Gerät nicht erst aufgeladen werden, sondern der Akku wird einfach ausgetauscht Geliefert wird der TINY CX im praktischen Kunststoff-Koffer Das Gerät Der TINY CX ist eine handliche, akkubetriebene Nebelmaschine, die vor allem durch ihre einfache Handhabung und ihre schnelle Betriebsbereitschaft besticht Mit einer minimalen Aufheizzeit von weniger als einer Sekunde, dem geringen Gewicht (630 g) und den kleinen Abmessungen (L = 25: B = 5,3: H = 5,5 cm) bietet dieses Gerät dem Anwender in vielen Bereichen die passende Lösung Ob im Theater, im Film-, Fernseh- und Fotografiebereich, in Musicals oder für Spezialeffekte, für Strömungs- und Dichtigkeitsprüfungen - überall wo schnell und effizient Nebel benötigt wird, ist der TINY CX die passende Alternative zu netzgebundenen Geräten Die Technik Alle Komponenten der Maschine sind auf kleinstem Raum in einem stabilen Gehäuse untergebracht Wie auch beim TINY FX ist ein Mikroprozessor, der alle wichtigen Funktionen steuert und diese während des Betriebes ständig überprüft, das Herzstück der Maschine Somit wird eine kontinuierliche Leistungsfähigkeit der Maschine bei optimalem Sicherheitsstandard gewährleistet Der TINY CX wird durch einen kompakten Akku (L = 10,5: B = 4,4: H = 4,1 cm) mit der nötigen Betriebsspannung versorgt Der Akku wird einfach in das Gerät eingeschoben und kann bei Bedarf schnell gewechselt werden Durch die intelligente Steuerung wird dem Akku nur dann Energie entzogen, wenn auch genebelt wird Dadurch erhöht sich die Betriebsbereitschaft der Maschine um ein Vielfaches gegenüber herkömmlichen akkubetriebenen Maschinen Der Betrieb Der TINY CX ist sofort betriebsbereit Der Akku wird eingeschoben und der Fluidtank, der fest im Gerät installiert ist, wird mit original Tiny-Fluid befüllt Der Nebelvorgang kann sofort, ohne Aufheizzeit, ausgelöst werden - und das kontinuierlich Der interne Akku erlaubt Dauernebel von ca 10 - 15 Minuten oder bis zu 150 Nebelstösse à 5 Sekunden Der TINY CX kann bequem mit einer Hand bedient werden Der Auslöseknopf ist im Gehäusedeckel integriert und kann mit dem Daumen gedrückt werden Das original Tiny- Fluid gewährleistet dichten Nebel bei geringstem Fluidverbrauch (2,3 ml/Min bei Dauernebel) Technische Daten Funktionsprinzip: Verdampfer-Nebelmaschine Heizleistung: 70 Watt Versorgungsspannung 11,1 V über Akku Aufheizzeit: 0,5 Sek Fassungsvermögen Fluidbehälter:50 ml Fluidverbrauch: 2,3 ml/Min bei Dauernebel 10 - 15 Min Ansteuerung: Taster im Gehäusedeckel Funkfernbedienung (Option) Kabelremote (Option) DMX 512-Konverter (Option) Timer (Option) Steuerung / Temperaturreglung per Mikroprozessor Maße TINY CX (L x B x H) 25 x 5,3 x 5,5 cm Gewicht inkl Akku ca 630 g919,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
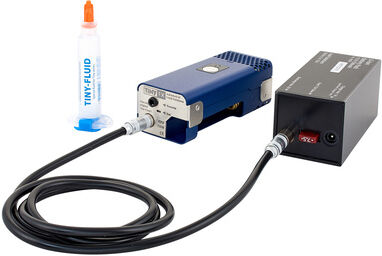
Look Tiny FXLook Tiny FX, Akkubetriebene Mini-Nebelmaschine, Der TINY FX ist die neueste, weiterentwickelte Version der erfolgreichen Tiny-Serie. Neben dem Design wurden gegenüber dem Vorgängermodell auch einige Komponenten verändert. Durch den Einbau einer kleineren, effizienten Pumpe konnten Grösse und Gewicht des Gerätes nochmals reduziert werden. Der Fluidbehälter in Spritzenform wird nun direkt in das Gerät eingeschraubt, wodurch der externe Fluidtank nebst Fluidschlauch entfällt. Somit besteht der TINY FX nur noch aus zwei Komponenten: Gerät und Akku. Ansteuerung über einen im Gehäusedeckel integrierten Taster oder über die im Lieferumfang enthaltene Kabelfernbedienung, Optional kann das Gerät auch über Funkfernsteuerung ausgelöst werden oder mittels eines DMX-Konverters über DMX 512, Lieferumfang: Tiny FX, Akkupack 11,1 V, Akkukabel, Ladegerät, Kabelremote inkl. Kabel, 6 Fluidbehälter à 5 ml zum Einschrauben, Nachfüllset, 250 ml Tiny-Fluid (#180095), Koffer, Techn. Daten: Heizleistung: 70 W, Versorgungsspannung: 11,1 V über Akku, Aufheizzeit: 0,5 s, Fassungsvermögen Fluidbehälter: 5 ml, Fluidverbrauch: 2,3 ml/min (Dauernebel), Dauernebel mit geliefertem Akku: 10 min, Abmessungen: Gerät: 98 x 44 x 34 mm, Akku: 105 x 44 x 41 mm, Gewicht: Gerät: 0,18 kg, Akku: 0,2 kg1049,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Look Tiny SLook der Tiny S ist die neueste Version der erfolgreichen Tiny-Serie. Neben dem Fluidbehälter in Spritzenform wird nun auch der Akku direkt in das Gerät eingeschraubt. Somit besteht der Tiny S nur noch aus einer handlichen Komponente: Gerät mit integriertem Akku und Fluidtank. Technische Daten: Funktionsprinzip: Verdampfer-Nebelmaschine, Heizleistung: 30 Watt, Akku: 3.7 V/1500 mAh, LiIon, Aufheizzeit: 1 Sek., Fassungsvermögen Fluidbehälter: 5 ml, Fluidverbrauch: 0,5 ml/Min. bei Dauerbetrieb, Dauernebel mit geliefertem Akku: ca. 10 Min., Output: in 2 Stufen regelbar (low/high), Ansteuerung: Taster im Gehäusedeckel, Kabelfernbedienung, Funkfernbedienung (optional), Maße (L x B x H) inkl. Akku und Tank: 11,5 x 5,1 x 3,5 cm, Gewicht Tiny S inkl. Akku und Tank: 250 g, passendes Fluid: Look Tiny Fluid 250ml #180095, Verwenden Sie für optimale Resultate nur Look Tiny Fluid. Andere Fluide lassen die Garantie hinfällig werden und können das Gerät beschädigen.1269,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.