Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Macià-Batle-Añada-2021
Top-Angebote
Produkte zum Begriff Macià-Batle-Añada-2021:
-
Macià Batle »1856« Tinto Barrica 2022 14.5% Vol. Rotwein Trocken aus SpanienSeit 1856 wird auf der Bodega Macià Batle Wein mit Leidenschaft gemacht und um das mit einem gewissen Stolz ins Bewusstsein zu holen, wurde diese Sonderedition des Rotweins 1856 kreiert. Die gutabgestimmte Cuvée aus den Rebsorten Manto Negro, Cabernet Sauvignon, Merlot und Syrah reifte über 12 Monate in Barriques aus französischer Eiche und lagerte anschließend in angemessener Zeit auf der Flasche. Im Glas zeigt er sich in einem kräftig-dunklen Kirschrot und offenbart im Bouquet animierende Noten reifer, dunkler Beeren, verbunden mit roter Paprika und feinen Nuancen von Zedernholz und balsamischen Aromen. Am Gaumen mit guter Struktur, prägnanten Tanninen und einem ausdrucksvollen Finale. Passt gut zu Lammfilet, dunklem Geflügel, gereiftem, aber nicht ganz so würzigen Käse, oder dunkler Schokolade.16,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Macià Batle Tinto »Collecció Privada« 2022 14.5% Vol. Rotwein Trocken aus SpanienEin kunstvoller Wein - und das in mehrfacher Hinsicht. Nicht nur im Weinberg und im Keller zeugt der Wein aus dem Hause Macià Batle von der Handwerkskunst, die auf der Bodega groß geschrieben wird. Die Weine tragen darüber hinaus kunstvolle Etiketten, die Jahrgang für Jahrgang mit neuen Motiven überraschen. Das Vorderetikett des Jahrgangs 2019 ließ der kunstbegeisterte Sebastián Rubí, Inhaber der Bodega Macià Batle, von dem Künstler Miquel Salom gestalten. Die Trauben für diesen Wein wachsen an 50 Jahre alten Rebstöcken , die in Pla de Buc in der Region Santa Maria del Camí ihre Wurzeln tief in den mallorquinischen Boden geschlagen haben. Die Gärung erfolgt im Stahltank, danach geht es für 14 Monate in französische Eichenfässer. Während einer knapp zwei Jahre währenden Flaschenlagerung entwickelt die Collecció Privada schließlich ihr volles Potenzial. Der Verschnitt typisch mallorquinischer Sorten zeigt sich im Glas in einem kräftigen Kirschrot. Die Nase ist intensiv und überrascht mit mineralischen und balsamischen Aromen, flankiert von würzigen Nuancen, die an Zimt und Vanille erinnern. Am Gaumen zeigt sich der geballte Charme, den die Insel zu bieten hat: sanfte Tannine, eine ansprechende Frucht und delikate Röstaromen machen den Wein zu einem Gesamtkunstwerk .29,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
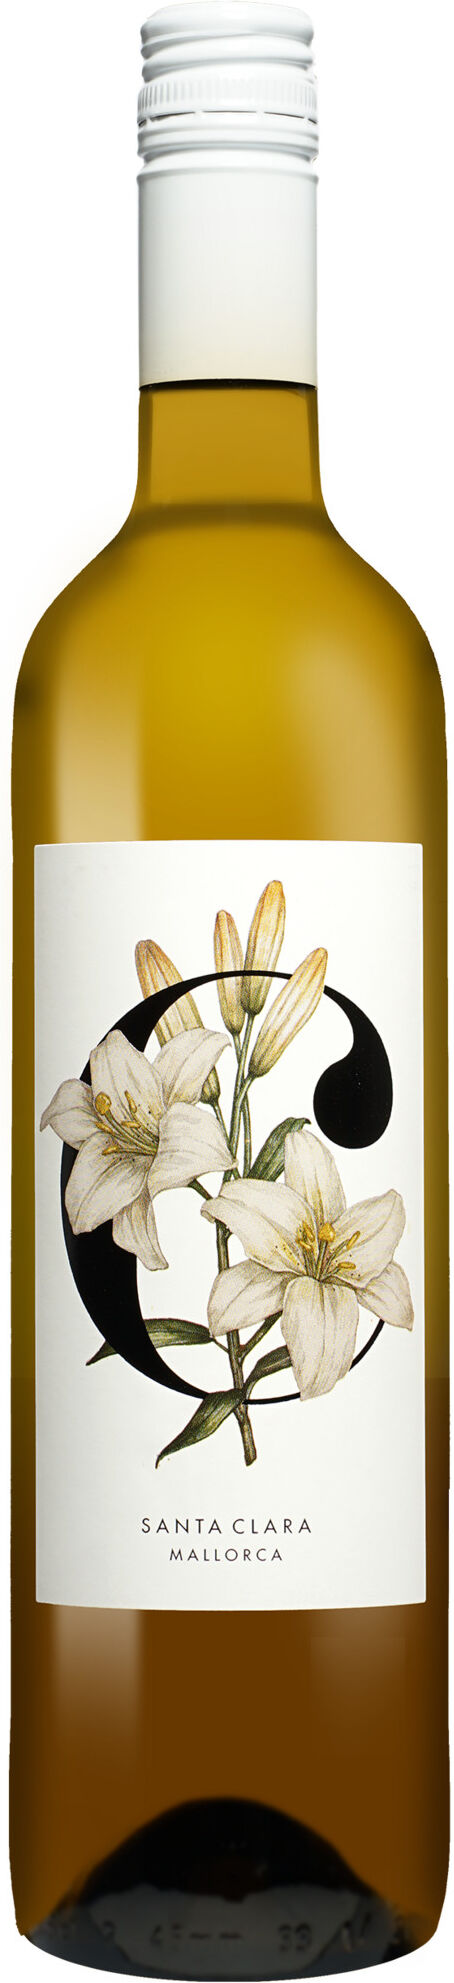
Macià Batle »Santa Clara« Blanco 2025 13.5% Vol. Weißwein Trocken aus SpanienDie Insel Mallorca, vom mediterranen Klima geprägt, bietet sandige und kalkhaltige Böden, die den Weißweinen eine unverkennbare Frische schenken. In der Bodega Macià Batle treffen mallorquinische Rebsorten auf internationalen Einfluss. Bereits beim ersten Duft öffnet sich eine Welt aus Aprikosen, Limetten und Passionsfrucht, eingebettet in feine Nuancen von weißem Pfirsich und Kräutern. Die lebendige Frische bleibt am Gaumen präsent und begleitet feinen Fisch perfekt. So zeigt dieser Wein, wie Sonne und Böden in großer Harmonie wirken können und einzigartigen Genuss bieten.9,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
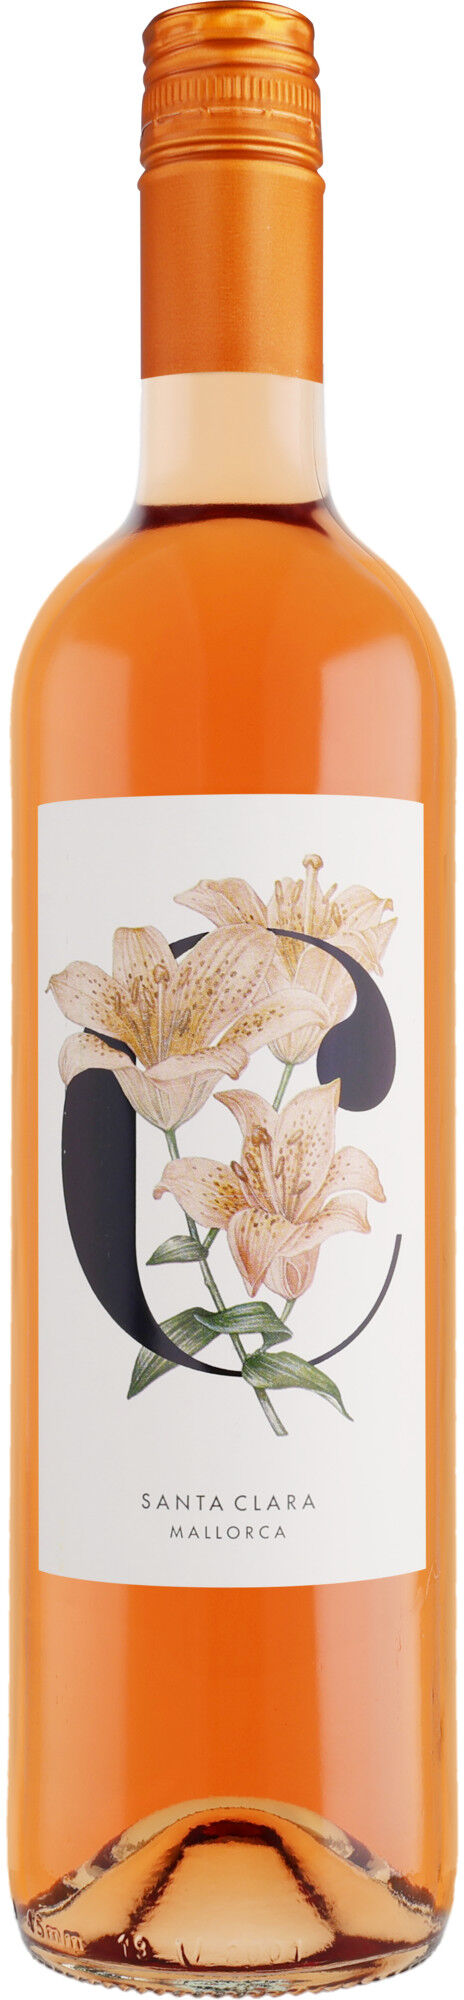
Macià Batle »Santa Clara« Rosado 2025 13.5% Vol. Roséwein Trocken aus SpanienDie Weingärten der Bodega Macià Batle liegen im Herzen Mallorcas. Hier werden Innovation und Präzision vereint, wodurch dieser Rosé den Duft Mallorcas eindrucksvoll einfängt. Im Glas präsentiert sich der Macia Batle Santa Clara Rosado 2024 mit einem verlockenden Beerenduft, der durch eine feine Note weißer Pfirsiche ergänzt wird. Hauchzarte Lilien vervollständigen das Bouquet und verleihen dem Wein eine sommerliche Eleganz. Am Gaumen entfalten sich klare und frische Johannisbeeren sowie Himbeeren. Die ausgewogene Struktur und das feine Finish machen diesen Rosé ideal zu Salatvariationen, besonders in Kombination mit gegrillten Gambas.9,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Macià-Batle-Añada-2021:
-
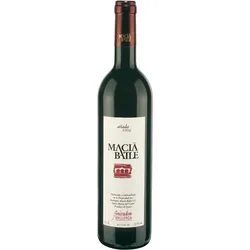
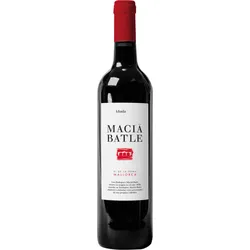
Macià Batle Añada 2021 TintoMacia Batle Añada Tinto, Binissalem, Mallorca DO. Trocken. Cuvee aus den authochtonen Rebsorten Mantonegro, Callet mit den Rebsorten Cabernet Sauvignon, Syrah und Merlot. Komplexe Waldfruchtaromen und dezente Vanillearomen.13,45 €*Versand: 6,95 €Sichere Weiterleitung zum Anbieter
-
Macia Batle Tinto Añada Vino de la terra MallorcaKirschrot mit violetten Nuancen, glänzendes Aussehen. Mit intensivem Mundaroma. Vollkommene Kombination der Tannine der Traube mit der Eiche. Aromen von Waldfrucht-, Beeren- und Brombeeraromen mit würzigen, rauchigen Tiefen.13,30 €*Versand: 6,99 €Sichere Weiterleitung zum Anbieter
-
Macià Batle »1856« Tinto Barrica 2022 14.5% Vol. Rotwein Trocken aus SpanienSeit 1856 wird auf der Bodega Macià Batle Wein mit Leidenschaft gemacht und um das mit einem gewissen Stolz ins Bewusstsein zu holen, wurde diese Sonderedition des Rotweins 1856 kreiert. Die gutabgestimmte Cuvée aus den Rebsorten Manto Negro, Cabernet Sauvignon, Merlot und Syrah reifte über 12 Monate in Barriques aus französischer Eiche und lagerte anschließend in angemessener Zeit auf der Flasche. Im Glas zeigt er sich in einem kräftig-dunklen Kirschrot und offenbart im Bouquet animierende Noten reifer, dunkler Beeren, verbunden mit roter Paprika und feinen Nuancen von Zedernholz und balsamischen Aromen. Am Gaumen mit guter Struktur, prägnanten Tanninen und einem ausdrucksvollen Finale. Passt gut zu Lammfilet, dunklem Geflügel, gereiftem, aber nicht ganz so würzigen Käse, oder dunkler Schokolade.16,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Macià Batle Tinto »Collecció Privada« 2022 14.5% Vol. Rotwein Trocken aus SpanienEin kunstvoller Wein - und das in mehrfacher Hinsicht. Nicht nur im Weinberg und im Keller zeugt der Wein aus dem Hause Macià Batle von der Handwerkskunst, die auf der Bodega groß geschrieben wird. Die Weine tragen darüber hinaus kunstvolle Etiketten, die Jahrgang für Jahrgang mit neuen Motiven überraschen. Das Vorderetikett des Jahrgangs 2019 ließ der kunstbegeisterte Sebastián Rubí, Inhaber der Bodega Macià Batle, von dem Künstler Miquel Salom gestalten. Die Trauben für diesen Wein wachsen an 50 Jahre alten Rebstöcken , die in Pla de Buc in der Region Santa Maria del Camí ihre Wurzeln tief in den mallorquinischen Boden geschlagen haben. Die Gärung erfolgt im Stahltank, danach geht es für 14 Monate in französische Eichenfässer. Während einer knapp zwei Jahre währenden Flaschenlagerung entwickelt die Collecció Privada schließlich ihr volles Potenzial. Der Verschnitt typisch mallorquinischer Sorten zeigt sich im Glas in einem kräftigen Kirschrot. Die Nase ist intensiv und überrascht mit mineralischen und balsamischen Aromen, flankiert von würzigen Nuancen, die an Zimt und Vanille erinnern. Am Gaumen zeigt sich der geballte Charme, den die Insel zu bieten hat: sanfte Tannine, eine ansprechende Frucht und delikate Röstaromen machen den Wein zu einem Gesamtkunstwerk .29,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Macià-Batle-Añada-2021
-
Macià Batle »Santa Clara« Blanco 2025 13.5% Vol. Weißwein Trocken aus SpanienDie Insel Mallorca, vom mediterranen Klima geprägt, bietet sandige und kalkhaltige Böden, die den Weißweinen eine unverkennbare Frische schenken. In der Bodega Macià Batle treffen mallorquinische Rebsorten auf internationalen Einfluss. Bereits beim ersten Duft öffnet sich eine Welt aus Aprikosen, Limetten und Passionsfrucht, eingebettet in feine Nuancen von weißem Pfirsich und Kräutern. Die lebendige Frische bleibt am Gaumen präsent und begleitet feinen Fisch perfekt. So zeigt dieser Wein, wie Sonne und Böden in großer Harmonie wirken können und einzigartigen Genuss bieten.9,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Macià Batle »Santa Clara« Rosado 2025 13.5% Vol. Roséwein Trocken aus SpanienDie Weingärten der Bodega Macià Batle liegen im Herzen Mallorcas. Hier werden Innovation und Präzision vereint, wodurch dieser Rosé den Duft Mallorcas eindrucksvoll einfängt. Im Glas präsentiert sich der Macia Batle Santa Clara Rosado 2024 mit einem verlockenden Beerenduft, der durch eine feine Note weißer Pfirsiche ergänzt wird. Hauchzarte Lilien vervollständigen das Bouquet und verleihen dem Wein eine sommerliche Eleganz. Am Gaumen entfalten sich klare und frische Johannisbeeren sowie Himbeeren. Die ausgewogene Struktur und das feine Finish machen diesen Rosé ideal zu Salatvariationen, besonders in Kombination mit gegrillten Gambas.9,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Rosado Macia Batle 2024Macià Batle Rosado Die mediterrane Seele Mallorcas in einem eleganten Cuvée Mallorca ist längst kein Geheimtipp mehr für anspruchsvolle Weinentdecker und das Weingut Macià Batle im Herzen der Herkunftsbezeichnung Binissalem gilt als einer der wichtigsten Botschafter dieser sonnenverwöhnten Baleareninsel. Mit tiefem Respekt vor der Weinbautradition und gleichzeitig modernster Kellertechnik gelingt es dem ambitionierten Team das einzigartige Terroir Mallorcas in die Flasche zu bringen. Die ka...14,89 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Tinto Anada Macia Batle 2025Macià Batle Tinto Añada Die mediterrane Seele Mallorcas im roten Spitzencuvée Mallorca ist längst kein Geheimtipp mehr für anspruchsvolle Weinentdecker sondern eine feste Größe auf der Landkarte charakterstarker Gewächse. Im Herzen der traditionsreichen Weinregion Binissalem geprägt von kalkhaltigen Böden und dem ausgleichenden mediterranen Klima schlägt das Herz des Weinguts Macià Batle. Seit Generationen verbindet dieser Vorzeigebetrieb handwerkliche Präzision mit einer tiefen Liebe zur m...13,59 €*Versand: 13,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.