Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Sind Ravioli von Maggi gesund?
Ravioli von Maggi sind eine verarbeitete Lebensmitteloption, die in der Regel nicht als besonders gesund angesehen wird. Sie enthalten oft hohe Mengen an Natrium, gesättigten Fettsäuren und künstlichen Zusatzstoffen. Es wird empfohlen, sie in Maßen zu konsumieren und stattdessen frische, selbstgemachte Ravioli oder andere gesündere Alternativen zu wählen. **
Ist in Ravioli, zum Beispiel von Maggi, Eisen enthalten?
Ja, Ravioli von Maggi enthalten Eisen. Eisen ist ein wichtiger Nährstoff, der in vielen Lebensmitteln vorkommt, einschließlich Pasta und Teigwaren. Es ist wichtig für die Bildung von roten Blutkörperchen und den Sauerstofftransport im Körper. **
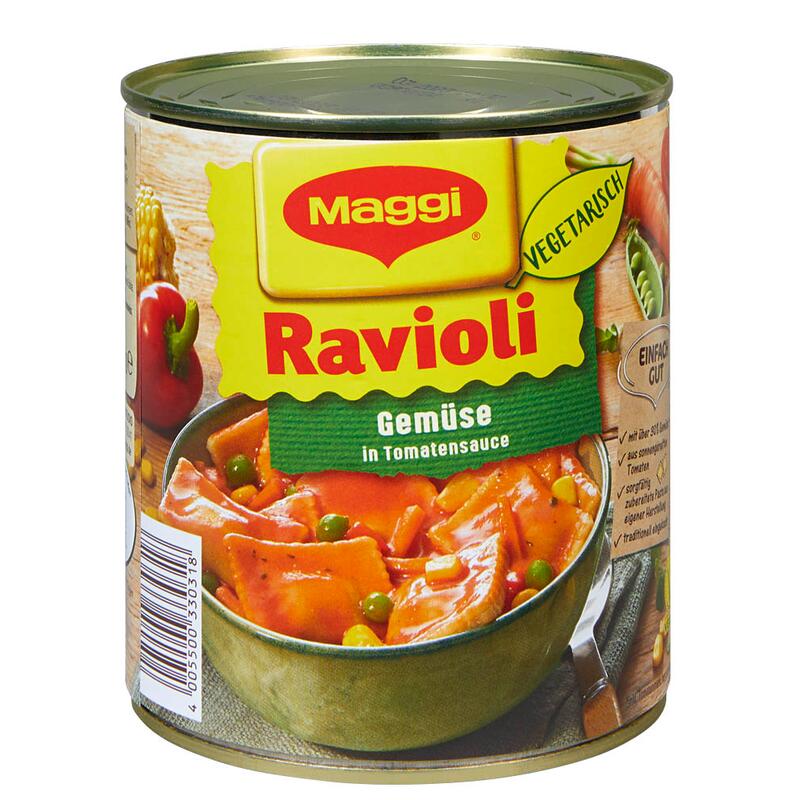

Ähnliche Suchbegriffe für Maggi-Ravioli-Gemüse-800
Top-Angebote
Produkte zum Begriff Maggi-Ravioli-Gemüse-800:
-
Maggi Fertiggericht Ravioli Diavoli, 800gTeigtaschen mit Fleischfüllung Italienisches Nudelgericht in scharfer Tomaten-Paprikasauce Schnelle und unkomplizierte Zubereitung, ergibt zwei leckere Portionen Merkmale: Sorte: Fleischgericht, Nudelgericht Zubereitungsart: für Mikrowelle, verzehrfertig Ernährungsform: laktosefrei Lebensmittelinformationen: Besonderheit: laktosefrei Inhalt: 800g, Zutaten: 72% Tomaten-Paprikasauce [Wasser*, 20,9% Tomatenmark*, 3% grüne Gemüsepaprika*, 2,6 % rote Gemüsepaprika*, Zucker*, Maisstärke*, Jodsalz (Salz, Kaliumjodat), Gewürze*, Weißweinessig*, Sonnenblumenöl*, Basilikum*, Lorbeerblätter*, Paprikaöl*, Branntweinessig*], 28% Ravioli [HARTWEIZENGRIESS*, Wasser*, Paniermehl (WEIZENMEHL*, Jodsalz (Salz, Kaliumjodat), Hefe), Schweinefleisch*, WEIZENEIWEISS*, Sonnenblumenöl, WEIZNEMEHL*, Speck*, Gewürze*, Jodsalz (Salz, Kaliumjodat), Würze* (aus WEIZEN), Kräuter*, Salz]. *natürliche Zutaten. Enthält: HARTWEIZENGRIESS, WEIZENEIWEISS, WEIZNEMEHL, WEIZEN Kann enthalten: SELLERIE, EIER, MILCH, SENF, SOJA Aufbewahrungshinweise: Bitte trocken lagern und vor Wärme schützen. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Maggi GmbH, 78221 Singen (Hohentwiel)5,74 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Maggi Fertiggericht Ravioli Bolognese Vegan, mit Soja-Hack, 800gLeckere vegane Ravioli in herzhaft-würziger Bolognese mit Soja-Hack Schnell und unkompliziert in wenigen Minuten zubereitet Ideal für den kleinen Hunger oder beim Campingwochenende Merkmale: Sorte: Nudelgericht Zubereitungsart: für Mikrowelle, verzehrfertig Ernährungsform: laktosefrei, vegan Lebensmittelinformationen: Besonderheit: laktosefrei, vegan Inhalt: 800g, Zutaten: 74,5% vegane Sauce [Wasser*, 23,5% Tomatenmark*, 3,8% Karotten*, 3,5% SOJAPROTEIN, Zwiebeln, Sonnenblumenöl*, Kräuter*, Gewürze*, Jodsalz (Salz Kaliumjodat), SELLERIE*, Zucker*, GERSTENMALZEXTRAKT*, Säuerungsmittel Milchsäure, natürliche Aromen* (mit WEIZEN), Raucharoma], 25,5% Ravioli [HARTWEIZENGRIESS*, Wasser*, Paniermehl (WEIZENMEHL, Jodsalz (Salz, Kaliumjodat), Hefe), WEIZENMEHL*, WEIZENEIWEISS, Gewürze*, Jodsalz (Salz, Kaliumjodat), Stärke*, Sonnenblumenöl*, Kräuter*]. *natürliche Zutaten. Enthält: SOJAPROTEIN, SELLERIE, GERSTENMALZEXTRAKT, HARTWEIZENGRIESS, WEIZENMEHL, WEIZENEIWEISS Kann enthalten: EIER, MILCH, SENF Aufbewahrungshinweise: Bitte trocken lagern und vor Wärme schützen. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Maggi GmbH, 78221 Singen (Hohentwiel)4,59 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Maggi-Ravioli-Gemüse-800:
-
Dosensafe Maggi RavioliDosensafe im Konserven Format - Modell Maggi Ravioli Top Tarnung: Unscheinbar, weil aus Original-Dose des Herstellers gefertigt Viele Anwendungsbereiche: Unterwegs mit Auto, Caravan, in der Garage, in der Werkstatt, zu Hause, im Büro, im Hotelzimmer... Über einen raffiniert angebrachten Schraubverschluss lässt sich die Dose öffnen. Inhalt ist Spritzwassergeschützt. Maße der Dose: ca. Höhe 12 cm / Breite 10 cm Entspricht dem optischen Erscheinungsbild einer 850 Gramm Konservendose, wie man sie aus dem Supermarkt kennt, jedoch als Tresor mit grossem Volumen Aus den Augen aus dem Sinn13,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maggi Fertiggericht Ravioli Diavoli, 800gTeigtaschen mit Fleischfüllung Italienisches Nudelgericht in scharfer Tomaten-Paprikasauce Schnelle und unkomplizierte Zubereitung, ergibt zwei leckere Portionen Merkmale: Sorte: Fleischgericht, Nudelgericht Zubereitungsart: für Mikrowelle, verzehrfertig Ernährungsform: laktosefrei Lebensmittelinformationen: Besonderheit: laktosefrei Inhalt: 800g, Zutaten: 72% Tomaten-Paprikasauce [Wasser*, 20,9% Tomatenmark*, 3% grüne Gemüsepaprika*, 2,6 % rote Gemüsepaprika*, Zucker*, Maisstärke*, Jodsalz (Salz, Kaliumjodat), Gewürze*, Weißweinessig*, Sonnenblumenöl*, Basilikum*, Lorbeerblätter*, Paprikaöl*, Branntweinessig*], 28% Ravioli [HARTWEIZENGRIESS*, Wasser*, Paniermehl (WEIZENMEHL*, Jodsalz (Salz, Kaliumjodat), Hefe), Schweinefleisch*, WEIZENEIWEISS*, Sonnenblumenöl, WEIZNEMEHL*, Speck*, Gewürze*, Jodsalz (Salz, Kaliumjodat), Würze* (aus WEIZEN), Kräuter*, Salz]. *natürliche Zutaten. Enthält: HARTWEIZENGRIESS, WEIZENEIWEISS, WEIZNEMEHL, WEIZEN Kann enthalten: SELLERIE, EIER, MILCH, SENF, SOJA Aufbewahrungshinweise: Bitte trocken lagern und vor Wärme schützen. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Maggi GmbH, 78221 Singen (Hohentwiel)5,74 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Sind Ravioli von Maggi gesund?
Ravioli von Maggi sind eine verarbeitete Lebensmitteloption, die in der Regel nicht als besonders gesund angesehen wird. Sie enthalten oft hohe Mengen an Natrium, gesättigten Fettsäuren und künstlichen Zusatzstoffen. Es wird empfohlen, sie in Maßen zu konsumieren und stattdessen frische, selbstgemachte Ravioli oder andere gesündere Alternativen zu wählen. **
-
Ist in Ravioli, zum Beispiel von Maggi, Eisen enthalten?
Ja, Ravioli von Maggi enthalten Eisen. Eisen ist ein wichtiger Nährstoff, der in vielen Lebensmitteln vorkommt, einschließlich Pasta und Teigwaren. Es ist wichtig für die Bildung von roten Blutkörperchen und den Sauerstofftransport im Körper. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Maggi-Ravioli-Gemüse-800
-
Maggi Fertiggericht Ravioli Bolognese Vegan, mit Soja-Hack, 800gLeckere vegane Ravioli in herzhaft-würziger Bolognese mit Soja-Hack Schnell und unkompliziert in wenigen Minuten zubereitet Ideal für den kleinen Hunger oder beim Campingwochenende Merkmale: Sorte: Nudelgericht Zubereitungsart: für Mikrowelle, verzehrfertig Ernährungsform: laktosefrei, vegan Lebensmittelinformationen: Besonderheit: laktosefrei, vegan Inhalt: 800g, Zutaten: 74,5% vegane Sauce [Wasser*, 23,5% Tomatenmark*, 3,8% Karotten*, 3,5% SOJAPROTEIN, Zwiebeln, Sonnenblumenöl*, Kräuter*, Gewürze*, Jodsalz (Salz Kaliumjodat), SELLERIE*, Zucker*, GERSTENMALZEXTRAKT*, Säuerungsmittel Milchsäure, natürliche Aromen* (mit WEIZEN), Raucharoma], 25,5% Ravioli [HARTWEIZENGRIESS*, Wasser*, Paniermehl (WEIZENMEHL, Jodsalz (Salz, Kaliumjodat), Hefe), WEIZENMEHL*, WEIZENEIWEISS, Gewürze*, Jodsalz (Salz, Kaliumjodat), Stärke*, Sonnenblumenöl*, Kräuter*]. *natürliche Zutaten. Enthält: SOJAPROTEIN, SELLERIE, GERSTENMALZEXTRAKT, HARTWEIZENGRIESS, WEIZENMEHL, WEIZENEIWEISS Kann enthalten: EIER, MILCH, SENF Aufbewahrungshinweise: Bitte trocken lagern und vor Wärme schützen. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Maggi GmbH, 78221 Singen (Hohentwiel)4,59 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Maggi, Maurice: Essbare StadtEssbare Stadt , Wildwuchs auf dem Teller. Rezepte mit Pflanzen aus der Stadt , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20190115, Produktform: Leinen, Autoren: Maggi, Maurice, Illustrator: Gisler, Mira, Fotograph: Chrétien, Juliette, Seitenzahl/Blattzahl: 320, Abbildungen: 170 farbige Abbildungen, 72 Ill., Keyword: Küche für jeden Tag; Essbare Wildpflanzen; Vegetarisch; Einfach Kochen, Fachschema: Kochen / Gemüse, Obst~Fleischlos~Vegetarisch~Blume / Wildblume~Wildblume - Wildpflanze~Kochen / vegetarisch, vegan~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept), Fachkategorie: Kochen / Essen nach Zutaten, Warengruppe: HC/Themenkochbücher, Fachkategorie: Vegetarische Küche, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AT Verlag, Verlag: AT Verlag, Verlag: AT Verlag, Länge: 236, Breite: 169, Höhe: 32, Gewicht: 995, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783038007777, Herkunftsland: SCHWEIZ (CH), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 187069434,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maggi, Maurice: Suppe - eine LiebeserklärungSuppe - eine Liebeserklärung , Klassische und moderne Rezepte für Leib und Seele , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20241125, Autoren: Maggi, Maurice, Illustrator: Gisler, Mira, Seitenzahl/Blattzahl: 220, Keyword: Buch Suppe kochen; Essbare Stadt Maurice Maggi; Kochbuch Suppe; Kochbuch Suppen; Köstliche Suppen; Küche für jeden Tag; Maurice Maggi Essbare Stadt; Saisonküche; Suppen Kochbuch; Suppenkochbuch, Warengruppe: HC/Themenkochbücher, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 170, Höhe: 18, Gewicht: 594, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,34,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.