Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Muss ich Blumenkohl und Broccoli kochen?
Blumenkohl und Broccoli können sowohl gekocht als auch roh gegessen werden. Beide Gemüsesorten sind jedoch roh etwas schwerer verdaulich und können beim Kochen ihre Konsistenz und Farbe verändern. Es hängt also von deinem persönlichen Geschmack und deinen Vorlieben ab, wie du sie zubereiten möchtest. **
Haben Broccoli und Blumenkohl die gleiche Kochzeit? Wenn ja, wie lange?
Broccoli und Blumenkohl haben ähnliche Kochzeiten, da sie beide zu den Kohlgemüsen gehören. In der Regel dauert es etwa 5-7 Minuten, um sie zu kochen, bis sie zart sind. Es ist jedoch wichtig, die Kochzeit je nach gewünschter Konsistenz anzupassen, da einige Menschen es vorziehen, ihr Gemüse etwas knackiger zu lassen. **
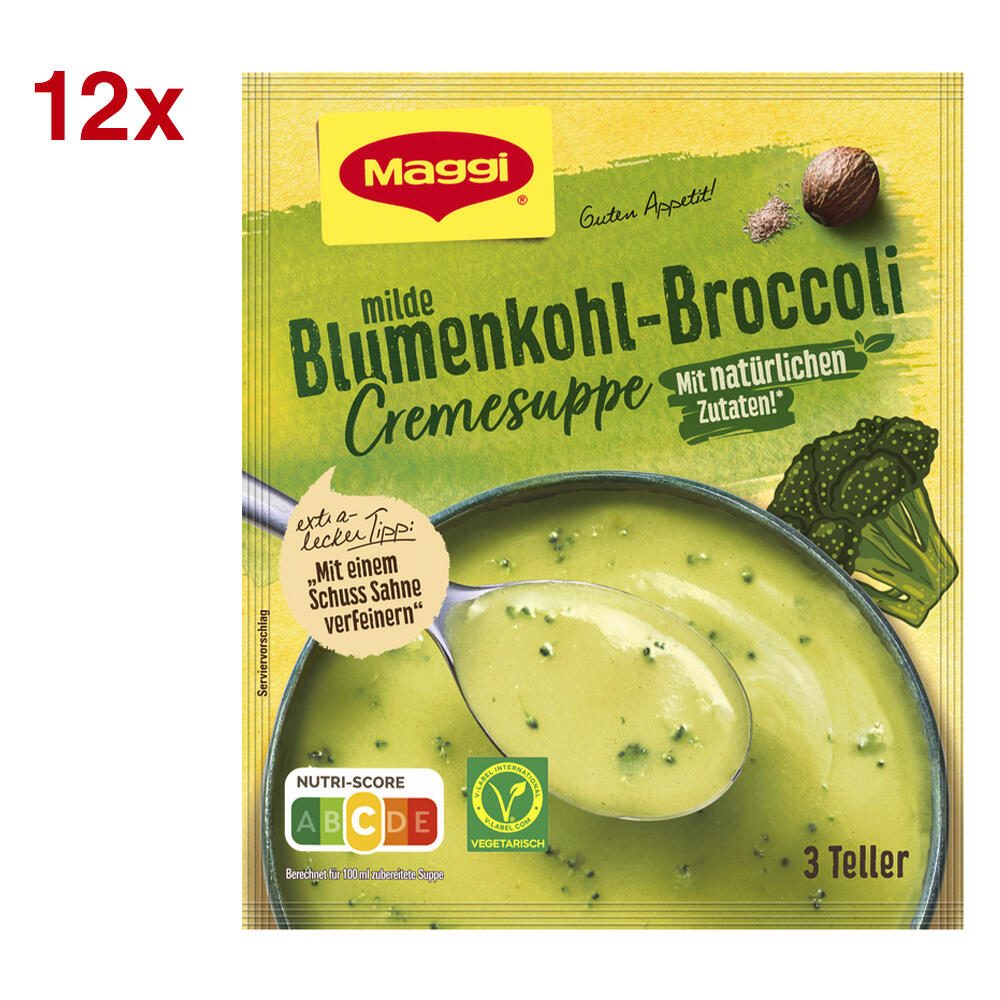

Ähnliche Suchbegriffe für Maggi-milde-Blumenkohl-Broccoli-Cremesuppe
Top-Angebote
Produkte zum Begriff Maggi-milde-Blumenkohl-Broccoli-Cremesuppe:
-
Ökoland Blumenkohl Cremesuppe vegan bioEntdecke den unwiderstehlichen Genuss unserer Blumenkohl Cremesuppe - samtig, aromatisch und voll Bio-Gemüse. Blumenkohl als Trendgemüse wird sehr vielseitig als Nahrungsmittel genutzt, verarbeitet und haltbar gemacht. Unsere vegane Blumenkohlsuppe wird klassisch mit anderen Gemüsearten hergestellt und Gewürzen geschmacklich abgerundet. Bewusst ohne Kokos und so fein abgeschmeckt, dass der Blumenkohl harmonisch herausschmeckt.2,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Maggi, Maurice: Essbare StadtEssbare Stadt , Wildwuchs auf dem Teller. Rezepte mit Pflanzen aus der Stadt , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20190115, Produktform: Leinen, Autoren: Maggi, Maurice, Illustrator: Gisler, Mira, Fotograph: Chrétien, Juliette, Seitenzahl/Blattzahl: 320, Abbildungen: 170 farbige Abbildungen, 72 Ill., Keyword: Küche für jeden Tag; Essbare Wildpflanzen; Vegetarisch; Einfach Kochen, Fachschema: Kochen / Gemüse, Obst~Fleischlos~Vegetarisch~Blume / Wildblume~Wildblume - Wildpflanze~Kochen / vegetarisch, vegan~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept), Fachkategorie: Kochen / Essen nach Zutaten, Warengruppe: HC/Themenkochbücher, Fachkategorie: Vegetarische Küche, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AT Verlag, Verlag: AT Verlag, Verlag: AT Verlag, Länge: 236, Breite: 169, Höhe: 32, Gewicht: 995, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783038007777, Herkunftsland: SCHWEIZ (CH), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 187069434,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn das Kartoffelgratin fix mit Broccoli und Blumenkohl nach der angegebenen Garzeit noch flüssig ist?
Wenn das Kartoffelgratin nach der angegebenen Garzeit noch flüssig ist, kannst du es weiter im Ofen lassen und die Garzeit verlängern. Überprüfe regelmäßig, ob das Gratin die gewünschte Konsistenz erreicht hat. Du kannst auch die Temperatur erhöhen, um den Garprozess zu beschleunigen. **
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Maggi-milde-Blumenkohl-Broccoli-Cremesuppe:
-
Maggi 12er-Pack Cremesuppe »Blumenkohl-Broccoli« 3 Portionen12er-Pack Cremesuppe »Blumenkohl-Broccoli« 3 Portionen, Geschmacksrichtung: würzig, Gemüse, Kräuter, Packungsmenge: 12 Stück, Produkt-Name: Blumenkohl-Broccoli, Inhalt (g): 57 g, Lebensmittel/Nahrungsmittel/Suppen10,26 €*Versand: 6,30 €Sichere Weiterleitung zum Anbieter
-
Ökoland Blumenkohl Cremesuppe vegan bioEntdecke den unwiderstehlichen Genuss unserer Blumenkohl Cremesuppe - samtig, aromatisch und voll Bio-Gemüse. Blumenkohl als Trendgemüse wird sehr vielseitig als Nahrungsmittel genutzt, verarbeitet und haltbar gemacht. Unsere vegane Blumenkohlsuppe wird klassisch mit anderen Gemüsearten hergestellt und Gewürzen geschmacklich abgerundet. Bewusst ohne Kokos und so fein abgeschmeckt, dass der Blumenkohl harmonisch herausschmeckt.2,79 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Maggi, Maurice: Essbare StadtEssbare Stadt , Wildwuchs auf dem Teller. Rezepte mit Pflanzen aus der Stadt , Zündvorrichtungen > Zünd- & Glühanlagen , Erscheinungsjahr: 20190115, Produktform: Leinen, Autoren: Maggi, Maurice, Illustrator: Gisler, Mira, Fotograph: Chrétien, Juliette, Seitenzahl/Blattzahl: 320, Abbildungen: 170 farbige Abbildungen, 72 Ill., Keyword: Küche für jeden Tag; Essbare Wildpflanzen; Vegetarisch; Einfach Kochen, Fachschema: Kochen / Gemüse, Obst~Fleischlos~Vegetarisch~Blume / Wildblume~Wildblume - Wildpflanze~Kochen / vegetarisch, vegan~Gericht (Speise)~Kochbuch~Kochen~Küche (Kochbuch)~Rezept (Kochrezept), Fachkategorie: Kochen / Essen nach Zutaten, Warengruppe: HC/Themenkochbücher, Fachkategorie: Vegetarische Küche, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: AT Verlag, Verlag: AT Verlag, Verlag: AT Verlag, Länge: 236, Breite: 169, Höhe: 32, Gewicht: 995, Produktform: Gebunden, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783038007777, Herkunftsland: SCHWEIZ (CH), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 187069434,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Muss ich Blumenkohl und Broccoli kochen?
Blumenkohl und Broccoli können sowohl gekocht als auch roh gegessen werden. Beide Gemüsesorten sind jedoch roh etwas schwerer verdaulich und können beim Kochen ihre Konsistenz und Farbe verändern. Es hängt also von deinem persönlichen Geschmack und deinen Vorlieben ab, wie du sie zubereiten möchtest. **
-
Haben Broccoli und Blumenkohl die gleiche Kochzeit? Wenn ja, wie lange?
Broccoli und Blumenkohl haben ähnliche Kochzeiten, da sie beide zu den Kohlgemüsen gehören. In der Regel dauert es etwa 5-7 Minuten, um sie zu kochen, bis sie zart sind. Es ist jedoch wichtig, die Kochzeit je nach gewünschter Konsistenz anzupassen, da einige Menschen es vorziehen, ihr Gemüse etwas knackiger zu lassen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Maggi-milde-Blumenkohl-Broccoli-Cremesuppe
-
Maggi Fertiggericht Guten Appetit, rustikale Tomaten Cremesuppe, 63gFruchtige Tomaten Cremesuppe mit feiner Specknote 1 Beutel ergibt 3 Teller Der Klassiker für zuhause, unterwegs oder im Büro Schnell und unkompliziert in nur 5 Minuten zubereitet Merkmale: Sorte: Suppen & Eintöpfe Zubereitungsart: instant Ernährungsform: laktosefrei Lebensmittelinformationen: Besonderheit: laktosefrei Inhalt: 63g, Zutaten: 30 % Tomaten*, WEIZENMEHL*, Maisstärke*, Zucker*, Jodsalz (Salz, Kaliumjodat), Gewürze* (Zwiebeln, Paprika, Knoblauch, Pfeffer)*, geräucherter Speck* (Speck, Salz, Rauch), Kräuter* (Lorbeer, Majoran), Hefeextrakt, Aromen, Verdickungsmittel Guarkernmehl*. *natürliche Zutaten Enthält: WEIZENMEHL Kann enthalten: SELLERIE, MILCH, EIER, SENF, SOJA Aufbewahrungshinweise: Bitte trocken lagern und vor Wärme schützen. Verwendungshinweise: Beutelinhalt mit einer kochenden Flüssigkeit in 1L kochendem Wasser auflösen. Bei mittlerer Wärmezufuhr 5 Min. kochen. Gelegentlich Zeit zum Ausruhen. Lebensmittelunternehmer, in dessen Namen das Produkt vermarktet wird: Maggi GmbH, 78221 Singen (Hohentwiel)2,91 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn das Kartoffelgratin fix mit Broccoli und Blumenkohl nach der angegebenen Garzeit noch flüssig ist?
Wenn das Kartoffelgratin nach der angegebenen Garzeit noch flüssig ist, kannst du es weiter im Ofen lassen und die Garzeit verlängern. Überprüfe regelmäßig, ob das Gratin die gewünschte Konsistenz erreicht hat. Du kannst auch die Temperatur erhöhen, um den Garprozess zu beschleunigen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.