Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für MagicFX-Case-für-DEEJAY
Top-Angebote
Produkte zum Begriff MagicFX-Case-für-DEEJAY:
-
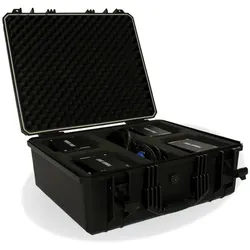
MAGICFX ECO2JET Flightcase (für 2 Stück)MAGICFX ECO2JET Flightcase (für 2 Stück) Das ECO2JET FLIGHTCASE ist ein hochwertiger, maßgefertigter Koffer, der für den sicheren Transport und die sichere Aufbewahrung konzipiert wurde Passend für:: 2x ECO2JET (MFX1801) 2x ECO2JET HALTERUNG (MFX1802) 2x 2L AUFSTECKBARE FLÜSSIGKEITSDOSE (MFX1803) Technische Eigenschaften: Länge: ca 80 cm Breite: 60 cm Höhe: ca 70 cm Gewicht: 36 kg969,90 €*Versand: 59,50 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist das beste Case für das Case Opening?
Das beste Case für das Case Opening hängt von persönlichen Vorlieben und Zielen ab. Einige Spieler bevorzugen Cases mit seltenen und wertvollen Gegenständen, während andere lieber Cases mit einer höheren Chance auf häufigere, aber weniger wertvolle Gegenstände öffnen. Es ist wichtig, die Wahrscheinlichkeiten und den potenziellen Wert der Gegenstände in einem Case zu berücksichtigen, um eine fundierte Entscheidung zu treffen. **
Top-Angebote
Produkte zum Begriff MagicFX-Case-für-DEEJAY:
-
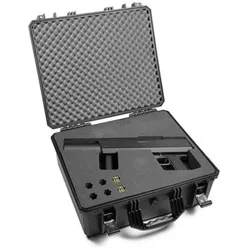
MagicFX Case für DEEJAY SHOTGUN, Lichttechnik ZubehörDas Case für den DEEJAY SHOTGUN von MagicFX ist eine speziell angefertigte Lösung für die sichere Aufbewahrung und den Transport dieses Lichttechnik Zubehörs. Hergestellt aus hochwertigen Materialien, bietet es optimalen Schutz vor Stössen und anderen äusseren Einflüssen, die während des Transports auftreten können. Die massgeschneiderte Konstruktion gewährleistet, dass der DEEJAY SHOTGUN perfekt in das Case passt, was die Handhabung erleichtert und die Lebensdauer des Geräts verlängert. Dieses Case ist nicht nur funktional, sondern auch praktisch, da es die Mobilität von Lichttechnikern und DJs unterstützt, die ihre Ausrüstung häufig transportieren müssen. Mit diesem Case können Sie sicher sein, dass Ihr DEEJAY SHOTGUN stets in einem einwandfreien Zustand bleibt, egal wo Ihre Auftritte Sie hinführen. Es ist eine unverzichtbare Ergänzung für alle, die Wert auf Qualität und Sicherheit legen.230,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MAGICFX ECO2JET Flightcase (für 2 Stück)MAGICFX ECO2JET Flightcase (für 2 Stück) Das ECO2JET FLIGHTCASE ist ein hochwertiger, maßgefertigter Koffer, der für den sicheren Transport und die sichere Aufbewahrung konzipiert wurde Passend für:: 2x ECO2JET (MFX1801) 2x ECO2JET HALTERUNG (MFX1802) 2x 2L AUFSTECKBARE FLÜSSIGKEITSDOSE (MFX1803) Technische Eigenschaften: Länge: ca 80 cm Breite: 60 cm Höhe: ca 70 cm Gewicht: 36 kg969,90 €*Versand: 59,50 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für MagicFX-Case-für-DEEJAY
-
MAGICFX® ECO2JET - spezielle Nebelmaschine für CO2-ähnliche EffekteMAGICFX® ECO2JET spezielle Nebelmaschine für CO2-ähnliche Effekte Eine neue Ära desNebels hat begonnen! Der neue ECO2JET bietet eine perfekte Alternative zu CO2JETS- und CO2-Gasflaschen Die Wirkung ist so stark wie bei herkömmlichen CO2JETS Die Wirkung hängt nicht von der Luftfeuchtigkeit ab: Selbst an einem sonnigen Tag gibt es große weiße Nebelwolken Ausgestattet mit einer speziell entwickelten Düse und einem eingebauten Hochgeschwindigkeits-Turbolüfter kann der ECO2JET Nebelwolken bis zu 12 Meter weit blasen! Mit nur einem 5-Liter-Flüssigkeitskanister können Sie 13 Minuten lang Nebelwolken erzeugen, was 13 großen CO2-Gasflaschen entspricht Steuern Sie es per DMX und erstellen Sie die Wolken von morgen KRAFTVOLLER CO2-FREIER NEBELEFFEKT Hochgeschwindigkeits-Turbolüfter mit weißem Raucheffekt, ohne die Verwendung von CO2-Flaschen GLEICHBLEIBENDE LEISTUNG, UNABHÄNGIG VON DER LUFTFEUCHTIGKEIT Bis zu 12 Meter Leistung (innen und außen) SCHIESSE NEBEL IN JEDE RICHTUNG Mit unserem optionalen ECO2JET Bracket und Quick Trigger Clamp EXTERNES FLÜSSIGKEITSRESERVOIR Verstauen Sie ordentlich die optionale 5-Liter-Flüssigkeitskanisterhalterung, die bis zu 2 Meter ausziehbar ist AUFSTECKBARER FLÜSSIGKEITSKANISTER Verwenden Sie den optionalen 2-Liter-Flüssigkeitskanister, um das Nachfüllen auf der Bühne zu vermeiden, perfekt für Tourneen Technische Eigenschaften: Länge: 40,7 cm Breite: 29 cm Höhe: 46,8 cm Gewicht: 30 kg Spannung: 210-240 VAC 50/60 Hz Macht: 1500W (Standard-Modus) / 3500W (Power-Modus) Steuerung: DMX Verbrauchsartikel: MAGICFX® ECO2JET Outdoor Fluid / MAGICFX® ECO2JET Indoor Fluid Verbrauch: 0,385L/min (5L in 13 Minuten) Fassungsvermögen: 5-Liter-Dose oder 2-Liter-Flüssigkeitskanister Ausgabe: Bis zu 12 m Nicht enthalten: Netzkabel nicht im Lieferumfang enthalten Garantie: 3 Jahre Zitieren: Ja4129,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist das beste Case für das Case Opening?
Das beste Case für das Case Opening hängt von persönlichen Vorlieben und Zielen ab. Einige Spieler bevorzugen Cases mit seltenen und wertvollen Gegenständen, während andere lieber Cases mit einer höheren Chance auf häufigere, aber weniger wertvolle Gegenstände öffnen. Es ist wichtig, die Wahrscheinlichkeiten und den potenziellen Wert der Gegenstände in einem Case zu berücksichtigen, um eine fundierte Entscheidung zu treffen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.