Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Magni-Die-grosse-Sprichwort-Box
Top-Angebote
Produkte zum Begriff Magni-Die-grosse-Sprichwort-Box:
-
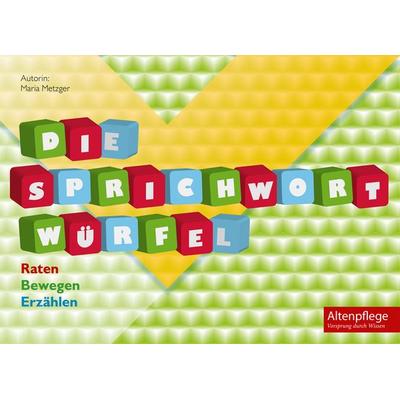
Die Sprichwort WürfelSprichwörter Sind Häufig Im Langzeitgedächtnis Gespeichert. Auch Hochaltrigen Und Demenziell Erkrankte Menschen Sind Sie Deshalb Vertraut. Genau Hier Setzt Das Aktivierungsangebot Sprichwortwürfel An. Das Gemeinsame Ergänzen Von Über 400...72,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Singliesel Die grosse Märchen-Box (Deutsch)Wie lange ist es her, dass Sie das letzte Mal ein Märchenbuch aufgeschlagen haben? Testen Sie Ihr Wissen rund um die Märchenklassiker von den Brüdern Grimm, Hans Christian Andersen und anderen! Die grosse Märchenbox beinhaltet 100 Fragen und Antworten zu den schönsten deutschen Volksmärchen.27,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Magni-Die-grosse-Sprichwort-Box:
-
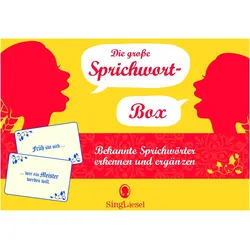
Magni Die grosse Sprichwort-Box (Deutsch)Die Sprichwort-Sammlung ist ein unterhaltsames und bewährtes Gedächtnis- und Ratespiel. Die SingLiesel-Sprichwort-Box enthält 100 Karten mit den bekanntesten deutschen Sprichwörtern und Redewendungen. Die Spielidee ist einfach und bereitet deshalb immer wieder grossen Spass: Auf der Vorderseite jeder Karte ist nur die erste Hälfte des Sprichworts zu sehen. Die zweite Hälfte kann erraten und auf der Rückseite nachgelesen werden. Die liebevolle nostalgische Gestaltung der Karten und das XXL-Format fördern die Freude an diesem Ratespiel. Die SingLiesel-Sprichwort-Box: Das Gedächtnis- und Ratespiel, das immer wieder Freude bereitet.29,70 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Magni Die grosse Rate-Box (Deutsch)Das Rate-Spiel für Senioren rund um fast vergessene Begriffe vergangener Jahrzehnte. Von Atombusen bis Wuchtbrumme. 100 Ratekarten mit fast vergessenen Begriffen. Die Spielidee ist einfach und bereitet deshalb immer wieder von Neuem grossen Spass: Auf der Vorderseite der Karten steht ein heute kaum mehr geläufiger Begriff. Überlegen Sie gemeinsam, wofür dieser Begriff stehen könnte. Erkannt? Die Auflösung finden Sie auf der Rückseite. Das Spiel können Sie natürlich auch in die andere Richtung spielen. Beginnen Sie mit der Beschreibung auf der Rückseite und überlegen Sie, welche Bezeichnung dazu passen könnte. Diese Sammlung fast vergessener Begriffe ist der Spiele-Knüller für alle mit ein paar Jahrzehnten Lebenserfahrung.31,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Sprichwort WürfelSprichwörter Sind Häufig Im Langzeitgedächtnis Gespeichert. Auch Hochaltrigen Und Demenziell Erkrankte Menschen Sind Sie Deshalb Vertraut. Genau Hier Setzt Das Aktivierungsangebot Sprichwortwürfel An. Das Gemeinsame Ergänzen Von Über 400...72,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Magni-Die-grosse-Sprichwort-Box
-
Singliesel Die grosse Märchen-Box (Deutsch)Wie lange ist es her, dass Sie das letzte Mal ein Märchenbuch aufgeschlagen haben? Testen Sie Ihr Wissen rund um die Märchenklassiker von den Brüdern Grimm, Hans Christian Andersen und anderen! Die grosse Märchenbox beinhaltet 100 Fragen und Antworten zu den schönsten deutschen Volksmärchen.27,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Die grosse Hörspiel-Box, Hörbücher von Stanisław LemZukunft, Technik, Utopie: Der Science-Fiction-Autor Stanislaw Lem war ein Vordenker seiner Zeit. Viele seiner Zukunftsvisionen wurden später Wirklichkeit – vom Internet bis zur Gentechnik. Lems Geschichten und Gedankenexperimente fesseln bis heute. In "Solaris" sucht Kris Kelvin die Besatzung einer Forschungsstation und muss sich bald nach seiner Landung mit dem intelligenten Planeten Solaris auseinandersetzen. In "Der getreue Roboter" wird gegen einen durch künstliche Intelligenz zum Mörder gewordenen Roboter ermittelt. Die spannend inszenierten Hörspiele über fremde Welten erstmals in einer Box! Hörspiele mit Felix von Manteuffel, Gert Westphal, Maria Simon u. v. a. 8 CDs ca. 7 h 53 min.27,50 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
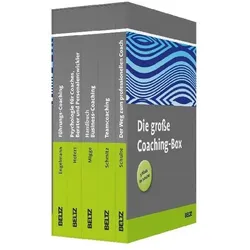
Die grosse Coaching-Box, Fachbücher von Svenja HofertDie fünf bewährten Coaching-Bücher im Schuber zum attraktiven Sonderpreis versammeln alles, was ein erfolgreiches Coaching benötigt: vom Führungs-Coaching über die spezifischen Grundlagen der Psychologie bis hin zu den wichtigsten Schritten im Professionalisierungsprozess. - Bea Engelmann: Führungs-Coaching - Svenja Hofert: Psychologie für Coaches, Berater und Personalentwickler - Björn Migge: Handbuch Business-Coaching - Michael Schmitz: Teamcoaching - Thomas Schulte: Der Weg zum professionellen Coach Diese Box ist daher ein gutes Paket sowohl für Neueinsteiger als auch für erfahrene Coaches, die noch professioneller werden möchten. Grundlagenwissen und vielfältige Anregungen, Theorie gepaart mit Praxis. Diese Box sollte jeder Coach in seinem Bücherregal beziehungsweise auf dem Tablet haben.98,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.