Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Magni-Etui-DEPESCHE-TOPModel
Top-Angebote
Produkte zum Begriff Magni-Etui-DEPESCHE-TOPModel:
-
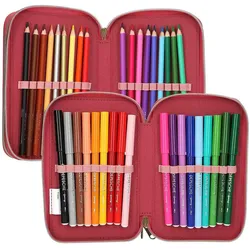
Depesche, Etui, TOPModel Federtasche 3fach LeoheartWarnhinweis: Achtung! Erstickungsgefahr! Kleine Teile. Nicht für Kinder unter 36 Monaten geeignet. TOPModel 3-Fach Federtasche Leo Heart inkl. Stifte Totaler TOPModel-Trend: Die rosafarbene Federtasche Leo Heart hat auf der Front ein grosses Doppel-Modelmotiv und an der Seite und Rückseite ein geniales Leo-Muster. Absoluter Hingucker ist der grosse rosafarbene Schleifenanhänger am Reissverschluss. Die drei separaten Fächer sind komplett gefüllt mit je 18 Bunt- und Filzstiften, 2 Bleistiften, Lineal, Radierer, Anspitzer, Schere, Klebestift und einem kleinen Klett-Täschchen. Hauptmaterial: 100 Prozent PES Artikeldetails: Abmessungen (LxBxH): ca. 7,5 x 13 x 20 cm Material: 100 % Polyester Lieferungsumfang: 1 Federmäppchen inkl. Inhalt.37,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wann war die Emser Depesche?
Die Emser Depesche war ein diplomatisches Telegramm, das im Jahr 1870 während des Deutsch-Französischen Krieges von Otto von Bismarck, dem damaligen Ministerpräsidenten von Preußen, veröffentlicht wurde. In der Depesche wurde eine Unterredung zwischen dem preußischen König Wilhelm I. und dem französischen Botschafter in Bad Ems beschrieben, die zu einer Verschlechterung der Beziehungen zwischen Frankreich und Preußen führte. Die Veröffentlichung der Emser Depesche löste eine Welle der Kriegsbegeisterung in Preußen aus und trug zur Eskalation des Konflikts bei. Letztendlich führte der Deutsch-Französische Krieg zur Gründung des Deutschen Kaiserreichs im Jahr 1871. **
Was ist die Emser Depesche?
Die Emser Depesche war eine diplomatische Note, die im Jahr 1870 während des Deutsch-Französischen Krieges zwischen dem preußischen König Wilhelm I. und dem französischen Botschafter Benedetti ausgetauscht wurde. In der Depesche wurde ein Gespräch zwischen den beiden über die Thronfolge im spanischen Königshaus verzerrt dargestellt, was zu einer Verschärfung der Spannungen zwischen Preußen und Frankreich führte und letztendlich den Ausbruch des Krieges beschleunigte. **
Top-Angebote
Produkte zum Begriff Magni-Etui-DEPESCHE-TOPModel:
-
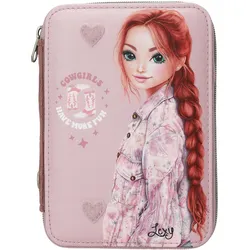
Magni, Etui, DEPESCHE TOPModel Basic Duo CowgirlDas TOPModel Basic Duo Cowgirl Etui vereint stilvolles Design mit praktischer Funktionalität und ist ideal für modebewusste Schülerinnen. Mit einem charmanten Western-Flair ausgestattet, bietet dieses Federmäppchen nicht nur Platz für Schulutensilien, sondern inspiriert auch die Kreativität. Das Etui ist mit einem sicheren Klettverschluss versehen und zeigt ein bezauberndes Muster aus Blumen, Blättern und Cowboystiefeln auf einem cremefarbenen Hintergrund. Die altrosa Vorderseite ziert ein auffälliges Model-Motiv und die Botschaft "Cowgirls have more fun", die das Selbstbewusstsein junger Künstlerinnen stärkt. Die weiche Cord-Einfassung sorgt für eine angenehme Haptik und macht das Etui sowohl stilvoll als auch strapazierfähig. Im Inneren bietet es ausreichend Platz für alle notwendigen Malutensilien, um jedes kreative Projekt zu verwirklichen. Charmantes Western-Design mit Blumen- und Cowboystiefel-Muster. Sicherer Klettverschluss für einfachen Zugriff. Inspirierende Botschaft fördert Kreativität und Selbstbewusstsein. Weiche Cord-Einfassung für angenehme Haptik und Strapazierfähigkeit.39,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
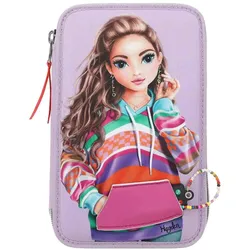
Depesche, Etui, TOPModelTOPModel by Depesche - 3-Fach-Federmäppchen Joy mit Stiften, Lineal, Schere & mehr. Ring, ring. Die fliederfarbene TOPModel-Federtasche hat auf der Front ein grosses Model-Motiv mit einer applizierten Tasche in der ein kleines Handy steckt, befestigt an einer Handykette aus bunten Perlen. Durch einen Magneten kann man das Handy dem Model zum Telefonieren in die Hand legen. Die drei separaten Fächer der Federtasche sind komplett gefüllt mit je 18 Bunt- und Filzstiften, 2 Bleistiften, Anspitzer, Radierer, Lineal, Schere, Klebestift und einem kleinen Klett-Täschchen.35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Depesche, Etui, TOPModel Federtasche 3fach LeoheartWarnhinweis: Achtung! Erstickungsgefahr! Kleine Teile. Nicht für Kinder unter 36 Monaten geeignet. TOPModel 3-Fach Federtasche Leo Heart inkl. Stifte Totaler TOPModel-Trend: Die rosafarbene Federtasche Leo Heart hat auf der Front ein grosses Doppel-Modelmotiv und an der Seite und Rückseite ein geniales Leo-Muster. Absoluter Hingucker ist der grosse rosafarbene Schleifenanhänger am Reissverschluss. Die drei separaten Fächer sind komplett gefüllt mit je 18 Bunt- und Filzstiften, 2 Bleistiften, Lineal, Radierer, Anspitzer, Schere, Klebestift und einem kleinen Klett-Täschchen. Hauptmaterial: 100 Prozent PES Artikeldetails: Abmessungen (LxBxH): ca. 7,5 x 13 x 20 cm Material: 100 % Polyester Lieferungsumfang: 1 Federmäppchen inkl. Inhalt.37,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Magni-Etui-DEPESCHE-TOPModel
-
Magni, Etui, Depesche TOPModel Federtasche TEAM TEDDY 3- Fach gefüllt blau Teddy-AnhängerWarnung: Vorsicht! Erstickungsgefahr! Kleinteile. Nicht geeignet für Kinder unter 36 Monaten. TOPModel von Depesche - 3-Fächer Federmäppchen Team Teddy mit Zubehör, einschliesslich Buntstiften, Lineal, Schere und mehr. Willkommen im Team Teddy! Das blaue TOPModel Federmäppchen zeigt auf der Vorderseite einen grossen Modellprint mit einer applizierten Mütze und zwei geflochtenen Zöpfen aus synthetischem Haar. Total süss: der Teddy-Anhänger am Reissverschluss. Die drei separaten Fächer sind komplett gefüllt mit 18 Bunt- und Filzstiften, 2 Bleistiften, einem Radiergummi, einem Anspitzer, einem Lineal, einer Schere, einem Klebestift und einem kleinen Täschchen. Artikelmerkmale: Abmessungen (LxBxH): ca. 20 x 13 x 7,5 cm Material: 100% recyceltes Polyester Futter: 100% Polyester Lieferumfang: 1 Federmäppchen einschliesslich Inhalt.33,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wann war die Emser Depesche?
Die Emser Depesche war ein diplomatisches Telegramm, das im Jahr 1870 während des Deutsch-Französischen Krieges von Otto von Bismarck, dem damaligen Ministerpräsidenten von Preußen, veröffentlicht wurde. In der Depesche wurde eine Unterredung zwischen dem preußischen König Wilhelm I. und dem französischen Botschafter in Bad Ems beschrieben, die zu einer Verschlechterung der Beziehungen zwischen Frankreich und Preußen führte. Die Veröffentlichung der Emser Depesche löste eine Welle der Kriegsbegeisterung in Preußen aus und trug zur Eskalation des Konflikts bei. Letztendlich führte der Deutsch-Französische Krieg zur Gründung des Deutschen Kaiserreichs im Jahr 1871. **
-
Was ist die Emser Depesche?
Die Emser Depesche war eine diplomatische Note, die im Jahr 1870 während des Deutsch-Französischen Krieges zwischen dem preußischen König Wilhelm I. und dem französischen Botschafter Benedetti ausgetauscht wurde. In der Depesche wurde ein Gespräch zwischen den beiden über die Thronfolge im spanischen Königshaus verzerrt dargestellt, was zu einer Verschärfung der Spannungen zwischen Preußen und Frankreich führte und letztendlich den Ausbruch des Krieges beschleunigte. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.