Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Magris-Claudio-Kreuz-des
Top-Angebote
Produkte zum Begriff Magris-Claudio-Kreuz-des:
-
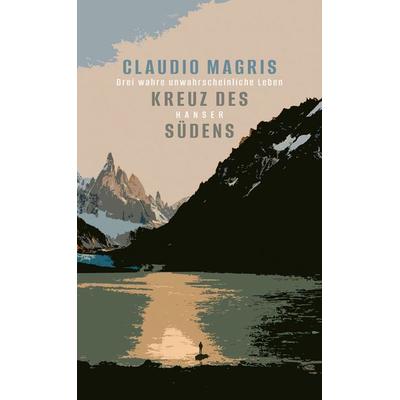
Magris, Claudio: Kreuz des SüdensKreuz des Südens , Drei wahre unwahrscheinliche Leben , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250318, Autoren: Magris, Claudio, Übersetzung: Leube, Anna, Seitenzahl/Blattzahl: 160, Keyword: 19. Jahrhundert; Begegnung mit der Fremde; Biographie; Chronik; Claudio Magris; Drei Geschichten; Gegenwartsliteratur; Heimat; Mythos; Wahre Geschichten; unbekannte Helden, Fachschema: Patagonien~Rassismus - Rassendiskriminierung - Rassenkonflikt, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Erzählungen, Kurzgeschichten, Short Stories, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 127, Höhe: 19, Gewicht: 246, Produktform: Gebunden, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verfahren eingestellt, Belletristik von Claudio MagrisFür sein "Kriegsmuseum zum Zwecke des Friedens" sammelt ein Mann in Triest Kriegsgeräte aller Art. Sie erzählen die Geschichten derer, die damit getötet haben oder getötet wurden. Als Jahre später das Museum bei einem Brand zerstört wird, versucht Luisa, Tochter einer Jüdin und eines afroamerikanischen Leutnants, es zu rekonstruieren. Dabei wird nicht nur die Geschichte ihrer Vorfahren zwischen Diaspora und Sklaverei wieder lebendig, sondern auch die von San Sabba, dem einzigen Konzentrationslager Italiens. Doch die Kraft des Vergessens erscheint ungeheuer: die Verbrechen wurden vertuscht, die Verfahren eingestellt. Gestützt auf eine wahre Geschichte hat Claudio Magris ein gewaltiges Epos geschrieben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Triest, Belletristik von Claudio Magris, Angelo AraClaudio Magris, einer der besten Kenner des Habsburger Mythos, hat zusammen mit Angelo Ara eine Literatur- und Kulturgeschichte seiner Heimatstadt Triest geschrieben. Am Rande des k.u.k.-Imperiums gelegen, war Triest eine italienische Stadt, aber auch ein Schmelztiegel italienischer, deutscher und slowenischer Kultur, in dem das jüdische und das griechische Element eine grosse Rolle spielten. So wurde diese Stadt zum Labor für die Entdeckung der fragwürdigen und fragmentarischen Identität des zeitgenössischen Menschen, aber auch ein Ort des Widerstands, des ironischen Kleinkriegs gegen das Nichts.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Magris-Claudio-Kreuz-des:
-
Magris, Claudio: Kreuz des SüdensKreuz des Südens , Drei wahre unwahrscheinliche Leben , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250318, Autoren: Magris, Claudio, Übersetzung: Leube, Anna, Seitenzahl/Blattzahl: 160, Keyword: 19. Jahrhundert; Begegnung mit der Fremde; Biographie; Chronik; Claudio Magris; Drei Geschichten; Gegenwartsliteratur; Heimat; Mythos; Wahre Geschichten; unbekannte Helden, Fachschema: Patagonien~Rassismus - Rassendiskriminierung - Rassenkonflikt, Fachkategorie: Moderne und zeitgenössische Belletristik~Belletristik: Erzählungen, Kurzgeschichten, Short Stories, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 206, Breite: 127, Höhe: 19, Gewicht: 246, Produktform: Gebunden, Genre: Belletristik,23,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Magris-Claudio-Kreuz-des
-
Verfahren eingestellt, Belletristik von Claudio MagrisFür sein "Kriegsmuseum zum Zwecke des Friedens" sammelt ein Mann in Triest Kriegsgeräte aller Art. Sie erzählen die Geschichten derer, die damit getötet haben oder getötet wurden. Als Jahre später das Museum bei einem Brand zerstört wird, versucht Luisa, Tochter einer Jüdin und eines afroamerikanischen Leutnants, es zu rekonstruieren. Dabei wird nicht nur die Geschichte ihrer Vorfahren zwischen Diaspora und Sklaverei wieder lebendig, sondern auch die von San Sabba, dem einzigen Konzentrationslager Italiens. Doch die Kraft des Vergessens erscheint ungeheuer: die Verbrechen wurden vertuscht, die Verfahren eingestellt. Gestützt auf eine wahre Geschichte hat Claudio Magris ein gewaltiges Epos geschrieben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Triest, Belletristik von Claudio Magris, Angelo AraClaudio Magris, einer der besten Kenner des Habsburger Mythos, hat zusammen mit Angelo Ara eine Literatur- und Kulturgeschichte seiner Heimatstadt Triest geschrieben. Am Rande des k.u.k.-Imperiums gelegen, war Triest eine italienische Stadt, aber auch ein Schmelztiegel italienischer, deutscher und slowenischer Kultur, in dem das jüdische und das griechische Element eine grosse Rolle spielten. So wurde diese Stadt zum Labor für die Entdeckung der fragwürdigen und fragmentarischen Identität des zeitgenössischen Menschen, aber auch ein Ort des Widerstands, des ironischen Kleinkriegs gegen das Nichts.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das schöne Nichts, Belletristik von Jutta Eckes, Piero Salabè, Claudio MagrisDie radikale Poesie von Piero Salabè, schreibt Claudio Magris, „verglüht wie Weissglut alle Schlacken.“ Das schöne Nichts ist ein in einzelne Edelsteine zersplittertes Liebesgedicht, das mit grosser Sprachkraft die Farben mehrerer Sprachen – Italienisch, Spanisch, Deutsch und Englisch – wie raue Perlen miteinander verbindet. Eine musikalische, nicht intellektualistische Lyrik, die sich in die Tradition vertikaler Poesie und einer Poesie „im Krieg mit den Worten“ einreiht. Die Liebe als Präsenz, die alles durchdringt, ein Windstoss, der sich legen und wieder vergehen kann. Sie ist ein „schönes Nichts“ mit ihrem Streben ins Unendliche sowie der manischen, grotesken und ergreifenden Präzision der Leidenschaft, die auf jede Nuance des Liebesobjekts achtet und mit chronometrischer Exaktheit die Uhrzeiten von Küssen notiert. „Mit oder ohne Liebe / sind wir zwei wie zuvor“, schreibt lakonisch der Dichter, denn „das Auge sieht die Wüste / nicht ihr Ende.“ Scharfkantige, selbstironische Verse, die sich mit ihrem „dämlichen Reim“ ins Herz schneiden und hinter dem „unruhigen Mantel“ der Worte die kosmische Leere aufblitzen lassen.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.