Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Majority-Naga-60-Plus
Top-Angebote
Produkte zum Begriff Majority-Naga-60-Plus:
-
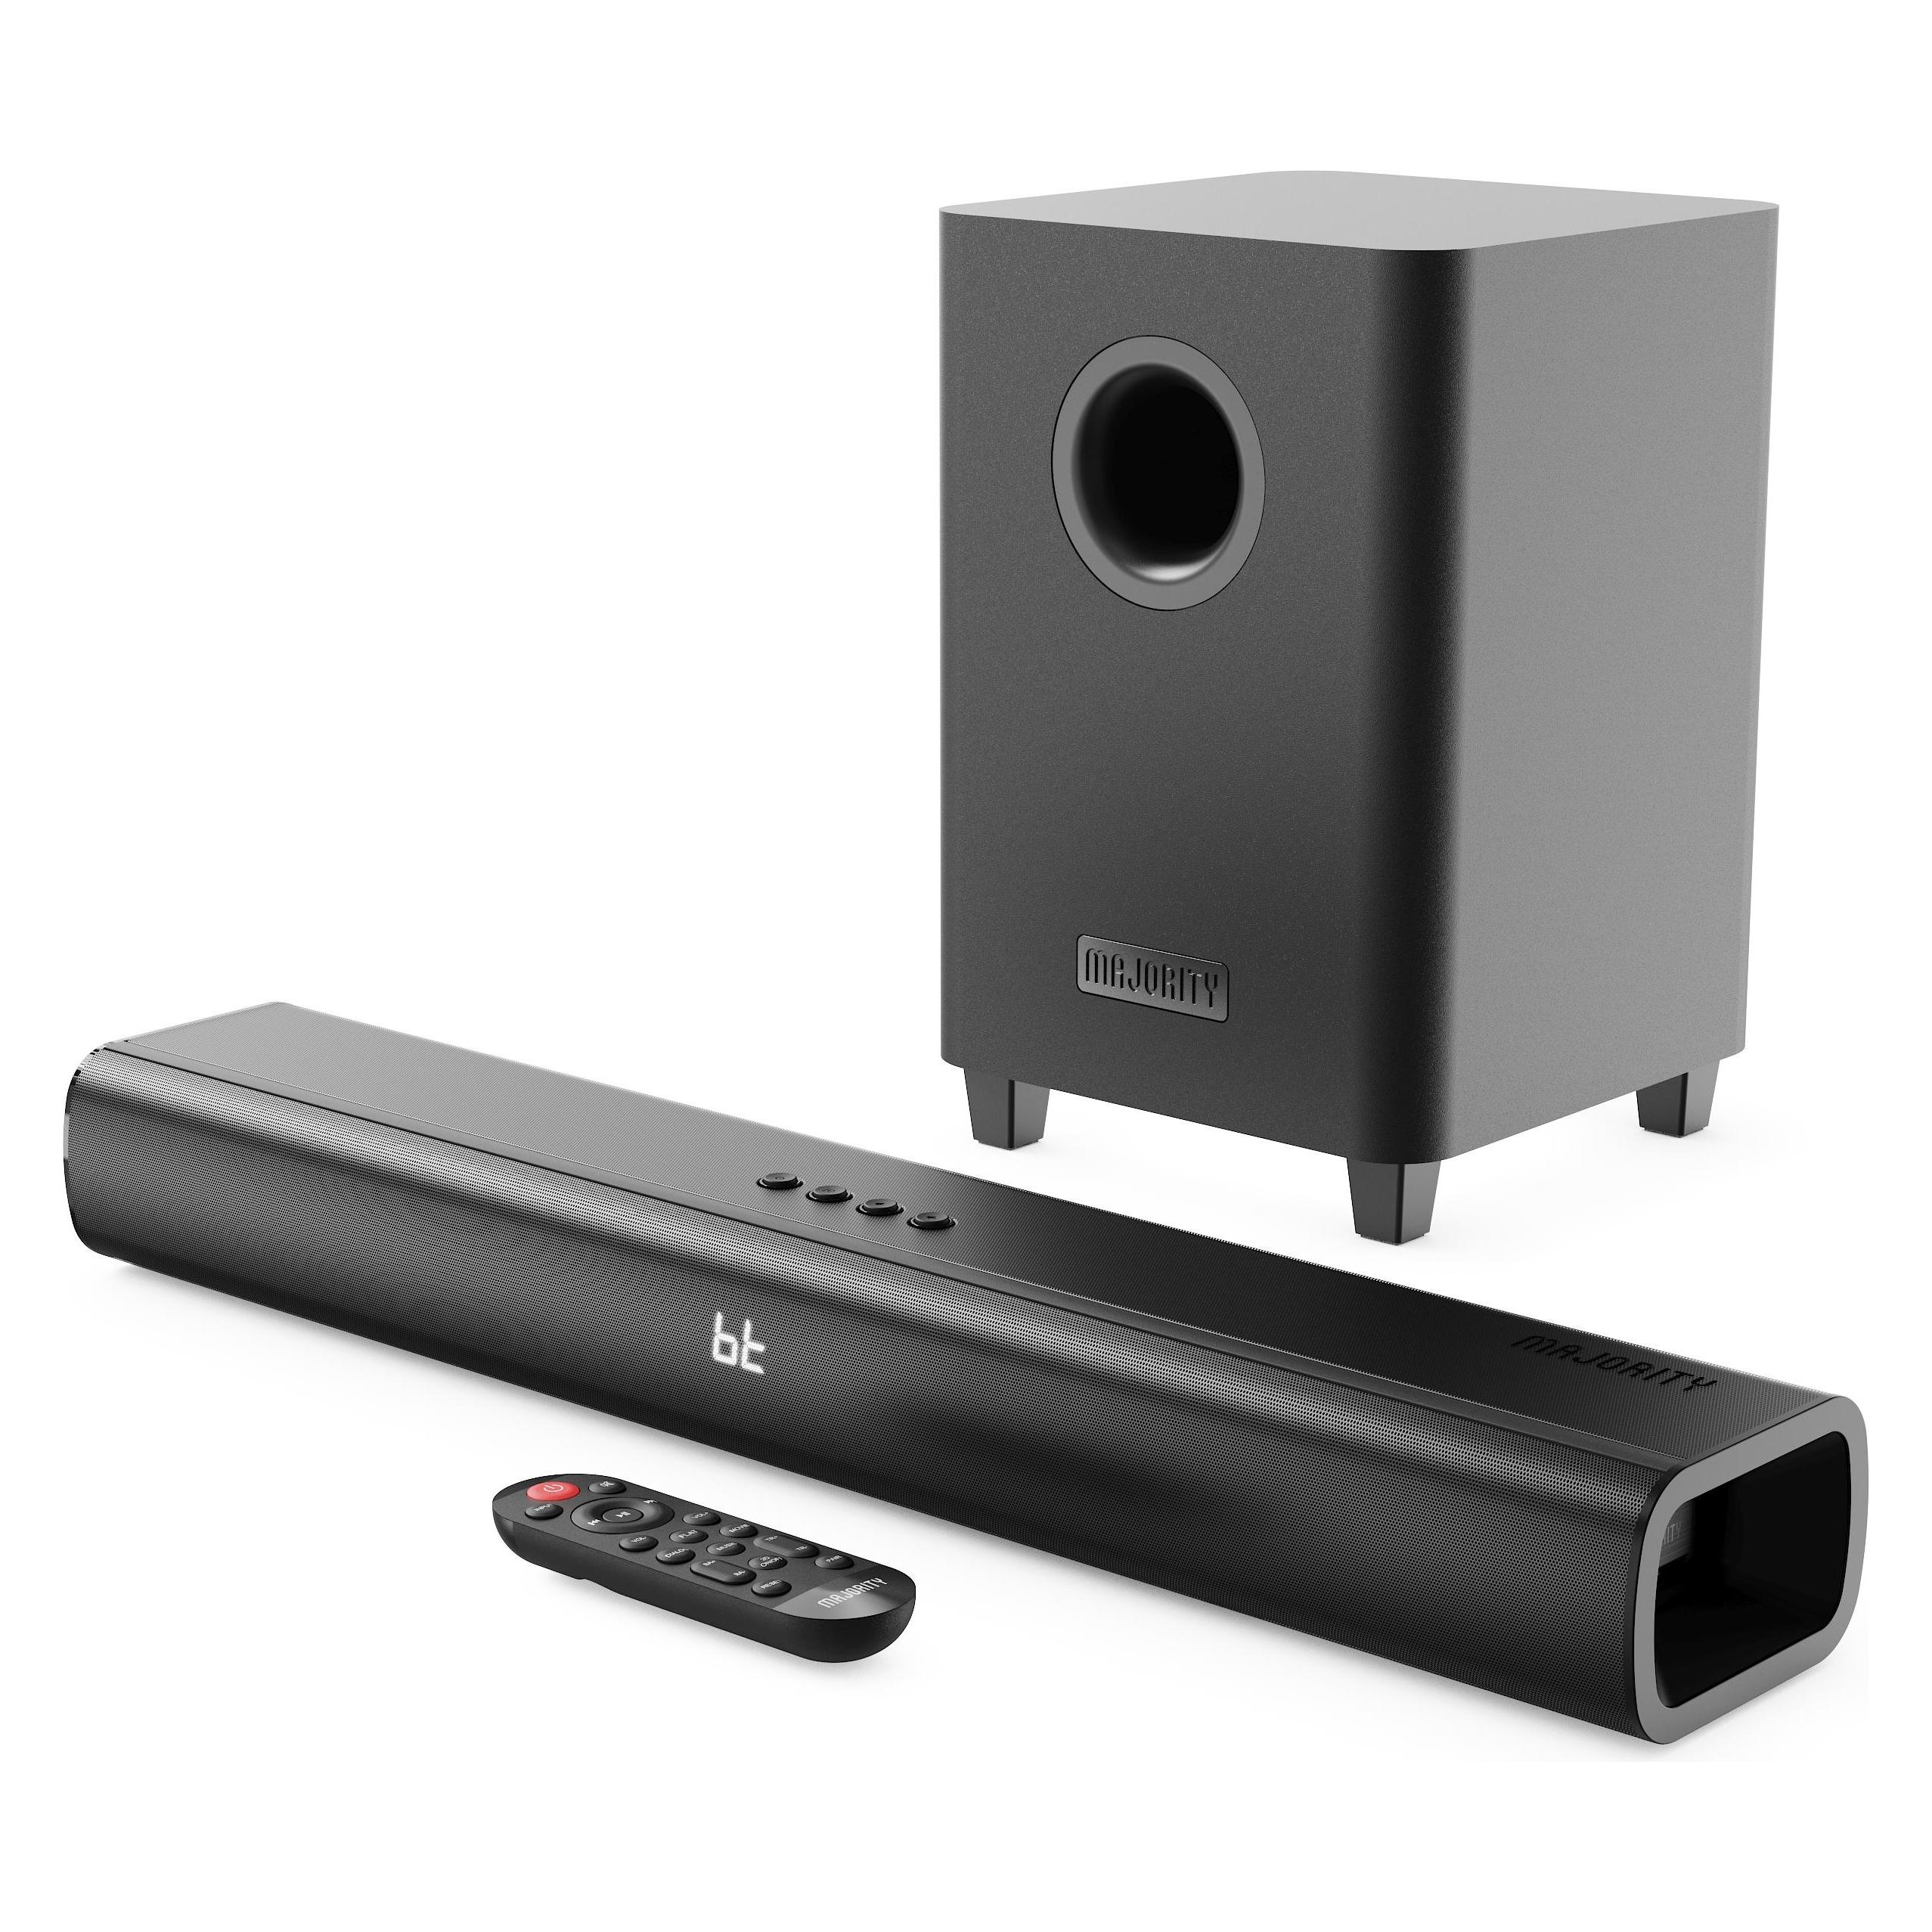
Majority Naga 40 Plus Bluetooth Soundbar + Wireless Sub - BlackSoundbar mit kabellosem Subwoofer liefert 2.1-Kanal-Audio mit klaren Höhen und tiefem Bass sowie Bluetooth 5.0, HDMI ARC und Optical-Konnektivität in einem schlanken, kompakten Design. Majority Naga 40 Plus wurde entwickelt, um Filme, Musik und Gaming mit nahtlosem Streaming und mehreren Eingangsmodi einschließlich USB, AUX und HDMI ARC zu verbessern, und kann unter Ihrem Setup platziert oder mit den mitgelieferten Halterungen an der Wand montiert werden. Kabelloser externer Subwoofer für tiefen Bass Bluetooth 5.0-Streaming mit bis zu 10 metres Reichweite HDMI ARC- und Optical-Anschluss für einfache Integration USB-Wiedergabeunterstützung für MP3-Dateien Fernbedienung enthalten Modi: Optical, HDMI ARC, Bluetooth, USB, AUX Genießen Sie klaren, immersiven Klang mit flexiblen Anschlüssen und einem platzsparenden Soundbar-Design.90,73 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Warum ergibt Alpha plus Beta 60 Grad?
Alpha plus Beta ergibt 60 Grad, wenn es sich um die Innenwinkel eines gleichseitigen Dreiecks handelt. In einem gleichseitigen Dreieck sind alle Winkel gleich und betragen 60 Grad. Daher ergibt die Summe von Alpha und Beta ebenfalls 60 Grad. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Majority-Naga-60-Plus:
-
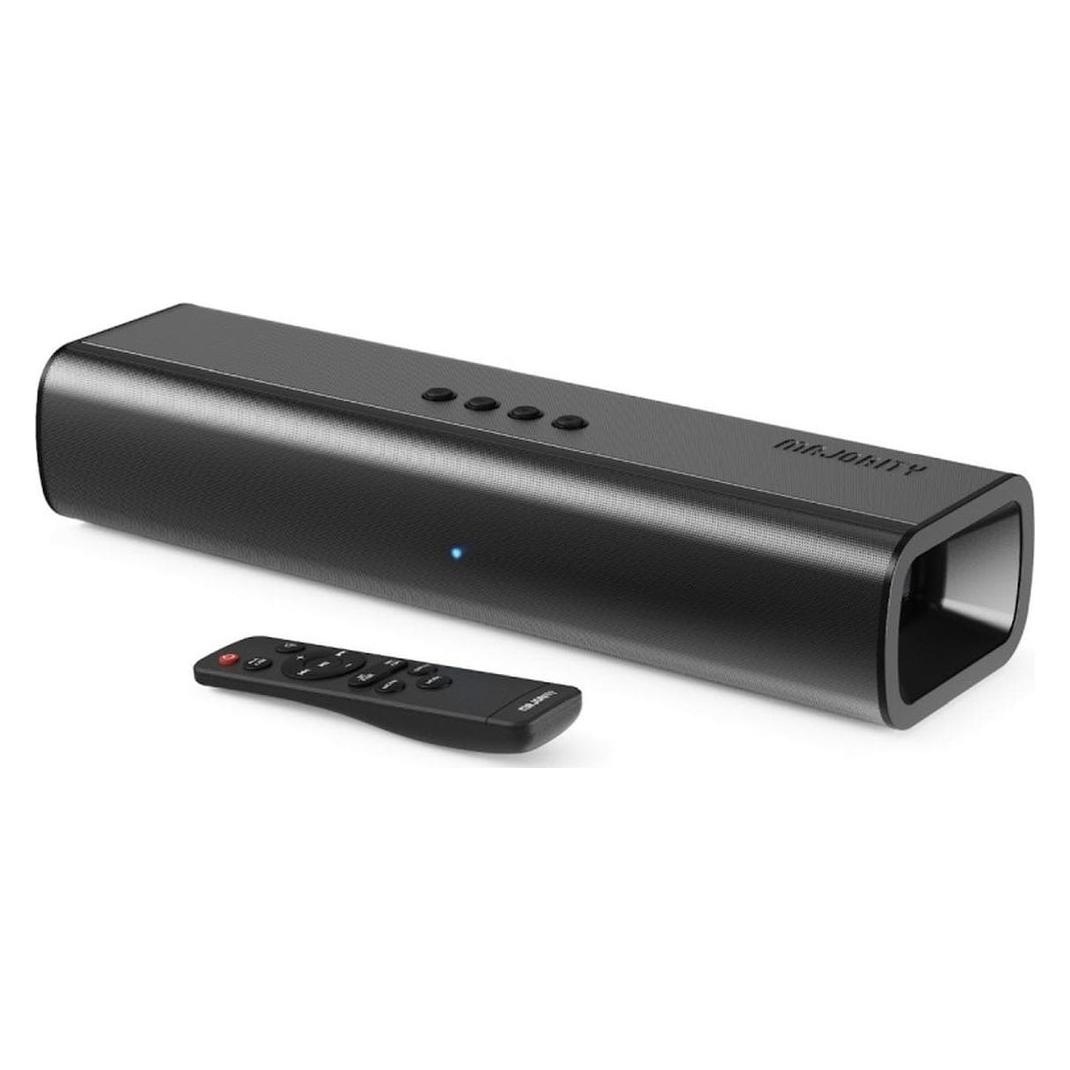
Majority Naga 40 - BlackSoundbar Majority Naga 40 liefert 2.0-Kanal-, 70W-Audio mit Bluetooth 5.0, HDMI ARC, USB, AUX und optischer Konnektivität in einem kompakten, wandmontierbaren Design. Entwickelt zur Verbesserung des TV-Klangs mit integriertem Verstärker und 2-Wege-Aktivlautsprechersystem, bietet sie dedizierte EQ-Modi für Filme, Musik und Dialoge sowie Bass Boost für mehr Druck und unterstützt eine einfache Einrichtung mit mitgelieferter Fernbedienung, Kabeln und Wandmontage-Set. 2.0-Kanal-Aktiv-Soundbar mit integriertem Verstärker Bluetooth 5.0 kabelloses Streaming HDMI ARC-Anschluss für kompatible TVs Optische, AUX- und USB-Eingänge für vielseitige Gerätekompatibilität Soundmodi: Filme, Musik, Dialoge, plus Bass Boost Wandmontage oder Tischaufstellung Genießen Sie klarere Dialoge, volleren Klang und flexible Konnektivität für die tägliche Unterhaltung zu Hause.46,46 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Majority Naga 40 Plus Bluetooth Soundbar + Wireless Sub - BlackSoundbar mit kabellosem Subwoofer liefert 2.1-Kanal-Audio mit klaren Höhen und tiefem Bass sowie Bluetooth 5.0, HDMI ARC und Optical-Konnektivität in einem schlanken, kompakten Design. Majority Naga 40 Plus wurde entwickelt, um Filme, Musik und Gaming mit nahtlosem Streaming und mehreren Eingangsmodi einschließlich USB, AUX und HDMI ARC zu verbessern, und kann unter Ihrem Setup platziert oder mit den mitgelieferten Halterungen an der Wand montiert werden. Kabelloser externer Subwoofer für tiefen Bass Bluetooth 5.0-Streaming mit bis zu 10 metres Reichweite HDMI ARC- und Optical-Anschluss für einfache Integration USB-Wiedergabeunterstützung für MP3-Dateien Fernbedienung enthalten Modi: Optical, HDMI ARC, Bluetooth, USB, AUX Genießen Sie klaren, immersiven Klang mit flexiblen Anschlüssen und einem platzsparenden Soundbar-Design.90,73 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Majority-Naga-60-Plus
-
Noor Naga, Belletristik von Noor NagaGewinner des Center for Fiction First Novel Prize 2022, Gewinner des Arab American Book Award for Fiction 2023, nominiert für den Scotiabank Giller Prize 2022, nominiert für den PEN/Jean Stein Book Award 2023 und nominiert für den VCU Cabell First Novelist Award 2022, hat dieser Roman auch den Graywolf Press African Fiction Prize gewonnen. Es handelt sich um einen üppigen experimentellen Roman über Liebe als Waffe des Imperiums. Nach dem Arabischen Frühling treffen eine ägyptisch-amerikanische Frau und ein Mann aus dem Dorf Shobrakheit in einem Café in Kairo aufeinander. Er war Fotograf der Revolution, findet sich jetzt jedoch arbeitslos und kokainabhängig in einer Dachhütte wieder. Sie ist die nostalgische Tochter von Einwanderern, die in ein Land "zurückkehrt", in dem sie noch nie zuvor gewesen ist, unterrichtet Englisch und lebt in einer lichtdurchfluteten Wohnung mit Balkonen auf allen Seiten. Sie verlieben sich, und er zieht ein. Doch bald nimmt ihr Verlangen – nacheinander, nach den Selbstbildern, die sie durch den anderen werden wollen – eine gewalttätige Wendung, die keiner von ihnen erwartet hat. Eine dunkle Romanze, die die Lücken in der amerikanischen Identitätspolitik aufdeckt, insbesondere wenn sie ins Ausland exportiert wird, ist "If an Egyptian Cannot Speak English" zugleich berauschend und ironisch, scharfzüngig und zärtlich. In wechselnden Perspektiven erzählt, untersucht Noor Nagas experimentelles Debüt die Ethik der Fetischisierung der Heimat und die Bestrafung des Geliebten und umgekehrt. In unserer globalisierten Welt des 21. Jahrhunderts, was sind die neuen Gesichter (und Rassen) des Imperiums? Wenn die Revolution scheitert, wie lange kann jemand die Enttäuschung überstehen? Wer leidet und, was noch wichtiger ist, wer darf darüber erzählen?.25,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Warum ergibt Alpha plus Beta 60 Grad?
Alpha plus Beta ergibt 60 Grad, wenn es sich um die Innenwinkel eines gleichseitigen Dreiecks handelt. In einem gleichseitigen Dreieck sind alle Winkel gleich und betragen 60 Grad. Daher ergibt die Summe von Alpha und Beta ebenfalls 60 Grad. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.