Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Making-an-Archtop-Guitar
Top-Angebote
Produkte zum Begriff Making-an-Archtop-Guitar:
-
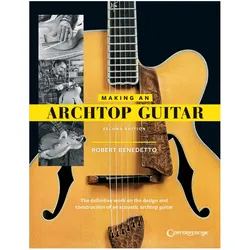
Making an Archtop Guitar, Fachbücher von Robert Benedetto"Making an Archtop Guitar" ist ein umfassendes Fachbuch, das sich mit dem Design und der Konstruktion von akustischen Archtop-Gitarren beschäftigt. Diese aktualisierte zweite Auflage bietet auf 288 Seiten detaillierte Anleitungen und wertvolle Einblicke in den Bauprozess. Das Buch enthält 24 farbige Seiten sowie vier herausnehmbare Seiten, die zusätzliche Informationen und Ressourcen bieten. Es richtet sich an sowohl angehende als auch erfahrene Gitarrenbauer und bietet eine Schritt-für-Schritt-Anleitung, die von Branchenexperten als unvergleichlich angesehen wird. Die klare und präzise Sprache macht es zu einem wertvollen Nachschlagewerk für alle, die sich für den Bau von Jazzgitarren interessieren. Die Kombination aus theoretischem Wissen und praktischen Anleitungen macht dieses Buch zu einer unverzichtbaren Ressource für Musik- und Designliebhaber.61,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Leonardo Lospennato Electric Guitar & Bass MakingLeonardo Lospennato Electric Guitar & Bass Making & Marketing – How to Build and Market High-End Instruments: Fachbuch zur Herstellung & zum Marketing beim Gitarrenbau, von Leo Lospennato, ISBN 9781514353080, 320 Seiten, in englischer Sprache29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Kann jemand eine unbekannte alte Archtop-Marke identifizieren?
Es ist schwierig, eine unbekannte alte Archtop-Marke nur anhand einer Beschreibung zu identifizieren. Es wäre hilfreich, Fotos oder weitere Informationen wie Seriennummern oder Markierungen bereitzustellen, um bei der Identifizierung zu helfen. Es könnte auch hilfreich sein, sich an einen Gitarrenexperten oder ein Fachgeschäft zu wenden, um weitere Unterstützung zu erhalten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Making-an-Archtop-Guitar:
-
Centerstream Making an Archtop GuitarCenterstream Making an Archtop Guitar: Fachbuch über das Design und die Herstellung von Archtop-Akustikgitarren, von Robert Benedetto, ISBN 9781574243550, HL00260960, 21,6 x 27,9cm, 316 Seiten, in englischer Sprache59,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Making an Archtop Guitar, Fachbücher von Robert Benedetto"Making an Archtop Guitar" ist ein umfassendes Fachbuch, das sich mit dem Design und der Konstruktion von akustischen Archtop-Gitarren beschäftigt. Diese aktualisierte zweite Auflage bietet auf 288 Seiten detaillierte Anleitungen und wertvolle Einblicke in den Bauprozess. Das Buch enthält 24 farbige Seiten sowie vier herausnehmbare Seiten, die zusätzliche Informationen und Ressourcen bieten. Es richtet sich an sowohl angehende als auch erfahrene Gitarrenbauer und bietet eine Schritt-für-Schritt-Anleitung, die von Branchenexperten als unvergleichlich angesehen wird. Die klare und präzise Sprache macht es zu einem wertvollen Nachschlagewerk für alle, die sich für den Bau von Jazzgitarren interessieren. Die Kombination aus theoretischem Wissen und praktischen Anleitungen macht dieses Buch zu einer unverzichtbaren Ressource für Musik- und Designliebhaber.61,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Making-an-Archtop-Guitar
-
Leonardo Lospennato Electric Guitar & Bass MakingLeonardo Lospennato Electric Guitar & Bass Making & Marketing – How to Build and Market High-End Instruments: Fachbuch zur Herstellung & zum Marketing beim Gitarrenbau, von Leo Lospennato, ISBN 9781514353080, 320 Seiten, in englischer Sprache29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waterloo - Making an Epic, Sachbücher von Simon Lewis"Waterloo - Making an Epic" von Simon Lewis bietet einen tiefen Einblick in die beeindruckende Produktion des Films über die Schlacht von Waterloo im Jahr 1815. Der Autor beleuchtet die dramatischen Ereignisse, die zu diesem entscheidenden Moment in der Geschichte führten, und die aufwendigen Bemühungen, die von dem italienischen Produzenten Dino De Laurentiis unternommen wurden, um die Schlacht mit einem Budget von 25 Millionen Dollar nachzustellen. Mit über 200 Fotografien, von denen viele bisher unveröffentlicht sind, wird die Geschichte des Films lebendig. Lewis analysiert nicht nur die filmischen Techniken und Herausforderungen, sondern auch die Mythen, die sich um die Produktion ranken, einschliesslich der Gerüchte über eine vierstündige Version des Films. Dieses Sachbuch ist eine fesselnde Lektüre für Film- und Geschichtsinteressierte, die die Verbindung zwischen Kunst und Geschichte erkunden möchten.47,10 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
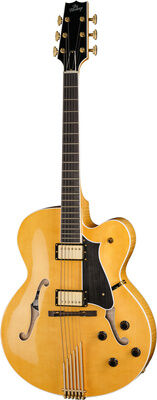
Heritage Guitar Eagle Classic AN Antique NaturalHeritage Guitar Eagle Classic AN, Hollow Body Jazz-Gitarre, 17" Body mit massiver Single Cutaway Fichtendecke, Riegelahorn Boden & Zarge, Decke & F-Löcher mit weißem Binding, 5-teiliger Riegelahorn Hals, Ebenholz Griffbrett, 20 Bünde, 648mm Mensur, 43mm Sattelbreite, 2x Seymour Duncan Seth Lover Pickups, Grover Mechaniken, höhenverstellbarer Steg, CTS Potis, 2x Lautstärkeregler, 2x Tone Control, Hardware Finish: Gold, Farbe: Antique Natural, inkl. Koffer, handgefertigt in Kalamazoo, USA.5999,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Kann jemand eine unbekannte alte Archtop-Marke identifizieren?
Es ist schwierig, eine unbekannte alte Archtop-Marke nur anhand einer Beschreibung zu identifizieren. Es wäre hilfreich, Fotos oder weitere Informationen wie Seriennummern oder Markierungen bereitzustellen, um bei der Identifizierung zu helfen. Es könnte auch hilfreich sein, sich an einen Gitarrenexperten oder ein Fachgeschäft zu wenden, um weitere Unterstützung zu erhalten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.