Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Malmömord---Greger-Larsson
Top-Angebote
Produkte zum Begriff Malmömord---Greger-Larsson:
-
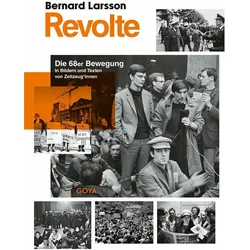
Bernard Larsson, Fachbücher von Bernard LarssonDas Buch "Bernard Larsson" bietet einen tiefen Einblick in die 68er-Bewegung durch die Linse eines der bedeutendsten Fotografen dieser Zeit. Bernard Larsson, der in München Fotografie und Fotodesign studierte, dokumentierte die gesellschaftlichen Umbrüche und Proteste in Berlin, nachdem er aufgrund des Mauerbaus dorthin gezogen war. Mit seinem schwedischen Pass konnte er sowohl Ost- als auch Westberlin festhalten und die Stimmen der Studierenden und Pazifisten einfangen. Die Sammlung umfasst etwa 100 eindrucksvolle Fotografien, die von bewegenden Textbeiträgen namhafter Autoren begleitet werden. Diese Bilder und Texte regen zur Reflexion über die Vergangenheit und deren Relevanz für die Gegenwart und Zukunft an. Larssons Werk ist nicht nur ein historisches Dokument, sondern auch ein Aufruf zur Auseinandersetzung mit gesellschaftlichen Themen und der Bedeutung von Meinungsfreiheit.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
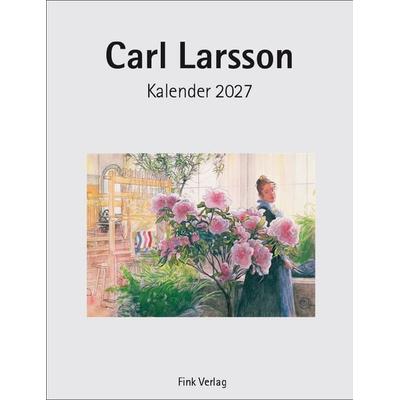
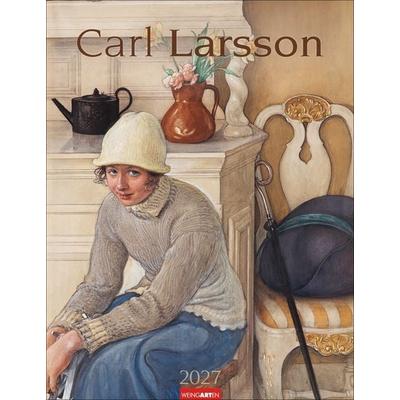
Carl Larsson 2027Kalender Mit 12 Eingesteckten Kunstkarten, Titelblatt Mit Passepartout Und Foliendeckblatt.dreisprachiges Kalendarium. Kalenderformat: 19 X 24,5 Cm. Jede Kunstkarte Kann Nach Monatsende Zum Sammeln, Verschenken Oder Schreiben Von Kartengrüßen Weiter...18,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
HaftungimStrassenverkehr, Fachbücher von Reinhard GregerIn nunmehr sechster Auflage erscheint das bisher bei de Gruyter betreute Werk zum gesamten Haftungsrecht des Strassenverkehrs erstmalig im Verlag Dr. Otto Schmidt. Die Neuauflage ist vollständig überarbeitet worden und stellt sich jetzt noch übersichtlicher dar. Beibehalten wurde die bewährte systematische Form, die Handbuch und Kommentar verbindet. Das Werk behandelt zunächst sämtliche verschuldensunabhängigen Haftungstatbestände, erläutert dann die Haftung aus unerlaubter Handlung, Verkehrspflichten im Strassenverkehr sowie alle sonstigen Haftungstatbestände. Instruktiv stellen die Autoren dann die Detailfragen zum Thema Ersatzanspruch und Berechtigtem dar und erläutern alle Regelungskomplexe, aus denen sich eine Beschränkung oder ein Ausschluss der Haftung herleiten lässt. Jeweils gesonderte Abschnitte sind dem Ersatz des Sachschadens und des Personenschadens in all ihren Ausprägungen gewidmet.139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Is Dr Michael Greger married?
Is Dr. Michael Greger married? This question pertains to the personal life of Dr. Greger, a well-known physician and advocate for plant-based nutrition. While information about his professional work and research is widely available, details about his marital status may not be as easily accessible. To find out if Dr. Greger is married, one may need to conduct further research or reach out to reliable sources close to him. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Malmömord---Greger-Larsson:
-
Michael Greger, Ratgeber von Michael GregerDas "How Not to Diet Cookbook" von Michael Greger ist ein umfassender Ratgeber, der sich auf gesunde und nachhaltige Gewichtsreduktion konzentriert. Mit über 100 Rezepten bietet dieses Buch eine Vielzahl an schmackhaften und nahrhaften Optionen, die darauf abzielen, eine dauerhafte Gewichtsabnahme zu fördern. Der Autor, Michael Greger, ist bekannt für seine evidenzbasierten Ansätze zur Ernährung und Gesundheit, und in diesem Werk kombiniert er wissenschaftliche Erkenntnisse mit praktischen Tipps für den Alltag. Das Buch ist im festen Einband erhältlich und umfasst 272 Seiten, die reich an Informationen und Rezepten sind. Es richtet sich an alle, die ihre Essgewohnheiten verbessern und gleichzeitig Freude am Kochen und Essen haben möchten. Die Rezepte sind so gestaltet, dass sie nicht nur gesund sind, sondern auch leicht nachzuvollziehen und zuzubereiten. Mit einem Gewicht von 952 Gramm und kompakten Abmessungen ist es zudem handlich und eignet sich gut für die Verwendung in der Küche. Dieses Kochbuch ist eine wertvolle Ressource für alle, die einen gesunden Lebensstil anstreben.44,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Bernard Larsson, Fachbücher von Bernard LarssonDas Buch "Bernard Larsson" bietet einen tiefen Einblick in die 68er-Bewegung durch die Linse eines der bedeutendsten Fotografen dieser Zeit. Bernard Larsson, der in München Fotografie und Fotodesign studierte, dokumentierte die gesellschaftlichen Umbrüche und Proteste in Berlin, nachdem er aufgrund des Mauerbaus dorthin gezogen war. Mit seinem schwedischen Pass konnte er sowohl Ost- als auch Westberlin festhalten und die Stimmen der Studierenden und Pazifisten einfangen. Die Sammlung umfasst etwa 100 eindrucksvolle Fotografien, die von bewegenden Textbeiträgen namhafter Autoren begleitet werden. Diese Bilder und Texte regen zur Reflexion über die Vergangenheit und deren Relevanz für die Gegenwart und Zukunft an. Larssons Werk ist nicht nur ein historisches Dokument, sondern auch ein Aufruf zur Auseinandersetzung mit gesellschaftlichen Themen und der Bedeutung von Meinungsfreiheit.35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Carl Larsson 2027Kalender Mit 12 Eingesteckten Kunstkarten, Titelblatt Mit Passepartout Und Foliendeckblatt.dreisprachiges Kalendarium. Kalenderformat: 19 X 24,5 Cm. Jede Kunstkarte Kann Nach Monatsende Zum Sammeln, Verschenken Oder Schreiben Von Kartengrüßen Weiter...18,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Malmömord---Greger-Larsson
-
HaftungimStrassenverkehr, Fachbücher von Reinhard GregerIn nunmehr sechster Auflage erscheint das bisher bei de Gruyter betreute Werk zum gesamten Haftungsrecht des Strassenverkehrs erstmalig im Verlag Dr. Otto Schmidt. Die Neuauflage ist vollständig überarbeitet worden und stellt sich jetzt noch übersichtlicher dar. Beibehalten wurde die bewährte systematische Form, die Handbuch und Kommentar verbindet. Das Werk behandelt zunächst sämtliche verschuldensunabhängigen Haftungstatbestände, erläutert dann die Haftung aus unerlaubter Handlung, Verkehrspflichten im Strassenverkehr sowie alle sonstigen Haftungstatbestände. Instruktiv stellen die Autoren dann die Detailfragen zum Thema Ersatzanspruch und Berechtigtem dar und erläutern alle Regelungskomplexe, aus denen sich eine Beschränkung oder ein Ausschluss der Haftung herleiten lässt. Jeweils gesonderte Abschnitte sind dem Ersatz des Sachschadens und des Personenschadens in all ihren Ausprägungen gewidmet.139,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
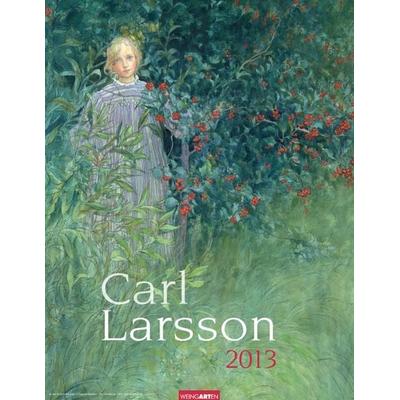
Carl Larsson Kalender 2027- Monat Für Monat Ein Aquarell Des Berühmten Schwedischen Künstlers Bewundern In Einem Carl-larsson-kalender 2027 Im Format 30 X 39 Cm- Die Schönsten Werke Des Malers In Einem Kalender: Kunst Aus Schweden Für Den Sanften Farbklecks An Ihrer Wand- So...17,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Larsson, Bernard: RevolteRevolte , Die 68er-Bewegung in Bildern und Texten von Zeitzeug*innen , Schlingertöpfe > Kraftstoffversorgung , Erscheinungsjahr: 20231012, Produktform: Leinen, Autoren: Larsson, Bernard, Fotograph: Larsson, Bernard, Redaktion: Maske, Ulrich, Seitenzahl/Blattzahl: 200, Abbildungen: 88 Schwarz-Weiß-Fotos, Themenüberschrift: ART / History / Contemporary (1945-), Keyword: 1968; Studenten, Fachschema: Kunstgeschichte~Farbfotografie~Fotografie~Photo~Photographie, Fachkategorie: Kunstgeschichte~Fotografie~Revolutionen, Aufstände, Rebellionen, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.)~erste Hälfte 21. Jahrhundert (2000 bis 2050 n. Chr.), Thema: Verstehen, Warengruppe: HC/Zeitgeschichte/Politik (ab 1949), Fachkategorie: Sozial- und Kulturgeschichte, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49030000, Warenverzeichnis für die Außenhandelsstatistik: 49030000, Verlag: Jumbo Neue Medien + Verla, Verlag: Jumbo Neue Medien + Verla, Verlag: GOYA, Produktverfügbarkeit: 02, Länge: 282, Breite: 218, Höhe: 19, Gewicht: 1004, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0000, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,35,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Is Dr Michael Greger married?
Is Dr. Michael Greger married? This question pertains to the personal life of Dr. Greger, a well-known physician and advocate for plant-based nutrition. While information about his professional work and research is widely available, details about his marital status may not be as easily accessible. To find out if Dr. Greger is married, one may need to conduct further research or reach out to reliable sources close to him. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.