Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Man-möchte-manchmal-wimmern
Top-Angebote
Produkte zum Begriff Man-möchte-manchmal-wimmern:
-
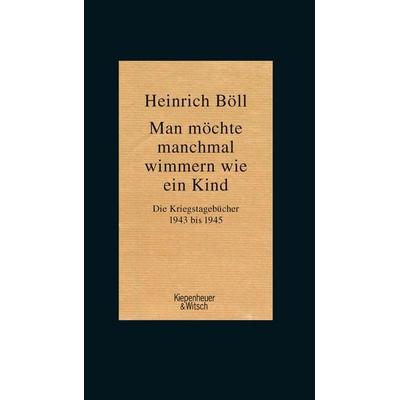
Böll, Heinrich: Man möchte manchmal wimmern wie ein KindMan möchte manchmal wimmern wie ein Kind , Die Kriegstagebücher 1943-1945 , Kühlkörper > Kühlerkomponenten , Erscheinungsjahr: 20171005, Produktform: Leinen, Autoren: Böll, Heinrich, Seitenzahl/Blattzahl: 352, Keyword: 100.Geburtstag; Ansichten eines Clowns; Faksimileausgabe; Frontbericht; Kriegsbriefe; Kriegsgefangenschaft; Kriegstagebücher; Kölner Ausgabe; Ostfront; Schützengräben, Fachschema: Erinnerung / Historische Autobiographien~Weltkrieg 1939/45 / Erinnerung, Brief, Tagebuch, Fachkategorie: Autobiografien: Literatur~Tagebücher, Briefe, Notizbücher~Zweiter Weltkrieg, Zeitraum: 1940 bis 1949 n. Chr., Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Autobiografien: historisch, politisch, militärisch, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch, Länge: 195, Breite: 128, Höhe: 25, Gewicht: 421, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 160261522,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
»Man möchte hundert Hände haben...«, ReisebücherDas Buch »Man möchte hundert Hände haben...« von Georg Gustav Erbkam bietet einen einzigartigen Einblick in die Reisen des Architekten im Expeditionsteam von Richard Lepsius zwischen 1842 und 1845 durch Ägypten und Nubien. Erbkam, der als Pionier der genauen architektonischen Dokumentation gilt, hat mit seinen detailgetreuen Grundrissen und Durchschnitten von Gräbern und Tempeln einen bedeutenden Beitrag zur Ägyptologie geleistet. Seine Arbeiten sind nicht nur präzise, sondern auch in ihrer Verortung in der Landschaft neuartig und bleiben lange Zeit einmalig. Die Tagebücher, die nach den Reisebriefen veröffentlicht werden, bieten eine tiefere Perspektive auf die Herausforderungen und Erlebnisse während dieser historischen Expedition. Erbkam, der nicht nur Architekt, sondern auch Stellvertreter von Lepsius war, sorgte dafür, dass die Dokumentationsarbeiten auch in schwierigen Zeiten fortgesetzt wurden. Dieses Buch ist ein unverzichtbares Werk für alle, die sich für die Geschichte und Architektur Ägyptens interessieren.49,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Book Tonie Kannawoniwasein-Manchmal muss man einfach verduftenInhalt: Kannawoniwasein! Da fährt Finn zum ersten Mal alleine mit dem Zug nach Berlin – und wird prompt beklaut. Zu allem Übel schmeißt ihn dann noch der Schaffner raus, mitten im Nirgendwo. Aber so lernt Finn Jola kennen, die immer einen flotten Spruch draufhat und weiß, wie man auf eigene Faust in die »Tzitti« kommt. Eine abenteuerliche Reise durch die Walachei beginnt, auf der die beiden einen Traktor kapern, im Wald übernachten, einem echten Wolf begegnen, Finns Rucksack zurückerobern – und richtig dicke Freunde werden.Die Lesung des herrlich berlinernden Stefan Kaminski wurde 2018 als Kinder- und Jugendhörbuch des Jahres der hr2-Hörbuchbestenliste ausgezeichnet und erhielt 2019 den Deutschen Hörbuchpreis in der Kategorie »Bestes Kinderhörbuch«. Achtung!Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern ...9,99 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Was verursacht Brummen und Wimmern im Ohr?
Brummen und Wimmern im Ohr können verschiedene Ursachen haben. Eine mögliche Ursache ist Tinnitus, eine Störung des Hörsystems, bei der Geräusche im Ohr wahrgenommen werden, die von außen nicht vorhanden sind. Andere mögliche Ursachen können Hörverlust, Ohrenentzündungen oder bestimmte Medikamente sein. Es ist wichtig, einen Arzt aufzusuchen, um die genaue Ursache festzustellen und eine angemessene Behandlung zu erhalten. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Man-möchte-manchmal-wimmern:
-
Man möchte manchmal wimmern wie ein Kind, Gebundene Ausgabe von Heinrich Böll, Kiepenheuer & Witsch, 978-3-462-05020-2Man Möchte Manchmal Wimmern Wie Ein Kind, Gebundene Ausgabe Von Heinrich Böll, Kiepenheuer & Witsch, 978-3-462-05020-2, Seitenanzahl: 35222,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Böll, Heinrich: Man möchte manchmal wimmern wie ein KindMan möchte manchmal wimmern wie ein Kind , Die Kriegstagebücher 1943-1945 , Kühlkörper > Kühlerkomponenten , Erscheinungsjahr: 20171005, Produktform: Leinen, Autoren: Böll, Heinrich, Seitenzahl/Blattzahl: 352, Keyword: 100.Geburtstag; Ansichten eines Clowns; Faksimileausgabe; Frontbericht; Kriegsbriefe; Kriegsgefangenschaft; Kriegstagebücher; Kölner Ausgabe; Ostfront; Schützengräben, Fachschema: Erinnerung / Historische Autobiographien~Weltkrieg 1939/45 / Erinnerung, Brief, Tagebuch, Fachkategorie: Autobiografien: Literatur~Tagebücher, Briefe, Notizbücher~Zweiter Weltkrieg, Zeitraum: 1940 bis 1949 n. Chr., Warengruppe: HC/Belletristik/Biographien, Erinnerungen, Fachkategorie: Autobiografien: historisch, politisch, militärisch, Thema: Auseinandersetzen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch GmbH, Verlag: Kiepenheuer & Witsch, Länge: 195, Breite: 128, Höhe: 25, Gewicht: 421, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 160261522,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Man-möchte-manchmal-wimmern
-
»Man möchte hundert Hände haben...«, ReisebücherDas Buch »Man möchte hundert Hände haben...« von Georg Gustav Erbkam bietet einen einzigartigen Einblick in die Reisen des Architekten im Expeditionsteam von Richard Lepsius zwischen 1842 und 1845 durch Ägypten und Nubien. Erbkam, der als Pionier der genauen architektonischen Dokumentation gilt, hat mit seinen detailgetreuen Grundrissen und Durchschnitten von Gräbern und Tempeln einen bedeutenden Beitrag zur Ägyptologie geleistet. Seine Arbeiten sind nicht nur präzise, sondern auch in ihrer Verortung in der Landschaft neuartig und bleiben lange Zeit einmalig. Die Tagebücher, die nach den Reisebriefen veröffentlicht werden, bieten eine tiefere Perspektive auf die Herausforderungen und Erlebnisse während dieser historischen Expedition. Erbkam, der nicht nur Architekt, sondern auch Stellvertreter von Lepsius war, sorgte dafür, dass die Dokumentationsarbeiten auch in schwierigen Zeiten fortgesetzt wurden. Dieses Buch ist ein unverzichtbares Werk für alle, die sich für die Geschichte und Architektur Ägyptens interessieren.49,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Book Tonie Kannawoniwasein-Manchmal muss man einfach verduftenInhalt: Kannawoniwasein! Da fährt Finn zum ersten Mal alleine mit dem Zug nach Berlin – und wird prompt beklaut. Zu allem Übel schmeißt ihn dann noch der Schaffner raus, mitten im Nirgendwo. Aber so lernt Finn Jola kennen, die immer einen flotten Spruch draufhat und weiß, wie man auf eigene Faust in die »Tzitti« kommt. Eine abenteuerliche Reise durch die Walachei beginnt, auf der die beiden einen Traktor kapern, im Wald übernachten, einem echten Wolf begegnen, Finns Rucksack zurückerobern – und richtig dicke Freunde werden.Die Lesung des herrlich berlinernden Stefan Kaminski wurde 2018 als Kinder- und Jugendhörbuch des Jahres der hr2-Hörbuchbestenliste ausgezeichnet und erhielt 2019 den Deutschen Hörbuchpreis in der Kategorie »Bestes Kinderhörbuch«. Achtung!Alle Tonies enthalten Magnete. Bitte halte sie fern von medizinischen Geräten wie Defibrillatoren, Shunts oder Herzschrittmachern ...9,99 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Book-Tonies - Kannawoniwasein - Manchmal muss man einfach verduftenKannawoniwasein! Da Fährt Finn Zum Ersten Mal Allein Mit Dem Zug Nach Berlin – Und Wird Direkt Beklaut. Und Als Wäre Das Nicht Schon Schlimm Genug, Setzt Ihn Der Schaffner Auch Noch Mitten Im Nirgendwo Aus. Doch Dort Trifft Er Auf Jola – Frech, Wild...9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was verursacht Brummen und Wimmern im Ohr?
Brummen und Wimmern im Ohr können verschiedene Ursachen haben. Eine mögliche Ursache ist Tinnitus, eine Störung des Hörsystems, bei der Geräusche im Ohr wahrgenommen werden, die von außen nicht vorhanden sind. Andere mögliche Ursachen können Hörverlust, Ohrenentzündungen oder bestimmte Medikamente sein. Es ist wichtig, einen Arzt aufzusuchen, um die genaue Ursache festzustellen und eine angemessene Behandlung zu erhalten. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.