Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann ich den Syntaxfehler "else delete this token" beheben?
Der Fehler "else delete this token" tritt normalerweise auf, wenn ein "else" Schlüsselwort ohne vorheriges "if" in deinem Code verwendet wird. Überprüfe deinen Code und stelle sicher, dass du das "else" Schlüsselwort nur nach einem "if" oder "else if" verwendest. Wenn du den Fehler nicht finden kannst, überprüfe auch die Klammern in deinem Code, um sicherzustellen, dass sie korrekt geschlossen sind. **

Ähnliche Suchbegriffe für Manifesta-16-Ruhr-This
Top-Angebote
Produkte zum Begriff Manifesta-16-Ruhr-This:
-
Mafi, Tahereh: This Woven KingdomThis Woven Kingdom , Der Auftakt der grandiosen Fantasyreihe von der "Shatter Me"-TikTok-Bestsellerautorin; mit wunderschönem Farbschnitt in limitierter Auflage , Sitze > Fahrzeugsitze, Teile & Zubehör , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20240221, Produktform: Leinen, Titel der Reihe: Die This-Woven-Kingdom-Reihe#1#, Autoren: Mafi, Tahereh, Übersetzung: Imgrund, Barbara, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 539, Abbildungen: Mit Farbschnitt, Keyword: 2024; ab 14; bestseller; bestsellerliste; booktok; buch; bücher; ein kleid aus sternen und seide; elisabeth lim; enemies to lovers; fantasy; fantasybooktok; forbidden love; jugendbuch; jugendbücher; leigh bardugo; mit farbschnitt; mit gestaltetem einband; märchenbuch; neuerscheinung; new york times bestseller; once upon a broken heart; romantasy; romantische fantasy; sarah j. maas; shadow & bone; shatter me; slow burn; spiegel bestseller; spiegel-bestseller; spiegelbestseller; star-crossed-lovers; stephanie garber; tiktok; tiktok made me buy it; young adult, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Fantasy (Romance, Dark Romance)~Myths and Legends / Mythic fiction, Interesse Alter: empfohlenes Alter: ab 14 Jahre~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 146, Höhe: 47, Gewicht: 668, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Manifesta-16-Ruhr-This:
-
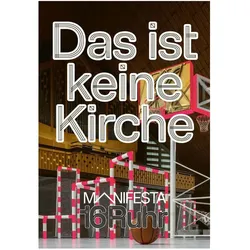
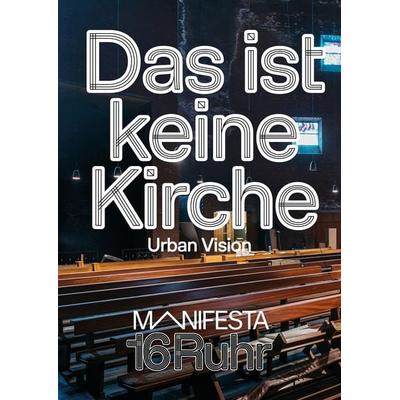
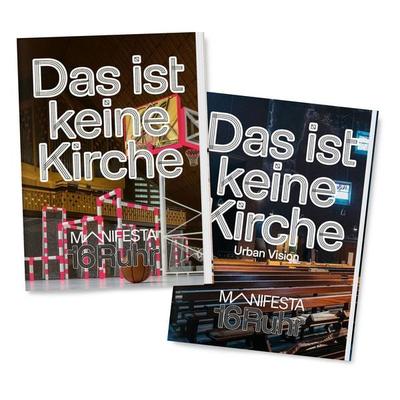
Manifesta 16 Ruhr: This is not a church, FachbücherSeit ihrer ersten Ausgabe im Jahr 1996 zieht die Manifesta alle zwei Jahre in eine neue europäische Stadt oder Region. Die diesjährige Ausgabe der nomadischen Biennale findet in gleich vier Städten im Ruhrgebiet statt: Duisburg, Essen, Gelsenkirchen und Bochum. Neben zeitgenössischer Kunst befasst sich die Manifesta mit Architektur, Bildung, Ökologie, sozialen Themen und der Gemeinschaft vor Ort. Jede Ausgabe greift drängende gesellschaftliche und politische Fragen Europas auf, ausgehend vom spezifischen Kontext der jeweiligen Gaststadt oder -region. Dabei werden lokale Herausforderungen mit überregionalen Anliegen verbunden. Vor diesem Hintergrund widmet sich die Manifesta 16 Ruhr der Frage der Umnutzung leerstehender oder entweihter Kirchengebäude – ein drängendes Problem nicht nur im Ruhrgebiet, sondern in ganz Europa. Ziel ist es, die insgesamt zwölf Kirchengebäude, die als Veranstaltungsorte dienen, in barrierefreie, nichtkommerzielle Orte umzuwandeln. Durch Kunst, Performance, Sound, aber auch Sport, Gemeinschaftsküchen oder architektonische Interventionen entstehen Räume und Momente, die weit in die umliegenden Stadtviertel hineinwirken und so die soziale Rolle der Gebäude über die Biennale hinaus prägen. Die Publikation stellt alle zwölf Veranstaltungsorte vor, dokumentiert die Interventionen und bettet die Orte und Projekte in ihren historischen, transformativen und urbanistischen Kontext ein.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Manifesta 16 Ruhr: Das ist keine Kirche, FachbücherDie Publikation "Manifesta 16 Ruhr: Das ist keine Kirche" bietet einen umfassenden Einblick in die diesjährige Ausgabe der renommierten Manifesta, die in vier Städten des Ruhrgebiets stattfindet: Duisburg, Essen, Gelsenkirchen und Bochum. Diese Biennale, die seit 1996 alle zwei Jahre in einer neuen europäischen Stadt oder Region veranstaltet wird, thematisiert nicht nur zeitgenössische Kunst, sondern auch Architektur, Bildung, Ökologie und soziale Fragestellungen. Im Fokus steht die Umnutzung leerstehender oder entweihter Kirchengebäude, ein zentrales Anliegen, das über die Region hinaus von Bedeutung ist. Die Publikation dokumentiert die zwölf Kirchen, die als Veranstaltungsorte dienen, und beleuchtet die künstlerischen Interventionen sowie deren historische und urbane Kontexte. Ziel ist es, diese Orte in barrierefreie, nichtkommerzielle Räume zu transformieren, die das soziale Leben in den Stadtvierteln nachhaltig beeinflussen. Die Leser*innen erhalten somit nicht nur einen Überblick über die Veranstaltungen, sondern auch über die gesellschaftlichen Herausforderungen, die mit der Umnutzung dieser Gebäude verbunden sind.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mafi, Tahereh: This Woven KingdomThis Woven Kingdom , Der Auftakt der grandiosen Fantasyreihe von der "Shatter Me"-TikTok-Bestsellerautorin; mit wunderschönem Farbschnitt in limitierter Auflage , Sitze > Fahrzeugsitze, Teile & Zubehör , Auflage: Deutsche Erstausgabe, Erscheinungsjahr: 20240221, Produktform: Leinen, Titel der Reihe: Die This-Woven-Kingdom-Reihe#1#, Autoren: Mafi, Tahereh, Übersetzung: Imgrund, Barbara, Auflage/Ausgabe: Deutsche Erstausgabe, Seitenzahl/Blattzahl: 539, Abbildungen: Mit Farbschnitt, Keyword: 2024; ab 14; bestseller; bestsellerliste; booktok; buch; bücher; ein kleid aus sternen und seide; elisabeth lim; enemies to lovers; fantasy; fantasybooktok; forbidden love; jugendbuch; jugendbücher; leigh bardugo; mit farbschnitt; mit gestaltetem einband; märchenbuch; neuerscheinung; new york times bestseller; once upon a broken heart; romantasy; romantische fantasy; sarah j. maas; shadow & bone; shatter me; slow burn; spiegel bestseller; spiegel-bestseller; spiegelbestseller; star-crossed-lovers; stephanie garber; tiktok; tiktok made me buy it; young adult, Fachschema: Fantasy / Kinderliteratur, Jugendliteratur, Fachkategorie: Fantasy (Romance, Dark Romance)~Myths and Legends / Mythic fiction, Interesse Alter: empfohlenes Alter: ab 14 Jahre~empfohlenes Alter: ab 12 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 14, bis Alter: 99, Warengruppe: HC/Kinder-/Jugendromane u. -erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 217, Breite: 146, Höhe: 47, Gewicht: 668, Produktform: Gebunden, Genre: Kinder- und Jugendbücher,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann ich den Syntaxfehler "else delete this token" beheben?
Der Fehler "else delete this token" tritt normalerweise auf, wenn ein "else" Schlüsselwort ohne vorheriges "if" in deinem Code verwendet wird. Überprüfe deinen Code und stelle sicher, dass du das "else" Schlüsselwort nur nach einem "if" oder "else if" verwendest. Wenn du den Fehler nicht finden kannst, überprüfe auch die Klammern in deinem Code, um sicherzustellen, dass sie korrekt geschlossen sind. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Manifesta-16-Ruhr-This
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.