Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Maraini-Dacia-Drei-Frauen
Top-Angebote
Produkte zum Begriff Maraini-Dacia-Drei-Frauen:
-
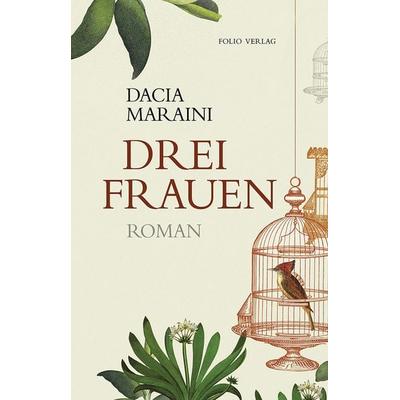
Maraini, Dacia: Drei FrauenDrei Frauen , Drei Frauen, ein Haus und viele Träume - dann bringt ein Mann die labile Ordnung ins Wanken. Gesuina, Maria und Lori - Großmutter, Mutter und Tochter - sind im gemeinsamen Haushalt aneinandergebunden. Die über Sechzigjährige ist voller Begehren und Lebenslust. Maria hingegen, die tragende Säule der Familie, lebt in ihrer Welt der Literatur und der Briefe an den fernen Geliebten. Einzig Lori, die Gymnasiastin, lehnt sich mit wirren und trotzigen Aktionen gegen die beiden Frauen und deren Liebessehnsucht auf und will ihre Freiheit behaupten. Bis ein Mann das Gefüge des Zusammenlebens zum Einsturz bringt und die Frauen zwingt, ihre Bande neu zu definieren. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20190219, Produktform: Leinen, Titel der Reihe: Transfer Bibliothek#142#, Autoren: Maraini, Dacia, Übersetzung: Ickler, Ingrid, Seitenzahl/Blattzahl: 181, Keyword: Beziehung; Brief; Eifersucht; Familie; Fiesole; Generation; Großmutter; Haus; Intrige; Italien; Liebe; Mann; Mutter; Tochter, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Leichtlesen, Text Sprache: ger, Originalsprache: ita, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Folio Verlagsges. Mbh, Verlag: Folio Verlagsges. Mbh, Verlag: Folio, Länge: 217, Breite: 144, Höhe: 22, Gewicht: 350, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: ÖSTERREICH (AT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 232762020,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Welche dieser drei Frauen?
Es tut mir leid, aber ich kann Ihre Frage nicht beantworten, da ich nicht weiß, auf welche drei Frauen Sie sich beziehen. Bitte geben Sie weitere Informationen, damit ich Ihnen helfen kann. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Maraini-Dacia-Drei-Frauen:
-
Maraini, Dacia: Drei FrauenDrei Frauen , Drei Frauen, ein Haus und viele Träume - dann bringt ein Mann die labile Ordnung ins Wanken. Gesuina, Maria und Lori - Großmutter, Mutter und Tochter - sind im gemeinsamen Haushalt aneinandergebunden. Die über Sechzigjährige ist voller Begehren und Lebenslust. Maria hingegen, die tragende Säule der Familie, lebt in ihrer Welt der Literatur und der Briefe an den fernen Geliebten. Einzig Lori, die Gymnasiastin, lehnt sich mit wirren und trotzigen Aktionen gegen die beiden Frauen und deren Liebessehnsucht auf und will ihre Freiheit behaupten. Bis ein Mann das Gefüge des Zusammenlebens zum Einsturz bringt und die Frauen zwingt, ihre Bande neu zu definieren. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20190219, Produktform: Leinen, Titel der Reihe: Transfer Bibliothek#142#, Autoren: Maraini, Dacia, Übersetzung: Ickler, Ingrid, Seitenzahl/Blattzahl: 181, Keyword: Beziehung; Brief; Eifersucht; Familie; Fiesole; Generation; Großmutter; Haus; Intrige; Italien; Liebe; Mann; Mutter; Tochter, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Leichtlesen, Text Sprache: ger, Originalsprache: ita, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Folio Verlagsges. Mbh, Verlag: Folio Verlagsges. Mbh, Verlag: Folio, Länge: 217, Breite: 144, Höhe: 22, Gewicht: 350, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: ÖSTERREICH (AT), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 232762020,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Maraini-Dacia-Drei-Frauen
-
Tage im August, Belletristik von Dacia MarainiDie Sonne brennt unbarmherzig, heiss sind die Tage am Meer. Auf Anna wartet die lang ersehnte Freiheit. Es ist Sommer 1943. Endlich holt der Vater die Vierzehnjährige und ihren jüngeren Bruder aus dem Nonneninternat ab, um die Ferien in einem Badeort in der Nähe von Rom zu verbringen. Anna ist hungrig nach Welt, sie will wissen, wie Liebe wirklich geht. Während das Dröhnen der Jagdbomber am Himmel die schläfrige Stille der Tage durchbricht, lernt sie in der Badeanstalt Savoia die gierigen Blicke junger wie alter Männer kennen und macht ihre ersten sexuellen Erfahrungen. Anna will das Unbekannte erfahren ... Die Kunst der grossen Autorin, über das zu schreiben, worüber andere schweigen. Lakonisch, verstörend, das Romandebüt der grössten lebenden Schriftstellerin Italiens.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die stumme Herzogin, Belletristik von Dacia MarainiIhr Hauptwerk, der Klassiker Dacia Maraini beschwört in ihrem preisgekrönten Klassiker und grossen Familienroman eine untergegangene Welt herauf. Die nicht sprechende Herzogin Marianna Ucrìa wird mit 13 Jahren an ihren über 30 Jahre älteren Onkel verheiratet. Ihr Vater bringt ihr Lesen und Schreiben bei, sodass sie mit ihrer Umgebung kommunizieren kann. Die Literatur wird für sie zur Rückzugsmöglichkeit aus der emotionalen Leere ihrer Ehe und zum Mittel der intellektuellen Emanzipation. Dank der Bücher und ihrer geschärften Sensibilität nimmt sie die Umwelt aufmerksamer wahr und kann die Freuden und Ängste ihrer Mitmenschen fast körperlich spüren. Erst als Witwe erfährt sie den schockierenden Grund ihrer Taubstummheit und erlebt die wahre Liebe über Standesgrenzen hinweg.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Welche dieser drei Frauen?
Es tut mir leid, aber ich kann Ihre Frage nicht beantworten, da ich nicht weiß, auf welche drei Frauen Sie sich beziehen. Bitte geben Sie weitere Informationen, damit ich Ihnen helfen kann. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.