Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Haben Mariendistel Kapseln Nebenwirkungen?
Haben Mariendistel Kapseln Nebenwirkungen? Mariendistel Kapseln gelten in der Regel als sicher und gut verträglich, jedoch können bei manchen Personen leichte Nebenwirkungen auftreten. Dazu gehören beispielsweise Magen-Darm-Beschwerden wie Übelkeit, Bauchschmerzen oder Durchfall. Es wird empfohlen, die Einnahme von Mariendistel Kapseln mit einem Arzt abzusprechen, insbesondere wenn man schwanger ist, stillt oder an bestimmten Krankheiten leidet. In seltenen Fällen können allergische Reaktionen auftreten. Es ist wichtig, die empfohlene Dosierung nicht zu überschreiten, um das Risiko von Nebenwirkungen zu minimieren. **
Welche Mariendistel Kapseln sind die besten?
Welche Mariendistel Kapseln sind die besten? Diese Frage lässt sich nicht pauschal beantworten, da die Qualität und Wirksamkeit von Mariendistel Kapseln von verschiedenen Faktoren abhängen, wie z.B. der Konzentration des Wirkstoffs Silymarin, der Herstellungsprozess und der Reinheit der Inhaltsstoffe. Es ist ratsam, auf hochwertige und zertifizierte Produkte von bekannten Herstellern zu achten. Zudem können Erfahrungsberichte und Bewertungen anderer Nutzer hilfreich sein, um die besten Mariendistel Kapseln für die individuellen Bedürfnisse zu finden. Letztendlich sollte man auch den eigenen Gesundheitszustand und eventuelle Allergien oder Unverträglichkeiten berücksichtigen, bevor man sich für ein Produkt entscheidet. **

Ähnliche Suchbegriffe für Mariendistel-Kapseln-60-St
Top-Angebote
Produkte zum Begriff Mariendistel-Kapseln-60-St:
-
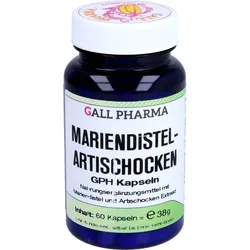
Mariendistel-Artischocken Gph Kapseln 60 STProdukteigenschaften: Bezeichnung: Nahrungsergänzungsmittel mit Mariendistel- und Artischocken Extrakt Verwendung/Anwendung/Verzehrempfehlung: Erwachsene nehmen 2 x täglich 1 Kapsel mit Flüssigkeit ein. Nährwertdeklaration: 2 Kapseln enthalten 600 mg Mariendistelsamen Extrakt 500 mg Artischockenblätter Extrakt. Zutaten: Mariendistelsamen Extrakt (46%), Artischockenblätter Extrakt (38%) (Artischockenblätter Extrakt, Maltodextrin) Kapselhülle: Gelatine Farbstoff in der Kapselhülle: Titandioxid. Allergene: keine Nettofüllmenge: 60 Kapseln = 38 g Aufbewahrungsbedingungen: Bei Raumtemperatur trocken lagern. Ursprungsland des Lebensmittels: Österreich Anschrift des Herstellers: Gall-Pharma GmbH Grünhüblgasse 25 8750 Judenburg Weitere Hinweise: Glutenfrei. Lactosefrei. Hefefrei. Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: www.gall.co.at Stand: 07/201918,42 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Wie lange darf man Mariendistel Kapseln einnehmen?
Wie lange darf man Mariendistel Kapseln einnehmen? Die empfohlene Einnahmedauer von Mariendistel Kapseln variiert je nach individuellem Gesundheitszustand und den Gründen für die Einnahme. Es wird empfohlen, vor der Einnahme von Mariendistel Kapseln einen Arzt oder Apotheker zu konsultieren, um die richtige Dosierung und Dauer der Einnahme festzulegen. In der Regel wird empfohlen, Mariendistel Kapseln über einen Zeitraum von mehreren Wochen oder Monaten einzunehmen, um eine positive Wirkung auf die Lebergesundheit zu erzielen. Es ist wichtig, die Einnahme von Mariendistel Kapseln nicht eigenmächtig zu verlängern, sondern sich an die Empfehlungen des Fachpersonals zu halten. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **

Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Top-Angebote
Produkte zum Begriff Mariendistel-Kapseln-60-St:
-
Haben Mariendistel Kapseln Nebenwirkungen?
Haben Mariendistel Kapseln Nebenwirkungen? Mariendistel Kapseln gelten in der Regel als sicher und gut verträglich, jedoch können bei manchen Personen leichte Nebenwirkungen auftreten. Dazu gehören beispielsweise Magen-Darm-Beschwerden wie Übelkeit, Bauchschmerzen oder Durchfall. Es wird empfohlen, die Einnahme von Mariendistel Kapseln mit einem Arzt abzusprechen, insbesondere wenn man schwanger ist, stillt oder an bestimmten Krankheiten leidet. In seltenen Fällen können allergische Reaktionen auftreten. Es ist wichtig, die empfohlene Dosierung nicht zu überschreiten, um das Risiko von Nebenwirkungen zu minimieren. **
-
Welche Mariendistel Kapseln sind die besten?
Welche Mariendistel Kapseln sind die besten? Diese Frage lässt sich nicht pauschal beantworten, da die Qualität und Wirksamkeit von Mariendistel Kapseln von verschiedenen Faktoren abhängen, wie z.B. der Konzentration des Wirkstoffs Silymarin, der Herstellungsprozess und der Reinheit der Inhaltsstoffe. Es ist ratsam, auf hochwertige und zertifizierte Produkte von bekannten Herstellern zu achten. Zudem können Erfahrungsberichte und Bewertungen anderer Nutzer hilfreich sein, um die besten Mariendistel Kapseln für die individuellen Bedürfnisse zu finden. Letztendlich sollte man auch den eigenen Gesundheitszustand und eventuelle Allergien oder Unverträglichkeiten berücksichtigen, bevor man sich für ein Produkt entscheidet. **
-
Wie lange darf man Mariendistel Kapseln einnehmen?
Wie lange darf man Mariendistel Kapseln einnehmen? Die empfohlene Einnahmedauer von Mariendistel Kapseln variiert je nach individuellem Gesundheitszustand und den Gründen für die Einnahme. Es wird empfohlen, vor der Einnahme von Mariendistel Kapseln einen Arzt oder Apotheker zu konsultieren, um die richtige Dosierung und Dauer der Einnahme festzulegen. In der Regel wird empfohlen, Mariendistel Kapseln über einen Zeitraum von mehreren Wochen oder Monaten einzunehmen, um eine positive Wirkung auf die Lebergesundheit zu erzielen. Es ist wichtig, die Einnahme von Mariendistel Kapseln nicht eigenmächtig zu verlängern, sondern sich an die Empfehlungen des Fachpersonals zu halten. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Mariendistel-Kapseln-60-St
-
Mariendistel-Artischocken Gph Kapseln 60 STProdukteigenschaften: Bezeichnung: Nahrungsergänzungsmittel mit Mariendistel- und Artischocken Extrakt Verwendung/Anwendung/Verzehrempfehlung: Erwachsene nehmen 2 x täglich 1 Kapsel mit Flüssigkeit ein. Nährwertdeklaration: 2 Kapseln enthalten 600 mg Mariendistelsamen Extrakt 500 mg Artischockenblätter Extrakt. Zutaten: Mariendistelsamen Extrakt (46%), Artischockenblätter Extrakt (38%) (Artischockenblätter Extrakt, Maltodextrin) Kapselhülle: Gelatine Farbstoff in der Kapselhülle: Titandioxid. Allergene: keine Nettofüllmenge: 60 Kapseln = 38 g Aufbewahrungsbedingungen: Bei Raumtemperatur trocken lagern. Ursprungsland des Lebensmittels: Österreich Anschrift des Herstellers: Gall-Pharma GmbH Grünhüblgasse 25 8750 Judenburg Weitere Hinweise: Glutenfrei. Lactosefrei. Hefefrei. Die angegebene empfohlene tägliche Verzehrsmenge darf nicht überschritten werden. Nahrungsergänzungsmittel sind kein Ersatz für eine ausgewogene und abwechslungsreiche Ernährung und gesunde Lebensweise. Für kleine Kinder unzugänglich aufbewahren. Quelle: www.gall.co.at Stand: 07/201918,42 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Plokhy, Serhii: Der AngriffDer Angriff , Welche Folgen hat Russlands Angriff in den kommenden Jahrzehnten für den Westen und die Welt? Dieses hochaktuelle, dringende Buch gibt Antworten auf entscheidende Fragen unserer Zeit. In seinem neuen Buch gibt der renommierte Historiker und Ost-Europa-Experte Serhii Plokhy Antworten darauf, wie Russlands Krieg die Weltordnung der nächsten Jahrzehnte verändern wird. Er erzählt von einem ukrainischen Volk, das als Frontstaat im jetzt anbrechenden neuen Kalten Krieg endlich seine Identität gefunden hat. Und er skizziert eine globale Außenpolitik, die sich wieder weg von ökonomischer Kooperation, hin zu Dominanz, Vasallenstaaten und militärischer Stärke entwickelt - mit gravierenden Folgen für uns alle. Nur wenn der Westen sich dieser Realität stellt, wird er in Zukunft seine Freiheit behaupten können. , Sonstige > Motorkühlung , Erscheinungsjahr: 20230504, Produktform: Leinen, Autoren: Plokhy, Serhii, Übersetzung: Jendricke, Bernhard~Robert, Peter, Seitenzahl/Blattzahl: 496, Themenüberschrift: HISTORY / Europe / Eastern, Keyword: Ukraine Krieg; Russland; Osteuropa; Kiew; Moskau; Putin; Selenskyj; Politik; NATO; Weltlage; Außenpolitik; Kalter Krieg; Angriffskrieg; Europäische Union; Inflation; Wirtschaftswachstum; Klimaschutz, Fachschema: Russland / Politik, Staat, Recht~Ukraine~Internationale Zusammenarbeit~Krieg - Kriegsopfer~Geschichtsschreibung~Historiographie~Europa / Geschichte, Kulturgeschichte~Kalter Krieg~Krieg / Kalter Krieg, Fachkategorie: Internationale Beziehungen~Krieg und Verteidigung~Europäische Geschichte~Sozial- und Kulturgeschichte~Kalter Krieg, Region: Russland~Ukraine, Zeitraum: 2020 bis 2029 n. Chr., Thema: Auseinandersetzen, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., Fachkategorie: Geschichtsschreibung, Historiographie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag, Verlag: Hoffmann und Campe Verlag GmbH, Länge: 216, Breite: 150, Höhe: 40, Gewicht: 650, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft, eBook EAN: 9783455015898, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0200, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 281167926,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.