Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
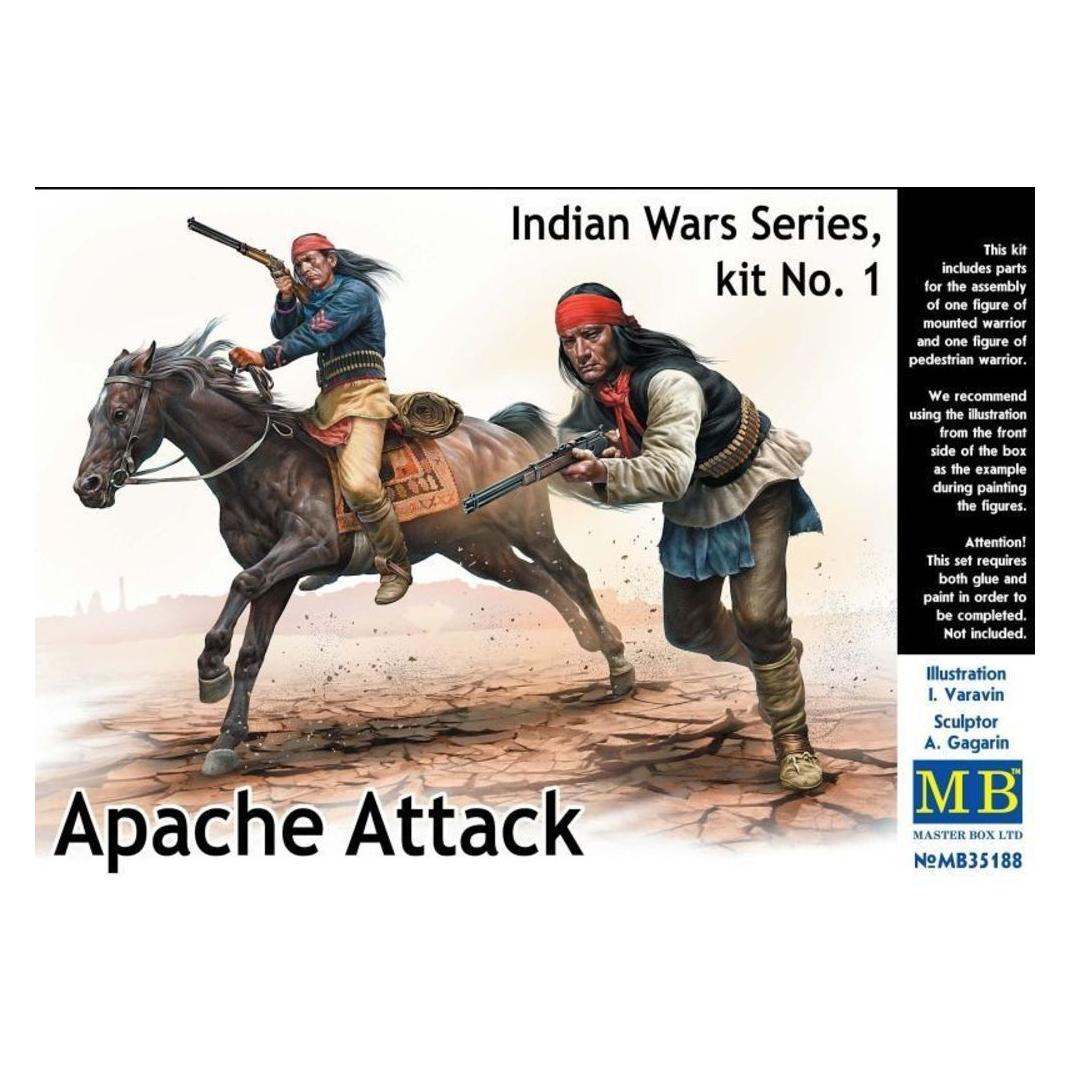
Ähnliche Suchbegriffe für Master-Box-Apache-Attack
Top-Angebote
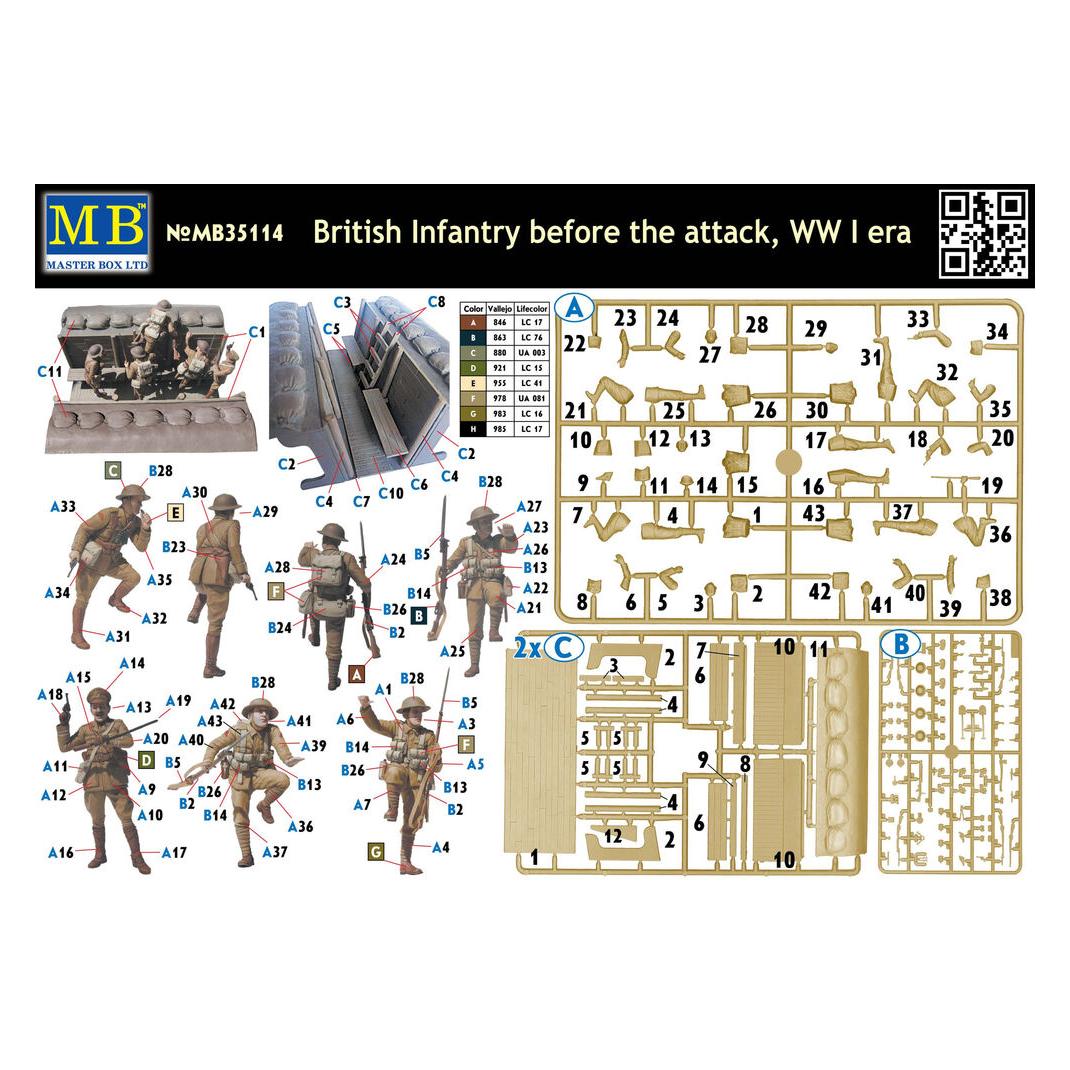
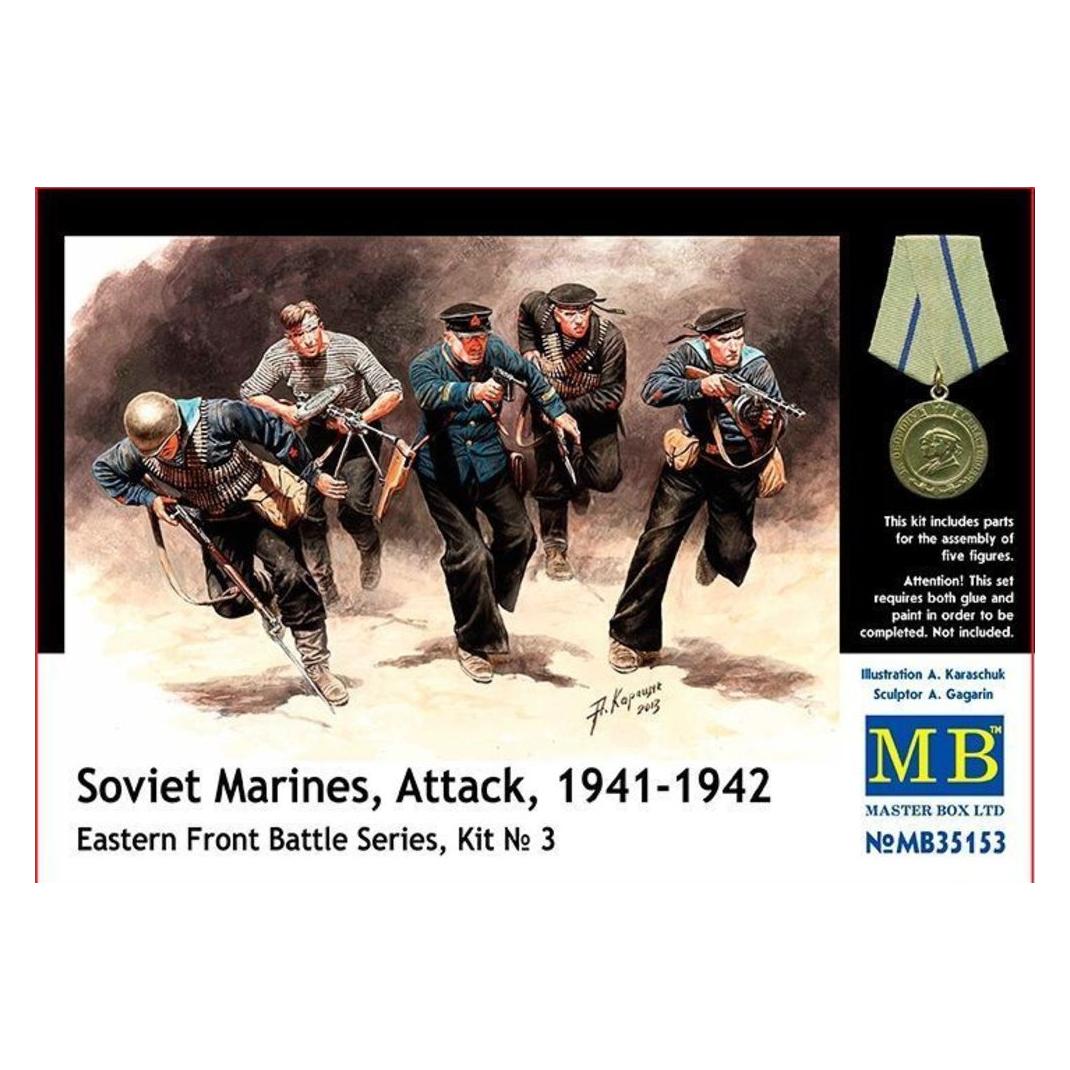
Produkte zum Begriff Master-Box-Apache-Attack:
-
Isayama, Hajime: Attack on Titan Season 1 Part 1 Manga Box SetAttack on Titan Season 1 Part 1 Manga Box Set , Are you ready for Attack on Titan? Begin reading the manga that became the megahit anime with this collectible four-volume box set! These four volumes roughly correspond to the first 13 episodes of the anime - the first half of season 1. Also includes two EXCLUSIVE sticker sets featuring your favorite characters! Humanity has been devastated by the bizarre, giant humanoids known as the Titans. Little is known about where they came from or why they are bent on consuming humanity. Seemingly unintelligent, they have roamed the world killing off humankind for years. For the past century, what's left of mankind has hidden in a giant, three-walled city. People believe their 100-meter-high walls will protect them from the Titans, which are 10 to 20 meters tall. But the sudden appearance of of an immense Titan is about to change everything. , > , Erscheinungsjahr: 20180424, Produktform: Kartoniert, Titel der Reihe: Attack on Titan#1#, Autoren: Isayama, Hajime, Seitenzahl/Blattzahl: 784, Abbildungen: Illustrations, unspecified, Themenüberschrift: COMICS & GRAPHIC NOVELS / Manga / Horror, Keyword: anime gifts; ooks; attack on titan stickers; anime stickers; gifts for geeks; attack on titan manga box set; nerd gifts; geek gifts; manga gifts; manga box sets; shonen jump; japan; shingeki no kyojin; attack on titan dvd; attack on titan bluray; aot manga; attack on titan anime; attack on titan manga; cyberpunk; japanese; dystopian fiction; geek; nerd; apocalypse; monsters; anime; technology; thrillers; post apocalyptic fiction; apocalyptic fiction; death; hell; scary books; graphic novels for adults; manga, Fachschema: Englische Bücher / Comic, Cartoon, Humor~Manga~Horror - Horrorfilm~Comic / Science Fiction, Fachkategorie: Dystopische & utopische Literatur~Graphic Novel / Comic: Horror~Graphic Novel / Comic: Science-Fiction, Imprint-Titels: Kodansha Comics, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 195, Breite: 132, Höhe: 75, Gewicht: 860, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,33,57 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Warum heißt Apache 207 nicht einfach Apache?
Es ist möglich, dass Apache 207 den Namen gewählt hat, um sich von anderen Künstlern oder Bands mit ähnlichen Namen abzuheben und eine einzigartige Identität zu schaffen. Der Zusatz "207" könnte auch eine persönliche Bedeutung für ihn haben, wie zum Beispiel eine bestimmte Zahl, die ihm wichtig ist. Letztendlich kann nur Apache 207 selbst die genaue Begründung für die Wahl seines Künstlernamens geben. **
Top-Angebote
Produkte zum Begriff Master-Box-Apache-Attack:
-
Isayama, Hajime: Attack on Titan Season 1 Part 1 Manga Box SetAttack on Titan Season 1 Part 1 Manga Box Set , Are you ready for Attack on Titan? Begin reading the manga that became the megahit anime with this collectible four-volume box set! These four volumes roughly correspond to the first 13 episodes of the anime - the first half of season 1. Also includes two EXCLUSIVE sticker sets featuring your favorite characters! Humanity has been devastated by the bizarre, giant humanoids known as the Titans. Little is known about where they came from or why they are bent on consuming humanity. Seemingly unintelligent, they have roamed the world killing off humankind for years. For the past century, what's left of mankind has hidden in a giant, three-walled city. People believe their 100-meter-high walls will protect them from the Titans, which are 10 to 20 meters tall. But the sudden appearance of of an immense Titan is about to change everything. , > , Erscheinungsjahr: 20180424, Produktform: Kartoniert, Titel der Reihe: Attack on Titan#1#, Autoren: Isayama, Hajime, Seitenzahl/Blattzahl: 784, Abbildungen: Illustrations, unspecified, Themenüberschrift: COMICS & GRAPHIC NOVELS / Manga / Horror, Keyword: anime gifts; ooks; attack on titan stickers; anime stickers; gifts for geeks; attack on titan manga box set; nerd gifts; geek gifts; manga gifts; manga box sets; shonen jump; japan; shingeki no kyojin; attack on titan dvd; attack on titan bluray; aot manga; attack on titan anime; attack on titan manga; cyberpunk; japanese; dystopian fiction; geek; nerd; apocalypse; monsters; anime; technology; thrillers; post apocalyptic fiction; apocalyptic fiction; death; hell; scary books; graphic novels for adults; manga, Fachschema: Englische Bücher / Comic, Cartoon, Humor~Manga~Horror - Horrorfilm~Comic / Science Fiction, Fachkategorie: Dystopische & utopische Literatur~Graphic Novel / Comic: Horror~Graphic Novel / Comic: Science-Fiction, Imprint-Titels: Kodansha Comics, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Mangas und ostasiatische Comic-Stile / -Traditionen, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Random House LLC US, Verlag: Random House LLC US, Länge: 195, Breite: 132, Höhe: 75, Gewicht: 860, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: VEREINIGTE STAATEN VON AMERIKA (US), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,33,57 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Master-Box-Apache-Attack
-
Starfinder Alien Core Token BoxFrom The Farthest Reaches Of The Galaxy Straight To Your Tabletop, The Creatures From Starfinder Alien Core Are Here! This Collection Includes Hundreds Of Creature Tokens For Use With Starfinder Second Edition Or Any Other Science-fantasy Tabletop...62,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Warum heißt Apache 207 nicht einfach Apache?
Es ist möglich, dass Apache 207 den Namen gewählt hat, um sich von anderen Künstlern oder Bands mit ähnlichen Namen abzuheben und eine einzigartige Identität zu schaffen. Der Zusatz "207" könnte auch eine persönliche Bedeutung für ihn haben, wie zum Beispiel eine bestimmte Zahl, die ihm wichtig ist. Letztendlich kann nur Apache 207 selbst die genaue Begründung für die Wahl seines Künstlernamens geben. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.