Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Master-Box-Somewhere-in
Top-Angebote
Produkte zum Begriff Master-Box-Somewhere-in:
-
Starfinder Alien Core Token BoxFrom The Farthest Reaches Of The Galaxy Straight To Your Tabletop, The Creatures From Starfinder Alien Core Are Here! This Collection Includes Hundreds Of Creature Tokens For Use With Starfinder Second Edition Or Any Other Science-fantasy Tabletop...62,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klune, T. J.: Somewhere Beyond the SeaSomewhere Beyond the Sea , A #1 NEW YORK TIMES, #1 USA TODAY and #1 INDIE BESTSELLER! Hope is the thing with feathers. And hope is the thing with fire. DELUXE EDITION-Featuring gorgeous golden yellow sprayed edges! Somewhere Beyond the Sea is the hugely anticipated sequel to TJ Klune's The House in the Cerulean Sea , one of the best-loved and best-selling fantasy novels of the past decade. A magical house. A secret past. A summons that could change everything. Arthur Parnassus lives a good life, built on the ashes of a bad one. He's the headmaster of a strange orphanage on a distant and peculiar island, and he hopes to soon be the adoptive father to the six magical and so-called dangerous children who live there. Arthur works hard and loves with his whole heart so none of the children ever feel the neglect and pain that he once felt as an orphan on that very same island so long ago. And he is not alone: joining him is the love of his life, Linus Baker, a former caseworker in the Department in Charge of Magical Youth; Zoe Chapelwhite, the island's sprite; and her girlfriend, Mayor Helen Webb. Together, they will do anything to protect the children. But when Arthur is summoned to make a public statement about his dark past, he finds himself at the helm of a fight for the future that his family, and all magical people, deserve. And when a new magical child hopes to join them on their island home-one who finds power in calling himself monster, a name Arthur worked so hard to protect his children from-Arthur knows they're at a breaking point: their family will either grow stronger than ever or fall apart. Welcome back to Marsyas Island. This is Arthur's story. Somewhere Beyond the Sea is a story of resistance, lovingly told, about the daunting experience of fighting for the life you want to live and doing the work to keep it. Most Anticipated from Goodreads , Paste , Polygon , BookBub , and more. Other TPG Books by TJ Klune The Cerulean Chronicles The House in the Cerulean Sea Somewhere Beyond the Sea The Green Creek Series Wolfsong Ravensong Heartsong Brothersong Standalones The Bones Beneath My Skin Under the Whispering Door In the Lives of Puppets We Burned So Bright Murmuration Into This River I Drown How to Be a Normal Person BOOKS FOR YOUNG ADULTS The Extraordinaries Series The Extraordinaries Flash Fire Heat Wave , > , Erscheinungsjahr: 20240910, Produktform: Leinen, Titel der Reihe: Cerulean Chronicles##, Autoren: Klune, T. J., Seitenzahl/Blattzahl: 405, Themenüberschrift: FICTION / Fantasy / Contemporary, Keyword: lgbt romance; gay; mm; funny; queer author; lighthearted; romatic; sff; found family; modern fantasy; award winning author; magical children; the house in the cerulean sea; the sequel to the house in the cerulean sea; tj klune; klune sequel, Fachschema: Amerikanische Belletristik / Fantasy~Englische Bücher / Belletristik / Fantasy, Fachkategorie: Belletristik: allgemein und literarisch, Interesse Alter: Bezug zu Schwulen, Imprint-Titels: Tor Books, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 140, Höhe: 37, Gewicht: 526, Produktform: Gebunden, Genre: Importe,22,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
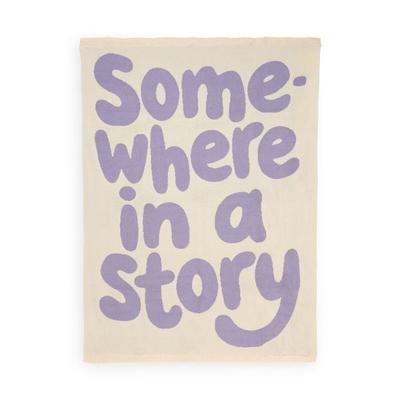
Decke 'Somewhere in a Story'Zum Einkuscheln Und Träumen: Die Decke „somewhere In A Story“ Lädt Zu Gemütlichen Wohlfühlmomenten Ein Und Macht Jede Auszeit Noch Ein Bisschen Besonderer. Ob Auf Dem Sofa, Im Bett Oder Bei Einer Ruhigen Lesestunde – Sie Sorgt Für Angenehme Wärme...39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Master-Box-Somewhere-in:
-
Starfinder Alien Core Token BoxFrom The Farthest Reaches Of The Galaxy Straight To Your Tabletop, The Creatures From Starfinder Alien Core Are Here! This Collection Includes Hundreds Of Creature Tokens For Use With Starfinder Second Edition Or Any Other Science-fantasy Tabletop...62,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Klune, T. J.: Somewhere Beyond the SeaSomewhere Beyond the Sea , A #1 NEW YORK TIMES, #1 USA TODAY and #1 INDIE BESTSELLER! Hope is the thing with feathers. And hope is the thing with fire. DELUXE EDITION-Featuring gorgeous golden yellow sprayed edges! Somewhere Beyond the Sea is the hugely anticipated sequel to TJ Klune's The House in the Cerulean Sea , one of the best-loved and best-selling fantasy novels of the past decade. A magical house. A secret past. A summons that could change everything. Arthur Parnassus lives a good life, built on the ashes of a bad one. He's the headmaster of a strange orphanage on a distant and peculiar island, and he hopes to soon be the adoptive father to the six magical and so-called dangerous children who live there. Arthur works hard and loves with his whole heart so none of the children ever feel the neglect and pain that he once felt as an orphan on that very same island so long ago. And he is not alone: joining him is the love of his life, Linus Baker, a former caseworker in the Department in Charge of Magical Youth; Zoe Chapelwhite, the island's sprite; and her girlfriend, Mayor Helen Webb. Together, they will do anything to protect the children. But when Arthur is summoned to make a public statement about his dark past, he finds himself at the helm of a fight for the future that his family, and all magical people, deserve. And when a new magical child hopes to join them on their island home-one who finds power in calling himself monster, a name Arthur worked so hard to protect his children from-Arthur knows they're at a breaking point: their family will either grow stronger than ever or fall apart. Welcome back to Marsyas Island. This is Arthur's story. Somewhere Beyond the Sea is a story of resistance, lovingly told, about the daunting experience of fighting for the life you want to live and doing the work to keep it. Most Anticipated from Goodreads , Paste , Polygon , BookBub , and more. Other TPG Books by TJ Klune The Cerulean Chronicles The House in the Cerulean Sea Somewhere Beyond the Sea The Green Creek Series Wolfsong Ravensong Heartsong Brothersong Standalones The Bones Beneath My Skin Under the Whispering Door In the Lives of Puppets We Burned So Bright Murmuration Into This River I Drown How to Be a Normal Person BOOKS FOR YOUNG ADULTS The Extraordinaries Series The Extraordinaries Flash Fire Heat Wave , > , Erscheinungsjahr: 20240910, Produktform: Leinen, Titel der Reihe: Cerulean Chronicles##, Autoren: Klune, T. J., Seitenzahl/Blattzahl: 405, Themenüberschrift: FICTION / Fantasy / Contemporary, Keyword: lgbt romance; gay; mm; funny; queer author; lighthearted; romatic; sff; found family; modern fantasy; award winning author; magical children; the house in the cerulean sea; the sequel to the house in the cerulean sea; tj klune; klune sequel, Fachschema: Amerikanische Belletristik / Fantasy~Englische Bücher / Belletristik / Fantasy, Fachkategorie: Belletristik: allgemein und literarisch, Interesse Alter: Bezug zu Schwulen, Imprint-Titels: Tor Books, Warengruppe: HC/Belletristik/Science Fiction/Fantasy, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 215, Breite: 140, Höhe: 37, Gewicht: 526, Produktform: Gebunden, Genre: Importe,22,93 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Master-Box-Somewhere-in
-
Decke 'Somewhere in a Story'Zum Einkuscheln Und Träumen: Die Decke „somewhere In A Story“ Lädt Zu Gemütlichen Wohlfühlmomenten Ein Und Macht Jede Auszeit Noch Ein Bisschen Besonderer. Ob Auf Dem Sofa, Im Bett Oder Bei Einer Ruhigen Lesestunde – Sie Sorgt Für Angenehme Wärme...39,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.