Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
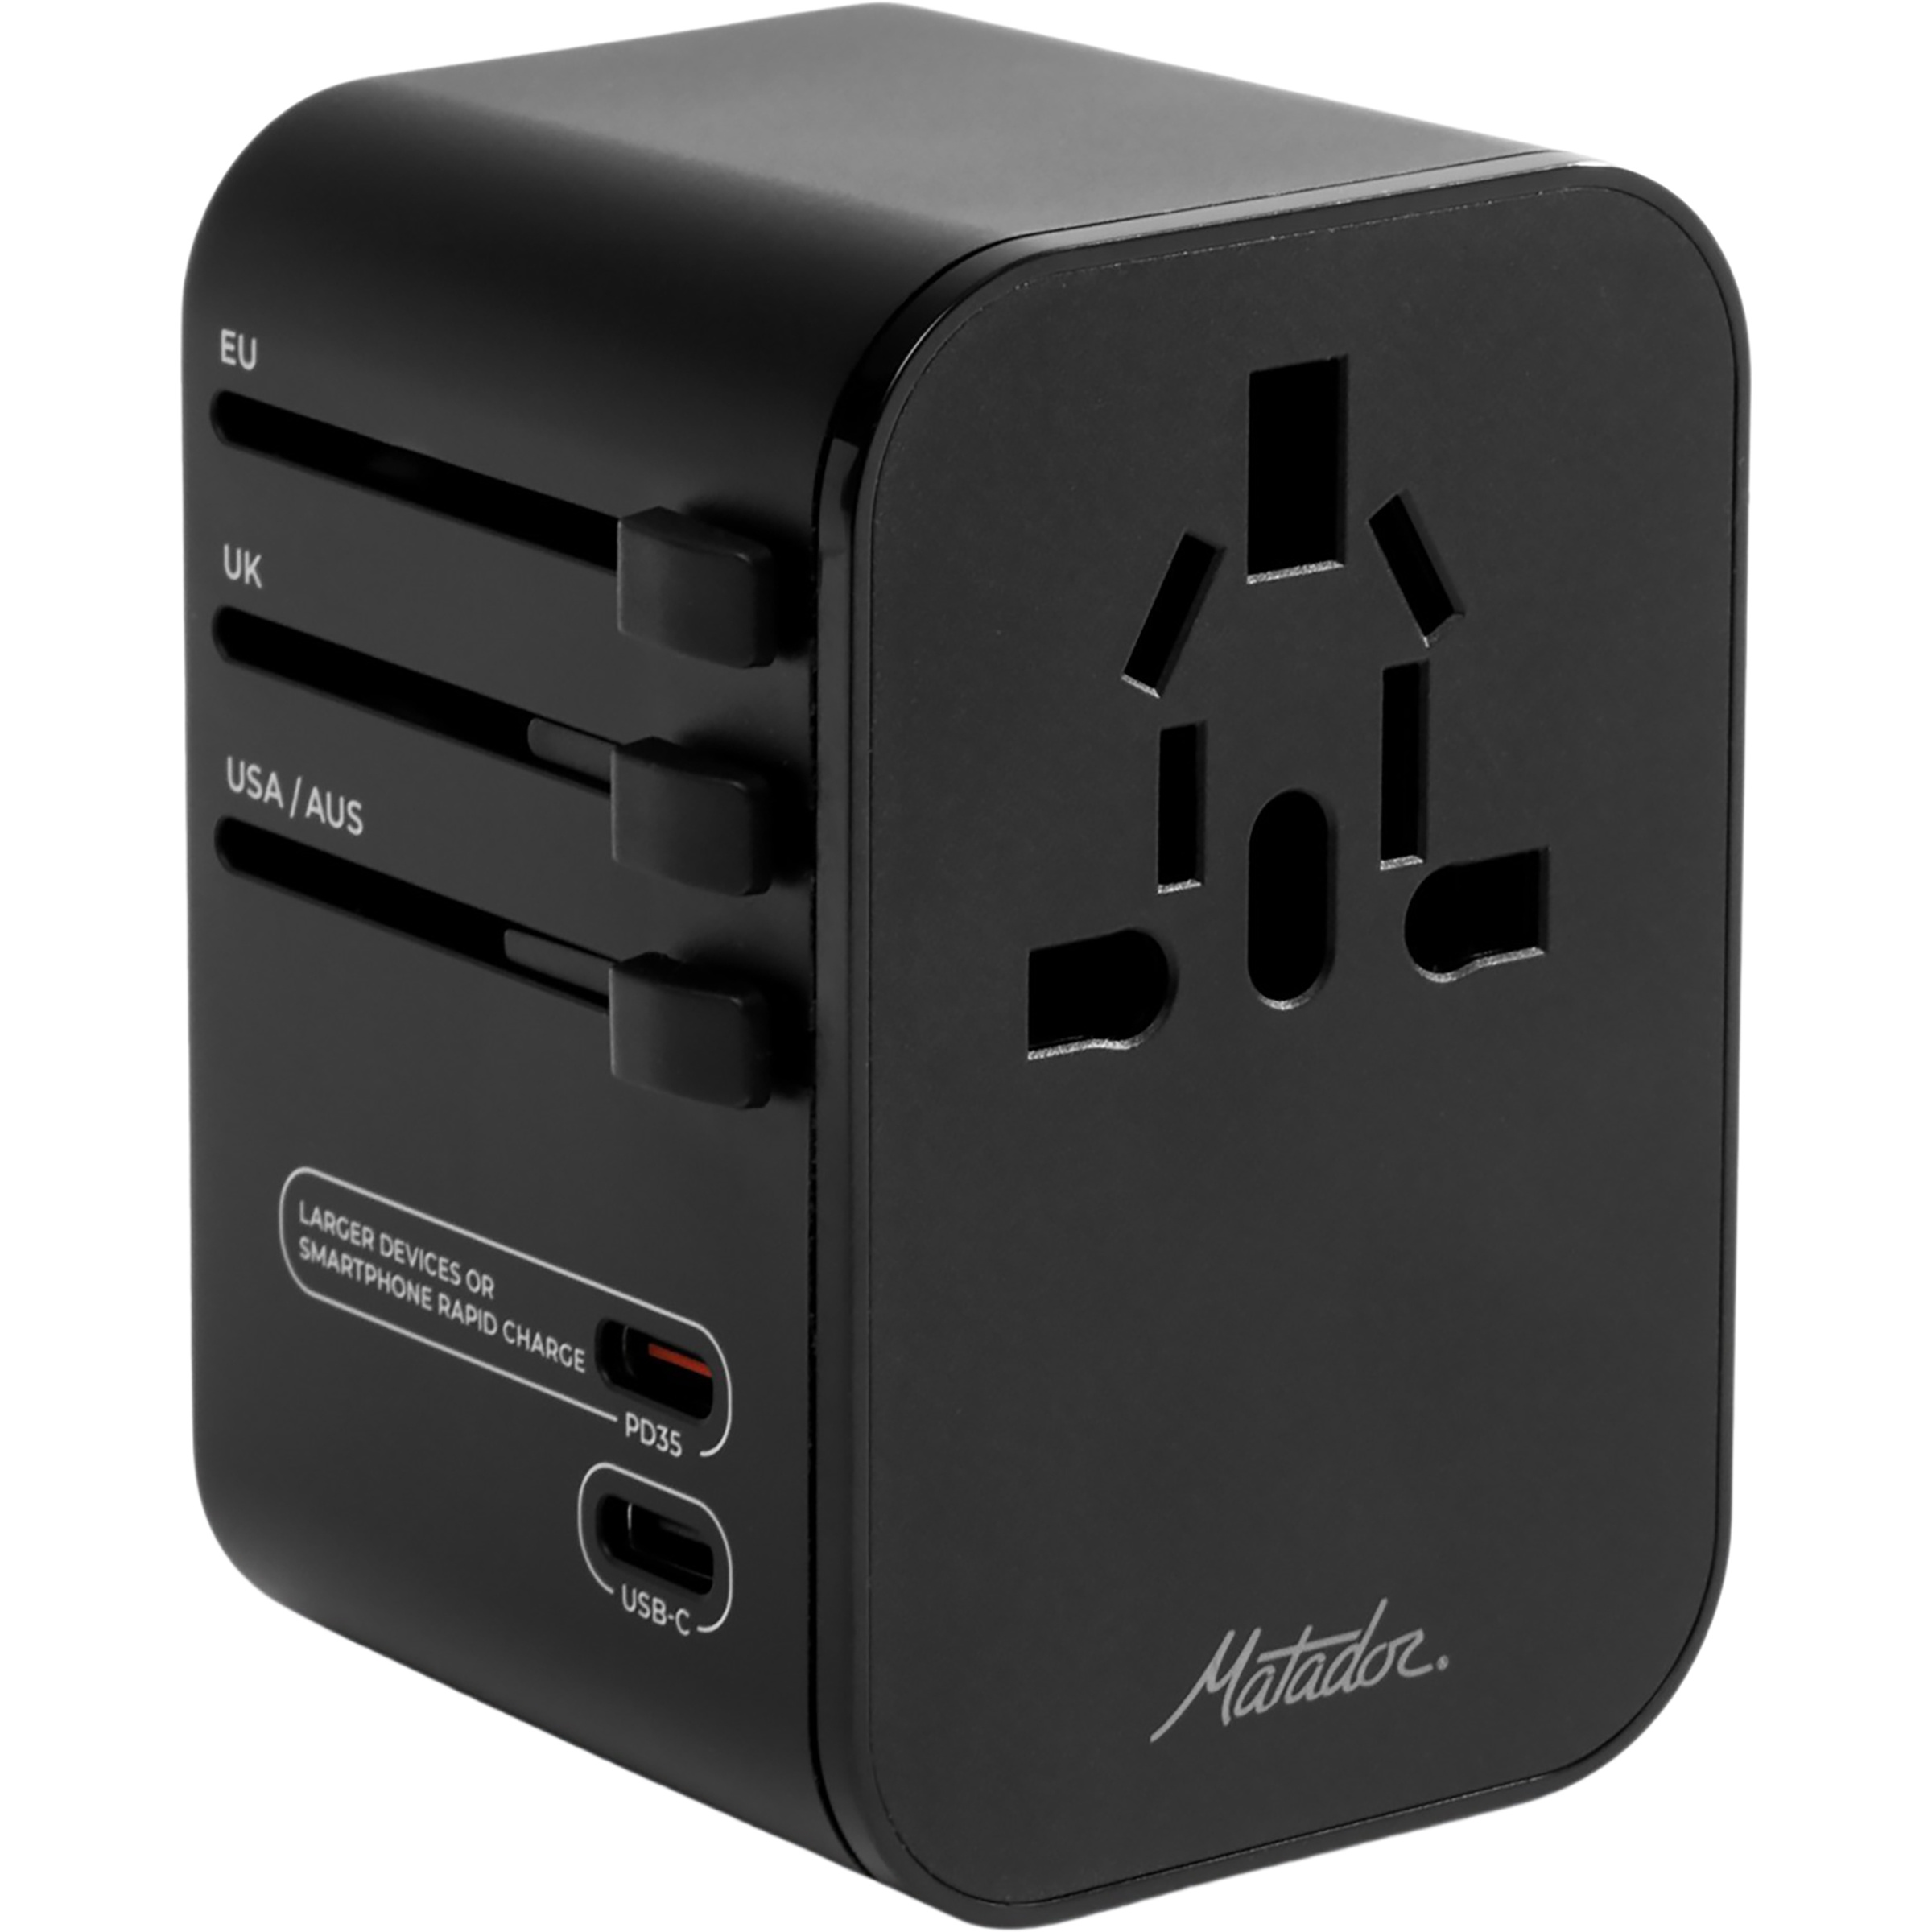
Ähnliche Suchbegriffe für Matador-Global-Travel-Adapter
Top-Angebote
Produkte zum Begriff Matador-Global-Travel-Adapter:
-
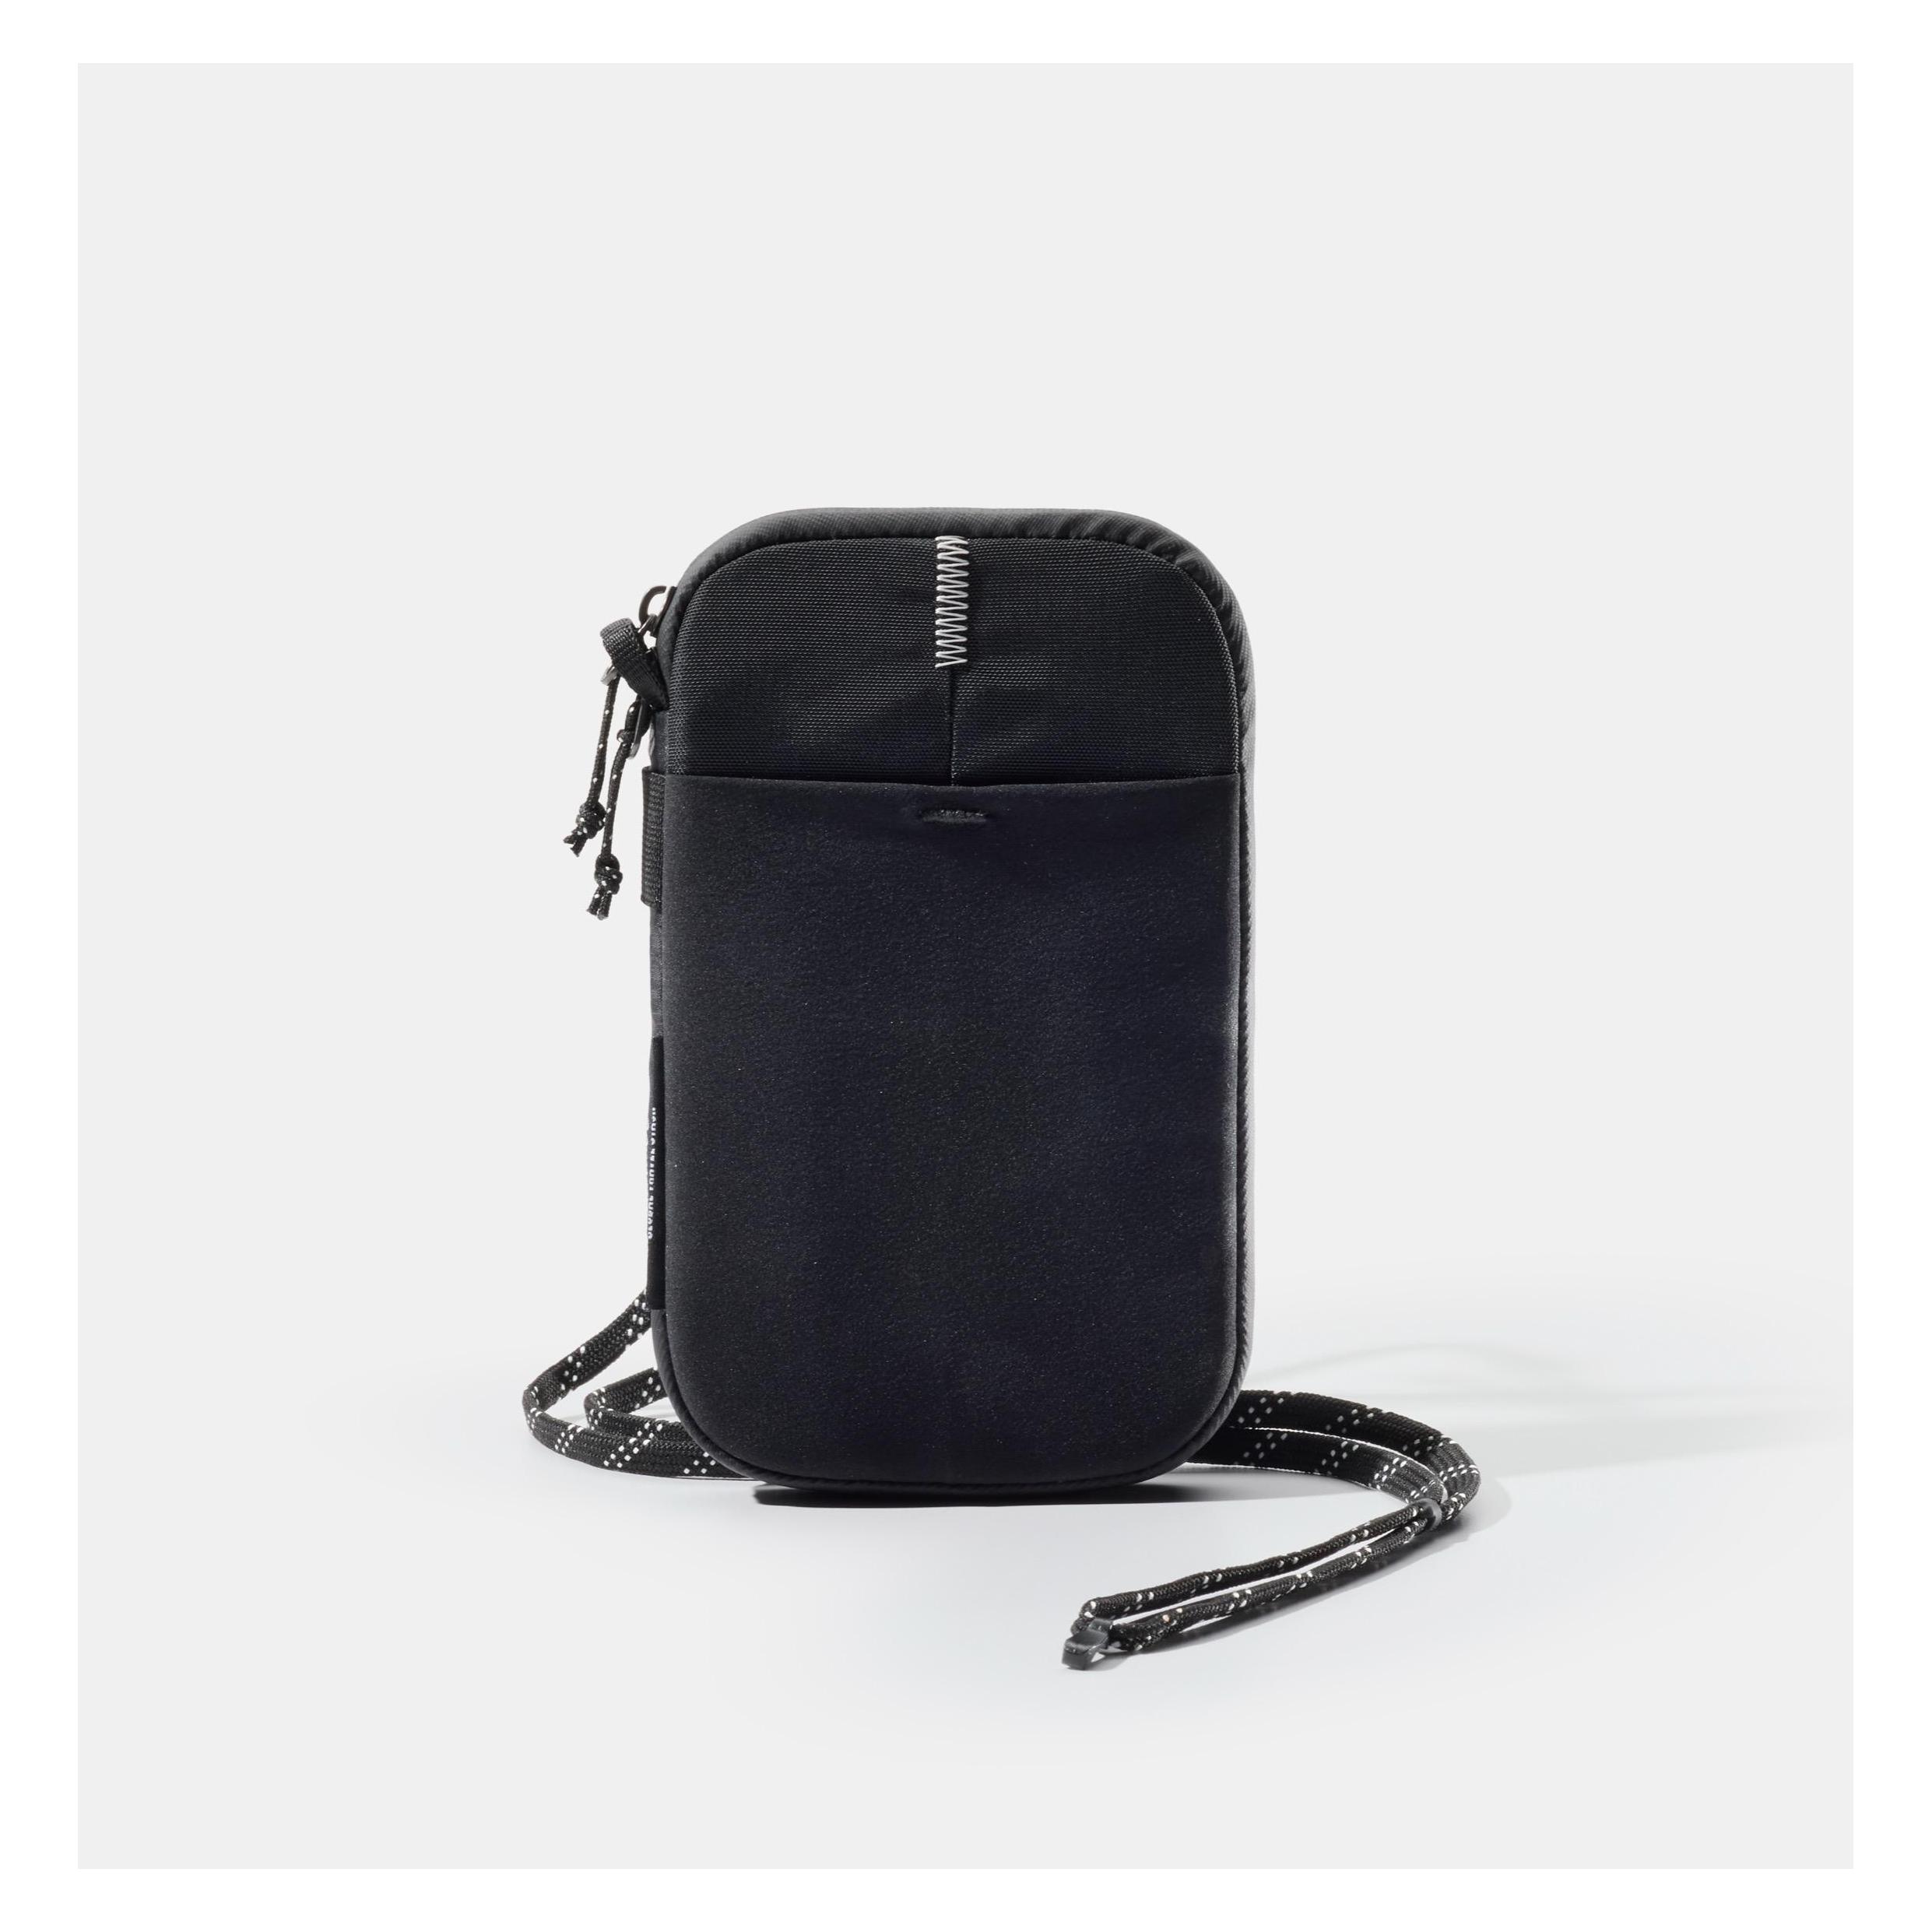
Matador Global Travel Stash, Reisezubehör, SchwarzDas wetterfeste Material mit versiegelten Reissverschlüssen schützt den Inhalt zuverlässig vor Feuchtigkeit und leichtem Regen. Die integrierte RFID-Blockierung trägt dazu bei, sensible Daten auf Karten vor unbefugtem Auslesen zu schützen. Mehrere durchdacht angeordnete Fächer ermöglichen eine übersichtliche Organisation von Reisepass, Karten, Bargeld und weiteren wichtigen Reiseutensilien. Die abnehmbare Tragekordel sorgt für flexible Tragemöglichkeiten, während ein Schnellzugriffsfach häufig benötigte Gegenstände jederzeit griffbereit hält. Die kompakte Bauweise ermöglicht eine platzsparende Mitnahme und macht das Travel Wallet zu einem zuverlässigen Begleiter auf Reisen. Highlights auf einen Blick: - Wetterfestes Material mit versiegelten Reissverschlüssen - RFID-Schutz für Karten und persönliche Daten - Mehrere Organisationsfächer für Reisepass, Karten und Bargeld - Schnellzugriffsfach für häufig benötigte Gegenstände - Abnehmbare Tragekordel für flexible Tragemöglichkeiten - Schlankes Design für das Tragen unter oder über der Kleidung Mit seiner gelungenen Kombination aus Sicherheit, Funktionalität und kompaktem Design eignet sich der Global Travel Stash für alle, die Wertsachen und Reisedokumente unterwegs geschützt und übersichtlich aufbewahren möchten.58,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
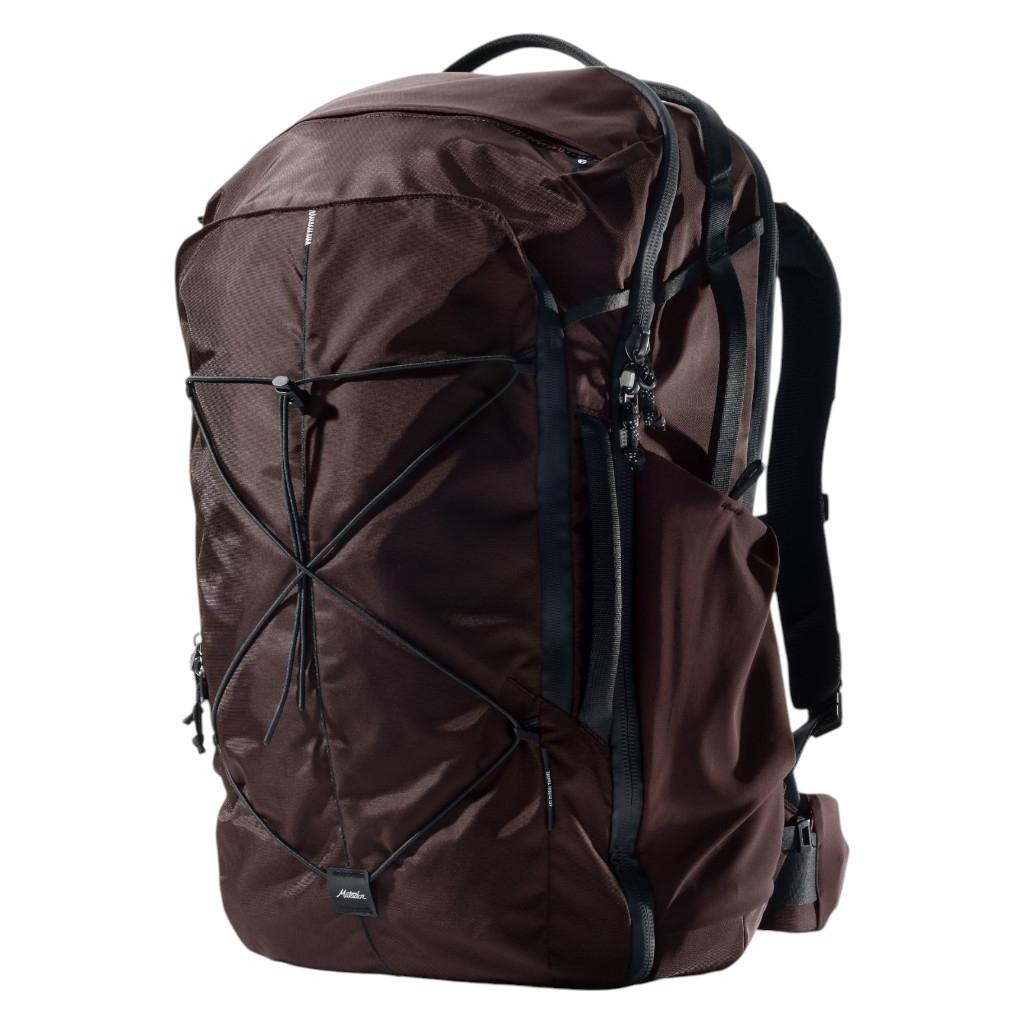
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist ein spanischer Matador?
Ein spanischer Matador ist ein professioneller Stierkämpfer, der in der traditionellen spanischen Sportart des Stierkampfes gegen einen ausgewachsenen Stier antritt. Der Matador trägt eine spezielle Kostümierung, die aus einer eng anliegenden Jacke, einer Hose, einem Hut und einer Umhängetasche besteht. Während des Stierkampfes versucht der Matador, den Stier mit verschiedenen Bewegungen und Manövern zu provozieren und zu kontrollieren, bevor er letztendlich den tödlichen Stich mit einem Schwert ausführt. Der Stierkampf ist in Spanien eine traditionelle Kunstform, die jedoch auch kontrovers diskutiert wird. **
Top-Angebote
Produkte zum Begriff Matador-Global-Travel-Adapter:
-
Matador Global Travel Stash, Reisezubehör, SchwarzDas wetterfeste Material mit versiegelten Reissverschlüssen schützt den Inhalt zuverlässig vor Feuchtigkeit und leichtem Regen. Die integrierte RFID-Blockierung trägt dazu bei, sensible Daten auf Karten vor unbefugtem Auslesen zu schützen. Mehrere durchdacht angeordnete Fächer ermöglichen eine übersichtliche Organisation von Reisepass, Karten, Bargeld und weiteren wichtigen Reiseutensilien. Die abnehmbare Tragekordel sorgt für flexible Tragemöglichkeiten, während ein Schnellzugriffsfach häufig benötigte Gegenstände jederzeit griffbereit hält. Die kompakte Bauweise ermöglicht eine platzsparende Mitnahme und macht das Travel Wallet zu einem zuverlässigen Begleiter auf Reisen. Highlights auf einen Blick: - Wetterfestes Material mit versiegelten Reissverschlüssen - RFID-Schutz für Karten und persönliche Daten - Mehrere Organisationsfächer für Reisepass, Karten und Bargeld - Schnellzugriffsfach für häufig benötigte Gegenstände - Abnehmbare Tragekordel für flexible Tragemöglichkeiten - Schlankes Design für das Tragen unter oder über der Kleidung Mit seiner gelungenen Kombination aus Sicherheit, Funktionalität und kompaktem Design eignet sich der Global Travel Stash für alle, die Wertsachen und Reisedokumente unterwegs geschützt und übersichtlich aufbewahren möchten.58,66 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Matador-Global-Travel-Adapter
-
Flemming, Caitlin: Travel Home: Design with a Global SpiritTravel Home: Design with a Global Spirit , For globetrotters and armchair travelers alike, Travel Home showcasesthe interplay between travel and design, revealing how we can take inspiration from the extraordinary beauty we experience in the world and bring this into our everyday lives. , > , Erscheinungsjahr: 20190924, Produktform: Leinen, Autoren: Flemming, Caitlin~Goebel, Julie, Fotograph: Wong, Peggy, Seitenzahl/Blattzahl: 288, Abbildungen: 200 colour photographs, Themenüberschrift: HOUSE & HOME / Decorating, Keyword: Interior design;interior decorating;interior décor;travel and design;interior design coffee table book;interior decorator;decorating ideas;international decorating;international design;international travel;design advice;decorating advice;professional decorator;architectural digest;home ideas;interior decorator gift;decorator, Fachschema: Englische Bücher / Kunst, Architektur, Fotografie~Einrichtung (Inneneinrichtung)~Inneneinrichtung~Interieur~Schöner Wohnen (Einrichtungstipps)~Wohnen / Einrichtung~Gebrauchsgrafik~Grafik / Gebrauchsgrafik, Fachkategorie: Kunst: allgemeine Themen~Reisen und Urlaub~Industriedesign, Produktdesign, Werbegrafik, Imprint-Titels: Abrams Books, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Inneneinrichtung, -ausstattung und Styleguides, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Abrams & Chronicle Books, Verlag: Abrams & Chronicle Books, Länge: 261, Breite: 222, Höhe: 32, Gewicht: 1502, Produktform: Gebunden, Genre: Importe, Genre: Importe, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0035, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 270245335,70 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist ein spanischer Matador?
Ein spanischer Matador ist ein professioneller Stierkämpfer, der in der traditionellen spanischen Sportart des Stierkampfes gegen einen ausgewachsenen Stier antritt. Der Matador trägt eine spezielle Kostümierung, die aus einer eng anliegenden Jacke, einer Hose, einem Hut und einer Umhängetasche besteht. Während des Stierkampfes versucht der Matador, den Stier mit verschiedenen Bewegungen und Manövern zu provozieren und zu kontrollieren, bevor er letztendlich den tödlichen Stich mit einem Schwert ausführt. Der Stierkampf ist in Spanien eine traditionelle Kunstform, die jedoch auch kontrovers diskutiert wird. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.