Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Matrox-M9120-Plus-0
Top-Angebote
Produkte zum Begriff Matrox-M9120-Plus-0:
-
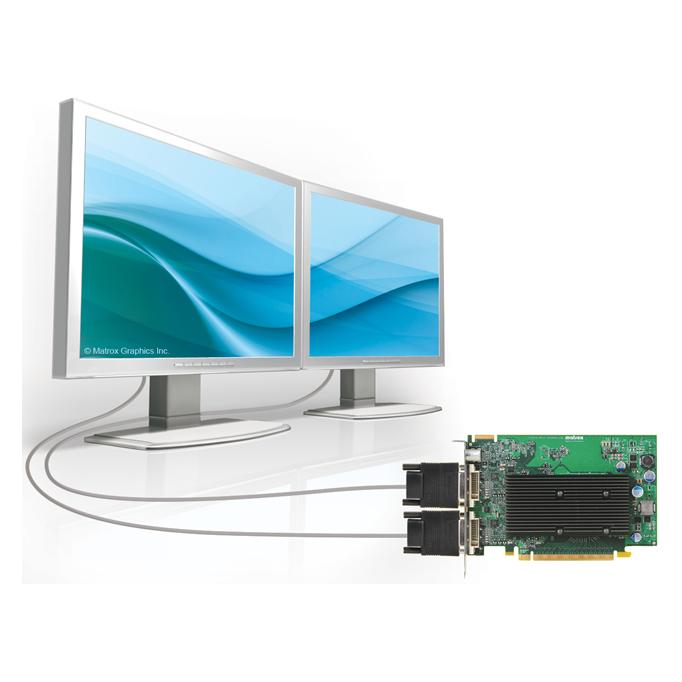
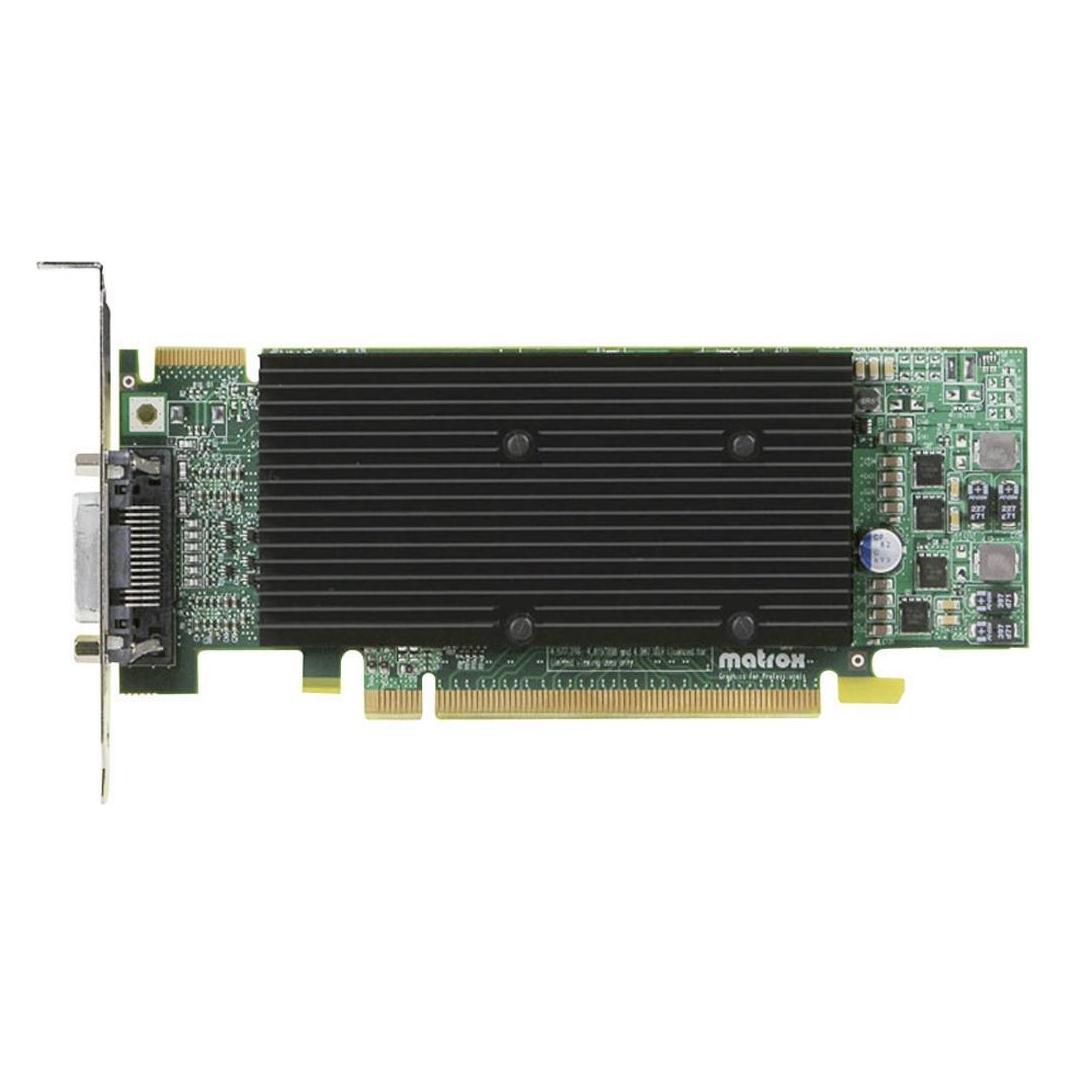
Matrox M9120 Plus LP (0.51 GB, GDDR2), GrafikkarteEs werden hohe Auflösungen von bis zu 1920 x 1200 Pixel (digital) oder 2048 x 1536 Pixel (analog) pro Ausgang erreicht. Neben PCI-Express (x16) für maximale Bandbreite sorgen 512 MB DDR2 Speicher für eine verbesserte Leistung bei Multi-Display-Anwendungen.259,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SHIMANO XTR Scheibenbremse 4-Kolben BR-M9120 + BL-M9120 | HinterradSHIMANO XTR Scheibenbremse 4-Kolben BR-M9120 + BL-M9120 | Hinterrad Innovationsfeuerwerk aus Fernost! Mit der XTR M9100 präsentiert Shimano seine vielseitigste MTB Gruppe. Während die ersten Generationen der XT-Racing Gruppen für die Bedürfnisse von XC-Racern entwickelt worden, ist der Begriff MTB-Racing heute wesentlich weiter gefächert. Mit einer Vielzahl von Optionen kann sich vom Enduro-Racer bis zum Marathon-Fahrer jeder seinen XTR M9100 Antrieb für seine Bedürfnisse zusammenstellen. Auf dem ersten Blick hat sich der BL-M9120 Servo-Wave Bremshebel zu seinen Vorgänger kaum verändert. Auch technisch gesehen wurden der Geberkolben und die Mechanik weitestgehend von der M9020 übernommen. Jedoch wurde die Aufhängung des Hebels grundlegend überarbeitet. Die breitere Klemme in der Mitte des Hebels schafft nicht nur mehr Platz für die Anbringung von Remote Hebeln, sie bietet auch deutlich mehr Steifigkeit. In Kombination mit einer Abstützung des Geberkolbens am Lenker bietet der Bremshebel ein deutlich direkteres Bremsgefühl. Laut Shimano konnten durch diese Bauart Steifigkeit und Bremskraft um 10% gesteigert und ein 30% schnelleres Ansprechverhalten realisiert werden. Für eine optimale Erreichbarkeit ist die Griffweite des Hebels werkzeuglos einstellbar. Ein überarbeitetes Leitungssystem und durch den Einsatz von Magnesium (Gehäuse) konnte das Gewicht niedrig gehalten werden. Der 4-Kolben Bremssattel der M9120 besitzt ein einteiliges Aluminium Design, welches gegenüber Magnesium bessere thermische Eigenschaften hat. technische Daten: Bremshebel: BL-M9120, werkzeuglose Reichweitenverstellung Material Gehäuse: Magnesium Material Bremshebel: Aluminium Kompatibilität: I-SPEC-EV Position Bremshebel: rechts Bremssattel: BR-M9120 Material Bremssattel: Aluminium Montage Bremssattel: Post Mount Anzahl Bremskolben: 4 Beläge: N03A Resin mit Kühlrippen Empfohlene Bremsscheibe: Shimano RT-MT900 Länge Bremsleitung: 1700 mm Farbe: silber grau Gewi155,00 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie viel ergibt 0 plus y?
Die Summe von 0 und y ergibt y. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Matrox-M9120-Plus-0:
-
Matrox M9120 Plus LP (0.51 GB, GDDR2), GrafikkarteEs werden hohe Auflösungen von bis zu 1920 x 1200 Pixel (digital) oder 2048 x 1536 Pixel (analog) pro Ausgang erreicht. Neben PCI-Express (x16) für maximale Bandbreite sorgen 512 MB DDR2 Speicher für eine verbesserte Leistung bei Multi-Display-Anwendungen.259,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SHIMANO XTR Scheibenbremse 4-Kolben BR-M9120 + BL-M9120 | HinterradSHIMANO XTR Scheibenbremse 4-Kolben BR-M9120 + BL-M9120 | Hinterrad Innovationsfeuerwerk aus Fernost! Mit der XTR M9100 präsentiert Shimano seine vielseitigste MTB Gruppe. Während die ersten Generationen der XT-Racing Gruppen für die Bedürfnisse von XC-Racern entwickelt worden, ist der Begriff MTB-Racing heute wesentlich weiter gefächert. Mit einer Vielzahl von Optionen kann sich vom Enduro-Racer bis zum Marathon-Fahrer jeder seinen XTR M9100 Antrieb für seine Bedürfnisse zusammenstellen. Auf dem ersten Blick hat sich der BL-M9120 Servo-Wave Bremshebel zu seinen Vorgänger kaum verändert. Auch technisch gesehen wurden der Geberkolben und die Mechanik weitestgehend von der M9020 übernommen. Jedoch wurde die Aufhängung des Hebels grundlegend überarbeitet. Die breitere Klemme in der Mitte des Hebels schafft nicht nur mehr Platz für die Anbringung von Remote Hebeln, sie bietet auch deutlich mehr Steifigkeit. In Kombination mit einer Abstützung des Geberkolbens am Lenker bietet der Bremshebel ein deutlich direkteres Bremsgefühl. Laut Shimano konnten durch diese Bauart Steifigkeit und Bremskraft um 10% gesteigert und ein 30% schnelleres Ansprechverhalten realisiert werden. Für eine optimale Erreichbarkeit ist die Griffweite des Hebels werkzeuglos einstellbar. Ein überarbeitetes Leitungssystem und durch den Einsatz von Magnesium (Gehäuse) konnte das Gewicht niedrig gehalten werden. Der 4-Kolben Bremssattel der M9120 besitzt ein einteiliges Aluminium Design, welches gegenüber Magnesium bessere thermische Eigenschaften hat. technische Daten: Bremshebel: BL-M9120, werkzeuglose Reichweitenverstellung Material Gehäuse: Magnesium Material Bremshebel: Aluminium Kompatibilität: I-SPEC-EV Position Bremshebel: rechts Bremssattel: BR-M9120 Material Bremssattel: Aluminium Montage Bremssattel: Post Mount Anzahl Bremskolben: 4 Beläge: N03A Resin mit Kühlrippen Empfohlene Bremsscheibe: Shimano RT-MT900 Länge Bremsleitung: 1700 mm Farbe: silber grau Gewi155,00 €*Versand: 4,75 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Matrox-M9120-Plus-0
-
Token, TretlagerDas BB3724 Tretlager von Token ist eine hochwertige Komponente, die speziell für die Verwendung mit Trek BB90 und BB95 Rahmen entwickelt wurde. Es zeichnet sich durch ein innovatives, in zwei Teilen verschraubtes Gehäuse aus, das eine einfache Installation und Wartung ermöglicht. Mit einem Achsdurchmesser von 24 mm und einem Gewicht von nur 67 g pro Set bietet dieses Tretlager eine hervorragende Kombination aus Leichtigkeit und Stabilität. Die Premium-Lager sorgen für eine reibungslose und effiziente Kraftübertragung, was es zu einer idealen Wahl für anspruchsvolle Radfahrer macht, die Wert auf Leistung und Zuverlässigkeit legen. Hergestellt in Frankreich, erfüllt das BB3724 höchste Qualitätsstandards und ist in einem eleganten Schwarz gehalten, das sich nahtlos in verschiedene Fahrraddesigns einfügt. - Thread Together Gehäuse für einfache Montage - Kompatibel mit Trek BB90 und BB95 Rahmen - Premium-Lager für verbesserte Leistung - Leichtgewichtige Konstruktion mit nur 67 g pro Set.64,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer hEGGset Steuersatz von Token ist ein hochwertiges Produkt, das für eine präzise Steuerung und Stabilität in Fahrrädern entwickelt wurde. Mit einem Ahead-Steuersatztyp und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine zuverlässige Lösung für verschiedene Fahrradmodelle. Der hEGGset ist für das Modelljahr 2023 konzipiert und zeichnet sich durch seine robuste Bauweise aus, die sowohl für den Freizeit- als auch für den sportlichen Einsatz geeignet ist. Die Innendurchmesser des Steuerrohrs sind oben 34 mm (1 1/8") und unten 37 mm (1 1/4"), was eine optimale Passform und einfache Installation gewährleistet. Die auffällige rote Farbgebung verleiht dem Steuersatz nicht nur eine ansprechende Optik, sondern sorgt auch für eine gute Sichtbarkeit. Der hEGGset Steuersatz ist eine ausgezeichnete Wahl für alle, die Wert auf Qualität und Leistung legen.63,85 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie viel ergibt 0 plus y?
Die Summe von 0 und y ergibt y. **
-
Was bedeutet der Syntaxfehler unerwartetes Token s in JSON an Position 0?
Der Syntaxfehler "unerwartetes Token s in JSON an Position 0" bedeutet, dass das JSON-Format an Position 0 ein unerwartetes Zeichen "s" enthält, das nicht den Regeln der JSON-Syntax entspricht. Dies kann dazu führen, dass das JSON nicht korrekt geparst oder interpretiert werden kann. Um den Fehler zu beheben, muss das unerwartete Token entfernt oder korrigiert werden, damit das JSON gültig wird. Es ist wichtig, die JSON-Syntax genau einzuhalten, um solche Fehler zu vermeiden. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.