Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Ähnliche Suchbegriffe für Matters-of-Fact-in
Top-Angebote
Produkte zum Begriff Matters-of-Fact-in:
-
Best of,1 Galakto TokenDas Spiel Best Of Bietet Spannende Unterhaltung Für Die Ganze Familie. Mit Dem Galakto Token Wird Das Spielerlebnis Noch Abwechslungsreicher. Entdecken Sie Neue Herausforderungen Und Erleben Sie Unvergessliche Spielmomente. Ideal Für Spieleabende...14,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Time MattersTime Matters , Lange Zeit wurde die Bedeutung des Parameters Zeit in der Architektur vernachlässigt. Ein Gebäude galt als "fertig", kurz bevor es den Nutzern übergeben wurde. Was im Anschluss in und mit dem Gebäude geschah, lag - abgesehen von Gewährleistungsfristen für die ausgeführten Arbeiten - ausserhalb der Zuständigkeit der Architekturschaffenden. Vor dem Hintergrund von Klimakatastrophe, Ressourcenknappheit und wachsenden Müllbergen hat jedoch ein Umdenken stattgefunden und der Faktor Zeit spielt nun auch nach Fertigstellung eines Gebäudes eine immer grössere Rolle in der Architektur. Themen wie Zirkularität, Transformation von Bestand, Wiederverwendung und Reparaturfähigkeit bestimmen heute den Diskurs. Allerdings wird die Debatte dabei meist nur rein quantitativ geführt: Es geht um Minimierung von Energieaufwand, Treibhausgas-Emissionen, Materialverbrauch und Abfall. Time Matters geht einen Schritt weiter und hinterfragt, welches ästhetische und poetische Potential diese Transformationsprozesse generieren können. Bereits im Entwurf müssen heute instabile klimatische Bedingungen, sich verändernde Landschaften oder neue Nutzungsmuster antizipiert werden. Der scheinbare Widerspruch eines unbeständigen Kontexts und unser Wunsch, langlebige Gebäude zu schaffen, eröffnet Möglichkeiten für eine neuartige prozesshafte Ästhetik. Das Buch versammelt sechs Beiträge, die das Verhältnis von Architektur zur Zeit mit Blick auf vergangene, gegenwärtige und zukünftige Szenarien beleuchten, von theoretischen Essays, Mappings, realisierten Interventionen bis hin zu eher spekulativen Projekten. Die Texte werden begleitet durch eine Bildstrecke mit künstlerischen und architektonischen Beispielen. , Zylinderköpfe > Motoren & Motorteile , Erscheinungsjahr: 202409, Produktform: Kartoniert, Autoren: Kozminska, Urszula~Ruiz Allen, Nacho, Redaktion: Kozminska, Urszula~Ruiz Allen, Nacho, Seitenzahl/Blattzahl: 224, Keyword: Architektur; Bestand; Klimawandel; Nachhaltigkeit; Reparatur; Reparaturfähigkeit; Transformation; Umbau; Zeit; Zirkularität, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Ökologie~Ökologie / Bauen, Wohnen, Haushalt~Architektur / Bauökologie, Nachhaltigkeit, Grüne Architektur~Architektur / Geschichte, Regionen, Fachkategorie: Architekturtheorie~Grüne Architektur und grünes Design~Geschichte der Architektur, Warengruppe: TB/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 185, Breite: 115, Höhe: 16, Gewicht: 178, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **


Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Matters-of-Fact-in:
-
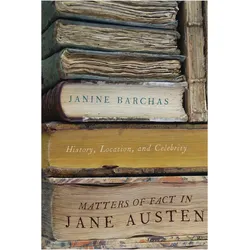
Matters of Fact in Jane Austen, Belletristik von Janine BarchasMatters of Fact in Jane Austen: History, Location, and Celebrity von Janine Barchas bietet eine tiefgehende Analyse der Verbindungen zwischen Jane Austens Romanen und realen historischen Persönlichkeiten sowie prominenten Zeitgenossen. Barchas argumentiert, dass Austen in ihren Werken gezielt auf bekannte Namen und Orte anspielt, um die Spannung zwischen Realität und Fiktion zu erkunden. Durch die Nutzung neu verfügbarer Archivmaterialien hat Barchas eine umfassende Untersuchung der in Austens Fiktion vorkommenden Namen und Orte durchgeführt. Diese Studie positioniert Austens Werke näher an den historischen Romanen von Sir Walter Scott und eröffnet neue Perspektiven auf die Interpretationen ihrer Charaktere und deren gesellschaftliche Kontexte. Die Arbeit ist sowohl für Wissenschaftler als auch für leidenschaftliche Austen-Fans von grossem Wert, da sie historische Fakten und neue Einsichten in das literarische Schaffen der Autorin bietet.42,20 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Best of,1 Galakto TokenDas Spiel Best Of Bietet Spannende Unterhaltung Für Die Ganze Familie. Mit Dem Galakto Token Wird Das Spielerlebnis Noch Abwechslungsreicher. Entdecken Sie Neue Herausforderungen Und Erleben Sie Unvergessliche Spielmomente. Ideal Für Spieleabende...14,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Time MattersTime Matters , Lange Zeit wurde die Bedeutung des Parameters Zeit in der Architektur vernachlässigt. Ein Gebäude galt als "fertig", kurz bevor es den Nutzern übergeben wurde. Was im Anschluss in und mit dem Gebäude geschah, lag - abgesehen von Gewährleistungsfristen für die ausgeführten Arbeiten - ausserhalb der Zuständigkeit der Architekturschaffenden. Vor dem Hintergrund von Klimakatastrophe, Ressourcenknappheit und wachsenden Müllbergen hat jedoch ein Umdenken stattgefunden und der Faktor Zeit spielt nun auch nach Fertigstellung eines Gebäudes eine immer grössere Rolle in der Architektur. Themen wie Zirkularität, Transformation von Bestand, Wiederverwendung und Reparaturfähigkeit bestimmen heute den Diskurs. Allerdings wird die Debatte dabei meist nur rein quantitativ geführt: Es geht um Minimierung von Energieaufwand, Treibhausgas-Emissionen, Materialverbrauch und Abfall. Time Matters geht einen Schritt weiter und hinterfragt, welches ästhetische und poetische Potential diese Transformationsprozesse generieren können. Bereits im Entwurf müssen heute instabile klimatische Bedingungen, sich verändernde Landschaften oder neue Nutzungsmuster antizipiert werden. Der scheinbare Widerspruch eines unbeständigen Kontexts und unser Wunsch, langlebige Gebäude zu schaffen, eröffnet Möglichkeiten für eine neuartige prozesshafte Ästhetik. Das Buch versammelt sechs Beiträge, die das Verhältnis von Architektur zur Zeit mit Blick auf vergangene, gegenwärtige und zukünftige Szenarien beleuchten, von theoretischen Essays, Mappings, realisierten Interventionen bis hin zu eher spekulativen Projekten. Die Texte werden begleitet durch eine Bildstrecke mit künstlerischen und architektonischen Beispielen. , Zylinderköpfe > Motoren & Motorteile , Erscheinungsjahr: 202409, Produktform: Kartoniert, Autoren: Kozminska, Urszula~Ruiz Allen, Nacho, Redaktion: Kozminska, Urszula~Ruiz Allen, Nacho, Seitenzahl/Blattzahl: 224, Keyword: Architektur; Bestand; Klimawandel; Nachhaltigkeit; Reparatur; Reparaturfähigkeit; Transformation; Umbau; Zeit; Zirkularität, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Bau / Ökologie~Ökologie / Bauen, Wohnen, Haushalt~Architektur / Bauökologie, Nachhaltigkeit, Grüne Architektur~Architektur / Geschichte, Regionen, Fachkategorie: Architekturtheorie~Grüne Architektur und grünes Design~Geschichte der Architektur, Warengruppe: TB/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 185, Breite: 115, Höhe: 16, Gewicht: 178, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Matters-of-Fact-in
-
POLANDGAMES Token and Markers - Pagan - Fate of Roanoke Token Set 297224Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Pagan - Fate of Roanoke Token Set Anleitung in: Typ: Marker und Token, Zubeh?16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
The Story of a Great Delusion in a Series of Matter-of-Fact Chapters, Belletristik von William White"The story of a great delusion in a series of matter-of-fact chapters" ist eine unveränderte, hochwertige Neuauflage der Originalausgabe von 1885. Dieses Werk, verfasst von William White, bietet einen tiefen Einblick in die Themen und Gedanken der damaligen Zeit. Hansebooks, als Herausgeber, widmet sich der Erhaltung historischer Literatur und stellt sicher, dass bedeutende Werke, die heute nur noch als Antiquitäten erhältlich sind, für zukünftige Generationen zugänglich bleiben. Die Neuveröffentlichung dieser Literatur trägt zur Bewahrung von historischem Wissen und kulturellem Erbe bei. Die Leserinnen und Leser können sich auf eine sorgfältig bearbeitete Ausgabe freuen, die den ursprünglichen Inhalt respektiert und gleichzeitig die Lesbarkeit für ein modernes Publikum gewährleistet.40,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.