Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Mattina
Top-Angebote
Produkte zum Begriff Mattina:
-
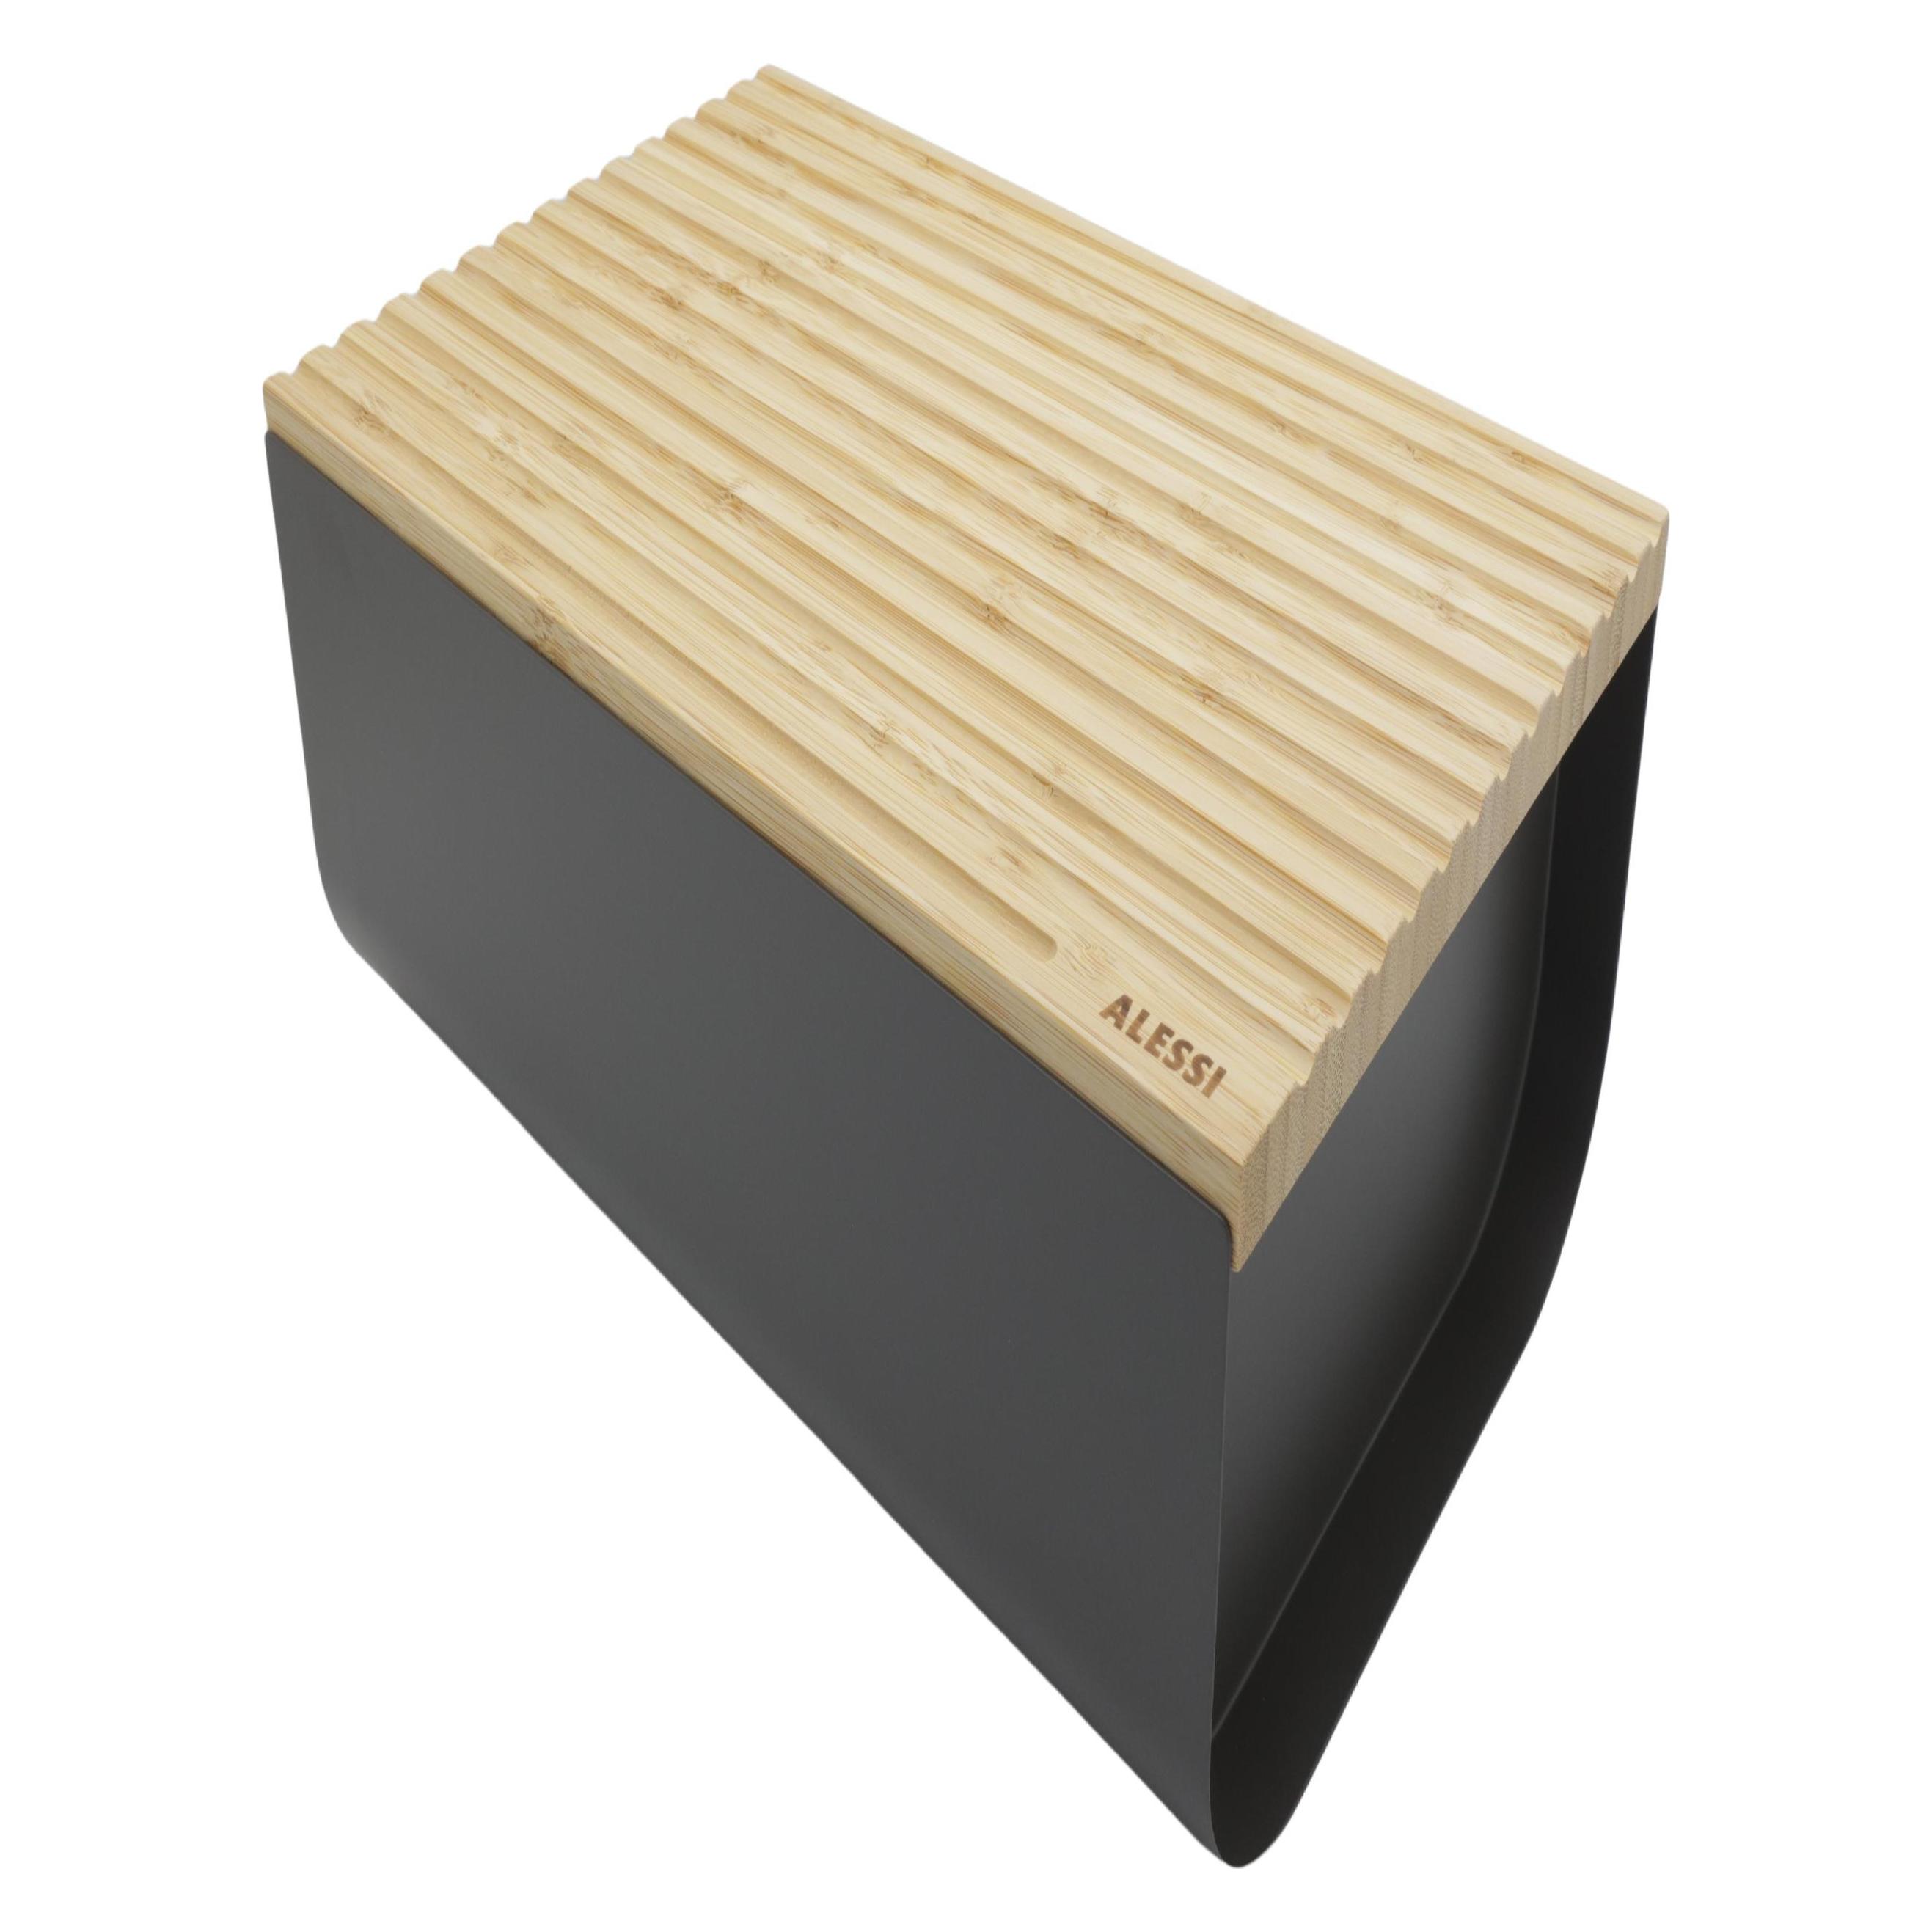
Mattina Brotkasten rotDer Mattina-Brotkasten sieht so stilvoll aus, dass wir ihn lieber elegant als "Brotkasten" bezeichnen. Italienisches Design ist ein Muss! Vorteile : Der Mattina Brotkasten zeichnet sich durch ein solides, formschönes Design aus, das jedoch, wie jedes italienische Design, nicht ohne Leichtigkeit und Charme ist. Der Deckel spielt drei verschiedene Rollen. Erstens ist er natürlich ein Deckel, der das Brot vor dem Austrocknen schützt. Zweitens kann er als Schneidebrett verwendet werden. Und schließlich kann er auch als Serviertablett verwendet werden! Materialien: Der Mattina Brotbehälter ist aus Stahl gefertigt und mit Harz beschichtet. Der Deckel ist aus Bambus gefertigt.116,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mattina Papierhandtuchhalter grauEin moderner, minimalistischer Handtuchhalter aus der Mattina-Kollektion von Alessi, der sich in jeder modernen Küche gut macht. Das ist interessant: Das Design stammt vom Lausanner Designstudio BIG-GAME, das von einem Franzosen (Augustin Scott de Martinville), einem Belgier (Elric Petit) und einem Schweizer (Grégoire Jeanmonod) gegründet wurde. Der Ständer ist aus Stahl und Harz gefertigt und mit einem Bambuselement versehen.58,41 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Mattina Kuchenplatte grauDie Tortenplatte aus der Mattina-Kollektion von Alessi ist ein minimalistisches Accessoire, das Sie sowohl zum täglichen Backen als auch für festliche und elegante Torten verwenden können. Das ist interessant: Der Plattenteller wurde vom Schweizer Designstudio BIG-GAME entworfen, das seit 2004 tätig ist. Die Platte ist aus Porzellan gefertigt und mit einem Deckel mit... Bambusgriff versehen.170,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter




-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was bedeutet "una mattina einaudi"?
"Una mattina" ist italienisch und bedeutet "ein Morgen". "Einaudi" ist der Nachname des italienischen Pianisten und Komponisten Ludovico Einaudi. "Una mattina einaudi" könnte also bedeuten "ein Morgen mit Einaudi" oder "ein Einaudi-Morgen". Es könnte sich um den Titel eines Liedes oder Albums von Ludovico Einaudi handeln. **
Was bedeutet "una mattina klavier"?
"Una mattina klavier" bedeutet auf Deutsch "ein Morgen Klavier". Es handelt sich um den Titel eines Klavierstücks des italienischen Komponisten Ludovico Einaudi. Das Stück ist bekannt für seine ruhige und meditative Atmosphäre. **
Top-Angebote
Produkte zum Begriff Mattina:
-
Mattina Butterdose grauDie vielseitige, zeitlose Butterdose aus der Mattina-Serie von Alessi eignet sich perfekt für die Aufbewahrung von Butter auf der Küchentheke und zum Servieren auf dem Tisch. Das ist interessant: Die Butterdose wurde vom internationalen Designstudio BIG-GAME mit Sitz in Lausanne, Schweiz, entworfen. Sie ist aus Porzellan, Edelstahl und Harz gefertigt.58,41 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Mattina Brotkasten rotDer Mattina-Brotkasten sieht so stilvoll aus, dass wir ihn lieber elegant als "Brotkasten" bezeichnen. Italienisches Design ist ein Muss! Vorteile : Der Mattina Brotkasten zeichnet sich durch ein solides, formschönes Design aus, das jedoch, wie jedes italienische Design, nicht ohne Leichtigkeit und Charme ist. Der Deckel spielt drei verschiedene Rollen. Erstens ist er natürlich ein Deckel, der das Brot vor dem Austrocknen schützt. Zweitens kann er als Schneidebrett verwendet werden. Und schließlich kann er auch als Serviertablett verwendet werden! Materialien: Der Mattina Brotbehälter ist aus Stahl gefertigt und mit Harz beschichtet. Der Deckel ist aus Bambus gefertigt.116,82 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mattina
-
Mattina Papierhandtuchhalter grauEin moderner, minimalistischer Handtuchhalter aus der Mattina-Kollektion von Alessi, der sich in jeder modernen Küche gut macht. Das ist interessant: Das Design stammt vom Lausanner Designstudio BIG-GAME, das von einem Franzosen (Augustin Scott de Martinville), einem Belgier (Elric Petit) und einem Schweizer (Grégoire Jeanmonod) gegründet wurde. Der Ständer ist aus Stahl und Harz gefertigt und mit einem Bambuselement versehen.58,41 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Mattina Kuchenplatte grauDie Tortenplatte aus der Mattina-Kollektion von Alessi ist ein minimalistisches Accessoire, das Sie sowohl zum täglichen Backen als auch für festliche und elegante Torten verwenden können. Das ist interessant: Der Plattenteller wurde vom Schweizer Designstudio BIG-GAME entworfen, das seit 2004 tätig ist. Die Platte ist aus Porzellan gefertigt und mit einem Deckel mit... Bambusgriff versehen.170,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Alessi Mattina Brotkasten rotAlessi Mattina Brotkasten rot Alessi Brotkasten mit Schneidebrett aus Bambus. Der Name Alessi steht vor allem für außergewöhnliches Design. Die italienische Kultmarke ist seit 1921 fester Bestandteil der Designerbranche. Alessi-Produkte überzeugen nicht nur durch Qualität, sondern auch durch internationale Kreativität.120,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was bedeutet "una mattina einaudi"?
"Una mattina" ist italienisch und bedeutet "ein Morgen". "Einaudi" ist der Nachname des italienischen Pianisten und Komponisten Ludovico Einaudi. "Una mattina einaudi" könnte also bedeuten "ein Morgen mit Einaudi" oder "ein Einaudi-Morgen". Es könnte sich um den Titel eines Liedes oder Albums von Ludovico Einaudi handeln. **
-
Was bedeutet "una mattina klavier"?
"Una mattina klavier" bedeutet auf Deutsch "ein Morgen Klavier". Es handelt sich um den Titel eines Klavierstücks des italienischen Komponisten Ludovico Einaudi. Das Stück ist bekannt für seine ruhige und meditative Atmosphäre. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.