Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Maverick-Aluminum-Motor-Mount
Top-Angebote
Produkte zum Begriff Maverick-Aluminum-Motor-Mount:
-
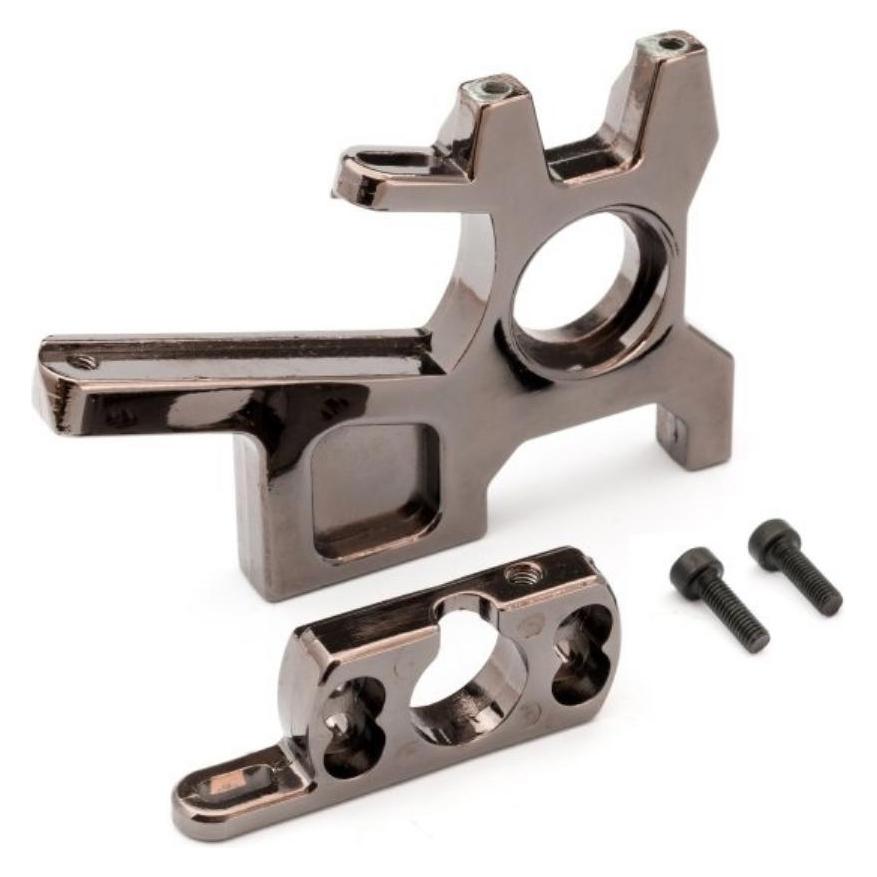
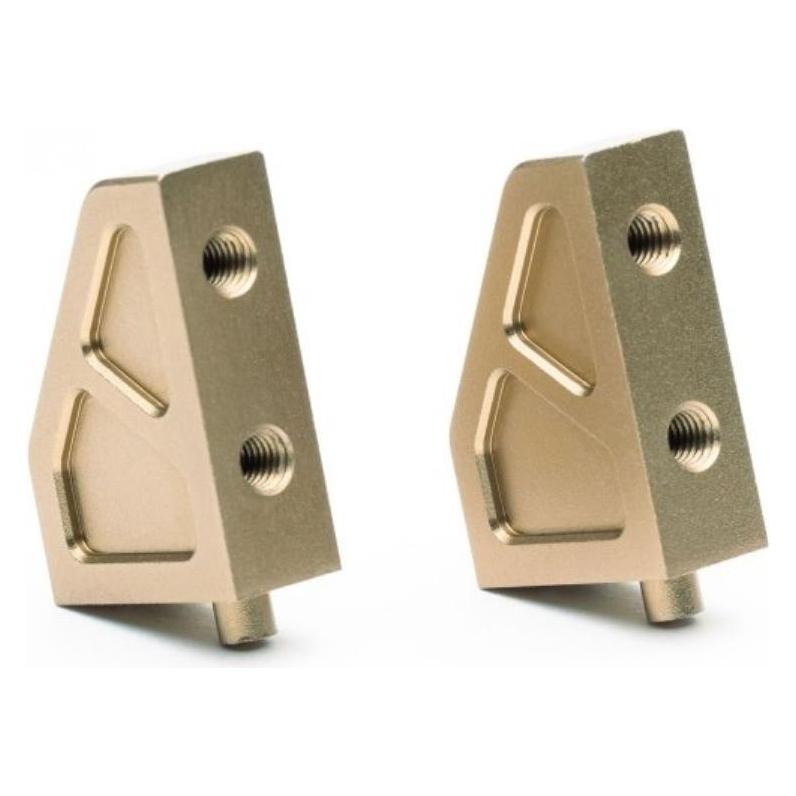
Maverick Machined Aluminum Motor Mount (Quantum)Dieser Motorhalter aus gefrästem Aluminium passt auf die Quantum MT und XT und verbessert die Gesamtleistung und Haltbarkeit. Er ist in einem kühlen bernsteinfarbenen Gold eloxiert, was ihm einen grossen benutzerdefinierten Look verleiht.35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
New, Mitya: Beyond Mount KailashBeyond Mount Kailash , Beyond Mount Kailash, the debut novel of Mitya New, follows a moving journey of family entanglements, spiritual growth, and the power of adoption. Maria has always suffered under the pressure of her domineering German family and her strict unloving mother, who hides from her own Nazi family background and seeks social acceptance. Pushed to the breaking point, Maria escapes to Hong Kong, where she finds freedom as she discovers a foreign culture. Yet the desire for her mother’s approval remains ever-present. In India, Maria and her husband decide to adopt a local girl. With her adopted daughter, Maria experiences the maternal love that she never received herself. When Maria’s mother opposes the adoption, leaving her torn on what to do, she retreats to an Indian ashram. In this moment of despair, she is persuaded to undertake a pilgrimage around the sacred Mount Kailash in Tibet. There, through selflessness and compassion, Maria ultimately finds the strength she has sought. With rich storytelling and strong themes of familial conflict, spiritual growth, and the power of love through adoption, Beyond Mount Kailash invites readers on a transformative journey to discover how love transcends the boundaries of family and culture , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202503, Autoren: New, Mitya, Seitenzahl/Blattzahl: 320, Themenüberschrift: FAMILY & RELATIONSHIPS / Multicultural & Multiracial Families, Keyword: Adoption; Glaubensrichtung; Hamburg; Hong Kong; Indien; Mutter-Tochter Beziehung; Schmerzen; Seelenleben; soziale Akzeptanz, Fachschema: Glaube - Gläubigkeit, Fachkategorie: Familienleben~Belletristik: religiös, spirituell~Religion und Glaube, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 125, Höhe: 25, Gewicht: 394, Produktform: Klappenbroschur, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist Top Gun Maverick?
"Top Gun Maverick" ist ein Actionfilm aus dem Jahr 2022 und die Fortsetzung des Klassikers "Top Gun" von 1986. Der Film handelt von einem erfahrenen Kampfpiloten namens Pete "Maverick" Mitchell, der nun als Fluglehrer arbeitet und mit einer neuen Generation von Piloten konfrontiert wird. "Top Gun Maverick" verspricht spektakuläre Luftkampfszenen und eine emotionale Geschichte über Mut, Freundschaft und Loyalität. Tom Cruise kehrt in seiner ikonischen Rolle als Maverick zurück und wird von einer talentierten Besetzung unterstützt. **
Top-Angebote
Produkte zum Begriff Maverick-Aluminum-Motor-Mount:
-
Maverick Machined Aluminum Motor Mount (Quantum)Dieser Motorhalter aus gefrästem Aluminium passt auf die Quantum MT und XT und verbessert die Gesamtleistung und Haltbarkeit. Er ist in einem kühlen bernsteinfarbenen Gold eloxiert, was ihm einen grossen benutzerdefinierten Look verleiht.35,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
New, Mitya: Beyond Mount KailashBeyond Mount Kailash , Beyond Mount Kailash, the debut novel of Mitya New, follows a moving journey of family entanglements, spiritual growth, and the power of adoption. Maria has always suffered under the pressure of her domineering German family and her strict unloving mother, who hides from her own Nazi family background and seeks social acceptance. Pushed to the breaking point, Maria escapes to Hong Kong, where she finds freedom as she discovers a foreign culture. Yet the desire for her mother’s approval remains ever-present. In India, Maria and her husband decide to adopt a local girl. With her adopted daughter, Maria experiences the maternal love that she never received herself. When Maria’s mother opposes the adoption, leaving her torn on what to do, she retreats to an Indian ashram. In this moment of despair, she is persuaded to undertake a pilgrimage around the sacred Mount Kailash in Tibet. There, through selflessness and compassion, Maria ultimately finds the strength she has sought. With rich storytelling and strong themes of familial conflict, spiritual growth, and the power of love through adoption, Beyond Mount Kailash invites readers on a transformative journey to discover how love transcends the boundaries of family and culture , Elektromotoren & -teile > Elektro- & Hybridautoteile , Erscheinungsjahr: 202503, Autoren: New, Mitya, Seitenzahl/Blattzahl: 320, Themenüberschrift: FAMILY & RELATIONSHIPS / Multicultural & Multiracial Families, Keyword: Adoption; Glaubensrichtung; Hamburg; Hong Kong; Indien; Mutter-Tochter Beziehung; Schmerzen; Seelenleben; soziale Akzeptanz, Fachschema: Glaube - Gläubigkeit, Fachkategorie: Familienleben~Belletristik: religiös, spirituell~Religion und Glaube, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 210, Breite: 125, Höhe: 25, Gewicht: 394, Produktform: Klappenbroschur, Genre: Belletristik,22,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Maverick-Aluminum-Motor-Mount
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist Top Gun Maverick?
"Top Gun Maverick" ist ein Actionfilm aus dem Jahr 2022 und die Fortsetzung des Klassikers "Top Gun" von 1986. Der Film handelt von einem erfahrenen Kampfpiloten namens Pete "Maverick" Mitchell, der nun als Fluglehrer arbeitet und mit einer neuen Generation von Piloten konfrontiert wird. "Top Gun Maverick" verspricht spektakuläre Luftkampfszenen und eine emotionale Geschichte über Mut, Freundschaft und Loyalität. Tom Cruise kehrt in seiner ikonischen Rolle als Maverick zurück und wird von einer talentierten Besetzung unterstützt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.