Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für McNeill-Legs-Please-Kill
Top-Angebote
Produkte zum Begriff McNeill-Legs-Please-Kill:
-
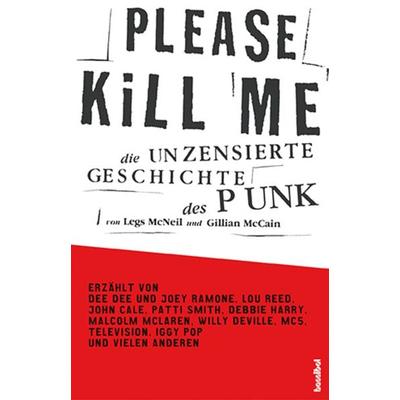
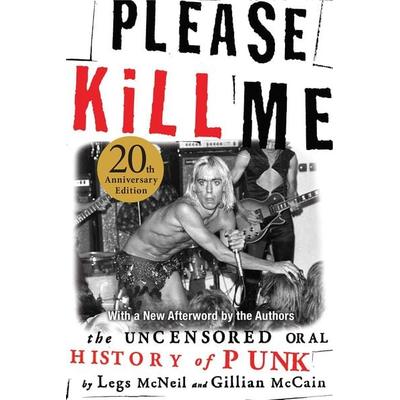
McNeill, Legs: Please Kill MePlease Kill Me , Dieses Buch erzählt die ereignisreiche Geschichte des amerikanischen Punk. Da die Verfasser ausschließlich Aussagen von Zeitzeugen verwendet haben, liest sich das Buch beinahe wie ein Roman. In chronologischer Reihenfolge fügt sich nahtlos Zitat an Zitat, als säßen die Interviewten in einer großen Runde beisammen, um sich mit dem Erzählen abzuwechseln. Der Leser taucht ein in die verrückte Welt des Rock'n'Roll, mit all ihren Freuden und auch Schattenseiten. Denn life's meist a bitch. Was die Musikrebellen wollten, war Authentizität, keine Märchenstunde. Die Berichte, Anekdoten und Erinnerungen von Leuten wie Wayne Kramer, Patti Smith, Jim Carroll und Dee Dee Ramone bilden ein schillerndes Kaleidoskop, jenen Teil amerikanischer Musikgeschichte betreffend, der in den Sechzigern seinen Anfang nahm, als Velvet Underground in Warhols Factory-Umfeld erste Konzerterfahrungen sammelten. Ebenso ausführlich wird über MC5 aus Detroit und deren "Kleiner-Bruder-Band" Iggy & The Stooges berichtet. Es folgen Stories über die Toy Dolls, Ramones, Blondie etc., und natürlich darf der legendäre CBGB-Club nicht unerwähnt bleiben. "Please Kill Me" ist ein amüsantes und informatives Lesevergnügen, das zudem wieder enorm Lust macht, seine alten Platten aufzulegen. , Ladeluftkühler > Luftversorgung , Erscheinungsjahr: 20110704, Produktform: Kartoniert, Autoren: McNeill, Legs~McCain, Gillian, Seitenzahl/Blattzahl: 520, Abbildungen: 16 S.: Schwarz-Weiß- Fotos, Keyword: Blondie; Dee Dee Ramone; Gillian McCain; Iggy & The Stooges; Legs McNeil; Patti Smith; Please Kill Me; Punk; Ramones; Velvet Underground; Warhol Factory, Fachschema: Musikgeschichte~Pop (Musik)~Punk, Fachkategorie: Musikgeschichte~Musiker, Sänger, Bands und Gruppen~Komponisten und Songwriter, Warengruppe: HC/Musikgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 141, Höhe: 48, Gewicht: 553, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hannibal Verlag Please Kill MeHannibal Verlag Please Kill Me – Die unzensierte Geschichte des Punk: Buch über die Geschichte des amerikanischen Punk, von Legs McNeill und Gillian McCain, ISBN 9783854453703, 14 x 21 cm, 520 Seiten, in deutscher Sprache27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Welche Animes ähneln Akame ga Kill oder Kill la Kill?
Ein Anime, der Akame ga Kill ähnelt, ist "Attack on Titan". Beide Serien haben eine düstere Atmosphäre, eine Vielzahl von Charakteren und eine Handlung, die sich um den Kampf gegen eine übermächtige Bedrohung dreht. Ein Anime, der Kill la Kill ähnelt, ist "Gurren Lagann". Beide Serien haben eine actionreiche Handlung, eine Mischung aus Comedy und Drama und eine starke weibliche Hauptfigur. **
Top-Angebote
Produkte zum Begriff McNeill-Legs-Please-Kill:
-
Please Kill Me, Fachbücher von Gillian McCain, Legs Mcneil, Gillian, McNeill, McCain, Legs McCain McNeil, Legs"Please Kill Me" ist ein fesselndes Fachbuch, das die aufregende Geschichte des amerikanischen Punk-Rock erzählt. Verfasst von Legs McNeil und Gillian McCain, basiert das Werk ausschliesslich auf den Aussagen von Zeitzeugen, was dem Text eine lebendige und authentische Erzählweise verleiht. Die chronologische Anordnung der Zitate lässt die Leser*innen das Gefühl haben, als wären sie Teil einer grossen Runde von Musikrebellen, die ihre Geschichten und Erinnerungen teilen. Von den Anfängen in den Sechzigern mit der Velvet Underground bis hin zu den legendären Acts wie den Ramones und Blondie, bietet das Buch einen tiefen Einblick in die schillernde und oft chaotische Welt des Punk. Es beleuchtet sowohl die Freuden als auch die Schattenseiten dieser Musikbewegung und lädt dazu ein, die alten Platten wieder aufzulegen. Ein amüsantes und informatives Lesevergnügen für alle Musikliebhaber*innen.27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
McNeill, Legs: Please Kill MePlease Kill Me , Dieses Buch erzählt die ereignisreiche Geschichte des amerikanischen Punk. Da die Verfasser ausschließlich Aussagen von Zeitzeugen verwendet haben, liest sich das Buch beinahe wie ein Roman. In chronologischer Reihenfolge fügt sich nahtlos Zitat an Zitat, als säßen die Interviewten in einer großen Runde beisammen, um sich mit dem Erzählen abzuwechseln. Der Leser taucht ein in die verrückte Welt des Rock'n'Roll, mit all ihren Freuden und auch Schattenseiten. Denn life's meist a bitch. Was die Musikrebellen wollten, war Authentizität, keine Märchenstunde. Die Berichte, Anekdoten und Erinnerungen von Leuten wie Wayne Kramer, Patti Smith, Jim Carroll und Dee Dee Ramone bilden ein schillerndes Kaleidoskop, jenen Teil amerikanischer Musikgeschichte betreffend, der in den Sechzigern seinen Anfang nahm, als Velvet Underground in Warhols Factory-Umfeld erste Konzerterfahrungen sammelten. Ebenso ausführlich wird über MC5 aus Detroit und deren "Kleiner-Bruder-Band" Iggy & The Stooges berichtet. Es folgen Stories über die Toy Dolls, Ramones, Blondie etc., und natürlich darf der legendäre CBGB-Club nicht unerwähnt bleiben. "Please Kill Me" ist ein amüsantes und informatives Lesevergnügen, das zudem wieder enorm Lust macht, seine alten Platten aufzulegen. , Ladeluftkühler > Luftversorgung , Erscheinungsjahr: 20110704, Produktform: Kartoniert, Autoren: McNeill, Legs~McCain, Gillian, Seitenzahl/Blattzahl: 520, Abbildungen: 16 S.: Schwarz-Weiß- Fotos, Keyword: Blondie; Dee Dee Ramone; Gillian McCain; Iggy & The Stooges; Legs McNeil; Patti Smith; Please Kill Me; Punk; Ramones; Velvet Underground; Warhol Factory, Fachschema: Musikgeschichte~Pop (Musik)~Punk, Fachkategorie: Musikgeschichte~Musiker, Sänger, Bands und Gruppen~Komponisten und Songwriter, Warengruppe: HC/Musikgeschichte, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 211, Breite: 141, Höhe: 48, Gewicht: 553, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für McNeill-Legs-Please-Kill
-
Hannibal Verlag Please Kill MeHannibal Verlag Please Kill Me – Die unzensierte Geschichte des Punk: Buch über die Geschichte des amerikanischen Punk, von Legs McNeill und Gillian McCain, ISBN 9783854453703, 14 x 21 cm, 520 Seiten, in deutscher Sprache27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Welche Animes ähneln Akame ga Kill oder Kill la Kill?
Ein Anime, der Akame ga Kill ähnelt, ist "Attack on Titan". Beide Serien haben eine düstere Atmosphäre, eine Vielzahl von Charakteren und eine Handlung, die sich um den Kampf gegen eine übermächtige Bedrohung dreht. Ein Anime, der Kill la Kill ähnelt, ist "Gurren Lagann". Beide Serien haben eine actionreiche Handlung, eine Mischung aus Comedy und Drama und eine starke weibliche Hauptfigur. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.