Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Mein-Schicksal-heißt-KATHENA
Top-Angebote
Produkte zum Begriff Mein-Schicksal-heißt-KATHENA:
-
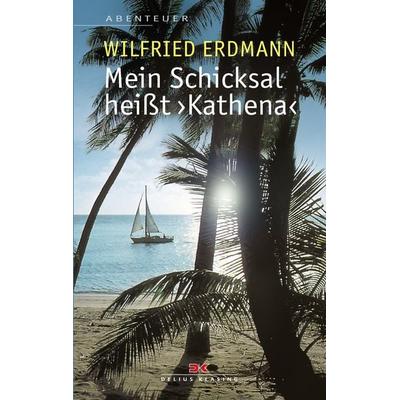
Erdmann, Wilfried: Mein Schicksal heißt KATHENAMein Schicksal heißt KATHENA , Viermal um die Welt gesegelt, dreimal davon Einhand, zweimal non-stop, einmal davon sogar gegen den Wind - das hat bisher nur einer geschafft: Wilfried Erdmann. Wer wissen will, wie alles begann, für den ist dieses Buch ein Muss. Erdmanns packender Bericht ist mit zahlreichen authentischen Fotos, Skizzen und Tagebuchblättern angereichert. Ein herrliches Lesevergnügen für Segler und all jene, die vom großen Abenteuer träumen. Der Bestseller ist nun endlich wieder als Paperback lieferbar - die überarbeitete Neuauflage enthält zusätzlich ein Interview mit dem Autor. Fast 45 Jahre ist es her, da lernte Wilfried Erdmann während eines Urlaubs an der Costa de Levante in Spanien in einer Bodega einen netten Engländer kennen und erwirbt von ihm für ein paar Tausend Mark - fast die Hälfte seiner Ersparnisse - das Segelboot KATHENA. Es war Liebe auf den ersten Blick. Erdmann muss noch sehr viel Arbeit hineinstecken, um das Boot seeklar zu machen - und er muss den Umgang mit einem Segelboot erst einmal lernen. Bei Segelfreunden und Bootsnachbarn macht er sich mit Segelführung und Ruderpinne vertraut und wagt sich an erste kurze Tagestörns. Am 10. September 1966 ist es endlich soweit: Ohne Aufsehen zu erregen segelt Erdmann in Gibraltar los. Er legt auf seiner Fahrt insgesamt 30 223 Seemeilen zurück und ist dabei 421 Tage auf See. Am 7. Mai 1968 macht er in Helgoland fest - die Heimat hat ihn wieder: Den ersten Deutschen, der die Welt allein umsegelte und der später zur Spitze der wenigen großen Einhandsegler werden sollte. Wilfried Erdmann, Deutschlands bekanntester Segler, hat alle Weltmeere mehrfach bereist: Allein, zu zweit, in einer Gruppe. Non-stop oder in großer Ruhe. Mit dem Wind und gegen den Wind. Er lebt mit seiner Frau Astrid an der Schlei, hat zahlreiche höchst erfolgreiche Bücher über seine Reisen geschrieben. , Motorrad-Motorsport > Auto & Motorrad: Teile , Erscheinungsjahr: 20191014, Produktform: Kartoniert, Autoren: Erdmann, Wilfried, Seitenzahl/Blattzahl: 272, Abbildungen: 60 Abbildungen, Keyword: einhadsegeln; reisebericht segeln; segelbericht; weltumsegelung; wilfried erdmann segler, Fachschema: Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch~Segeln / Roman, Erzählung, Reiseberichte, literarische Führer, Fachkategorie: Reiseberichte, Reiseliteratur, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Segeln, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing, Länge: 215, Breite: 135, Höhe: 19, Gewicht: 383, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783768832540, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 67459119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wo kann mein Discord-Token gegrabbt werden?
Es ist illegal und gegen die Nutzungsbedingungen von Discord, nach Discord-Token zu suchen oder sie zu stehlen. Das Grabben von Discord-Token ist ein Verstoß gegen die Privatsphäre und kann zu rechtlichen Konsequenzen führen. Es ist wichtig, dass du deine Discord-Token sicher hältst und sie nicht mit anderen teilst. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Mein-Schicksal-heißt-KATHENA:
-
Mio, mein Mio,1 Galakto TokenEntdecken Sie Die Spannende Welt Von 'mio, Mein Mio' Mit Dem Galakto Token. Dieses Spielzeug Bietet Stundenlangen Spielspaß Und Regt Die Fantasie Der Kinder An. Ideal Für Kreative Rollenspiele Und Abenteuer In Fernen Galaxien. Perfekt Geeignet Für...10,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Erdmann, Wilfried: Mein Schicksal heißt KATHENAMein Schicksal heißt KATHENA , Viermal um die Welt gesegelt, dreimal davon Einhand, zweimal non-stop, einmal davon sogar gegen den Wind - das hat bisher nur einer geschafft: Wilfried Erdmann. Wer wissen will, wie alles begann, für den ist dieses Buch ein Muss. Erdmanns packender Bericht ist mit zahlreichen authentischen Fotos, Skizzen und Tagebuchblättern angereichert. Ein herrliches Lesevergnügen für Segler und all jene, die vom großen Abenteuer träumen. Der Bestseller ist nun endlich wieder als Paperback lieferbar - die überarbeitete Neuauflage enthält zusätzlich ein Interview mit dem Autor. Fast 45 Jahre ist es her, da lernte Wilfried Erdmann während eines Urlaubs an der Costa de Levante in Spanien in einer Bodega einen netten Engländer kennen und erwirbt von ihm für ein paar Tausend Mark - fast die Hälfte seiner Ersparnisse - das Segelboot KATHENA. Es war Liebe auf den ersten Blick. Erdmann muss noch sehr viel Arbeit hineinstecken, um das Boot seeklar zu machen - und er muss den Umgang mit einem Segelboot erst einmal lernen. Bei Segelfreunden und Bootsnachbarn macht er sich mit Segelführung und Ruderpinne vertraut und wagt sich an erste kurze Tagestörns. Am 10. September 1966 ist es endlich soweit: Ohne Aufsehen zu erregen segelt Erdmann in Gibraltar los. Er legt auf seiner Fahrt insgesamt 30 223 Seemeilen zurück und ist dabei 421 Tage auf See. Am 7. Mai 1968 macht er in Helgoland fest - die Heimat hat ihn wieder: Den ersten Deutschen, der die Welt allein umsegelte und der später zur Spitze der wenigen großen Einhandsegler werden sollte. Wilfried Erdmann, Deutschlands bekanntester Segler, hat alle Weltmeere mehrfach bereist: Allein, zu zweit, in einer Gruppe. Non-stop oder in großer Ruhe. Mit dem Wind und gegen den Wind. Er lebt mit seiner Frau Astrid an der Schlei, hat zahlreiche höchst erfolgreiche Bücher über seine Reisen geschrieben. , Motorrad-Motorsport > Auto & Motorrad: Teile , Erscheinungsjahr: 20191014, Produktform: Kartoniert, Autoren: Erdmann, Wilfried, Seitenzahl/Blattzahl: 272, Abbildungen: 60 Abbildungen, Keyword: einhadsegeln; reisebericht segeln; segelbericht; weltumsegelung; wilfried erdmann segler, Fachschema: Reisebericht~Reisebericht - Reisebeschreibung~Reisetagebuch~Segeln / Roman, Erzählung, Reiseberichte, literarische Führer, Fachkategorie: Reiseberichte, Reiseliteratur, Warengruppe: HC/Wassersport/Segeln, Fachkategorie: Segeln, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing Vlg GmbH, Verlag: Delius Klasing, Länge: 215, Breite: 135, Höhe: 19, Gewicht: 383, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Vorgänger EAN: 9783768832540, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0004, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 67459119,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mein-Schicksal-heißt-KATHENA
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wo kann mein Discord-Token gegrabbt werden?
Es ist illegal und gegen die Nutzungsbedingungen von Discord, nach Discord-Token zu suchen oder sie zu stehlen. Das Grabben von Discord-Token ist ein Verstoß gegen die Privatsphäre und kann zu rechtlichen Konsequenzen führen. Es ist wichtig, dass du deine Discord-Token sicher hältst und sie nicht mit anderen teilst. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.