Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Mein-erster-Bach
Top-Angebote
Produkte zum Begriff Mein-erster-Bach:
-
Glas, Michael: Mein erster Dienst - IntensivmedizinMein erster Dienst - Intensivmedizin , Ruhe bewahren im ersten Dienst Mit diesem Buch für die Kitteltasche behalten Sie die Nerven vor und während Ihres ersten Dienstes auf der Intensivstation. Präzise beantwortet Ihnen dieser Leitfaden alle wichtigen Fragen zu Diagnostik und Therapie häufiger intensivmedizinischer Krankheitsbilder. Für jede Ärztin und jeden Arzt, die ihre ersten Dienste auf der Intensivstation und alle weiteren souverän bewältigen möchten! Die 2. Auflage erscheint aktualisiert und um die Themen COVID und Impella erweitert. Die Autoren Dr. med. Michael Glas, EDIC, EDAIC , Facharzt für Intensivmedizin, Facharzt für Anästhesiologie, Ärztlicher Leiter Intensivstation, Spital Emmental, Burgdorf Prof. Dr. med. Carmen Andrea Pfortmüller, MBA, EDIC, Fachärztin für Intensivmedizin, Fachärztin für Allgemeine Innere Medizin, FMH, Klinik für Intensivmedizin, Inselspital, Universitätsspital Bern und Universität Bern , Reiningungssets > Autopflege & Aufbereitung , Auflage: 2. Auflage 2024, Erscheinungsjahr: 20240430, Produktform: Kartoniert, Autoren: Glas, Michael~Pfortmüller, Mba, Auflage: 24002, Auflage/Ausgabe: 2. Auflage 2024, Abbildungen: XI, 519 S. 30 Abbildungen, 14 Abbildungen in Farbe., Themenüberschrift: MEDICAL / Critical Care, Keyword: Basiswissen Intensivmedizin;Erster Dienst;Notfall auf der Intensivstation;Kritsch kranke Patienten;Beatmung;Atemwegsmanangement;Pharmakotherapie;Monitoring;Bluttransfusion;Gerinnungsmanagement;Intensivstation;Parenterale Ernährung;Weiterbildung Intensivmedizin;Intensivtherapie;Zusatzweiterbildung Intensivmedizin;Organversagen;Facharztweiterbildung;Nachtdienst, Fachschema: Anästhesiologie~Chirurgie~Innere Medizin~Medizin / Innere Medizin~Intensivmedizin - Intensivbehandlung - Intensivstation - Intensivtherapie~Medizin / Intensivmedizin~Neurologie~Neurologie / Neurophysiologie~Neurophysiologie~Physiologie / Neurophysiologie, Fachkategorie: Klinische und Innere Medizin~Anästhesiologie~Neurologie und klinische Neurophysiologie~Intensivmedizin und Chirurgie, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 159, Breite: 104, Höhe: 27, Gewicht: 464, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Hilfe, mein erster Schnellkochtopf!
Keine Sorge, Schnellkochtöpfe können am Anfang etwas einschüchternd wirken, aber mit etwas Übung wirst du schnell den Dreh raushaben. Achte darauf, die Bedienungsanleitung sorgfältig zu lesen und die Sicherheitsvorkehrungen zu beachten. Beginne mit einfachen Rezepten und experimentiere nach und nach mit verschiedenen Zutaten und Garzeiten. Viel Spaß beim Kochen! **
Wo kann mein Discord-Token gegrabbt werden?
Es ist illegal und gegen die Nutzungsbedingungen von Discord, nach Discord-Token zu suchen oder sie zu stehlen. Das Grabben von Discord-Token ist ein Verstoß gegen die Privatsphäre und kann zu rechtlichen Konsequenzen führen. Es ist wichtig, dass du deine Discord-Token sicher hältst und sie nicht mit anderen teilst. **
Top-Angebote
Produkte zum Begriff Mein-erster-Bach:
-
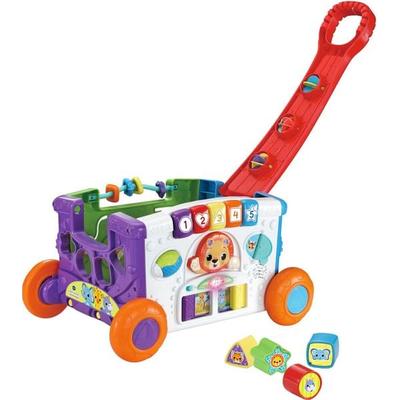
Mein erster BollerwagenFacettenreiches Wägelchen Zum Ziehen, Schieben Und Spaß Haben! Bunter, Kindgerechter Schieb- Und Ziehwagen Mit Griff, Verschiedenen Tasten Und Verschiebbaren Elementen Sowie 4 Bunten Förmchen. 4 Farbenfrohe Seiten, Die Zu Insgesamt 10 Aktivitäten...44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glas, Michael: Mein erster Dienst - IntensivmedizinMein erster Dienst - Intensivmedizin , Ruhe bewahren im ersten Dienst Mit diesem Buch für die Kitteltasche behalten Sie die Nerven vor und während Ihres ersten Dienstes auf der Intensivstation. Präzise beantwortet Ihnen dieser Leitfaden alle wichtigen Fragen zu Diagnostik und Therapie häufiger intensivmedizinischer Krankheitsbilder. Für jede Ärztin und jeden Arzt, die ihre ersten Dienste auf der Intensivstation und alle weiteren souverän bewältigen möchten! Die 2. Auflage erscheint aktualisiert und um die Themen COVID und Impella erweitert. Die Autoren Dr. med. Michael Glas, EDIC, EDAIC , Facharzt für Intensivmedizin, Facharzt für Anästhesiologie, Ärztlicher Leiter Intensivstation, Spital Emmental, Burgdorf Prof. Dr. med. Carmen Andrea Pfortmüller, MBA, EDIC, Fachärztin für Intensivmedizin, Fachärztin für Allgemeine Innere Medizin, FMH, Klinik für Intensivmedizin, Inselspital, Universitätsspital Bern und Universität Bern , Reiningungssets > Autopflege & Aufbereitung , Auflage: 2. Auflage 2024, Erscheinungsjahr: 20240430, Produktform: Kartoniert, Autoren: Glas, Michael~Pfortmüller, Mba, Auflage: 24002, Auflage/Ausgabe: 2. Auflage 2024, Abbildungen: XI, 519 S. 30 Abbildungen, 14 Abbildungen in Farbe., Themenüberschrift: MEDICAL / Critical Care, Keyword: Basiswissen Intensivmedizin;Erster Dienst;Notfall auf der Intensivstation;Kritsch kranke Patienten;Beatmung;Atemwegsmanangement;Pharmakotherapie;Monitoring;Bluttransfusion;Gerinnungsmanagement;Intensivstation;Parenterale Ernährung;Weiterbildung Intensivmedizin;Intensivtherapie;Zusatzweiterbildung Intensivmedizin;Organversagen;Facharztweiterbildung;Nachtdienst, Fachschema: Anästhesiologie~Chirurgie~Innere Medizin~Medizin / Innere Medizin~Intensivmedizin - Intensivbehandlung - Intensivstation - Intensivtherapie~Medizin / Intensivmedizin~Neurologie~Neurologie / Neurophysiologie~Neurophysiologie~Physiologie / Neurophysiologie, Fachkategorie: Klinische und Innere Medizin~Anästhesiologie~Neurologie und klinische Neurophysiologie~Intensivmedizin und Chirurgie, Warengruppe: HC/Medizin/Andere Fachgebiete, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 159, Breite: 104, Höhe: 27, Gewicht: 464, Produktform: Kartoniert, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,44,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mein-erster-Bach
-
Mein erster ZauberwürfelDer Magische Würfel Ist Einer Der Bekanntesten Tricks Und Er Wird Noch Spannender, Wenn Er Von Den Magiern Schlechthin Erklärt Wird: Den Ehrlich-brothers! Eine Menge Tricks Und Illusionen In Einem Set, Um Familie Und Freunde Sprachlos Zu Machen Und...29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Hilfe, mein erster Schnellkochtopf!
Keine Sorge, Schnellkochtöpfe können am Anfang etwas einschüchternd wirken, aber mit etwas Übung wirst du schnell den Dreh raushaben. Achte darauf, die Bedienungsanleitung sorgfältig zu lesen und die Sicherheitsvorkehrungen zu beachten. Beginne mit einfachen Rezepten und experimentiere nach und nach mit verschiedenen Zutaten und Garzeiten. Viel Spaß beim Kochen! **
-
Wo kann mein Discord-Token gegrabbt werden?
Es ist illegal und gegen die Nutzungsbedingungen von Discord, nach Discord-Token zu suchen oder sie zu stehlen. Das Grabben von Discord-Token ist ein Verstoß gegen die Privatsphäre und kann zu rechtlichen Konsequenzen führen. Es ist wichtig, dass du deine Discord-Token sicher hältst und sie nicht mit anderen teilst. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.