Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Memoir-44
Top-Angebote
Produkte zum Begriff Memoir-44:
-
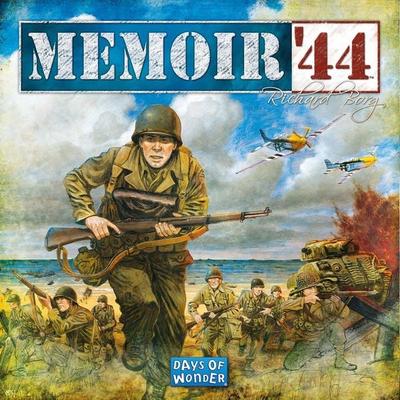
Days of Wonder Memoir 44 - neue Edition (2 Spieler)Memoir '44 - neue Edition ist ein strategisches Brettspiel, das die Spieler in die entscheidenden Schlachten des Zweiten Weltkriegs versetzt. Inspiriert von den historischen Ereignissen des D-Days und den ersten Schritten der alliierten Truppen in der Normandie, bietet dieses Spiel eine fesselnde Möglichkeit, die Geschichte hautnah zu erleben. Die Spieler übernehmen die Rolle von Generälen und müssen ihre Einheiten, darunter Infanterie, Panzer und Artillerie, strategisch einsetzen, um die Oberhand auf dem Schlachtfeld zu gewinnen. Das Spielbrett besteht aus sechseckigen Feldern, die das Terrain und die spezifischen Ziele der jeweiligen Armeen genau widerspiegeln. Mit 22 historisch präzisen Szenarien im Szenarienbuch können die Spieler verschiedene Schlachten nachspielen und ihre strategischen Fähigkeiten unter Beweis stellen. Memoir '44 ist nicht nur ein Spiel, sondern auch eine lehrreiche Erfahrung, die sowohl für Geschichtsinteressierte als auch für Brettspielfans geeignet ist. - Historisch präzise Schlachten aus dem Zweiten Weltkrieg - Strategisches Gameplay mit einfachen Mechanismen - Vielfältige Einheiten mit einzigartigen Fähigkeiten - Geeignet für Spieler ab 8 Jahren.81,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kobabe, Maia: Gender Queer: A MemoirGender Queer: A Memoir , "Gender Queer is here. Maia's intensely cathartic autobiography charts eir journey of self-identity, which includes the mortification and confusion of adolescent crushes, grappling with how to come out to family and society, bonding with friends over erotic gay fanfiction, and facing the trauma and fundamental violation of pap smears. Started as a way to explain to eir family what it means to be nonbinary and asexual, Gender Queer is more than a personal story: it is a useful and touching guide on gender identity."--Provided by publisher. , > , Erscheinungsjahr: 20190528, Produktform: Kartoniert, Autoren: Kobabe, Maia, Seitenzahl/Blattzahl: 240, Themenüberschrift: COMICS & GRAPHIC NOVELS / Nonfiction / Biography & Memoir, Keyword: gender queer; gender neutral pronouns; asexual; gender identity; gender; pronouns; memoir; coming out; lgbtqia; lgbtq; nonbinary; sexuality; ace; diverse; diversity; own voices; tiktok; gender fluid; , Fachschema: Comic / Graphic Novel~Graphic Novel~Englische Bücher / Comic, Cartoon, Humor~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ), Fachkategorie: Biografien: allgemein~Comics und Graphic Novels im amerikanischen / britischen Stil~Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur~Graphic Novel / Comic: Romanze, Interesse Alter: Bezug zu Schwulen & Lesben, Imprint-Titels: Oni Press, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Homosexualität, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Simon + Schuster Inc., Verlag: Simon + Schuster Inc., Länge: 208, Breite: 144, Höhe: 20, Gewicht: 411, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Memoir-44:
-
Memoir '44Memoir ™44 Ist Ein Historisch Fundiertes Taktikspiel Für Zwei Personen, Dass Die Dramatischen Bodenschlachten Des Zweiten Weltkriegs In Authentischen Szenarien Aufgreift. Ihr Führt Einheiten Der Alliierten Oder Achsenmächte Und Setzt Befehlskarten...67,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Spielworxx Memoir 44 (Deutsch, 2 - 4 Spieler)Memoir ’44 ist ein historisch fundiertes Taktikspiel für zwei Personen, das die dramatischen Bodenschlachten des Zweiten Weltkriegs in authentischen Szenarien aufgreift. Ihr führt Einheiten der Alliierten oder Achsenmächte und setzt Befehlskarten ein, um Infanterie, Panzer und Artillerie in Bewegung zu setzen. Die einfache Spielmechanik erlaubt einen schnellen Einstieg, doch strategische Tiefe, Kartenmanagement und taktisches Positionieren sind entscheidend. Die überarbeitete Neuauflage erscheint nun erstmals vollständig in deutscher Sprache – mit über 180 Miniaturen, 22 Szenarien und hochwertiger Ausstattung.71,40 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
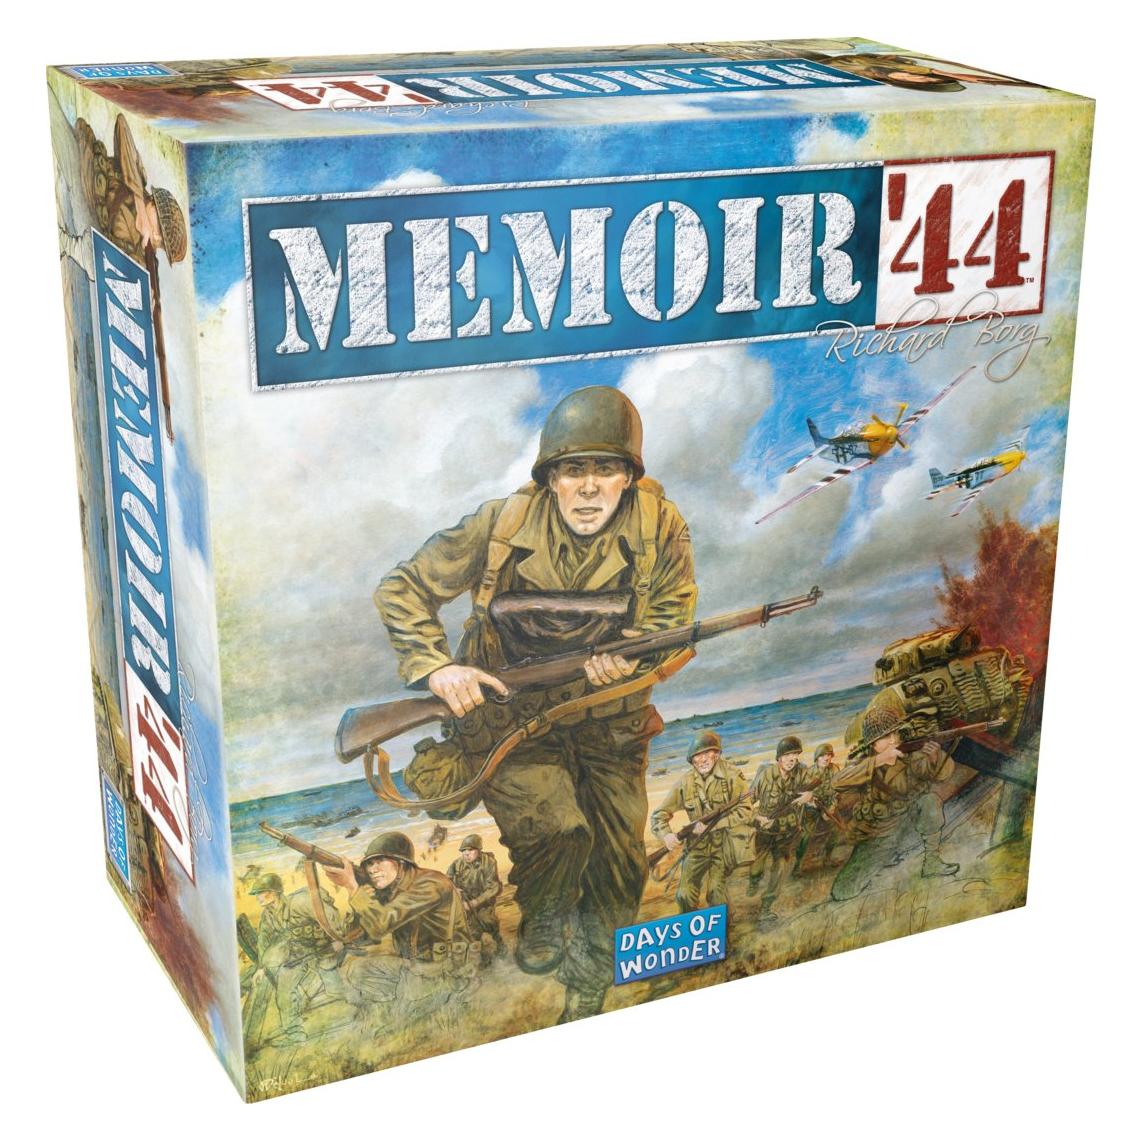
Days of Wonder Memoir 44 - neue Edition (2 Spieler)Memoir '44 - neue Edition ist ein strategisches Brettspiel, das die Spieler in die entscheidenden Schlachten des Zweiten Weltkriegs versetzt. Inspiriert von den historischen Ereignissen des D-Days und den ersten Schritten der alliierten Truppen in der Normandie, bietet dieses Spiel eine fesselnde Möglichkeit, die Geschichte hautnah zu erleben. Die Spieler übernehmen die Rolle von Generälen und müssen ihre Einheiten, darunter Infanterie, Panzer und Artillerie, strategisch einsetzen, um die Oberhand auf dem Schlachtfeld zu gewinnen. Das Spielbrett besteht aus sechseckigen Feldern, die das Terrain und die spezifischen Ziele der jeweiligen Armeen genau widerspiegeln. Mit 22 historisch präzisen Szenarien im Szenarienbuch können die Spieler verschiedene Schlachten nachspielen und ihre strategischen Fähigkeiten unter Beweis stellen. Memoir '44 ist nicht nur ein Spiel, sondern auch eine lehrreiche Erfahrung, die sowohl für Geschichtsinteressierte als auch für Brettspielfans geeignet ist. - Historisch präzise Schlachten aus dem Zweiten Weltkrieg - Strategisches Gameplay mit einfachen Mechanismen - Vielfältige Einheiten mit einzigartigen Fähigkeiten - Geeignet für Spieler ab 8 Jahren.81,34 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kobabe, Maia: Gender Queer: A MemoirGender Queer: A Memoir , "Gender Queer is here. Maia's intensely cathartic autobiography charts eir journey of self-identity, which includes the mortification and confusion of adolescent crushes, grappling with how to come out to family and society, bonding with friends over erotic gay fanfiction, and facing the trauma and fundamental violation of pap smears. Started as a way to explain to eir family what it means to be nonbinary and asexual, Gender Queer is more than a personal story: it is a useful and touching guide on gender identity."--Provided by publisher. , > , Erscheinungsjahr: 20190528, Produktform: Kartoniert, Autoren: Kobabe, Maia, Seitenzahl/Blattzahl: 240, Themenüberschrift: COMICS & GRAPHIC NOVELS / Nonfiction / Biography & Memoir, Keyword: gender queer; gender neutral pronouns; asexual; gender identity; gender; pronouns; memoir; coming out; lgbtqia; lgbtq; nonbinary; sexuality; ace; diverse; diversity; own voices; tiktok; gender fluid; , Fachschema: Comic / Graphic Novel~Graphic Novel~Englische Bücher / Comic, Cartoon, Humor~Erotik / Homoerotik~Gender Studies / Homosexualität (LGBTQ)~Homosexualität (LGBTQ), Fachkategorie: Biografien: allgemein~Comics und Graphic Novels im amerikanischen / britischen Stil~Graphic Novel / Comic: Memoiren, Tatsachenberichte, Sachliteratur~Graphic Novel / Comic: Romanze, Interesse Alter: Bezug zu Schwulen & Lesben, Imprint-Titels: Oni Press, Warengruppe: HC/Belletristik/Humor/Cartoons/Comics, Fachkategorie: Homosexualität, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Simon + Schuster Inc., Verlag: Simon + Schuster Inc., Länge: 208, Breite: 144, Höhe: 20, Gewicht: 411, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0070, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,20,47 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Memoir-44
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.