Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Was ist ein Gigabit WAN Port?
Was ist ein Gigabit WAN Port? Ein Gigabit WAN Port ist ein Anschluss an einem Router oder Netzwerkgerät, der eine maximale Datenübertragungsrate von 1 Gigabit pro Sekunde ermöglicht. Dieser Port wird typischerweise für die Verbindung mit dem Internet oder anderen Netzwerken außerhalb des lokalen Netzwerks verwendet. Durch die Verwendung eines Gigabit WAN Ports können Benutzer von einer schnelleren und zuverlässigeren Internetverbindung profitieren. Dies ist besonders wichtig für Unternehmen oder Haushalte, die große Datenmengen über das Internet übertragen müssen. Gigabit WAN Ports sind heutzutage in den meisten modernen Routern und Netzwerkgeräten standardmäßig vorhanden. **
Suche einen 16-Port Gigabit Managed Switch.
Es gibt viele verschiedene Modelle von 16-Port Gigabit Managed Switches auf dem Markt. Einige beliebte Optionen sind der Cisco SG350-20, der Netgear GS316, der TP-Link TL-SG1016DE und der D-Link DGS-1210-20. Es ist wichtig, die spezifischen Anforderungen und Budgetbeschränkungen zu berücksichtigen, um den besten Switch für die individuellen Bedürfnisse zu finden. **
Ähnliche Suchbegriffe für Mercusys-MS105GP-5-Port-Gigabit
Top-Angebote
Produkte zum Begriff Mercusys-MS105GP-5-Port-Gigabit:
-
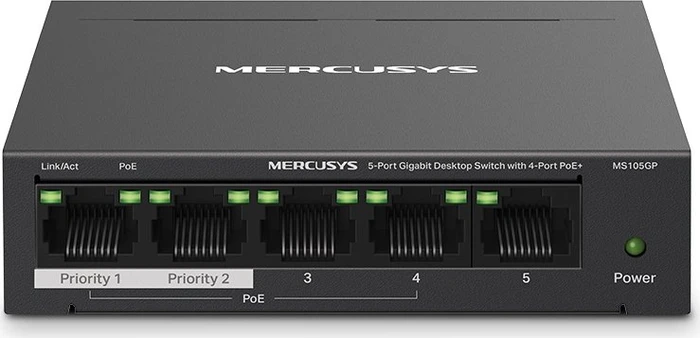
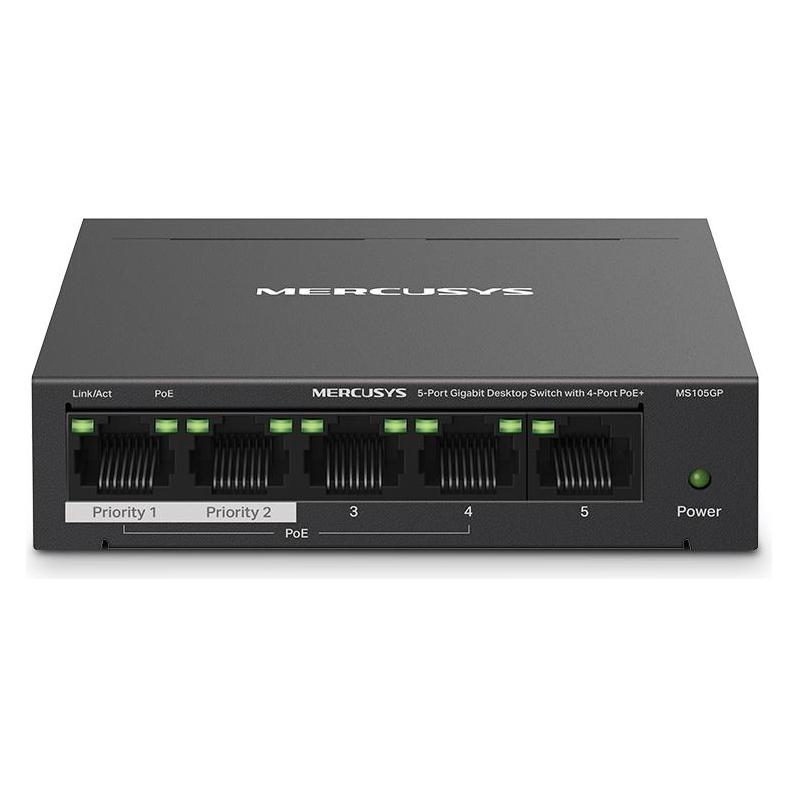
Mercusys MS105GP (5 Ports), Netzwerk Switch, SchwarzDer Mercusys MS105GP V1 ist ein Hochleistungs-Switch, der für die Anforderungen moderner Unternehmen und technisch versierter Benutzer entwickelt wurde. Mit seiner robusten PoE+-Unterstützung und einem PoE-Gesamtbudget von 65 W kann er mehrere Geräte wie VoIP-Telefone, IP-Kameras und drahtlose Zugangspunkte ohne zusätzliches Kabelgewirr mit Strom versorgen. Der Switch verfügt über 5 Gigabit-Ethernet-Ports, darunter 4 PoE+-Ports, um Hochgeschwindigkeits-Netzwerkverbindungen und eine effiziente Datenübertragung im Netzwerk zu ermöglichen. Seine Switching-Kapazität von 10 Gbit/s und die Unterstützung von Jumbo Frames mit bis zu 9 KB sorgen dafür, dass er grosse Datenmengen problemlos bewältigen kann, was ihn zur idealen Wahl für Unternehmen mit hohen Anforderungen an den Datendurchsatz macht. Der MS105GP V1 wurde unter Berücksichtigung praktischer Gesichtspunkte entwickelt und verfügt über ein lüfterloses Design für einen geräuscharmen Betrieb, wodurch er sich für jede Umgebung, einschliesslich Büros und Bibliotheken, eignet. Das robuste Metallgehäuse und der integrierte Kensington-Sicherheitsschlitz erhöhen die physische Sicherheit des Geräts und sorgen so für ein sicheres Gefühl. Darüber hinaus vereinfachen Funktionen wie Auto-Negotiation und portbasierte Priorität die Netzwerkeinrichtung und -verwaltung und ermöglichen eine nahtlose Integration in bestehende Netzwerkinfrastrukturen. Ob für ein kleines Büro oder ein Heimnetzwerk, der Mercusys MS105GP V1 bietet eine zuverlässige, sichere und einfach zu verwaltende Netzwerklösung.27,49 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **

Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Mercusys-MS105GP-5-Port-Gigabit:
-
Mercusys MS105GP, 5-Port Gigabit Switch, 4-Port PoE+Switch für den Heimgebrauch - Desktop, Unmanaged, 5×RJ-45, 5×10/100/1000Base-T, Auto-MDI/MDIX, Auto-Negotiation, Plug and play und PoE, Priority mode, Extended mode und Isolation mode, unterstützt 802,3af (PoE) und 802,3at (PoE+), 4 PoE-Eingänge (PoE budget 65 W), Schaltleistung 10 Gb/s, 5 Ports mit der Geschwindigkeit 1 Gbit, Maximale Betriebstemperatur 40 °C, Maße: 25 × 99,8 × 98 mm (H×B×T) Der Netzwerkschalter oder Netzwerk-Switch ist ein aktives Netzwerkelement, welches einzelne Endgeräte, oder gegebenenfalls andere Netzwerksegmente miteinander verbindet. Er ist vorgesehen zum Steuern20,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Mercusys MS105GP (5 Ports), Netzwerk Switch, SchwarzDer Mercusys MS105GP V1 ist ein Hochleistungs-Switch, der für die Anforderungen moderner Unternehmen und technisch versierter Benutzer entwickelt wurde. Mit seiner robusten PoE+-Unterstützung und einem PoE-Gesamtbudget von 65 W kann er mehrere Geräte wie VoIP-Telefone, IP-Kameras und drahtlose Zugangspunkte ohne zusätzliches Kabelgewirr mit Strom versorgen. Der Switch verfügt über 5 Gigabit-Ethernet-Ports, darunter 4 PoE+-Ports, um Hochgeschwindigkeits-Netzwerkverbindungen und eine effiziente Datenübertragung im Netzwerk zu ermöglichen. Seine Switching-Kapazität von 10 Gbit/s und die Unterstützung von Jumbo Frames mit bis zu 9 KB sorgen dafür, dass er grosse Datenmengen problemlos bewältigen kann, was ihn zur idealen Wahl für Unternehmen mit hohen Anforderungen an den Datendurchsatz macht. Der MS105GP V1 wurde unter Berücksichtigung praktischer Gesichtspunkte entwickelt und verfügt über ein lüfterloses Design für einen geräuscharmen Betrieb, wodurch er sich für jede Umgebung, einschliesslich Büros und Bibliotheken, eignet. Das robuste Metallgehäuse und der integrierte Kensington-Sicherheitsschlitz erhöhen die physische Sicherheit des Geräts und sorgen so für ein sicheres Gefühl. Darüber hinaus vereinfachen Funktionen wie Auto-Negotiation und portbasierte Priorität die Netzwerkeinrichtung und -verwaltung und ermöglichen eine nahtlose Integration in bestehende Netzwerkinfrastrukturen. Ob für ein kleines Büro oder ein Heimnetzwerk, der Mercusys MS105GP V1 bietet eine zuverlässige, sichere und einfach zu verwaltende Netzwerklösung.27,49 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Gigabit WAN Port?
Was ist ein Gigabit WAN Port? Ein Gigabit WAN Port ist ein Anschluss an einem Router oder Netzwerkgerät, der eine maximale Datenübertragungsrate von 1 Gigabit pro Sekunde ermöglicht. Dieser Port wird typischerweise für die Verbindung mit dem Internet oder anderen Netzwerken außerhalb des lokalen Netzwerks verwendet. Durch die Verwendung eines Gigabit WAN Ports können Benutzer von einer schnelleren und zuverlässigeren Internetverbindung profitieren. Dies ist besonders wichtig für Unternehmen oder Haushalte, die große Datenmengen über das Internet übertragen müssen. Gigabit WAN Ports sind heutzutage in den meisten modernen Routern und Netzwerkgeräten standardmäßig vorhanden. **
-
Suche einen 16-Port Gigabit Managed Switch.
Es gibt viele verschiedene Modelle von 16-Port Gigabit Managed Switches auf dem Markt. Einige beliebte Optionen sind der Cisco SG350-20, der Netgear GS316, der TP-Link TL-SG1016DE und der D-Link DGS-1210-20. Es ist wichtig, die spezifischen Anforderungen und Budgetbeschränkungen zu berücksichtigen, um den besten Switch für die individuellen Bedürfnisse zu finden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Mercusys-MS105GP-5-Port-Gigabit
-
Mercusys MS110CMP, 8-Port FE + 2-Port GigabitSwitch für den Heimgebrauch - Desktop, Unmanaged, 10×RJ-45, 8×10/100Base-T, 2×10/100/1000Base-T, Auto-MDI/MDIX, Plug and play und PoE, Extended mode , Isolation mode und PoE Auto recovery, unterstützt 802,3at (PoE+), 8 PoE-Eingänge (PoE budget 115 W), 2 Ports mit der Geschwindigkeit 1 Gbit, 8 Ports mit einer Geschwindigkeit von 100 Mbit, Betriebstemperatur von 0 bis 40 °C, Maße: 28 × 171 × 98 mm (H×B×T) Der Netzwerkschalter oder Netzwerk-Switch ist ein leistungsfähiges Netzwerkgerät, welches Endgeräte und auch weitere Netzwerksegmente miteinander verbindet. Er ist vorgesehen zur Steuerung des Netzwer69,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
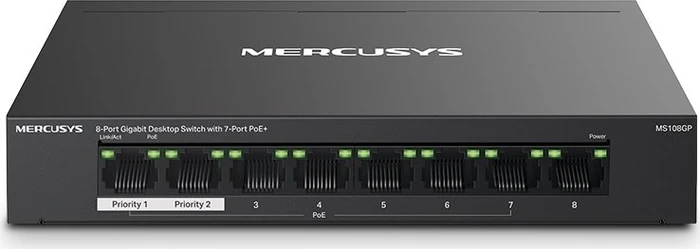
Mercusys MS108GP, 8-Port Gigabit Switch, 7-Port PoE+Switch für den Heimgebrauch - Desktop, Unmanaged, 8×RJ-45, 8×10/100/1000Base-T, Auto-MDI/MDIX, Auto-Negotiation, Plug and play und PoE, Priority mode und Isolation mode, unterstützt 802,3at (PoE+), 7 PoE-Eingänge (PoE budget 65 W), Schaltleistung 16 Gb/s, 8 Ports mit der Geschwindigkeit 1 Gbit, Maximale Betriebstemperatur 40 °C, Maße: 27 × 171 × 98 mm (H×B×T) Der Switch ist ein aktives Netzwerkgerät, das einzelne Endgeräte bzw. weitere Netzwerkelemente verbindet. Er eignet sich zur Verwaltung des Netzwerkbetriebs. Mercusys MS108GP, 8-Port Gigabit Switch, 737,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.