Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für Michel-Kai-Die-Evolution
Top-Angebote
Produkte zum Begriff Michel-Kai-Die-Evolution:
-
Michel aus Lönneberga - Michel in der Suppenschüssel,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Michel, Kai: Die Evolution der GewaltDie Evolution der Gewalt , Warum wir Frieden wollen, aber Kriege führen. Eine Menschheitsgeschichte | Ein Biologe, ein Archäologe und ein Historiker beschreiben die Evolution menschlicher Gewalt , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Auflage: 2. Auflage, Erscheinungsjahr: 20241017, Produktform: Leinen, Autoren: Michel, Kai~Meller, Harald~Schaik, Carel van, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 368, Keyword: Aggression; Archäologie; Bedrohung; DNA; Evolution; Fürstenmord; Genozid; Geschichte der Menschheit; Gewalt; Kannibalismus; Krieg; Kriegsführung; Kriegsschauplätze; Landesmuseum für Vorgeschichte in Halle; Massaker; Menschenaffen; Menschenopfer; Menschheitsgeschichte; Mord; Primatenforschung; Primatologie; Religion; Totschlag; Töten; Weltgeschichte; Zukunft der Menschheit; biologische Evolution; buch; bücher; das Böse; evolutionäre anthropologie; geschichte; historische bücher; historisches Sachbuch; kulturelle Evolution, Fachschema: Gewalt~Mensch / Geschichte, Urgeschichte~Kriegsverbrechen - Kriegsverbrecher~Verbrechen / Kriegsverbrechen~Genozid~Mord / Völkermord~Völkermord, Fachkategorie: Kriegsverbrechen~Sozial- und Kulturgeschichte~Gewalt, Intoleranz und Verfolgung in der Geschichte~Genozide und ethnische Säuberung~Urmensch, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 143, Höhe: 37, Gewicht: 550, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Evolution der Gewalt, Gebundene Ausgabe von Harald Meller,Kai Michel,Carel van Schaik, dtv, 978-3-423-28438-7Die Evolution Der Gewalt, Gebundene Ausgabe Von Harald Meller,kai Michel,carel Van Schaik, Dtv, 978-3-423-28438-7, Seitenanzahl: 36828,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Michel-Kai-Die-Evolution:
-
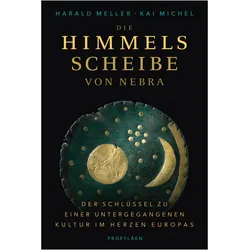
Die Himmelsscheibe von Nebra, Sachbücher von Kai MichelDie Himmelsscheibe von Nebra ist ein faszinierendes Sachbuch, das sich mit der ältesten bekannten Darstellung des Himmels beschäftigt. Entdeckt in Sachsen-Anhalt, bietet die Scheibe aus Bronze und Gold einen einzigartigen Einblick in eine bisher unbekannte Kultur, die vor 3.600 Jahren existierte. Der Autor Kai Michel, in Zusammenarbeit mit dem Archäologen Harald Meller, entführt die Leser in die Welt der Menschen, die diese bemerkenswerte Scheibe schufen. Das Buch beleuchtet die weitreichenden Kontakte des sagenhaften Reichs von Nebra, das von Stonehenge bis in den Orient reichte, und thematisiert die revolutionären Vorstellungen von Göttern, Macht und Kosmos in dieser Zeit. Die Himmelsscheibe fungiert als Schlüssel zu einer verschollenen Welt, deren Erkenntnisse die Grundlagen unserer modernen Gesellschaft beeinflussten. Dieses Werk ist nicht nur informativ, sondern auch spannend und bietet eine fesselnde Erzählung über die Entdeckung und Bedeutung der Himmelsscheibe.27,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Michel aus Lönneberga - Michel in der Suppenschüssel,1 Galakto TokenGalakto Token Für Den Galakto Player. Auspacken, Einklicken, Loshören ! Der Wohl Unkomplizierteste Player Der Welt: Immer Überall Hörbereit. Kein Internet Nötig, Um Loszuhören. Jede Menge Hörspaß Für Kinder Von 3 Bis 12 Jahren.9,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Michel, Kai: Die Evolution der GewaltDie Evolution der Gewalt , Warum wir Frieden wollen, aber Kriege führen. Eine Menschheitsgeschichte | Ein Biologe, ein Archäologe und ein Historiker beschreiben die Evolution menschlicher Gewalt , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Auflage: 2. Auflage, Erscheinungsjahr: 20241017, Produktform: Leinen, Autoren: Michel, Kai~Meller, Harald~Schaik, Carel van, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 368, Keyword: Aggression; Archäologie; Bedrohung; DNA; Evolution; Fürstenmord; Genozid; Geschichte der Menschheit; Gewalt; Kannibalismus; Krieg; Kriegsführung; Kriegsschauplätze; Landesmuseum für Vorgeschichte in Halle; Massaker; Menschenaffen; Menschenopfer; Menschheitsgeschichte; Mord; Primatenforschung; Primatologie; Religion; Totschlag; Töten; Weltgeschichte; Zukunft der Menschheit; biologische Evolution; buch; bücher; das Böse; evolutionäre anthropologie; geschichte; historische bücher; historisches Sachbuch; kulturelle Evolution, Fachschema: Gewalt~Mensch / Geschichte, Urgeschichte~Kriegsverbrechen - Kriegsverbrecher~Verbrechen / Kriegsverbrechen~Genozid~Mord / Völkermord~Völkermord, Fachkategorie: Kriegsverbrechen~Sozial- und Kulturgeschichte~Gewalt, Intoleranz und Verfolgung in der Geschichte~Genozide und ethnische Säuberung~Urmensch, Warengruppe: HC/Politikwissenschaft/Soziologie/Populäre Darst., UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 220, Breite: 143, Höhe: 37, Gewicht: 550, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Ähnliche Suchbegriffe für Michel-Kai-Die-Evolution
-
Die Evolution der Gewalt, Gebundene Ausgabe von Harald Meller,Kai Michel,Carel van Schaik, dtv, 978-3-423-28438-7Die Evolution Der Gewalt, Gebundene Ausgabe Von Harald Meller,kai Michel,carel Van Schaik, Dtv, 978-3-423-28438-7, Seitenanzahl: 36828,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kai, Schere, Michel Bras (20.30 cm)Sie ist eher klein, garantiert aber mit ihrer scharfen Klinge einen äusserst sauberen Schnitt. Sie werden den Eindruck haben, eine neue Art von Küchenmesser zu benutzen. Diese Schere ist besonders geeignet für die Vorbereitung aller Zutaten, ohne diese dabei zu verletzen, weil sie sehr fein schneidet, um ein geschmackvolles und köstliches Ergebnis zu erhalten.43,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kai, Schere, Michel Bras (23.20 cm)Die Michel Bras BK-0203 Küchenschere ist ein hochwertiges Küchenwerkzeug, das in Zusammenarbeit zwischen dem renommierten französischen Koch Michel Bras und den japanischen Messerhandwerkern von Kai entwickelt wurde. Mit einer Gesamtlänge von 23 cm und einer Klingenlänge von 14 cm bietet diese Schere eine hervorragende Schärfe, die präzises Schneiden bis zur Spitze ermöglicht. Die Klinge besteht aus rostfreiem Stahl mit einer Titanbeschichtung, die Korrosion und Oxidation verhindert, was die Langlebigkeit des Produkts erhöht. Der ergonomisch gestaltete Griff aus hochwertigem Kunststoff sorgt für einen stabilen und komfortablen Halt, während das neutrale Design vielseitige Anwendungen in der Küche ermöglicht. Diese Küchenschere ist ideal für verschiedene Lebensmittelzubereitungsaufgaben und sollte nach Gebrauch von Hand gereinigt werden, um ihre Schärfe und Optik langfristig zu erhalten. - Titanbeschichtung für Korrosionsschutz - Ergonomischer Griff für komfortable Handhabung - Präzise Klinge für exaktes Schneiden - Integrierter Nussknacker im Griff - Langlebiges Design für den täglichen Gebrauch.80,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.