Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
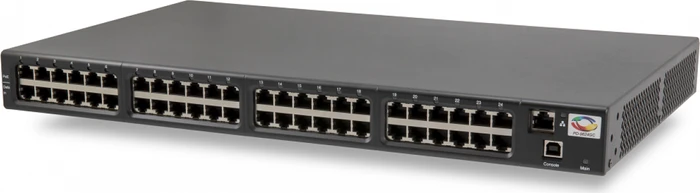
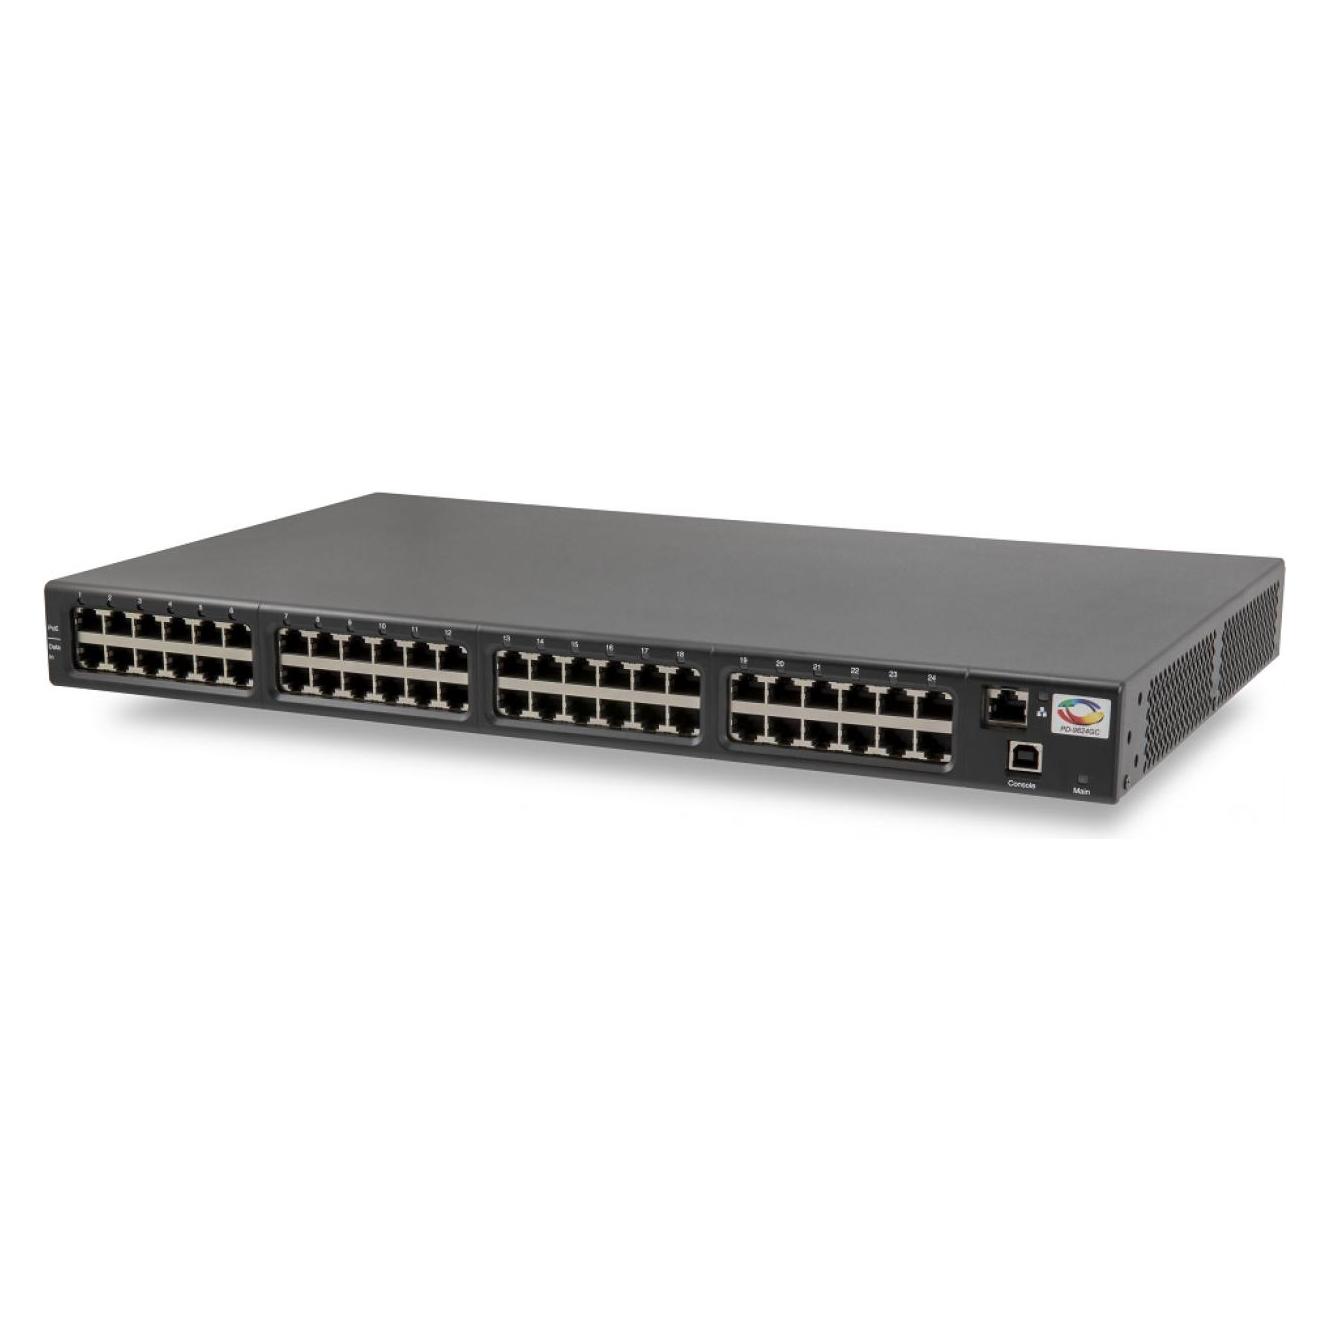
Ähnliche Suchbegriffe für Microsemi-BT-24-PORT-90W
Top-Angebote
Produkte zum Begriff Microsemi-BT-24-PORT-90W:
-
Fujitsu Siemens Port Replicator FPCPR362 inkl. 90W Netzteil - RefurbishedIm Arbeitsalltag mit einem Fujitsu Lifebook oder Stylistic kann der Port Replicator FPCPR362 die Verbindung zu allen wichtigen Geräten erheblich erleichtern. Statt ständig verschiedene Kabel zu tauschen, sorgt das Zubehör für einen festen Anschlussplatz, der deinen Schreibtisch aufgeräumt hält und Multitasking unterstützt. Dieser Port Replicator ist ideal für Berufstätige, die häufig zwischen Laptop und Peripheriegeräten wechseln, wie etwa Büroangestellte, Kreative oder Technikbegeisterte. Auch wenn du mehrere Bildschirme nutzt oder schnelles Netzwerk brauchst, hilft dir der FPCPR362, alles zentral zu steuern. Hier die Vorteile im Überblick: USB-C und drei USB-A-Anschlüsse bieten dir vielseitige Möglichkeiten, externe Geräte wie Maus, Tastatur oder Speichersticks gleichzeitig anzuschließen. Ein Gigabit-LAN-Anschluss sorgt für stabile und schnelle Internetverbindungen ohne Funkprobleme. Mit DisplayPort 1.2, HDMI und VGA kannst du mehrere Monitore oder Beamer anschließen – ideal für Präsentationen oder erweitertes Arbeiten. Kompakte Maße (219 x 22,9 x 75 mm) und ein leichtes Gewicht (334 g) machen den Port Replicator handlich und platzsparend auf deinem Schreibtisch. Im Alltag kannst du deinen Laptop einfach andocken, um sofort Zugriff auf alle Geräte zu haben. Zum Beispiel startest du am Morgen direkt mit mehreren Bildschirmen und schneller Internetverbindung, ohne Kabelsalat. Wenn du den Arbeitsplatz wechselst, trennst du nur eine Verbindung. Q&A:; Q: Kann ich mehrere Monitore gleichzeitig anschließen? A: Ja, der Port Replicator bietet DisplayPort, HDMI und VGA, sodass du flexibel mehrere Bildschirme verbindest. Q: Ist der Port Replicator für alle Fujitsu Laptops geeignet? A: Er ist kompatibel mit Fujitsu Lifebook und Stylistic Modellen. Q: Unterstützt der LAN-Anschluss schnelles Internet? A: Ja, der Gigabit-LAN-Port stellt stabile und schnelle Verbindungen sicher. Insgesamt ist der Fujitsu Port Replicator FPCPR362 eine praktische, refurbished Ergänzung, die dir hilft, deinen Arbeitsplatz effizienter zu organisieren und zu nutzen. Er kommt mit Garantie und Rückgaberecht, was dir Sicherheit beim Kauf gibt. Zudem ist die Wahl eines refurbished Produkts eine mehr nachhaltige Entscheidung.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was ist BT-Mais?
BT-Mais ist eine gentechnisch veränderte Maissorte, die ein eingebautes Insektengift namens Bacillus thuringiensis (BT) produziert. Dieses Gift schützt den Mais vor Schädlingen wie dem Maiszünsler, indem es deren Verdauungssystem angreift. BT-Mais wird daher oft angebaut, um den Einsatz von Pestiziden zu reduzieren und die Erträge zu steigern. Allerdings gibt es auch Bedenken hinsichtlich der Auswirkungen von BT-Mais auf die Umwelt und die Gesundheit. **
Top-Angebote
Produkte zum Begriff Microsemi-BT-24-PORT-90W:
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Microsemi-BT-24-PORT-90W
-
Fujitsu Siemens Port Replicator FPCPR362 inkl. 90W Netzteil - RefurbishedIm Arbeitsalltag mit einem Fujitsu Lifebook oder Stylistic kann der Port Replicator FPCPR362 die Verbindung zu allen wichtigen Geräten erheblich erleichtern. Statt ständig verschiedene Kabel zu tauschen, sorgt das Zubehör für einen festen Anschlussplatz, der deinen Schreibtisch aufgeräumt hält und Multitasking unterstützt. Dieser Port Replicator ist ideal für Berufstätige, die häufig zwischen Laptop und Peripheriegeräten wechseln, wie etwa Büroangestellte, Kreative oder Technikbegeisterte. Auch wenn du mehrere Bildschirme nutzt oder schnelles Netzwerk brauchst, hilft dir der FPCPR362, alles zentral zu steuern. Hier die Vorteile im Überblick: USB-C und drei USB-A-Anschlüsse bieten dir vielseitige Möglichkeiten, externe Geräte wie Maus, Tastatur oder Speichersticks gleichzeitig anzuschließen. Ein Gigabit-LAN-Anschluss sorgt für stabile und schnelle Internetverbindungen ohne Funkprobleme. Mit DisplayPort 1.2, HDMI und VGA kannst du mehrere Monitore oder Beamer anschließen – ideal für Präsentationen oder erweitertes Arbeiten. Kompakte Maße (219 x 22,9 x 75 mm) und ein leichtes Gewicht (334 g) machen den Port Replicator handlich und platzsparend auf deinem Schreibtisch. Im Alltag kannst du deinen Laptop einfach andocken, um sofort Zugriff auf alle Geräte zu haben. Zum Beispiel startest du am Morgen direkt mit mehreren Bildschirmen und schneller Internetverbindung, ohne Kabelsalat. Wenn du den Arbeitsplatz wechselst, trennst du nur eine Verbindung. Q&A:; Q: Kann ich mehrere Monitore gleichzeitig anschließen? A: Ja, der Port Replicator bietet DisplayPort, HDMI und VGA, sodass du flexibel mehrere Bildschirme verbindest. Q: Ist der Port Replicator für alle Fujitsu Laptops geeignet? A: Er ist kompatibel mit Fujitsu Lifebook und Stylistic Modellen. Q: Unterstützt der LAN-Anschluss schnelles Internet? A: Ja, der Gigabit-LAN-Port stellt stabile und schnelle Verbindungen sicher. Insgesamt ist der Fujitsu Port Replicator FPCPR362 eine praktische, refurbished Ergänzung, die dir hilft, deinen Arbeitsplatz effizienter zu organisieren und zu nutzen. Er kommt mit Garantie und Rückgaberecht, was dir Sicherheit beim Kauf gibt. Zudem ist die Wahl eines refurbished Produkts eine mehr nachhaltige Entscheidung.39,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Fujitsu Siemens Port Replicator FPCPR363 inkl. 90W Netzteil - RefurbishedOb Ethernet, Maus, Drucker oder andere USB-Geräte oder auch Mikrofon und Kopfhörer – mit der vollständig erneuerten Dockingstation stehen dir genügend Anschlüsse zur Verfügung.24,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Berberich, Bernd: Strafrecht BT IIStrafrecht BT II , Das Skript Strafrecht BT II ist in zwei Teile untergliedert: Im ersten Teil werden die Straftaten gegen Individualrechtsgüter behandelt. Neben den Rechtsgütern Leib und Leben sind dies vor allem auch die persönliche Freiheit und die Ehre. Gegenstand des zweiten Teils sind die Straftaten gegen Rechtsgüter der Allgemeinheit. Unter anderem werden hier die Straftaten gegen die Rechtspflege, Aussage-, Urkunden- und Brandstiftungsdelikte thematisiert. Besonderes Augenmerk wird auf die falltypischen Problemstellungen gelegt, welche durch Beispiele und kleine Fälle illustriert werden. Schließlich werden systematische Zusammenhänge durch Übersichten veranschaulicht, um das Lernverständnis nachhaltig zu fördern. So fühlen Sie sich auf Klausur Hausarbeit und Examen sicher vorbereitet. Inhalt: Straftaten gegen Individualrechtsgüter, z.B. Leib und Leben Straftaten gegen Rechtsgüter der Allgemeinheit, z.B. Rechtspflege, Rechtsverkehr, Verkehrsgefährdung , Scheinwerfer-Vorschaltgeräte & Zündgeräte > Beleuchtung , Auflage: 15. Auflage, Erscheinungsjahr: 202504, Titel der Reihe: Skripten Strafrecht##, Autoren: Berberich, Bernd~Hemmer, Karl-Edmund~Wüst, Achim, Edition: REV, Auflage: 25015, Auflage/Ausgabe: 15. Auflage, Seitenzahl/Blattzahl: 211, Keyword: Hemmer; Jura; Recht, Fachschema: Jura~Recht / Jura~Recht~Strafrecht, Fachkategorie: Recht: Lehrbücher, Skripten, Prüfungsbücher, Warengruppe: HC/Strafrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 297, Breite: 211, Höhe: 15, Gewicht: 615, Produktform: Kartoniert,22,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was ist BT-Mais?
BT-Mais ist eine gentechnisch veränderte Maissorte, die ein eingebautes Insektengift namens Bacillus thuringiensis (BT) produziert. Dieses Gift schützt den Mais vor Schädlingen wie dem Maiszünsler, indem es deren Verdauungssystem angreift. BT-Mais wird daher oft angebaut, um den Einsatz von Pestiziden zu reduzieren und die Erträge zu steigern. Allerdings gibt es auch Bedenken hinsichtlich der Auswirkungen von BT-Mais auf die Umwelt und die Gesundheit. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.