Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Soll ich mich für die Mido Multifort oder den Commander entscheiden?
Die Entscheidung zwischen der Mido Multifort und dem Commander hängt von Ihren persönlichen Vorlieben und Bedürfnissen ab. Die Multifort ist bekannt für ihre robuste Bauweise und sportliches Design, während der Commander für seine klassische Eleganz und zeitlose Ästhetik bekannt ist. Berücksichtigen Sie Ihre bevorzugten Stilrichtungen und den Verwendungszweck der Uhr, um die richtige Wahl zu treffen. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **


Ähnliche Suchbegriffe für Mido-Multifort-Patrimony-Powerwind
Top-Angebote
Produkte zum Begriff Mido-Multifort-Patrimony-Powerwind:
-
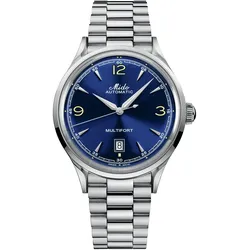
Mido Multifort Powerwind Herrenuhr M040.407.11.047.00Die MIDO Multifort M040.407.11.047.00 ist eine Hommage an die legendäre Powerwind-Uhr von 1954, die für ihre extreme Zuverlässigkeit und Präzision bekannt war. Das blaue Zifferblatt mit Indexen und arabischen Ziffern bietet eine klare Ablesbarkeit der Zeit und des Datums. Das Gehäuse aus Edelstahl mit transparentem Gehäuseboden beherbergt das robuste Automatikwerk ETA mit einer Gangreserve von bis zu 80 Stunden. Mit einer Wasserdichtigkeit von 5 bar (50 m / 165 ft) ist diese Uhr ideal für den täglichen Gebrauch geeignet. Blaues Zifferblatt mit Indexen und arabischen Ziffern Gehäuse aus Edelstahl mit transparentem Gehäuseboden Wasserdicht bis 5 bar (50 m / 165 ft) Robustes Automatikwerk ETA mit Gangreserve bis zu 80 Stunden Saphirglas für maximale Kratzfestigkeit Inklusive 2 Jahre Garantie für zusätzliche Sicherheit816,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Tissot oder Mido?
Die Wahl zwischen Tissot und Mido hängt von persönlichen Vorlieben und Bedürfnissen ab. Tissot ist bekannt für sein breites Sortiment an Uhren in verschiedenen Stilen und Preisklassen, während Mido für seine hochwertigen mechanischen Uhren und sein klassisches Design bekannt ist. Es ist ratsam, beide Marken zu vergleichen und diejenige auszuwählen, die am besten zu den individuellen Anforderungen passt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **


Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Top-Angebote
Produkte zum Begriff Mido-Multifort-Patrimony-Powerwind:
-
Mido Multifort Patrimony Powerwind Herrenuhr M040.407.11.041.00Die MIDO Multifort M040.407.11.041.00 ist eine stilvolle Hommage an die legendäre Powerwind-Uhr von 1954. Mit ihrem Retro-Look und der extremen Zuverlässigkeit verkörpert sie das Erbe der MIDO-Expertise. Das blaue Zifferblatt mit Indexen bietet optimale Ablesbarkeit, unterstützt von einer Gangreserve von bis zu 80 Stunden dank des robusten Automatikwerks ETA. Das Gehäuse aus Edelstahl mit transparentem Gehäuseboden und Saphirglas unterstreicht die Qualität und Präzision dieser Uhr. Blaues Zifferblatt mit Indexen für klare Ablesbarkeit Robustes Automatikwerk ETA mit Gangreserve bis zu 80 Stunden Gehäuse aus Edelstahl mit transparentem Gehäuseboden Saphirglas für maximale Kratzfestigkeit Wasserdicht bis 5 bar (50 m / 165 ft) Inklusive 2 Jahre Garantie für zusätzliche Sicherheit1020,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mido Multifort Patrimony inspired by Powerwind" M0404073302700" - goldfarben,gelbgoldfarben - 40mmMido Multifort Patrimony inspired by Powerwind" mit goldfarbenfarbigem Zifferblatt und gelbgoldfarbenfarbigem original Mido Armband aus 316L Edelstahl PVD beschichtet"1221,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mido Multifort Powerwind Herrenuhr M040.407.11.047.00Die MIDO Multifort M040.407.11.047.00 ist eine Hommage an die legendäre Powerwind-Uhr von 1954, die für ihre extreme Zuverlässigkeit und Präzision bekannt war. Das blaue Zifferblatt mit Indexen und arabischen Ziffern bietet eine klare Ablesbarkeit der Zeit und des Datums. Das Gehäuse aus Edelstahl mit transparentem Gehäuseboden beherbergt das robuste Automatikwerk ETA mit einer Gangreserve von bis zu 80 Stunden. Mit einer Wasserdichtigkeit von 5 bar (50 m / 165 ft) ist diese Uhr ideal für den täglichen Gebrauch geeignet. Blaues Zifferblatt mit Indexen und arabischen Ziffern Gehäuse aus Edelstahl mit transparentem Gehäuseboden Wasserdicht bis 5 bar (50 m / 165 ft) Robustes Automatikwerk ETA mit Gangreserve bis zu 80 Stunden Saphirglas für maximale Kratzfestigkeit Inklusive 2 Jahre Garantie für zusätzliche Sicherheit816,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Soll ich mich für die Mido Multifort oder den Commander entscheiden?
Die Entscheidung zwischen der Mido Multifort und dem Commander hängt von Ihren persönlichen Vorlieben und Bedürfnissen ab. Die Multifort ist bekannt für ihre robuste Bauweise und sportliches Design, während der Commander für seine klassische Eleganz und zeitlose Ästhetik bekannt ist. Berücksichtigen Sie Ihre bevorzugten Stilrichtungen und den Verwendungszweck der Uhr, um die richtige Wahl zu treffen. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für Mido-Multifort-Patrimony-Powerwind
-
Mido Patrimony Herrenuhr M040.407.33.027.00Die MIDO Multifort Powerwind M040.407.33.027.00 ist eine stilvolle Hommage an die glorreiche Vergangenheit und die technologische Exzellenz der Marke. Inspiriert von der Uhrwerkstechnologie „Powerwind“, die erstmals 1954 eingeführt wurde, bietet diese Uhr ein automatisches ETA-Uhrwerk, das auf Präzision und Zuverlässigkeit ausgelegt ist. Das Edelstahlgehäuse ist mit einer gelbgoldfarbenen PVD-Beschichtung veredelt und strahlt einen Hauch von Retro-Charme aus. Das champagnerfarbene Zifferblatt mit Indexen und arabischen Ziffern wird durch ein kratzfestes Saphirglas geschützt und verleiht der Uhr ein klassisches Erscheinungsbild. Der transparente Gehäuseboden ermöglicht einen Blick auf das präzise Uhrwerk mit einer beeindruckenden Gangreserve von bis zu 80 Stunden. Die Multifort Powerwind ist bis zu einer Tiefe von 5 bar (50 m) wasserdicht und somit für den täglichen Gebrauch optimal geeig...976,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mido Multifort Herrenuhr M040.407.16.040.00Die Schweizer Uhr Multifort Patrimony M040.407.16.040.00 kombiniert ein stilvolles Retro-Design mit modernster Uhrentechnologie. Unter ihrem charmanten Äußeren verbirgt sich das Kaliber 80 Automatikwerk, das eine beeindruckende Gangreserve von bis zu 80 Stunden bietet. Diese Uhr ist eine Hommage an die Vergangenheit, was sich in Details wie der Pulsomesserskala am Rand des Zifferblatts und der Form der Stunden- und Minutenzeiger widerspiegelt. Das 40 mm Edelstahlgehäuse mit einem transparenten Gehäuseboden ermöglicht einen faszinierenden Blick auf das hochpräzise Mido Automatik ETA Uhrwerk. Das blaue Zifferblatt, geschützt durch kratzfestes Saphirglas, und die Kombination von Indexen und arabischen Ziffern verleihen der Uhr eine klassische Eleganz. Mit einer Wasserdichtigkeit von bis zu 5 bar (50 m) ist diese Uhr sowohl robust als auch vielseitig. Das beige Lederarmband aus geprägtem Rin...930,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Tissot oder Mido?
Die Wahl zwischen Tissot und Mido hängt von persönlichen Vorlieben und Bedürfnissen ab. Tissot ist bekannt für sein breites Sortiment an Uhren in verschiedenen Stilen und Preisklassen, während Mido für seine hochwertigen mechanischen Uhren und sein klassisches Design bekannt ist. Es ist ratsam, beide Marken zu vergleichen und diejenige auszuwählen, die am besten zu den individuellen Anforderungen passt. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.