Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

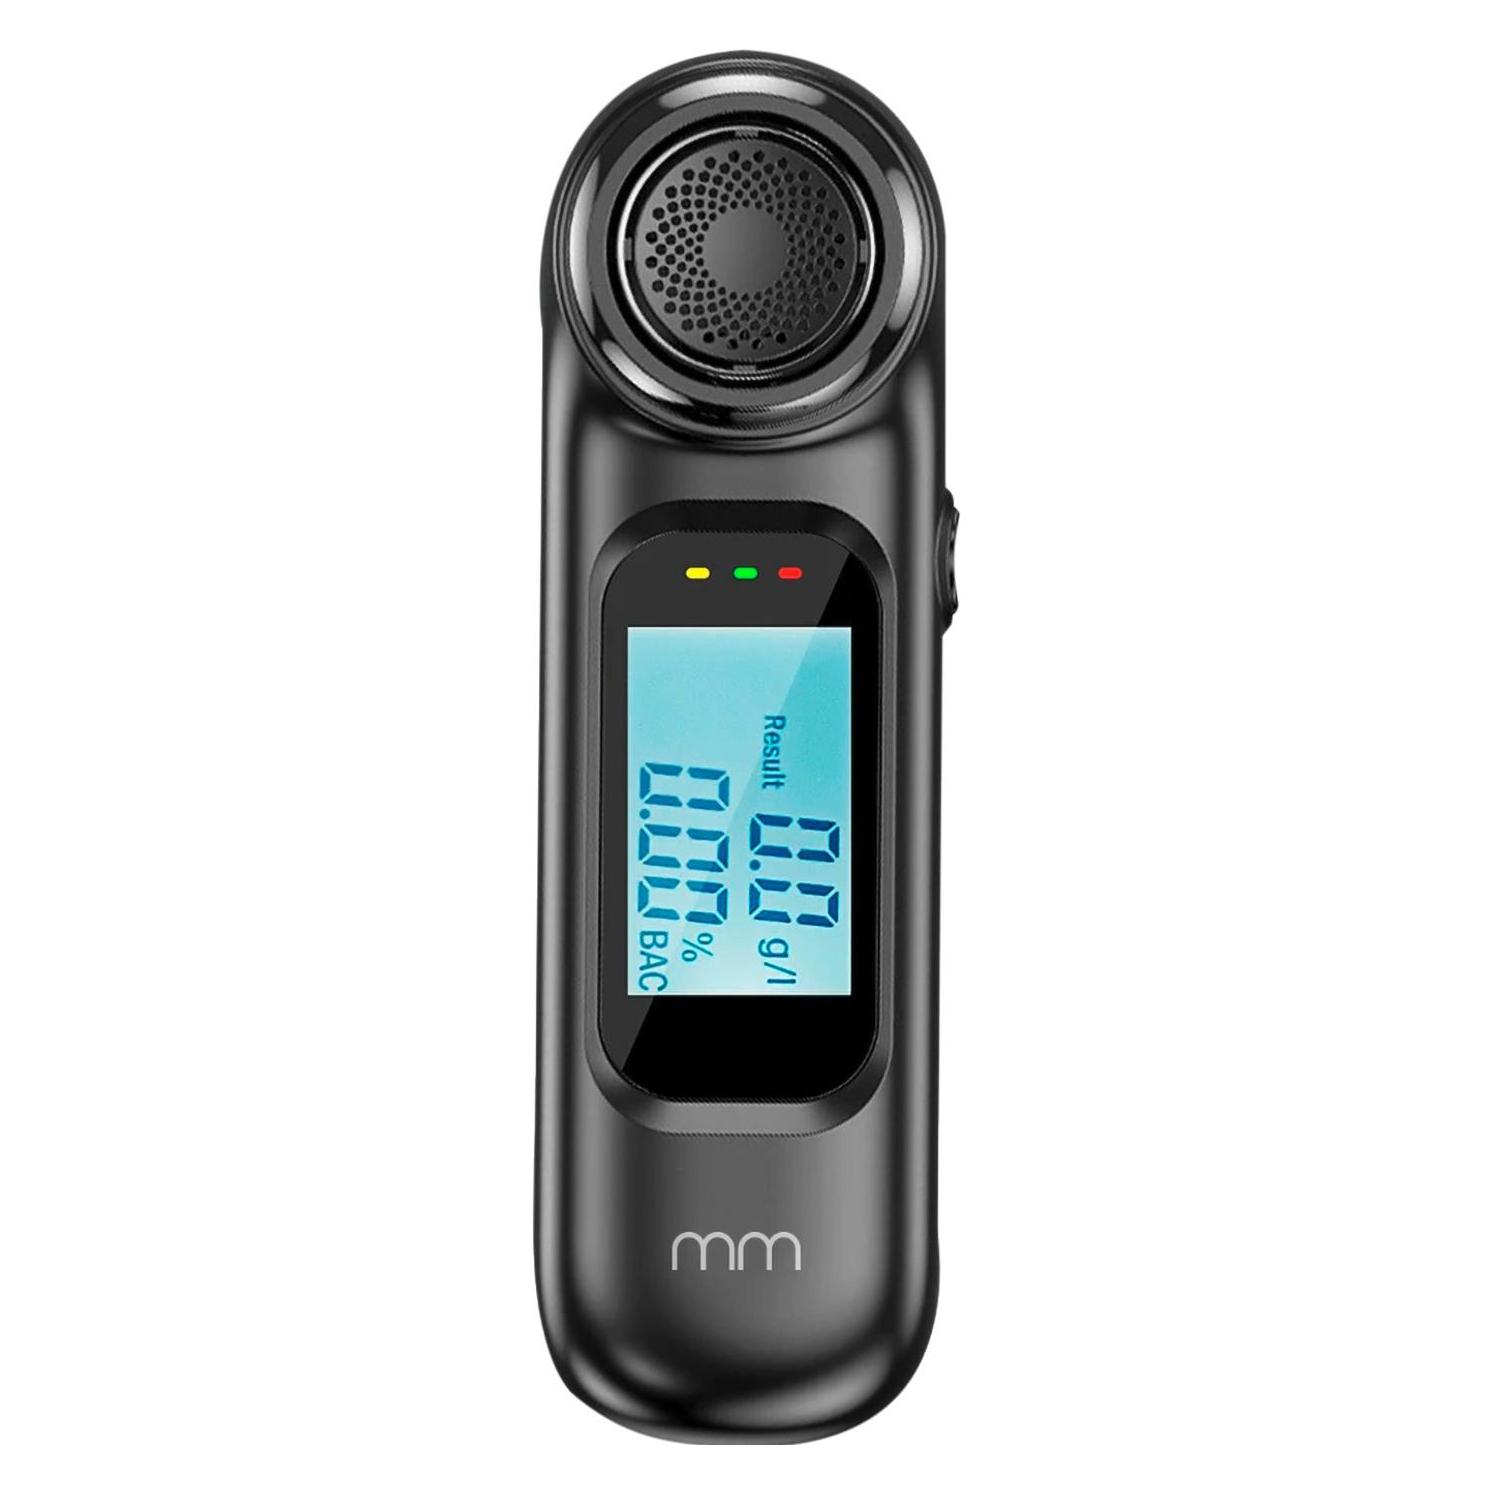
Ähnliche Suchbegriffe für Mikamax-Mini-Breathalyzer
Top-Angebote
Produkte zum Begriff Mikamax-Mini-Breathalyzer:
-
Mikamax Glätteisen Mini - USB - Perfekt für Reisen & AuffrischungenDer Mini-USB-Haarglätter heizt sich auf bis zu 190°C auf und bietet schnelles und effektives Styling. Sein schlankes, leichtes Design macht ihn perfekt für unterwegs. Der Mini-Haarglätter wird mit einer Reisetasche geliefert, sodass er leicht überallhin mitgenommen werden kann. Ein USB-Kabel ist ebenfalls enthalten. Egal ob für ein Geschäftsmeeting, einen Abend aus oder zum Auffrischen nach dem Training - dieses kompakte Glätteisen sorgt dafür, dass Sie jederzeit und überall bestens aussehen.19,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Mikamax Projektoren MM - SMART MINI PROJECTOR - 1800 lumensKompakt, leistungsstark und perfekt für Unterhaltung unterwegs. Mit vielseitigen Anschlussmöglichkeiten, darunter Wi-Fi, HDMI, USB und ein SD-Kartensteckplatz, genießen Sie hochwertige Bilder überall. Verfügt über einen eingebauten Lautsprecher mit regelbarer Lautstärke, Anschluss für Kopfhörer und Lautsprecher sowie Powerbank-Kompatibilität. Einfach an einem Stativ befestigbar (Montagebohrung M6) und rutschfest für stabile Projektion. Steuerung über Fernbedienung oder Bedientasten am Gerät, mit einstellbarer Linse für perfekte Schärfe. Kompatibel mit verschiedenen Geräten-lassen Sie die Unterhaltung beginnen, wo immer Sie sind! Native Auflösung: 480*360 Pixel Helligkeit: 1800 LUMEN Kontrastverhältnis: 2000:1 Maximal unterstützte Auflösung: 1080P Projektionsdistanz: 0,5 - 3,3 Meter Anschlüsse: Micro USB (5V-IN), DC-Strom, HDMI, USB, Audioanschluss, SD-Kartenfach Lautsprecher: 4? / 3W Displaytyp: TFT-LCD Lichtquelle: LED Abmessungen: 13 x 8,5 x 5 cm Gewicht: 280 Gramm DC-Eingang: 12V2A 5V2A/2.1A79,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Mikamax-Mini-Breathalyzer:
-
Mikamax Mini BreathalyzerIntroducing the mm Mini Breathalyzer - perfect for promoting responsible and enjoyable nightlife experiences! With a warm-up time of just 10 seconds, this compact device quickly becomes ready for use. It allows users to blow into it for a maximum of 10 seconds, providing prompt and accurate breath alcohol level measurement. The response time is lightning-fast, taking less than 5 seconds to display the results on its user-friendly screen. To conserve battery and ensure efficiency, the breathalyzer automatically shuts down 10 seconds after the test results have been displayed. The mm Mini Breathalyzer is not only a practical safety device but also an excellent conversation starter, making it a must-have novelty gadget. Sensor: High sensitivity direct heating sensor Test range: 0.00-0.19% BAC | 0.0-1.9 g/l Charging voltage: DC5V Warm-up time: 10 seconds Blowing time: within 10 seconds Response time: 5 seconds Automatic shutdown: 10 seconds after the test results have been displayed19,00 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mikamax-Mini-Breathalyzer
-
Mikamax Glätteisen Mini - USB - Perfekt für Reisen & AuffrischungenDer Mini-USB-Haarglätter heizt sich auf bis zu 190°C auf und bietet schnelles und effektives Styling. Sein schlankes, leichtes Design macht ihn perfekt für unterwegs. Der Mini-Haarglätter wird mit einer Reisetasche geliefert, sodass er leicht überallhin mitgenommen werden kann. Ein USB-Kabel ist ebenfalls enthalten. Egal ob für ein Geschäftsmeeting, einen Abend aus oder zum Auffrischen nach dem Training - dieses kompakte Glätteisen sorgt dafür, dass Sie jederzeit und überall bestens aussehen.19,95 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Mikamax Projektoren MM - SMART MINI PROJECTOR - 1800 lumensKompakt, leistungsstark und perfekt für Unterhaltung unterwegs. Mit vielseitigen Anschlussmöglichkeiten, darunter Wi-Fi, HDMI, USB und ein SD-Kartensteckplatz, genießen Sie hochwertige Bilder überall. Verfügt über einen eingebauten Lautsprecher mit regelbarer Lautstärke, Anschluss für Kopfhörer und Lautsprecher sowie Powerbank-Kompatibilität. Einfach an einem Stativ befestigbar (Montagebohrung M6) und rutschfest für stabile Projektion. Steuerung über Fernbedienung oder Bedientasten am Gerät, mit einstellbarer Linse für perfekte Schärfe. Kompatibel mit verschiedenen Geräten-lassen Sie die Unterhaltung beginnen, wo immer Sie sind! Native Auflösung: 480*360 Pixel Helligkeit: 1800 LUMEN Kontrastverhältnis: 2000:1 Maximal unterstützte Auflösung: 1080P Projektionsdistanz: 0,5 - 3,3 Meter Anschlüsse: Micro USB (5V-IN), DC-Strom, HDMI, USB, Audioanschluss, SD-Kartenfach Lautsprecher: 4? / 3W Displaytyp: TFT-LCD Lichtquelle: LED Abmessungen: 13 x 8,5 x 5 cm Gewicht: 280 Gramm DC-Eingang: 12V2A 5V2A/2.1A79,95 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Dräger Alcotest 4000 breathalyzerThe Dräger Alcotest 4000 breathalyzer is a reliable breathalyzer designed for responsible drivers, ensuring your driving fitness quickly. Start - Blow - Result. It's that easy. The device uses the same technology as the precision breathalyzers used by the authorities, so the result is accurate, and you can get behind the wheel with confidence.315,29 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.