Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Haben Sie Erfahrungen mit dem MikroTik Cube 60G AC?
Als KI habe ich keine persönlichen Erfahrungen, aber der MikroTik Cube 60G AC ist ein drahtloser Access Point, der für den Einsatz in Innenräumen entwickelt wurde. Er unterstützt den 60-GHz-Frequenzbereich und bietet eine hohe Übertragungsgeschwindigkeit von bis zu 1,73 Gbit/s. Der Cube 60G AC verfügt außerdem über mehrere Ethernet-Ports und kann als eigenständiges Gerät oder als Teil eines größeren Netzwerks eingesetzt werden. **
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **

Ähnliche Suchbegriffe für MikroTik-SXT-SA5-ac
Top-Angebote
Produkte zum Begriff MikroTik-SXT-SA5-ac:
-
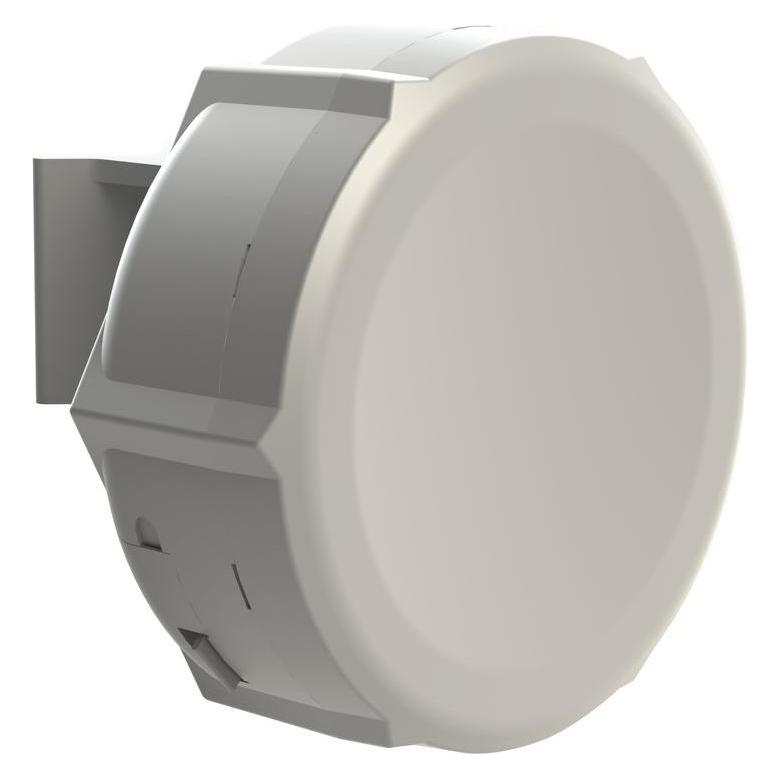
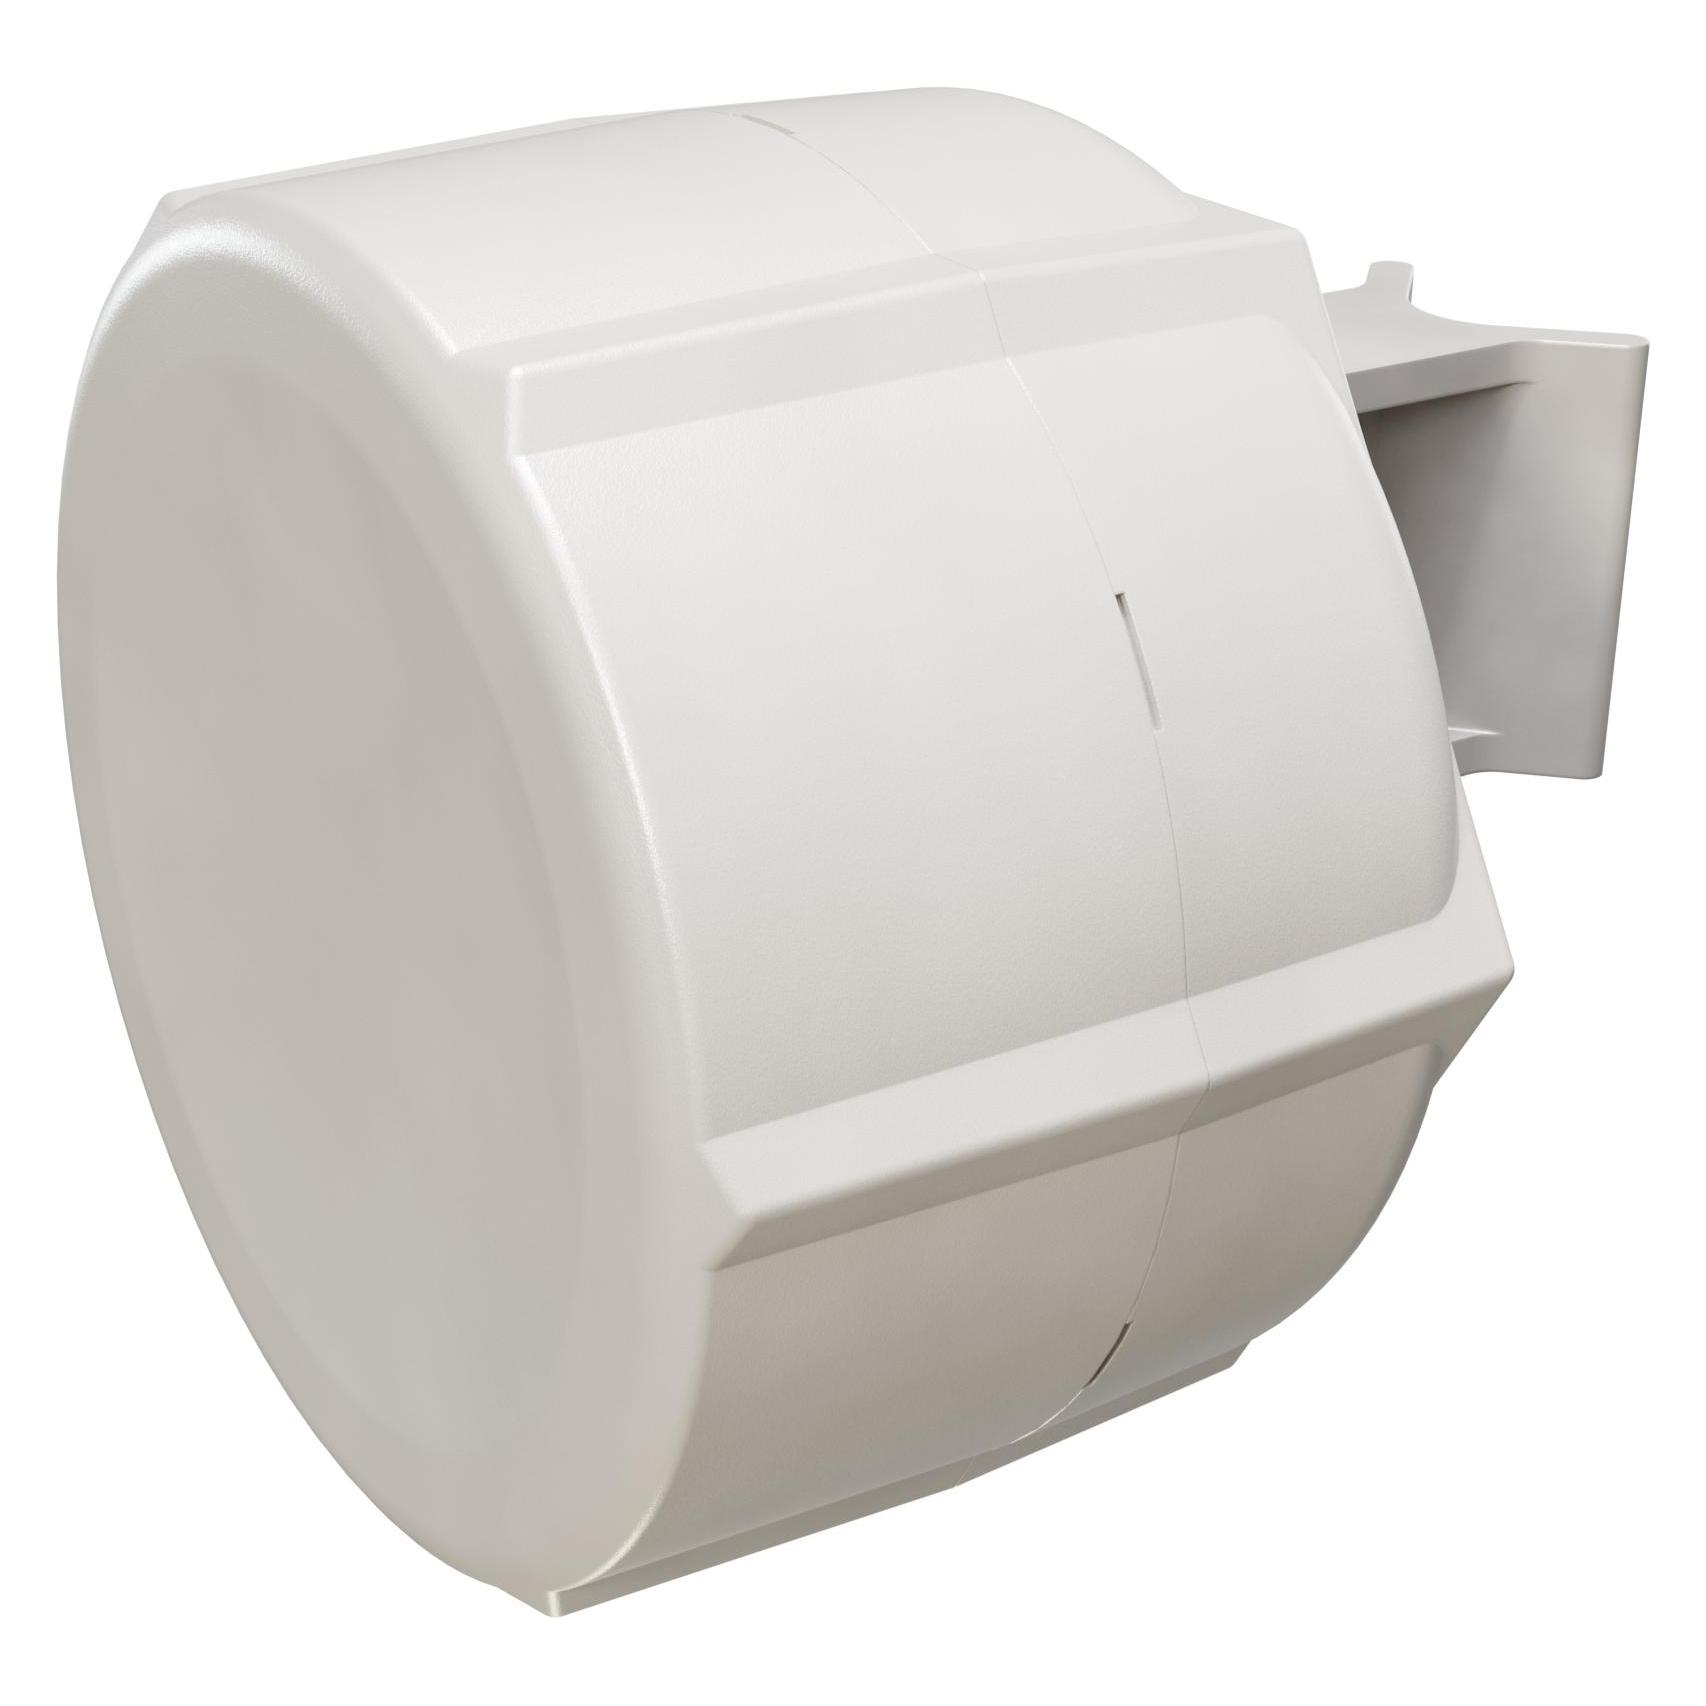
MikroTik SXT SA5 ac (867 Mbit/s), Access PointDer MikroTik SXT SA5 ac stellt einen bedeutenden Fortschritt im 802.11ac-Portfolio von MikroTik dar und wurde entwickelt, um eine umfassende Kompatibilität mit der bestehenden RouterBOARD-Infrastruktur zu gewährleisten, einschliesslich der Unterstützung der proprietären Wireless-Protokolle Nstream und Nv2. Diese Integration ermöglicht es Netzwerkadministratoren, das Gerät an spezifische Netzwerkanforderungen anzupassen und so die Anpassbarkeit und Effizienz von Wireless-Netzwerken zu verbessern. Die Integration der Protokolle Nstream und Nv2 optimiert die Wireless-Leistung weiter, insbesondere in Punkt-zu-Punkt- und Punkt-zu-Mehrpunkt-Konfigurationen, indem sie den Durchsatz verbessert, die Latenz reduziert und Interferenzen in dicht besiedelten Netzwerkumgebungen mindert. Durch die Nutzung der Fähigkeiten der 802.11a/n/ac-Wireless-Standards erreicht das SXT SA5 ac eine hohe Funkgeschwindigkeit von 867 Mbit/s im 5-GHz-Band. Diese Leistung ist ein Indikator für seine Fähigkeit, eine schnelle und zuverlässige Wireless-Verbindung bereitzustellen, die für eine Vielzahl von Anwendungen geeignet ist, von Heimnetzwerken bis hin zu anspruchsvollen Unternehmensumgebungen. Die Fähigkeit des Geräts, mit diesen Standards zu arbeiten, gewährleistet nicht nur die Abwärtskompatibilität mit älteren Geräten, sondern ebnet auch den Weg für zukunftssichere Netzwerkinstallationen, indem es die neuesten Fortschritte in der Wireless-Technologie berücksichtigt.115,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MikroTik SXT sq 5 ax with antenna PoE Power over Ethernet 16 dB (SXTSQ-5AXD)Produktbeschreibung: MikroTik SXTsq 5 ax - Wireless Router - Wi-Fi 6, Gerätetyp: Wireless Router, Data Link Protocol: IEEE 802.11a, IEEE 802.11ac, IEEE 802.11ax (Wi-Fi 6), IEEE 802.11b, IEEE 802.11g, Ethernet, Fast Ethernet, Gigabit Ethernet, Frequenzband: 5 GHz, Leistungsmerkmale: PoE, wetterfest, Produktzertifizierungen: IEEE 802.11a, IEEE 802.11n, IEEE 802.11ac, IEEE 802.11ax, IEEE 802.11b, Abmessungen (Breite x Tiefe x Höhe): 12,9 cm x 3,4 cm x 12,9 cm85,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **

Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Suche einen Dodge Challenger SXT bis 30.000 Euro.
Es gibt viele Möglichkeiten, einen Dodge Challenger SXT in diesem Preissegment zu finden. Es könnte sich lohnen, auf Online-Marktplätzen wie Autoscout24 oder Mobile.de nach gebrauchten Modellen zu suchen. Es ist auch ratsam, lokale Autohändler zu besuchen und nach Angeboten zu fragen. Es könnte auch sinnvoll sein, nach Importfahrzeugen zu suchen, da diese oft günstiger sein können. **
Top-Angebote
Produkte zum Begriff MikroTik-SXT-SA5-ac:
-
MikroTik SXT SA5 ac (867 Mbit/s), Access PointDer MikroTik SXT SA5 ac stellt einen bedeutenden Fortschritt im 802.11ac-Portfolio von MikroTik dar und wurde entwickelt, um eine umfassende Kompatibilität mit der bestehenden RouterBOARD-Infrastruktur zu gewährleisten, einschliesslich der Unterstützung der proprietären Wireless-Protokolle Nstream und Nv2. Diese Integration ermöglicht es Netzwerkadministratoren, das Gerät an spezifische Netzwerkanforderungen anzupassen und so die Anpassbarkeit und Effizienz von Wireless-Netzwerken zu verbessern. Die Integration der Protokolle Nstream und Nv2 optimiert die Wireless-Leistung weiter, insbesondere in Punkt-zu-Punkt- und Punkt-zu-Mehrpunkt-Konfigurationen, indem sie den Durchsatz verbessert, die Latenz reduziert und Interferenzen in dicht besiedelten Netzwerkumgebungen mindert. Durch die Nutzung der Fähigkeiten der 802.11a/n/ac-Wireless-Standards erreicht das SXT SA5 ac eine hohe Funkgeschwindigkeit von 867 Mbit/s im 5-GHz-Band. Diese Leistung ist ein Indikator für seine Fähigkeit, eine schnelle und zuverlässige Wireless-Verbindung bereitzustellen, die für eine Vielzahl von Anwendungen geeignet ist, von Heimnetzwerken bis hin zu anspruchsvollen Unternehmensumgebungen. Die Fähigkeit des Geräts, mit diesen Standards zu arbeiten, gewährleistet nicht nur die Abwärtskompatibilität mit älteren Geräten, sondern ebnet auch den Weg für zukunftssichere Netzwerkinstallationen, indem es die neuesten Fortschritte in der Wireless-Technologie berücksichtigt.115,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Haben Sie Erfahrungen mit dem MikroTik Cube 60G AC?
Als KI habe ich keine persönlichen Erfahrungen, aber der MikroTik Cube 60G AC ist ein drahtloser Access Point, der für den Einsatz in Innenräumen entwickelt wurde. Er unterstützt den 60-GHz-Frequenzbereich und bietet eine hohe Übertragungsgeschwindigkeit von bis zu 1,73 Gbit/s. Der Cube 60G AC verfügt außerdem über mehrere Ethernet-Ports und kann als eigenständiges Gerät oder als Teil eines größeren Netzwerks eingesetzt werden. **
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
Ähnliche Suchbegriffe für MikroTik-SXT-SA5-ac
-
MikroTik SXT sq 5 ax with antenna PoE Power over Ethernet 16 dB (SXTSQ-5AXD)Produktbeschreibung: MikroTik SXTsq 5 ax - Wireless Router - Wi-Fi 6, Gerätetyp: Wireless Router, Data Link Protocol: IEEE 802.11a, IEEE 802.11ac, IEEE 802.11ax (Wi-Fi 6), IEEE 802.11b, IEEE 802.11g, Ethernet, Fast Ethernet, Gigabit Ethernet, Frequenzband: 5 GHz, Leistungsmerkmale: PoE, wetterfest, Produktzertifizierungen: IEEE 802.11a, IEEE 802.11n, IEEE 802.11ac, IEEE 802.11ax, IEEE 802.11b, Abmessungen (Breite x Tiefe x Höhe): 12,9 cm x 3,4 cm x 12,9 cm85,39 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
MikroTik cAP ac Funkbasisstation, Access PointDer MikroTik cAP ac ist ein leistungsstarker Access Point, der für den Einsatz in Innenräumen konzipiert ist. Mit Unterstützung für die Wi-Fi 5 Technologie (802.11ac) bietet er eine Dual-Band-Frequenz von 2,4 GHz und 5 GHz, was eine hohe Datenübertragungsrate von bis zu 1000 Mbit/s ermöglicht. Ausgestattet mit einem ARM-Prozessor (IPQ4018) und 128 MB RAM gewährleistet der cAP ac eine stabile und zuverlässige Netzwerkverbindung. Der Access Point ist für die Deckenmontage geeignet und wird mit einem PoE-Injektor sowie Montageschrauben geliefert, was die Installation erleichtert. Dank der Unterstützung von Power over Ethernet (PoE) kann der cAP ac einfach über ein einziges Kabel mit Strom versorgt werden, was die Verkabelung vereinfacht und Flexibilität bei der Platzierung bietet. Dieser Access Point ist ideal für Büros, Schulen oder andere Einrichtungen, die eine zuverlässige WLAN-Abdeckung benötigen. - Dual-Band Unterstützung für 2.4 GHz und 5 GHz - Hohe Datenübertragungsrate von bis zu 1000 Mbit/s - Einfache Installation mit PoE-Unterstützung - Geeignet für Deckenmontage und Innenräume.88,36 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Suche einen Dodge Challenger SXT bis 30.000 Euro.
Es gibt viele Möglichkeiten, einen Dodge Challenger SXT in diesem Preissegment zu finden. Es könnte sich lohnen, auf Online-Marktplätzen wie Autoscout24 oder Mobile.de nach gebrauchten Modellen zu suchen. Es ist auch ratsam, lokale Autohändler zu besuchen und nach Angeboten zu fragen. Es könnte auch sinnvoll sein, nach Importfahrzeugen zu suchen, da diese oft günstiger sein können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.