Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Millennium-eONE-M841
Top-Angebote
Produkte zum Begriff Millennium-eONE-M841:
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
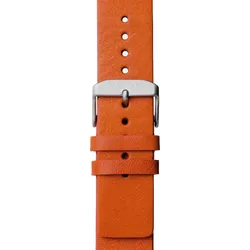
EONE - STRAP - leather - KBTDETAILS Geschlecht: Unisex Anzeige: analog Modell-Nr.: S-KBT MATERIAL Armband: hochwertiges Leder - & Nylongewebe Gehäuse: hochwertiges Titan MAßE Armbandlänge: 159 - 215 mm Armbandbreite: 20 mm FARBE Orange EONE - STRAP - Leather KBT This Italian leather strap features the Kilimanjaro Blind Trust’s signature orange hue, inspired by the sunset over Mount Kilimanjaro, with ivory accented stitching near the watch face. Embossed on the strap’s ivory reverse are Eone and KBT logos, marking this special giving back edition. INSPIRATION 36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
EONE - STRAP - canvas - beigeDETAILS Geschlecht: Unisex Anzeige: analog Modell-Nr.: EONE STRAP Canvas Beige MATERIAL Armband: Segeltuchband Gehäuse: hochwertiges Titan MAßE Armbandlänge: 159 - 215 mm Armbandbreite: 20 mm FARBE Beige EONE - STRAP - Canvas - Beige Dieses gefärbte Segeltuchband ist in sieben Farben erhältlich und wird mit einer elfenbeinfarbenen Rückseite aus italienischem Leder kombiniert. INSPIRATION 36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was haltet ihr vom Merida Eone Forty 8000?
Als KI habe ich keine persönliche Meinung. Allerdings kann ich sagen, dass das Merida Eone Forty 8000 ein hochwertiges E-Mountainbike ist, das für anspruchsvolle Fahrer entwickelt wurde. Es verfügt über eine leistungsstarke Motorunterstützung, hochwertige Komponenten und eine gute Federung, was es zu einer guten Wahl für technisch anspruchsvolle Trails macht. Es ist jedoch wichtig, dass du deine individuellen Bedürfnisse und Vorlieben berücksichtigst, um sicherzustellen, dass das Bike zu dir und deinem Fahrstil passt. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Millennium-eONE-M841:
-
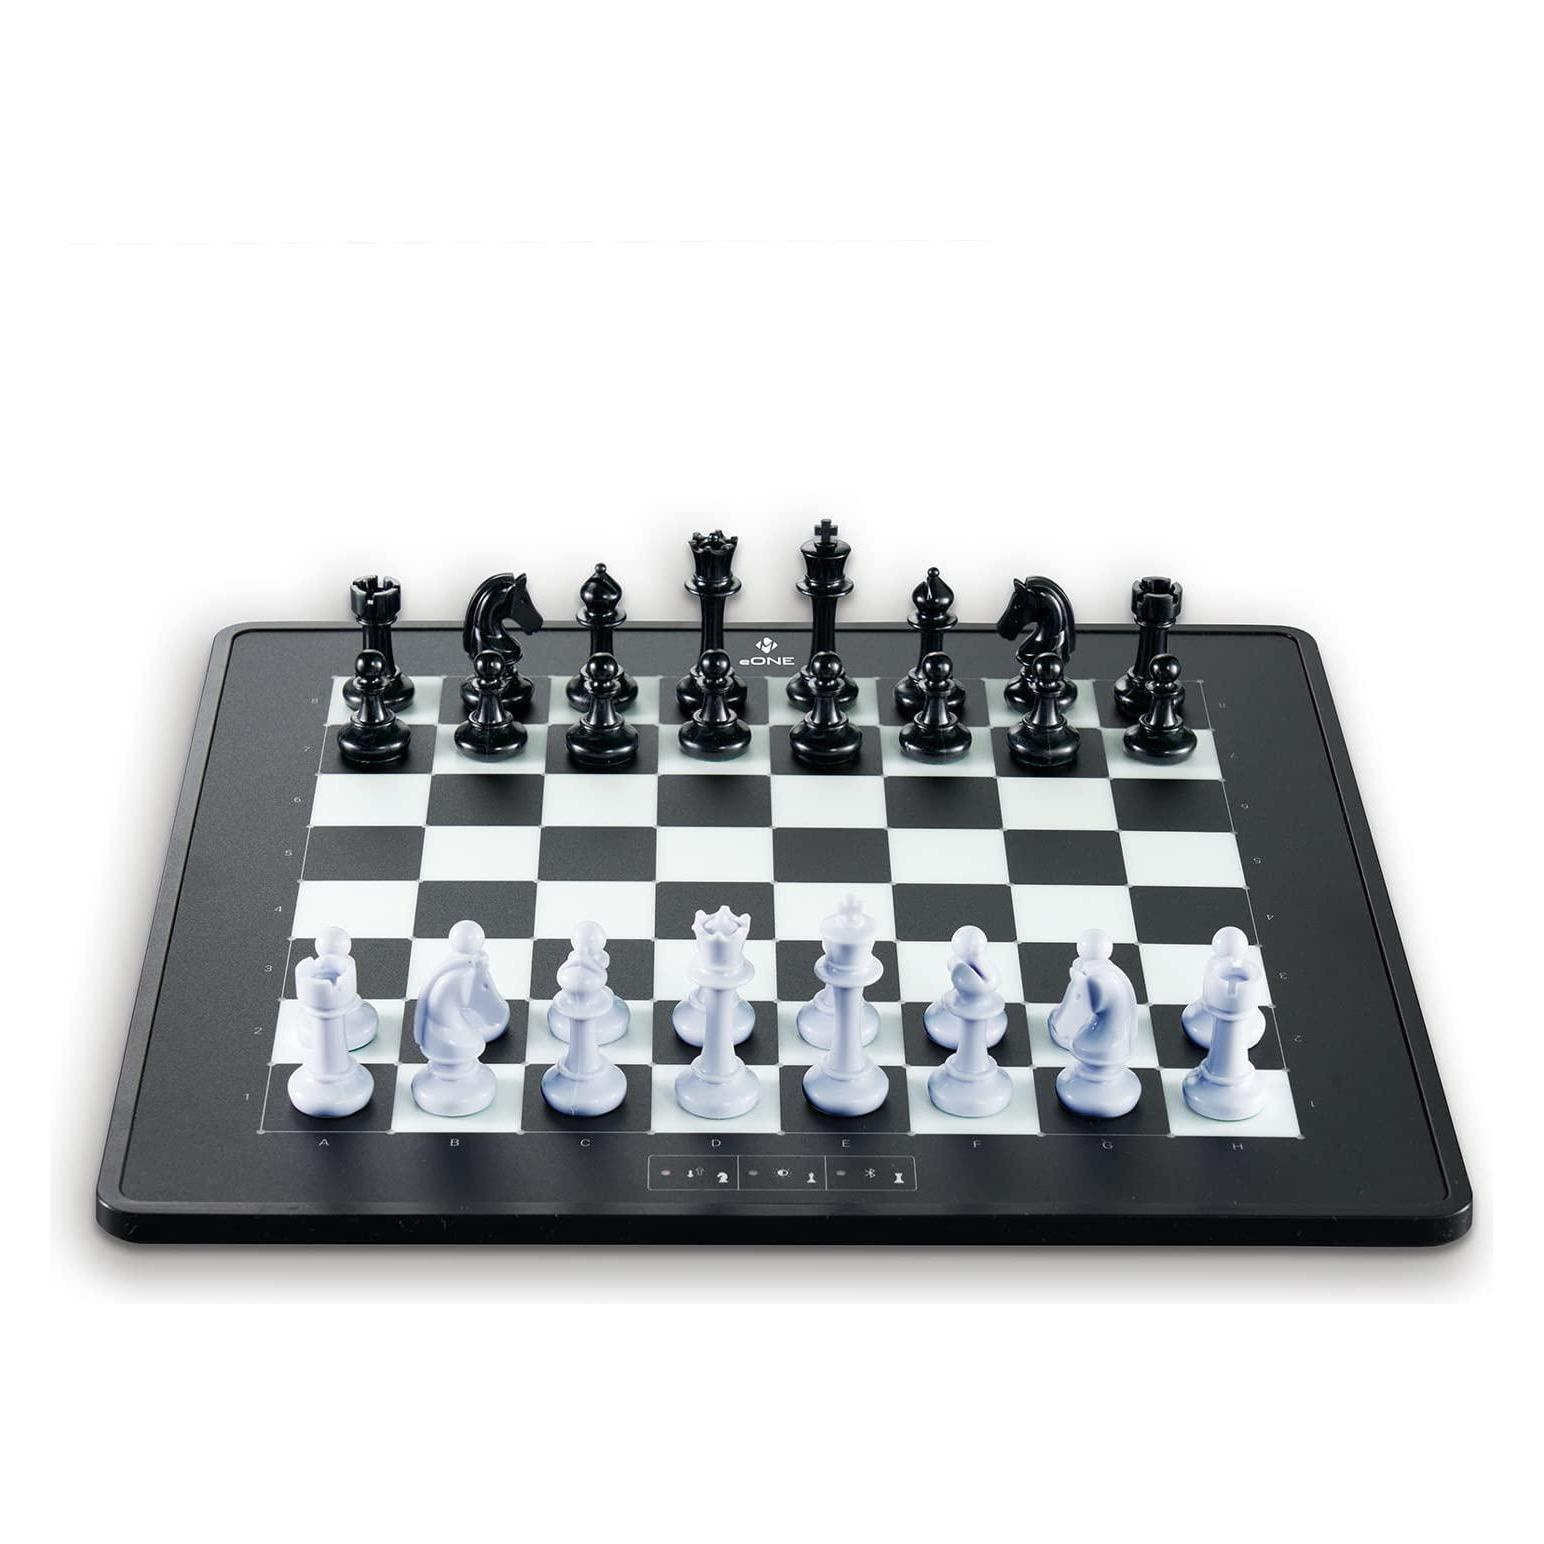
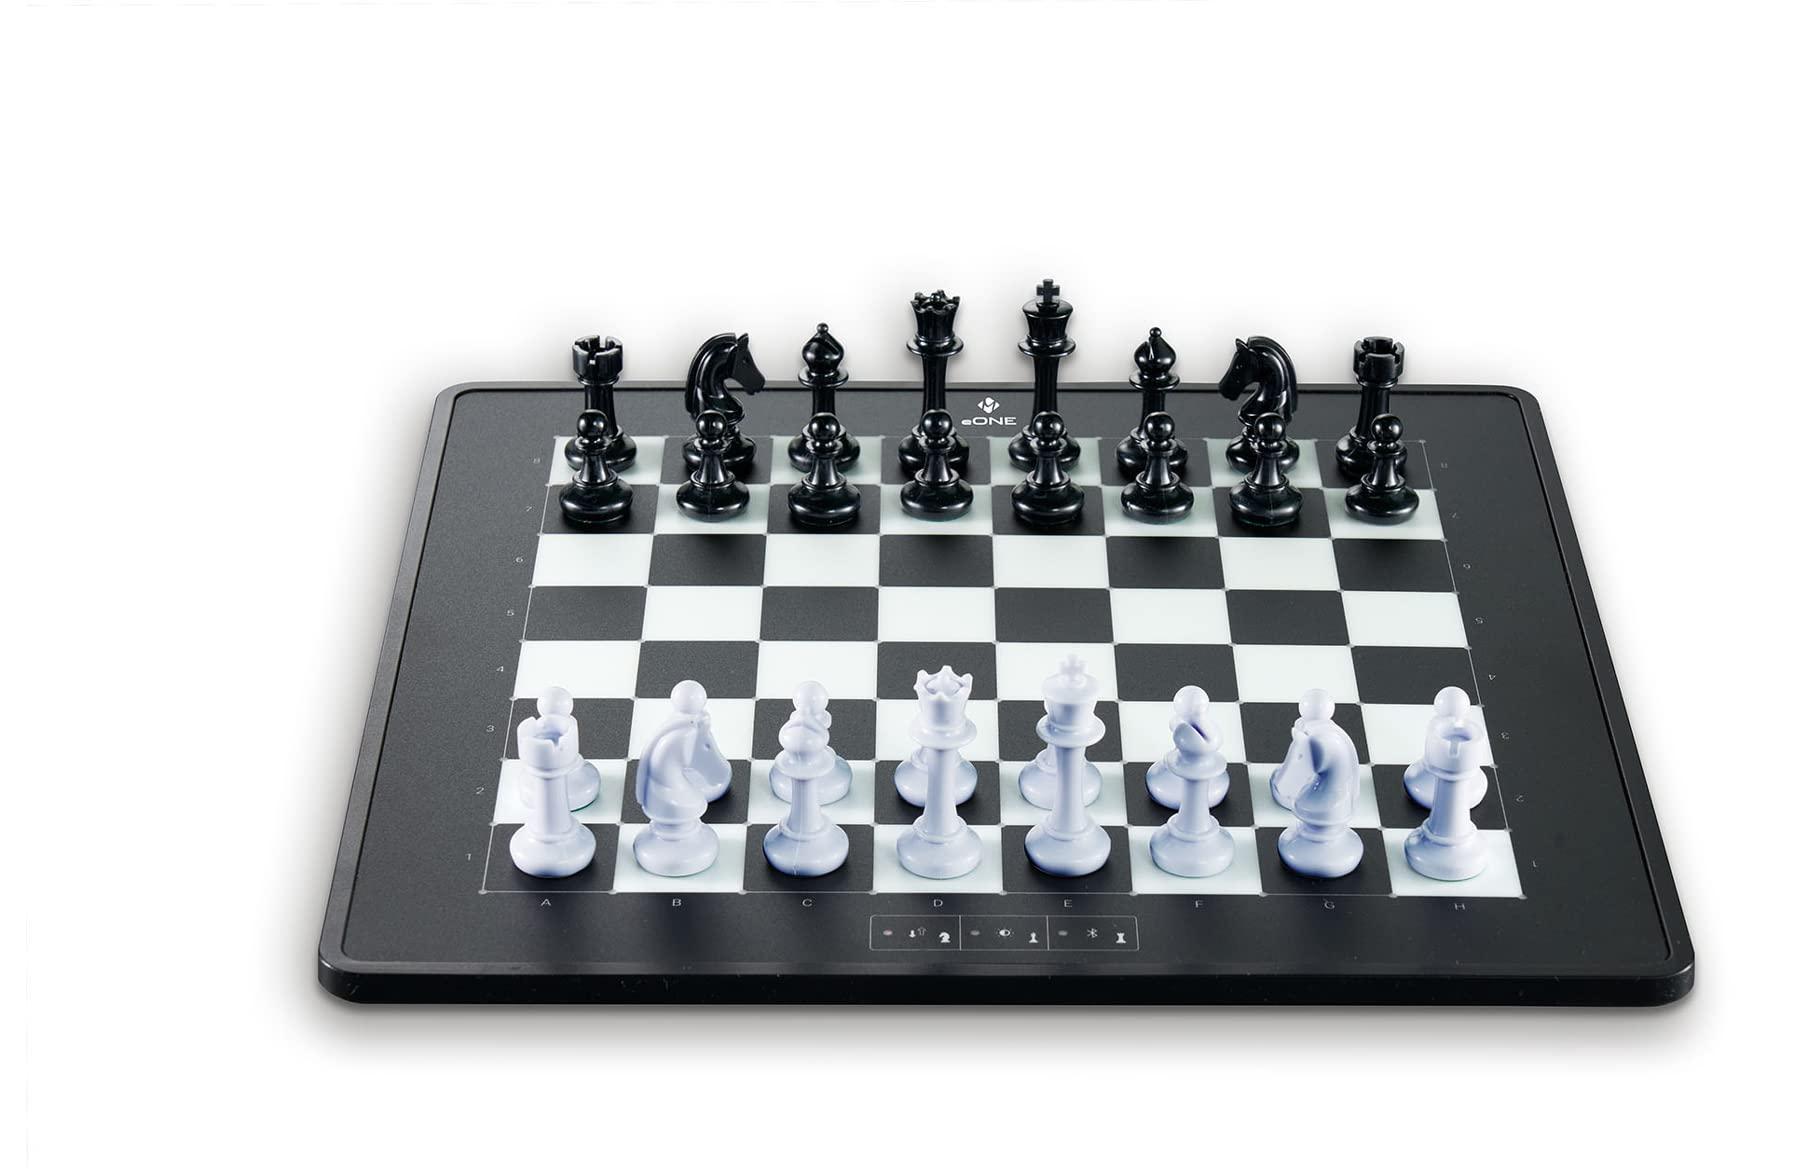
Elektronisches Schachbrett eONE M841 - 81 LEDs, Bluetooth, USB, Li-Ion-AkkuDas elektronische Schachbrett eONE M841 bringt Ihr Spiel auf ein neues Level: Es verbindet klassisches Schach mit moderner Technologie. Dank integriertem Bluetooth, USB-Schnittstelle und leistungsstarkem Lithium-Ionen-Akku ist es in Sekunden einsatzbereit - ganz ohne Kabel. Die 81 LEDs zeigen die Züge Ihres Gegners direkt auf dem Brett an und übertragen sie in Echtzeit an Apps, Online-Plattformen oder Schachprogramme. So erleben Sie authentisches Spielvergnügen ohne lange Bildschirmzeiten.Online spielen: Millionen von Schachspielern weltweit auf lichess.org, chess.com oder dem Turnierportal tornelo.comLED-Zuganzeige: 81 LEDs (4 pro Feld) zeigen die Züge des Gegners direkt auf dem Brett anViele Anwendungen: Kompatibel mit Schachprogrammen wie HIARCS, Chess for Android, BearChess, Arena, LucasChess oder ShredderPerfekte Maße: 31 x 31 x 2,2 cm, modernes Design, Figuren mit Königshöhe 5,5 cmAkku: Lithium-Ionen-Akku für mindestens 24 Stunden Spielzeit463,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
POLANDGAMES Token and Markers - Ark Nova Token Set 297228Unsere Acrylplättchen sorgen für ein viel intensiveres Erlebnis bei Ihren Lieblingsbrettspielen. Machen Sie Ihre Komponenten unzerstörbar! 1 x Token and Markers - Ark Nova Token Set Anleitung in: Typ: Marker und Token, Zubehör, Rollenspiel16,90 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
EONE - STRAP - leather - KBTDETAILS Geschlecht: Unisex Anzeige: analog Modell-Nr.: S-KBT MATERIAL Armband: hochwertiges Leder - & Nylongewebe Gehäuse: hochwertiges Titan MAßE Armbandlänge: 159 - 215 mm Armbandbreite: 20 mm FARBE Orange EONE - STRAP - Leather KBT This Italian leather strap features the Kilimanjaro Blind Trust’s signature orange hue, inspired by the sunset over Mount Kilimanjaro, with ivory accented stitching near the watch face. Embossed on the strap’s ivory reverse are Eone and KBT logos, marking this special giving back edition. INSPIRATION 36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Millennium-eONE-M841
-
EONE - STRAP - canvas - beigeDETAILS Geschlecht: Unisex Anzeige: analog Modell-Nr.: EONE STRAP Canvas Beige MATERIAL Armband: Segeltuchband Gehäuse: hochwertiges Titan MAßE Armbandlänge: 159 - 215 mm Armbandbreite: 20 mm FARBE Beige EONE - STRAP - Canvas - Beige Dieses gefärbte Segeltuchband ist in sieben Farben erhältlich und wird mit einer elfenbeinfarbenen Rückseite aus italienischem Leder kombiniert. INSPIRATION 36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Merida Bolzenkit mit Federbeinbolzen für eONE-FORTY und eONE-SIXTY ab Modelljahr 2020Merida Bolzenkit für eONE-FORTY und eONE-SIXTY Der Original-Bolzensatz für die Hinterbauten der Merida-eONE-Reihe ab Modelljahr 2020, einschließlich des Federbeinbolzens. Lagerbolzen an einem E-Fully arbeiten unter hoher Last; beim Lagerservice werden sie üblicherweise mitgetauscht, weil ein ausgelaufenes Gewinde oder ein gerissener Bolzen deutlich teurer wird als der Satz. Technische Daten Typ: Bolzenkit inklusive Federbeinbolzen Passend für: eONE-FORTY CFA und LITE (MY20 bis MY21) Außerdem: eONE-SIXTY CFA, LITE und LITE II (MY20 bis MY21) Inhalt: die in der Explosionszeichnung markierten Teile Verpackungseinheit: 1 Kit Herstellernummer: 1170320050 Welche Einzelteile das Kit umfasst, ergibt sich aus der Explosionszeichnung des jeweiligen Rahmens. Nennen Sie uns Modell und Modelljahr, dann prüfen wir vor dem Versand, ob das Kit zu Ihrem Rahmen gehört. Häufige Fragen Passt das Kit an mein Rad? An eONE-FORTY und eONE-SIXTY der Modelljahre 2020 und 2021 in den Varianten CFA, LITE und LITE II. Merida hat die Hinterbauten zwischen den Generationen geändert — bei älteren oder neueren Modelljahren passt das Kit nicht. Wann sollte man die Bolzen tauschen? Beim Lagerservice am Hinterbau oder wenn sich ein Bolzen nicht mehr sauber mit Drehmoment anziehen lässt. Bolzen werden mit Schraubensicherung verklebt; nach mehreren Demontagen leidet das Gewinde. Können Sie den Service machen? Ja, wir tauschen Hinterbaulager und Bolzen einschließlich Drehmomentkontrolle. Termin unter 07171 929556. Montage und Einstellarbeiten übernimmt unsere Werkstatt in Schwäbisch Gmünd — auch für Räder, die Sie nicht bei uns gekauft haben.67,95 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was haltet ihr vom Merida Eone Forty 8000?
Als KI habe ich keine persönliche Meinung. Allerdings kann ich sagen, dass das Merida Eone Forty 8000 ein hochwertiges E-Mountainbike ist, das für anspruchsvolle Fahrer entwickelt wurde. Es verfügt über eine leistungsstarke Motorunterstützung, hochwertige Komponenten und eine gute Federung, was es zu einer guten Wahl für technisch anspruchsvolle Trails macht. Es ist jedoch wichtig, dass du deine individuellen Bedürfnisse und Vorlieben berücksichtigst, um sicherzustellen, dass das Bike zu dir und deinem Fahrstil passt. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.