Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Missfeldt-Jochen-Sturm-und
Top-Angebote
Produkte zum Begriff Missfeldt-Jochen-Sturm-und:
-
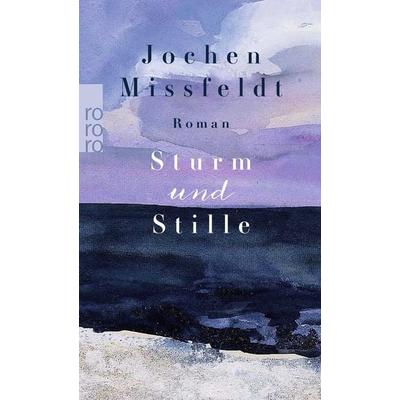
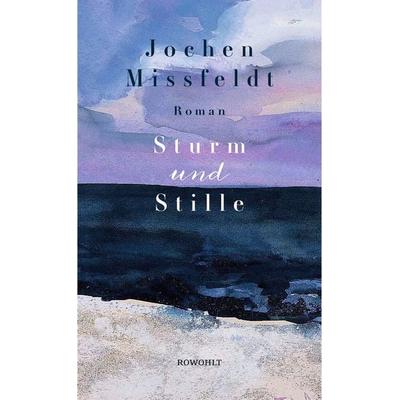
Missfeldt, Jochen: Sturm und StilleSturm und Stille , Starkes Stück - ein ergreifendes Frauenleben im 19. Jahrhundert: die Liebesgeschichte von Theodor Storm und Doris Jensen, seiner langjährigen Geliebten und späteren Ehefrau, erzählt vom Storm-Biographen und Sprachzauberer Jochen Missfeldt. Kurz nachdem Theodor Storm seine Verlobte Constanze Esmarch 1846 geheiratet hat, geht er eine leidenschaftliche Liebesbeziehung mit der achtzehnjährigen Doris Jensen ein. Sie stammt wie er aus Husum, ist die Tochter des wohlhabenden Holzhändlers und Senators Peter Jensen. Dessen Familie zählt, wie auch Storms Familie mütterlicherseits, zum Husumer Patriziat: Man besucht sich, trinkt Tee und Punsch und spielt Whist und L'Hombre. Die Liebe der beiden ist für Storms junge Ehe eine schwere Belastung. Erst im Jahr 1848, Constanze ist im dritten Monat schwanger, geht Doris - wahrscheinlich auf Druck der Familienoberen - von Husum fort. Für sie beginnt eine fünfzehn Jahre währende Odyssee, eine Zeit des Lernens und der Selbstbehauptung. Doch das Liebesverhältnis dauert an, und als Constanze nach der Geburt ihres siebten Kindes überraschend stirbt, finden die beiden endlich zueinander. Um diese bewegende Geschichte eines Frauenlebens im 19. Jahrhundert zu erzählen, stützt sich Jochen Missfeldt auf sein großes Wissen als Storm-Biograph - auf Briefe, Novellen und Gedichte, auf Zeitungsmeldungen, Lebenszeugnisse, historische Quellen überhaupt. Aber noch mehr beruht auf Erfindung, Nachempfindung, Phantasie. So kann er beides sein, faktengetreu und unverwechselbarer Romancier, ja er kann seiner vielgerühmten lyrischen Sprachmacht freien Lauf lassen. Landschaft, Wetter und Meer, die er meisterlich beschreibt, grundieren das Ganze, verleihen ihm Sinnlichkeit und Poesie. "Sturm und Stille" ist die Geschichte einer Liebe - und das Porträt einer Frau, die allen gesellschaftlichen Konventionen zum Trotz ihre eigenen Wege geht. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20170818, Produktform: Leinen, Autoren: Missfeldt, Jochen, Seitenzahl/Blattzahl: 344, Abbildungen: Mit 2 s/w Fotos, Keyword: 19. Jahrhundert; Dorothea Jensen; Dreiecksgeschichte; Ehe; Frauenleben; Husum; Liebe; Nordfriesland; Romanbiographie; Theodor Storm; spätes Glück, Fachschema: Storm, Theodor~Biografie~Deutsche Belletristik / Historischer Roman, Erzählung~Liebe (partnerschaftlich), Fachkategorie: Biografischer Roman~Belletristik: Themen, Stoffe, Motive: Raumwahrnehmung~Historischer Roman, Region: Nordseeküste und -inseln~Schleswig-Holstein, Zeitraum: 19. Jahrhundert (1800 bis 1899 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 213, Breite: 139, Höhe: 31, Gewicht: 436, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 155045722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Du graue Stadt am Meer, Biografien von Jochen Missfeldt"Du graue Stadt am Meer" ist eine eindrucksvolle Biografie über Theodor Storm, einen der bedeutendsten Dichter und Erzähler des 19. Jahrhunderts in Deutschland. Verfasst von Jochen Missfeldt, wird das Leben Storms zwischen den Elementen von Romantik und Moderne lebendig. Die Biografie beleuchtet nicht nur seine berühmten Werke wie "Immensee" und "Der Schimmelreiter", sondern auch seine Rolle als Rechtsanwalt und seine Einflüsse auf das kulturelle Leben in Husum. Missfeldt, der selbst in Schleswig-Holstein verwurzelt ist, bietet eine faktenbasierte Erzählung, die die Komplexität und den inneren Konflikt Storms aufzeigt. Diese Biografie ist eine wertvolle Lektüre für alle, die sich für Literaturgeschichte und die Entwicklung der deutschen Dichtung interessieren.28,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
Top-Angebote
Produkte zum Begriff Missfeldt-Jochen-Sturm-und:
-
Missfeldt, Jochen: Sturm und StilleSturm und Stille , Starkes Stück - ein ergreifendes Frauenleben im 19. Jahrhundert: die Liebesgeschichte von Theodor Storm und Doris Jensen, seiner langjährigen Geliebten und späteren Ehefrau, erzählt vom Storm-Biographen und Sprachzauberer Jochen Missfeldt. Kurz nachdem Theodor Storm seine Verlobte Constanze Esmarch 1846 geheiratet hat, geht er eine leidenschaftliche Liebesbeziehung mit der achtzehnjährigen Doris Jensen ein. Sie stammt wie er aus Husum, ist die Tochter des wohlhabenden Holzhändlers und Senators Peter Jensen. Dessen Familie zählt, wie auch Storms Familie mütterlicherseits, zum Husumer Patriziat: Man besucht sich, trinkt Tee und Punsch und spielt Whist und L'Hombre. Die Liebe der beiden ist für Storms junge Ehe eine schwere Belastung. Erst im Jahr 1848, Constanze ist im dritten Monat schwanger, geht Doris - wahrscheinlich auf Druck der Familienoberen - von Husum fort. Für sie beginnt eine fünfzehn Jahre währende Odyssee, eine Zeit des Lernens und der Selbstbehauptung. Doch das Liebesverhältnis dauert an, und als Constanze nach der Geburt ihres siebten Kindes überraschend stirbt, finden die beiden endlich zueinander. Um diese bewegende Geschichte eines Frauenlebens im 19. Jahrhundert zu erzählen, stützt sich Jochen Missfeldt auf sein großes Wissen als Storm-Biograph - auf Briefe, Novellen und Gedichte, auf Zeitungsmeldungen, Lebenszeugnisse, historische Quellen überhaupt. Aber noch mehr beruht auf Erfindung, Nachempfindung, Phantasie. So kann er beides sein, faktengetreu und unverwechselbarer Romancier, ja er kann seiner vielgerühmten lyrischen Sprachmacht freien Lauf lassen. Landschaft, Wetter und Meer, die er meisterlich beschreibt, grundieren das Ganze, verleihen ihm Sinnlichkeit und Poesie. "Sturm und Stille" ist die Geschichte einer Liebe - und das Porträt einer Frau, die allen gesellschaftlichen Konventionen zum Trotz ihre eigenen Wege geht. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20170818, Produktform: Leinen, Autoren: Missfeldt, Jochen, Seitenzahl/Blattzahl: 344, Abbildungen: Mit 2 s/w Fotos, Keyword: 19. Jahrhundert; Dorothea Jensen; Dreiecksgeschichte; Ehe; Frauenleben; Husum; Liebe; Nordfriesland; Romanbiographie; Theodor Storm; spätes Glück, Fachschema: Storm, Theodor~Biografie~Deutsche Belletristik / Historischer Roman, Erzählung~Liebe (partnerschaftlich), Fachkategorie: Biografischer Roman~Belletristik: Themen, Stoffe, Motive: Raumwahrnehmung~Historischer Roman, Region: Nordseeküste und -inseln~Schleswig-Holstein, Zeitraum: 19. Jahrhundert (1800 bis 1899 n. Chr.), Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt Verlag GmbH, Verlag: Rowohlt, Länge: 213, Breite: 139, Höhe: 31, Gewicht: 436, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: 0, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 155045722,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Missfeldt-Jochen-Sturm-und
-
Du graue Stadt am Meer, Biografien von Jochen Missfeldt"Du graue Stadt am Meer" ist eine eindrucksvolle Biografie über Theodor Storm, einen der bedeutendsten Dichter und Erzähler des 19. Jahrhunderts in Deutschland. Verfasst von Jochen Missfeldt, wird das Leben Storms zwischen den Elementen von Romantik und Moderne lebendig. Die Biografie beleuchtet nicht nur seine berühmten Werke wie "Immensee" und "Der Schimmelreiter", sondern auch seine Rolle als Rechtsanwalt und seine Einflüsse auf das kulturelle Leben in Husum. Missfeldt, der selbst in Schleswig-Holstein verwurzelt ist, bietet eine faktenbasierte Erzählung, die die Komplexität und den inneren Konflikt Storms aufzeigt. Diese Biografie ist eine wertvolle Lektüre für alle, die sich für Literaturgeschichte und die Entwicklung der deutschen Dichtung interessieren.28,00 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Wie funktioniert die Token-Validierung und welche Sicherheitsmechanismen werden dabei eingesetzt?
Die Token-Validierung erfolgt durch Überprüfung des Tokens auf Gültigkeit und Integrität. Dabei werden Sicherheitsmechanismen wie digitale Signaturen, Verschlüsselung und Zeitstempel eingesetzt, um sicherzustellen, dass das Token nicht manipuliert wurde und nur von autorisierten Benutzern verwendet werden kann. Durch diese Mechanismen wird die Sicherheit des Systems gewährleistet und unbefugter Zugriff verhindert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.