Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Mizielinska-Aleksandra-Maps
Top-Angebote
Produkte zum Begriff Mizielinska-Aleksandra-Maps:
-
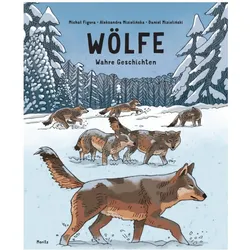
Wölfe - Wahre Geschichten, Kinderbücher von Daniel Mizielinski, Aleksandra Mizielinska, Michal FiguraEin Sachbuch in Comicform über das wahre Leben von Wölfen und über die Arbeit polnischer Wolfsschützer bei der Beobachtung eines der faszinierendsten Tiere in Europa. Acht reale Begegnungen mit einzelnen Wölfen und Wolfsrudeln aus den letzten Jahren beantworten alle relevanten Fragen zu Wölfen.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
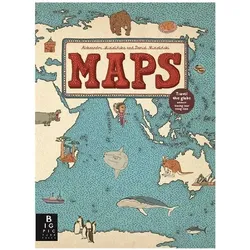
Maps, Kinderbücher von Aleks, Daniel Mizielinski, Aleksandra and Daniel Mizielinski, RADaniel Mizielinscy, geboren 1982, gründete mit Aleksandra Mizielinscy bereits während ihres Grafikdesignstudiums das Hipopotam Studio, in dem sie sich mit Buchgestaltung, Webdesign und Typografie beschäftigen. Er lebt in Warschau. Aleksandra Mizielinscy, geboren 1982, gründete mit Daniel Mizielinscy ebenfalls während ihres Grafikdesignstudiums das Hipopotam Studio, in dem sie sich mit Buchgestaltung, Webdesign und Typografie beschäftigen. Sie lebt in Warschau.28,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
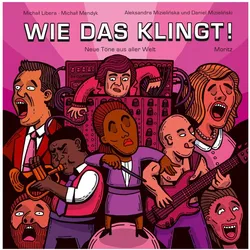
Wie das klingt!, Kinderbücher von Michal Mendyk, Aleksandra Mizielinska, Daniel Mizielinski, Thomas Weiler, Michal LiberaKlänge und Töne können so verschieden sein und entfalten gerade dadurch ihre Wirkung: laut und leise, lang und kurz, schrill und sonor. Was alles kann Musik sein? Diese Frage zieht sich als roter Faden durch dieses Buch erstaunlicher musikalischer Begebenheiten. Arseni Awraamow führte 1922 in Baku mit Hilfe der russischen Kriegsmarine eine Sirenen-Sinfonie auf. Bereits 1913 hatte Luigi Russolo die Geräusche der modernen Stadt zur Musik erklärt. 2001 nahm Francisco Lopez die Töne des Regenwalds in Costa Rica auf. Für Henri Chopin ist der eigene Körper eine Klangfabrik, Athanasius Kircher entwickelte 1693 eine sprechende Statue, Wolfgang von Kempelen 1791 eine Sprechmaschine. Die Beach Boys montierten schon 1966 ihre Good Vibrations aus unzähligen Einzelstücken zusammen, Arnold Schönberg erfand in den 1920ern neue Spielregeln des Komponierens, Bill Fontana schlug 1987 eine Klangbrücke zwischen Köln und San Francisco. All dies setzen Aleksandra und Daniel Mizielinscy mit kraftstrotzenden Bildern in Szene: Ein lustvolleres Musikbuch hat es bislang kaum gegeben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aleksandra Sowa, Fachbücher von Aleksandra SowaDieses Buch aus der Reihe 'Neue Ansätze für die IT-Revision' entwickelt aktuelle und neuartige Methoden für die Arbeit der Revision sowie für Prüfungen und Tests von IT-Systemen. Berücksichtigt werden dabei Aspekte des Datenschutzes, der Cybersicherheit, Effektivität und Funktionalität, und es werden Ansätze für Datenschutzbeauftragte, IT-Sicherheitsbeauftragte, CISOs, Compliance-Manager etc. vorgestellt. Die Schwerpunkte des Buches liegen auf Datenschutz, Kennzahlensystemen sowie Internet of Things und Künstlicher Intelligenz. Besondere Beachtung erfahren Themen wie Prüfung des Datenschutzmanagementsystems (DSMS), Prüfung der Auftragsverarbeitung sowie Meldepflichten gemäss DSGVO. Die präsentierten Ansätze zur Bewertung der Informationssicherheit mittels Kennzahlen, zu Tests für IoT-Geräte und zur Zertifizierung der Softwareentwicklung ermöglichen den Revisoren, diese Themen als systematische Prüfungen, Tests und Audits zu erfassen und umzusetzen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Mizielinska-Aleksandra-Maps:
-
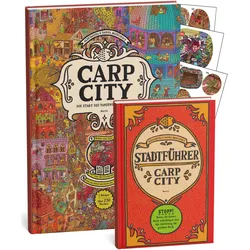
Carp City, Kinderbücher von Daniel Mizielinski, Aleksandra Mizielinska"Carp City" ist ein ansprechendes Kinderbuch, das sich an Leser ab 8 Jahren richtet. Verfasst von den talentierten Autoren Aleksandra und Daniel Mizielinski, bietet dieses Buch eine fesselnde Erzählung, die die Fantasie anregt und die Neugier der jungen Leser weckt. Mit einem kartonierten Einband und einer Höhe von 35 Zentimetern ist es sowohl robust als auch ansprechend gestaltet, ideal für die Nutzung durch Kinder. Das Buch umfasst 240 Seiten, die reich an Geschichten und Illustrationen sind, und es ist in deutscher Sprache verfasst. Die Kombination aus ansprechendem Design und hochwertigem Inhalt macht "Carp City" zu einer wertvollen Ergänzung für jede Kinderbuchsammlung. Hergestellt in Polen, spiegelt es die kulturelle Vielfalt und Kreativität wider, die in der Kinderliteratur zu finden ist. Dieses Buch ist nicht nur ein unterhaltsames Leseerlebnis, sondern fördert auch das Lernen und die Entwicklung von Lesekompetenzen bei jungen Menschen.36,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Auf nach Yellowstone!, Kinderbücher von Aleksandra Mizielinska, Daniel MizielinskiDer Wunsch, die Umwelt zu bewahren, steht am Anfang eines jeden Nationalparks. Ausgehend vom polnischen Białowieza-Park wird acht von ihnen ein Besuch abgestattet – eine Reise über die Kontinente beginnt. Dabei folgen wir dem Wisent Kuba und dem Eichhörnchen Ula zu sieben Parks von Peru über China, Namibia, Grönland, Indonesien, Neuseeland und Wyoming. Eine ungeheure Themenvielfalt zeigt Blattschneiderameisen und Komodowarane, erklärt Polarnacht und Permafrost, spricht die Erosion und das Überleben in der Wüste an. Zusammengehalten wird das Buch durch eine Comicgeschichte, die auch WenigleserInnen bei der Stange hält. So ist dem polnischen Grafikerpaar nach »Alle Welt. Das Landkartenbuch« und »Unter der Erde/Tief im Wasser« wieder ein beeindruckendes Buch im Großformat gelungen, mit dem sie auf ihrer Suche nach der optimalen Darbietungsform von Kindersachbüchern noch ein Stück weiter vorangekommen sind. Und nicht nur das: Zum ersten Mal gibt es ergänzend zu einem ihrer Bücher einen kurzen Animationsfilm: https://youtu.be/r5Z4hoke8MY Darin erfahren Kuba und Ula, wie ein natürlicher Waldbrand entstehen kann und was dieser für Tiere und Pflanzen bedeutet.30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wölfe - Wahre Geschichten, Kinderbücher von Daniel Mizielinski, Aleksandra Mizielinska, Michal FiguraEin Sachbuch in Comicform über das wahre Leben von Wölfen und über die Arbeit polnischer Wolfsschützer bei der Beobachtung eines der faszinierendsten Tiere in Europa. Acht reale Begegnungen mit einzelnen Wölfen und Wolfsrudeln aus den letzten Jahren beantworten alle relevanten Fragen zu Wölfen.32,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Maps, Kinderbücher von Aleks, Daniel Mizielinski, Aleksandra and Daniel Mizielinski, RADaniel Mizielinscy, geboren 1982, gründete mit Aleksandra Mizielinscy bereits während ihres Grafikdesignstudiums das Hipopotam Studio, in dem sie sich mit Buchgestaltung, Webdesign und Typografie beschäftigen. Er lebt in Warschau. Aleksandra Mizielinscy, geboren 1982, gründete mit Daniel Mizielinscy ebenfalls während ihres Grafikdesignstudiums das Hipopotam Studio, in dem sie sich mit Buchgestaltung, Webdesign und Typografie beschäftigen. Sie lebt in Warschau.28,50 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mizielinska-Aleksandra-Maps
-
Wie das klingt!, Kinderbücher von Michal Mendyk, Aleksandra Mizielinska, Daniel Mizielinski, Thomas Weiler, Michal LiberaKlänge und Töne können so verschieden sein und entfalten gerade dadurch ihre Wirkung: laut und leise, lang und kurz, schrill und sonor. Was alles kann Musik sein? Diese Frage zieht sich als roter Faden durch dieses Buch erstaunlicher musikalischer Begebenheiten. Arseni Awraamow führte 1922 in Baku mit Hilfe der russischen Kriegsmarine eine Sirenen-Sinfonie auf. Bereits 1913 hatte Luigi Russolo die Geräusche der modernen Stadt zur Musik erklärt. 2001 nahm Francisco Lopez die Töne des Regenwalds in Costa Rica auf. Für Henri Chopin ist der eigene Körper eine Klangfabrik, Athanasius Kircher entwickelte 1693 eine sprechende Statue, Wolfgang von Kempelen 1791 eine Sprechmaschine. Die Beach Boys montierten schon 1966 ihre Good Vibrations aus unzähligen Einzelstücken zusammen, Arnold Schönberg erfand in den 1920ern neue Spielregeln des Komponierens, Bill Fontana schlug 1987 eine Klangbrücke zwischen Köln und San Francisco. All dies setzen Aleksandra und Daniel Mizielinscy mit kraftstrotzenden Bildern in Szene: Ein lustvolleres Musikbuch hat es bislang kaum gegeben.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Aleksandra Sowa, Fachbücher von Aleksandra SowaDieses Buch aus der Reihe 'Neue Ansätze für die IT-Revision' entwickelt aktuelle und neuartige Methoden für die Arbeit der Revision sowie für Prüfungen und Tests von IT-Systemen. Berücksichtigt werden dabei Aspekte des Datenschutzes, der Cybersicherheit, Effektivität und Funktionalität, und es werden Ansätze für Datenschutzbeauftragte, IT-Sicherheitsbeauftragte, CISOs, Compliance-Manager etc. vorgestellt. Die Schwerpunkte des Buches liegen auf Datenschutz, Kennzahlensystemen sowie Internet of Things und Künstlicher Intelligenz. Besondere Beachtung erfahren Themen wie Prüfung des Datenschutzmanagementsystems (DSMS), Prüfung der Auftragsverarbeitung sowie Meldepflichten gemäss DSGVO. Die präsentierten Ansätze zur Bewertung der Informationssicherheit mittels Kennzahlen, zu Tests für IoT-Geräte und zur Zertifizierung der Softwareentwicklung ermöglichen den Revisoren, diese Themen als systematische Prüfungen, Tests und Audits zu erfassen und umzusetzen.54,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mizielinska, Aleksandra: MapsMaps , Explore the world with this lavish book of maps. This collection of 52 highly illustrated maps details not only geographical features and political borders, but also places of interest, iconic personalities, native animals and plants, local peoples, cultural events, and many more fascinating facts associated with each region. This book is a celebration of the world, from its immense mountains to its tiny insects - and everything in between! , > , Erscheinungsjahr: 20131001, Produktform: Leinen, Autoren: Mizielinska, Aleksandra~Mizielinski, Daniel, Seitenzahl/Blattzahl: 112, Abbildungen: maps (colour), Themenüberschrift: JUVENILE NONFICTION / People & Places / General~JUVENILE NONFICTION / Reference / Atlases, Keyword: atlas for children; cartography; geography for kids; continents exploration; around the world; tectonic plates; topography 8 9 10 11 12 year olds; national landmarks wildlife; compass bearings; directions; grid references; earth sciences, Fachschema: Welt / Bildband~Atlas / Kinderatlas / Jugendatlas, Fachkategorie: Orte und Menschen: Sachbuch, Bildbände~Landkarten und Atlanten~Kinder/Jugendliche: Nachschlagewerke: Atlanten und Karten, Imprint-Titels: Big Picture Press, Warengruppe: HC/Bildbände/Welt gesamt, Pole, Fachkategorie: Atlanten und Weltkarten, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Templar Publishing, Verlag: Templar Publishing, Länge: 378, Breite: 276, Höhe: 20, Gewicht: 1240, Produktform: Gebunden, Genre: Importe, Genre: Importe, Katalog: LIB_ENBOOK, Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Reiseführer,27,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.