Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Modster-HeliX-V2-RTF
Top-Angebote
Produkte zum Begriff Modster-HeliX-V2-RTF:
-
MODSTER MODSTER Swifty RTF Quadrocopter RtR MD12129Die perfekte Drohne für Einsteiger – kompakt, einfach und vielseitig! Erleben Sie den Spaß des Fliegens mit unserer neuen Swifty RC-Drohne, die sowohl für Indoor- als auch für Outdoor-Einsätze ideal geeignet ist. Dank ihrer leichten und kompakten Bauweise lässt sie sich einfach steuern und bietet Flugfreude in jedem Umfeld.24,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
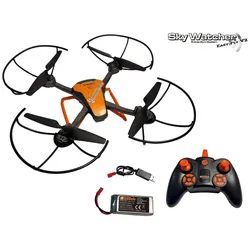
drive & fly - SkyWatcher EasyFly V2 - RTFDie SkyWatcher EasyFly V2 Drohne RTF ist die konsequente Weiterentwicklung des EasyFly Quadrocopters, der für unbeschwerten Flugspaß ohne viel Schnick-Schnack sorgt! Die Flugzeit konnte dank neuester Technik auf über 30 Minuten gesteigert werden. Die automatischer Start-Landeautomatik und Höhenstabilisierung ist ein echtes Highlight. Dank der langen Flugzeit von bis zu 30+ Minuten können Sie mit diesem Modell ausgiebig Spaß am Fliegen haben. Wählen Sie je nach Können und Einsatz aus drei Geschwindigkeitsstufen (100 / 60 / 40 %) aus. Die Start-Landeautomatik lässt sich bequem per Knopfdruck aktivieren, während die automatische Höhenhaltung das Fliegen zum Kinderspiel macht. Der robuste Aufbau des Modells in Verbindung mit den flexiblen Rotorschützen hilft, Schäden bei Flugfehlern zu vermeiden. Zusätzlich verfügt die Drohne über LEDs, einen Headless-Modus und eine 360° Flip Funktion, die das Modell abrunden. Mit der SkyWatcher EasyFly V2 Drohne steht dem Flugspaß nichts im Wege! Lieferumfang: Quadrocopter RTF 2,4 GHz Fernsteuerungssystem LiPo Flug-Akku – 3,8 Volt – 2800 mAh USB-Ladekabel Anleitung Technische Daten: Flugzeit: bis zu 30 Min.+ Antrieb: 4x Brushed Durchmesser: 420 mm Länge: 350 mm Breite: 355 mm Höhe: 85 mm Gewicht: ca. 190 g Altersempfehlung: 14+ Benötigtes Zubehör: 3x AA Batterien USB Netzstecker (min. 10 Watt)69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Modster-HeliX-V2-RTF:
-
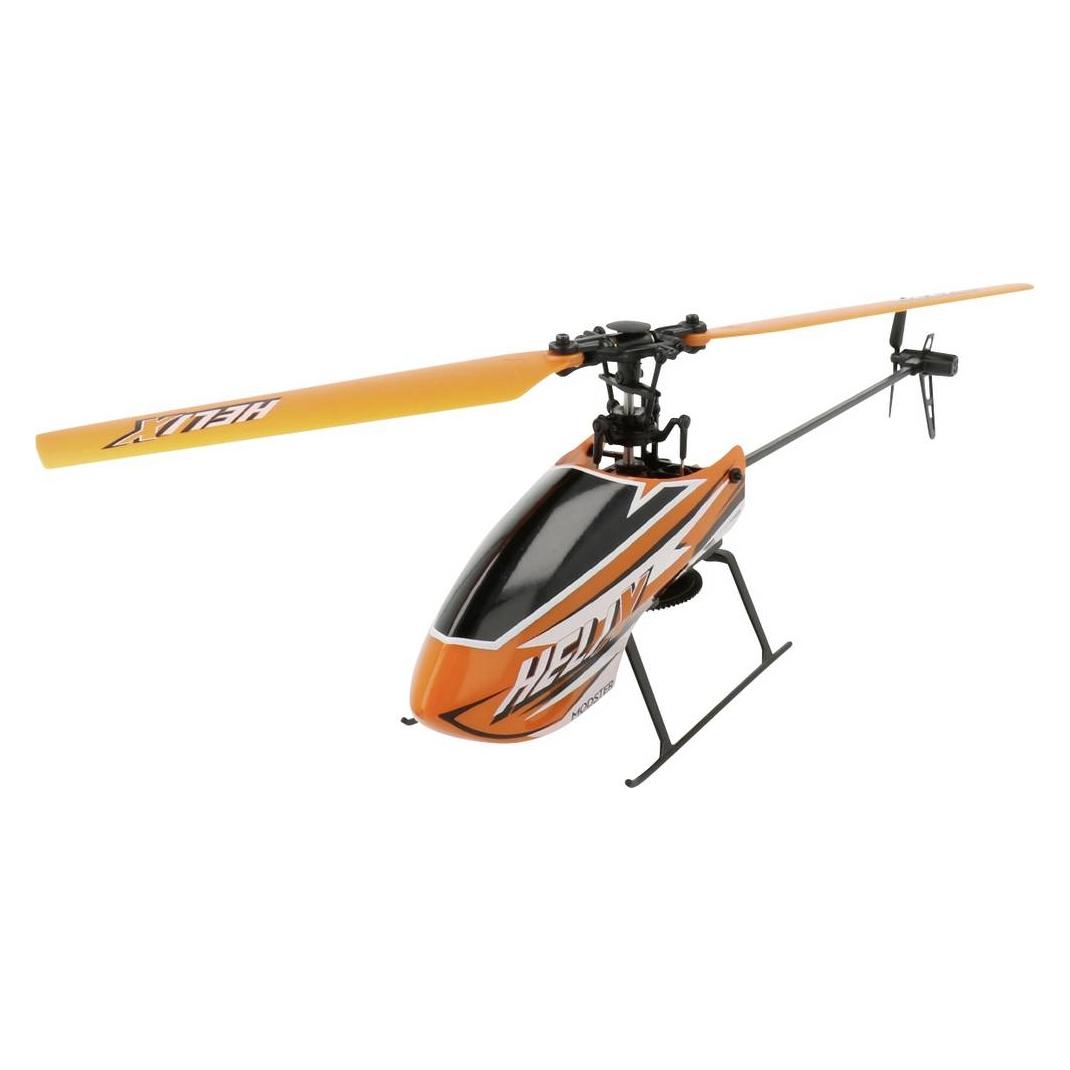
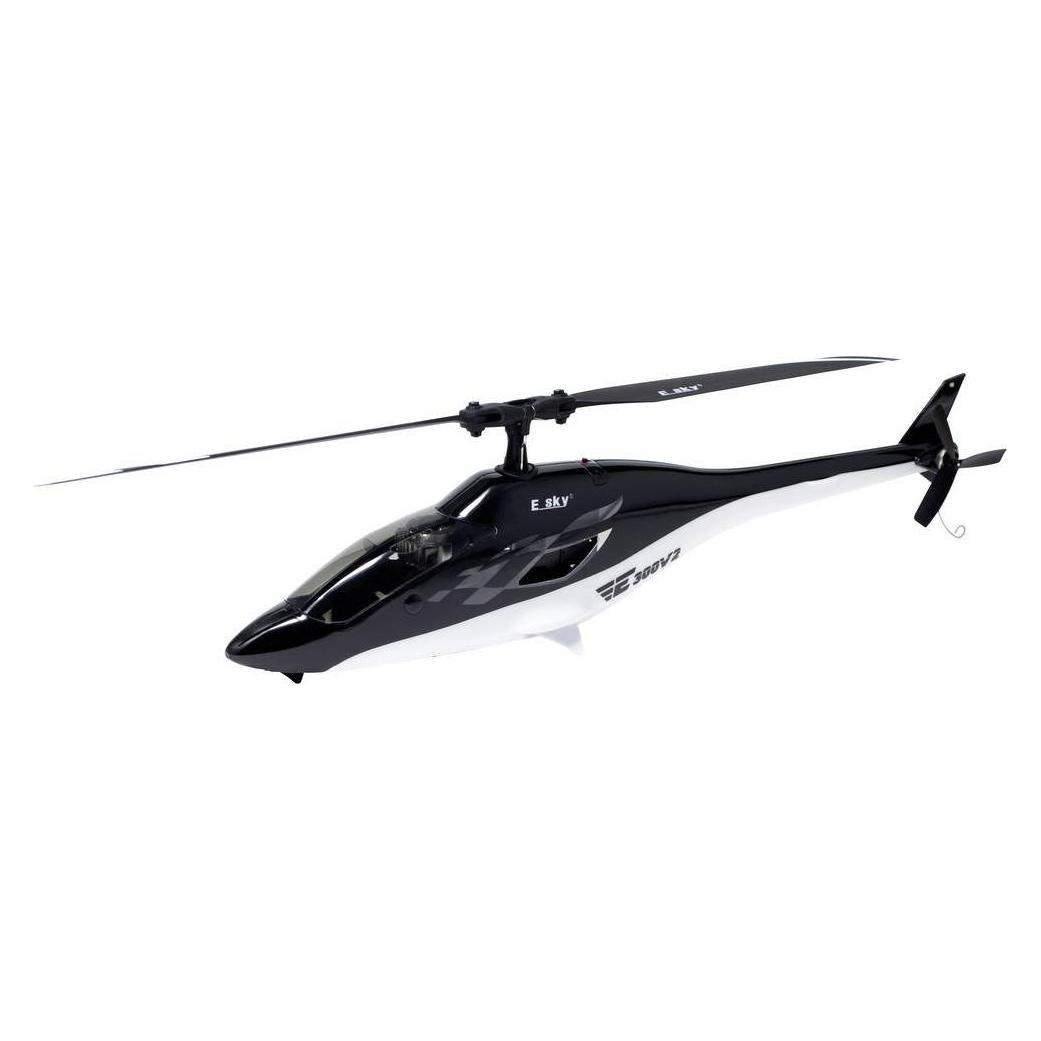
MODSTER MODSTER HeliX V2 RTF RC Hubschrauber RtF MD12130Der HeliX V2 – kompromisslose Flugperformance zum fairen Preis Der HeliX V2 ist das Spitzenmodell für alle, die das Fliegen lieben – ob Einsteiger oder erfahrene Piloten. Dieser hochwertige RC-Helikopter vereint ein hervorragendes Preis-Leistungs-Verhältnis mit kompromissloser Technik. Mit einem Rotordurchmesser von 248 mm und einem Gewicht von nur 55 Gramm überzeugt er durch besonders stabiles Flugverhalten und eignet sich ideal für drinnen und draußen. Ein echtes Highlight ist die neue One-Key-Flip-Funktion: Auf Knopfdruck führt der HeliX V2 spektakuläre Flips in alle Richtungen aus – kinderleicht in der Bedienung, mit maximalem Spaßfaktor!69,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
MODSTER MODSTER Swifty RTF Quadrocopter RtR MD12129Die perfekte Drohne für Einsteiger – kompakt, einfach und vielseitig! Erleben Sie den Spaß des Fliegens mit unserer neuen Swifty RC-Drohne, die sowohl für Indoor- als auch für Outdoor-Einsätze ideal geeignet ist. Dank ihrer leichten und kompakten Bauweise lässt sie sich einfach steuern und bietet Flugfreude in jedem Umfeld.24,90 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Modster-HeliX-V2-RTF
-
drive & fly - SkyWatcher EasyFly V2 - RTFDie SkyWatcher EasyFly V2 Drohne RTF ist die konsequente Weiterentwicklung des EasyFly Quadrocopters, der für unbeschwerten Flugspaß ohne viel Schnick-Schnack sorgt! Die Flugzeit konnte dank neuester Technik auf über 30 Minuten gesteigert werden. Die automatischer Start-Landeautomatik und Höhenstabilisierung ist ein echtes Highlight. Dank der langen Flugzeit von bis zu 30+ Minuten können Sie mit diesem Modell ausgiebig Spaß am Fliegen haben. Wählen Sie je nach Können und Einsatz aus drei Geschwindigkeitsstufen (100 / 60 / 40 %) aus. Die Start-Landeautomatik lässt sich bequem per Knopfdruck aktivieren, während die automatische Höhenhaltung das Fliegen zum Kinderspiel macht. Der robuste Aufbau des Modells in Verbindung mit den flexiblen Rotorschützen hilft, Schäden bei Flugfehlern zu vermeiden. Zusätzlich verfügt die Drohne über LEDs, einen Headless-Modus und eine 360° Flip Funktion, die das Modell abrunden. Mit der SkyWatcher EasyFly V2 Drohne steht dem Flugspaß nichts im Wege! Lieferumfang: Quadrocopter RTF 2,4 GHz Fernsteuerungssystem LiPo Flug-Akku – 3,8 Volt – 2800 mAh USB-Ladekabel Anleitung Technische Daten: Flugzeit: bis zu 30 Min.+ Antrieb: 4x Brushed Durchmesser: 420 mm Länge: 350 mm Breite: 355 mm Höhe: 85 mm Gewicht: ca. 190 g Altersempfehlung: 14+ Benötigtes Zubehör: 3x AA Batterien USB Netzstecker (min. 10 Watt)69,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
drive&fly - SkyWatcher FUN V2 - RTF - FPVDer Quadrocopter SkyWatcher FUN V2 von DF MODELS ermöglicht faszinierende Flugmanöver und Luftaufnahmen. Dieses Modell ist für alle ab 14 Jahren geeignet und bietet dank seiner unkomplizierten Steuerung einen schnellen Einstieg in die Welt der Drohnen. bis zu 20 Minuten Flugzeit für ausgedehnten Flugspaß integrierte HD-Kamera mit WiFi-FPV-Bildübertragung für Live-Bilder auf dem Smartphone automatische Start- und Landefunktion sowie Höhenstabilisierung für eine einfache Handhabung mehrere Geschwindigkeitsstufen für Anfänger und Fortgeschrittene Mit dem SkyWatcher FUN V2 lässt sich die Umgebung aus einer neuen Perspektive entdecken. Die eingebaute Kamera überträgt das Fluggeschehen in Echtzeit auf ein Smartphone, das bequem in der Halterung der Fernsteuerung platziert werden kann. Fotos und Videos können zusätzlich auf einer SD-Karte gespeichert werden. Verschiedene wählbare Geschwindigkeitslevel erlauben es, die Flugeigenschaften an das eigene Können anzupassen. Die Start-Landeautomatik und die automatische Höhenhaltung unterstützen dabei, die Kontrolle über den Quadrocopter zu behalten. Ein Smartphone und eine SD-Karte sind nicht im Lieferumfang enthalten.72,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.