Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Mojotone-T-Thinline-Std
Top-Angebote
Produkte zum Begriff Mojotone-T-Thinline-Std:
-
Mojotone ST HSS STD Prewired HarnessMojotone ST HSS Standard Prewired Harness; Z4S5W130; Vorverdrahtetes Elektronik Austausch Set für ST-Style E-Gitarre; vorverdrahtetes Elektronik Kit mit hochwertigsten Komponenten das eine erhebliche Verbesserung gegenüber der Standardelektronik bietet; ein eingebauter Widerstand versorgt die Singlecoils mit 250k, statt den 500k die die Potis haben, Schalter Positionen:1. ridge, 2 Bridge & MIddle (HUmbucker Coil Tappered), 3. Middle, 4. Neck & MIddle, 5. Neck; geeignet für: 2 x Single-Coil und 1x Humbucker Tonabnehmer (Tonabnehmer sind nicht im Lieferumfang enthalten); Regler: 1 x Volume, 1 x Tone (Steg Tonabnehmer), 1 x Tone (Mittlerer & Hals Tonabnehmer); Schalter: 5-Wege; Schalterpositionen: 1: Steg, 2: Steg & Mitte, 3: Mitte, 4: Mitte & Hals, 5: Hals; im Lieferumfang enthalten: 3 x CTS 500k Custom Split-Shaft-Potentiometer (9,5 mm Gewindelänge), CRL 5-Wege-Schalter, Switchcraft Mono-Eingangsbuchse, .047uf-Kondensator, vorverzinnter, stoffummantelter Draht; Made in USA99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
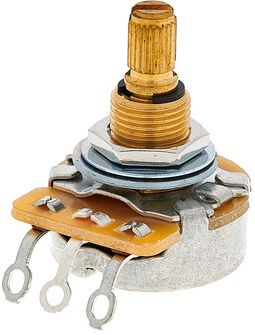
Mojotone CTS 500K Std. Split VT PotMojotone CTS 500K Std. Split VT Pot; Potentiometer für Gitarre & Bass; Widerstandsverlauf: Custom Audio Taper (30%); hergestellt mit den höchsten Qualitätsanforderungen, die von CTS möglich sind; Der "Vintage Taper" Widerstandsverlauf dieser Potis liegt zwischen einem Standard Logarithmischen und einem Linearen Poti für ein natürlicheres Regelverhalten; Widerstand: 500 kOhm; Achse: Fein Geriffelte Schlitzachse (24 Zähne für US Gitarren & Potiknöpfe); Gewindelänge: 9,5 mm; Gewinde Durchmesser: 9,5 mm; Schaft Durchmesser: 6 mm; Gehäuse Durchmesser: 23,8 mm; Inklusive: Unterlegscheibe, Zahnscheibe und Mutter10,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Mojotone CTS 500K Std. Split P/P VT PotMojotone CTS 500K Std. Split P/P VT Pot; Potentiometer für Gitarre & Bass; Widerstandsverlauf: Logarithmisch; hergestellt mit den höchsten Qualitätsanforderungen, die von CTS möglich sind; Der "Vintage Taper" Widerstandsverlauf dieser Potis liegt zwischen einem Standard Logarithmischen und einem Linearen Poti für ein natürlicheres Regelverhalten; integrierter Push/Pull Schalter; Widerstand: 500 kOhm; Achse: Fein Geriffelte Schlitzachse (24 Zähne für US Gitarren & Potiknöpfe); Gewindelänge: 9,5 mm; Gewinde Durchmesser: 9,5 mm; Schaft Durchmesser: 6 mm; Gehäuse Durchmesser: 23,8 mm; Inklusive: Unterlegscheibe, Zahnscheibe und Mutter13,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter



-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Sind 35 Std Vollzeit?
Nein, 35 Stunden pro Woche gelten in den meisten Ländern nicht als Vollzeitbeschäftigung. In der Regel wird Vollzeit in Deutschland ab 40 Stunden pro Woche definiert. Es gibt jedoch auch Branchen oder Unternehmen, die 35 Stunden als Vollzeit ansehen. Es ist wichtig, die jeweiligen Arbeitsverträge und gesetzlichen Bestimmungen zu prüfen, um sicherzustellen, was in einem bestimmten Kontext als Vollzeit gilt. Letztendlich hängt es von den lokalen Arbeitsgesetzen und den Vereinbarungen zwischen Arbeitgeber und Arbeitnehmer ab. **
Top-Angebote
Produkte zum Begriff Mojotone-T-Thinline-Std:
-
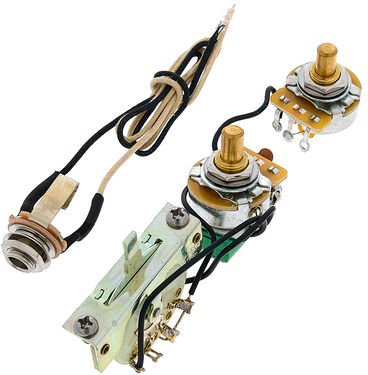
Mojotone T Thinline Std Prewired Harn.Mojotone T Thinline Standard Prewired Harness; Z4T3W121; Vorverdrahtetes Elektronik Austausch Set für T-Style Thinline E-Gitarre; vorverdrahtetes Elektronik Kit mit hochwertigsten Komponenten das eine erhebliche Verbesserung gegenüber der Standardelektronik bietet; Die Treble Bleed Schaltung verhindert Höhenverluste beim zudrehen des Volumenreglers; für: 2 Single-Coil Tonabnehmer mit 1 Volumen, 1 Ton und Standard 3-Wege Schalter; Schalterpositionen: 1: Steg, 2: Steg & Hals, 3: Hals; im Lieferumfang enthalten: 2 x Mojotone Custom CTS 250k Solid Shaft Potentiometer (9,5 mm Gewindelänge), CRL 3-Wege-Schalter, Switchcraft Mono-Eingangsbuchse, .022uf Kondensator, vorverzinnter gewebeummantelter Draht, Volume mod (Treble Bleed); Made in USA99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mojotone T Thinline Solderless HarnessMojotone T Thinline Solderless Harness; Z4T3W844; Lötfreies vorverdrahtetes Elektronik Austausch Set für T-Style Thinline E-Gitarre; Die hochwertigen Komponenten bieten eine erhebliche Verbesserung gegenüber der Standardelektronik; Lötfreier Steckdrahtverbinder für schnelle Installation und einfachen Tonabnehmerwechsel; Die Treble Bleed Schaltung verhindert Höhenverluste beim zudrehen des Volumenreglers; für: 2 Single-Coil Tonabnehmer mit 1 Volumen, 1 Ton und Standard 3-Wege Schalter; Schalterpositionen: 1: Steg, 2: Steg & Hals, 3: Hals; im Lieferumfang enthalten: 2 x Mojotone Custom CTS 250k Solid Shaft Potentiometer (9,5 mm Gewindelänge), CRL 3-Wege-Schalter, Switchcraft Mono-Eingangsbuchse, .047uf Kondensator; Made in USA109,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mojotone ST HSS STD Prewired HarnessMojotone ST HSS Standard Prewired Harness; Z4S5W130; Vorverdrahtetes Elektronik Austausch Set für ST-Style E-Gitarre; vorverdrahtetes Elektronik Kit mit hochwertigsten Komponenten das eine erhebliche Verbesserung gegenüber der Standardelektronik bietet; ein eingebauter Widerstand versorgt die Singlecoils mit 250k, statt den 500k die die Potis haben, Schalter Positionen:1. ridge, 2 Bridge & MIddle (HUmbucker Coil Tappered), 3. Middle, 4. Neck & MIddle, 5. Neck; geeignet für: 2 x Single-Coil und 1x Humbucker Tonabnehmer (Tonabnehmer sind nicht im Lieferumfang enthalten); Regler: 1 x Volume, 1 x Tone (Steg Tonabnehmer), 1 x Tone (Mittlerer & Hals Tonabnehmer); Schalter: 5-Wege; Schalterpositionen: 1: Steg, 2: Steg & Mitte, 3: Mitte, 4: Mitte & Hals, 5: Hals; im Lieferumfang enthalten: 3 x CTS 500k Custom Split-Shaft-Potentiometer (9,5 mm Gewindelänge), CRL 5-Wege-Schalter, Switchcraft Mono-Eingangsbuchse, .047uf-Kondensator, vorverzinnter, stoffummantelter Draht; Made in USA99,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mojotone-T-Thinline-Std
-
Mojotone CTS 500K Std. Split VT PotMojotone CTS 500K Std. Split VT Pot; Potentiometer für Gitarre & Bass; Widerstandsverlauf: Custom Audio Taper (30%); hergestellt mit den höchsten Qualitätsanforderungen, die von CTS möglich sind; Der "Vintage Taper" Widerstandsverlauf dieser Potis liegt zwischen einem Standard Logarithmischen und einem Linearen Poti für ein natürlicheres Regelverhalten; Widerstand: 500 kOhm; Achse: Fein Geriffelte Schlitzachse (24 Zähne für US Gitarren & Potiknöpfe); Gewindelänge: 9,5 mm; Gewinde Durchmesser: 9,5 mm; Schaft Durchmesser: 6 mm; Gehäuse Durchmesser: 23,8 mm; Inklusive: Unterlegscheibe, Zahnscheibe und Mutter10,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Mojotone CTS 500K Std. Split P/P VT PotMojotone CTS 500K Std. Split P/P VT Pot; Potentiometer für Gitarre & Bass; Widerstandsverlauf: Logarithmisch; hergestellt mit den höchsten Qualitätsanforderungen, die von CTS möglich sind; Der "Vintage Taper" Widerstandsverlauf dieser Potis liegt zwischen einem Standard Logarithmischen und einem Linearen Poti für ein natürlicheres Regelverhalten; integrierter Push/Pull Schalter; Widerstand: 500 kOhm; Achse: Fein Geriffelte Schlitzachse (24 Zähne für US Gitarren & Potiknöpfe); Gewindelänge: 9,5 mm; Gewinde Durchmesser: 9,5 mm; Schaft Durchmesser: 6 mm; Gehäuse Durchmesser: 23,8 mm; Inklusive: Unterlegscheibe, Zahnscheibe und Mutter13,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Mojotone CTS 250K Std. Split P/P VT PotMojotone CTS 250K Std. Split P/P VT Pot; Potentiometer für Gitarre & Bass; Widerstandsverlauf: Logarithmisch; hergestellt mit den höchsten Qualitätsanforderungen, die von CTS möglich sind; Der "Vintage Taper" Widerstandsverlauf dieser Potis liegt zwischen einem Standard Logarithmischen und einem Linearen Poti für ein natürlicheres Regelverhalten; integrierter Push/Pull Schalter; Widerstand: 250 kOhm; Achse: Fein Geriffelte Schlitzachse (24 Zähne für US Gitarren & Potiknöpfe); Gewindelänge: 9,5 mm; Gewinde Durchmesser: 9,5 mm; Schaft Durchmesser: 6 mm; Gehäuse Durchmesser: 23,8 mm; Inklusive: Unterlegscheibe, Zahnscheibe und Mutter13,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
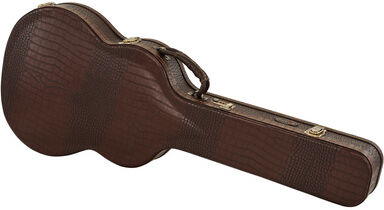
Ortega OCCPRO-T Thinline CaseOrtega OCCPRO-T Thinline Case; Koffer für Klassik Thinline Gitarre; dicke 15mm Samt Polsterung innen; Zubehörfach; Gewölbtes Case Top; Vintage Style Hardware mit zusätzlichen Zahlenschloß; eingebauter Hygrometer; extrem auffällig strukturiertes und dickes Kunstleder Finish im modernen Braunen stylischen Croco Design; Gesamtlänge 1070mm (42,13"); Korpuslänge 560mm (22,05"); Korpusbreite (oben/unten) 275 mm (10,83") / 385 mm (15,16"); Höhe 105mm (4,13")125,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Sind 35 Std Vollzeit?
Nein, 35 Stunden pro Woche gelten in den meisten Ländern nicht als Vollzeitbeschäftigung. In der Regel wird Vollzeit in Deutschland ab 40 Stunden pro Woche definiert. Es gibt jedoch auch Branchen oder Unternehmen, die 35 Stunden als Vollzeit ansehen. Es ist wichtig, die jeweiligen Arbeitsverträge und gesetzlichen Bestimmungen zu prüfen, um sicherzustellen, was in einem bestimmten Kontext als Vollzeit gilt. Letztendlich hängt es von den lokalen Arbeitsgesetzen und den Vereinbarungen zwischen Arbeitgeber und Arbeitnehmer ab. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.