Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Monsters-We-Make-Vol
Top-Angebote
Produkte zum Begriff Monsters-We-Make-Vol:
-
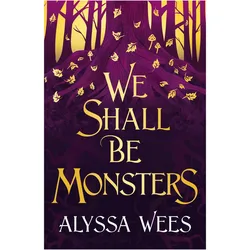
We Shall Be Monsters, Belletristik von Alyssa WeesEine dunkle, lyrische Fantasie, die die Welt der Feen mit den Geschichten verbindet, die Mütter erzählen, um ihre Töchter zu beschützen – und den Konsequenzen, die entstehen, wenn man die Wahrheit ignoriert, egal wie unheimlich sie ist. Gemma lebt mit ihrer Mutter in einem abgelegenen Antiquitätengeschäft in Michigan, in der Nähe eines kleinen Waldstücks, das ein verzaubertes Tor zum Feenland verbirgt. Sie weiss, dass sie nicht in den Wald gehen soll – ihre Mutter Virginia hat sie mehrfach vor den Monstern gewarnt, die dort lauern – und doch geht sie trotzig und neugierig trotzdem hinein. Virginia versteht den Trotz ihrer Tochter. Sie kennt die Verlockung des Waldes nur zu gut. Ihre eigene Mutter hatte sie vor den Monstern gewarnt, die dort lebten, und auch sie hatte nicht auf sie gehört. Bis eine Hexe die wahre Liebe von Ash – Gemmas Vater – in die Gestalt eines Biestes verwandelte, in den Tagen vor Gemmas Geburt. Und wenn es Virginia nicht gelingt, den Fluch zu brechen, bevor ihre Tochter fünfzehn wird, wird Ash Virginias Herz essen und Gemma wird der Hexe gehören. Also wird Virginia alles tun, um ihre Tochter zu beschützen – selbst wenn es bedeutet, Gemmas Erinnerungen zu stehlen. Doch alles ändert sich, als Gemma unabsichtlich zu nah an die Wahrheit herankommt und die Hexe stattdessen Virginia entführt. Jetzt liegt es an Gemma, tief in die Länder der Feen vorzudringen, um ihre Mutter zu retten und den Fluch zu brechen. In abwechselnden Perspektiven zwischen Gemma und Virginia erzählt, ist dieser lyrische Roman nicht nur eine Geschichte von einem fantastischen Abenteuer eines Mädchens durch ein dunkel-magisches Feenland, sondern auch eine Untersuchung der komplexen Bindungen von Liebe und Groll, die zwischen Eltern und ihren Kindern bestehen.26,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lapp, Megan: Crochet MonstersCrochet Monsters , With more than 35 body patterns and options for horns, limbs, antennae and so much more, you can mix and match options for thousands upon thousands of possibilities! , > , Erscheinungsjahr: 20240716, Produktform: Kartoniert, Autoren: Lapp, Megan, Seitenzahl/Blattzahl: 349, Abbildungen: 1600 Color Photos, Themenüberschrift: CRAFTS & HOBBIES / Needlework / Crocheting, Keyword: amigurumi;amigurumi patterns;crafty intentions;crochet amigurumi;crochet animal patterns;crochet animals;crochet books;crochet creatures;crochet critters;crochet dolls;crochet monster patterns;crochet monsters;crochet patterns;crochet pokemon;crochet stuffed animals;impkins, Fachschema: Häkeln, Imprint-Titels: Stackpole Books, Warengruppe: TB/Basteln/Handarbeiten, Fachkategorie: Häkeln, Seitenanzahl: VIII, Seitenanzahl: 351, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowman & Littlefield Publ, Verlag: Rowman & Littlefield Publ, Länge: 277, Breite: 221, Höhe: 19, Gewicht: 1160, Produktform: Kartoniert, Genre: Importe, Genre: Importe,26,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was heist Vol?
"Was heist Vol?" ist eine Frage auf Französisch, die übersetzt "Was bedeutet Vol?" bedeutet. Das Wort "Vol" kann verschiedene Bedeutungen haben, je nach dem Kontext, in dem es verwendet wird. Es kann beispielsweise "Flug" bedeuten, wenn es sich um einen Flug handelt, oder "Diebstahl", wenn es um einen Diebstahl geht. Es ist wichtig, den Kontext zu berücksichtigen, um die genaue Bedeutung von "Vol" zu verstehen. In der französischen Sprache können Wörter oft mehrere Bedeutungen haben, daher ist es wichtig, den Kontext zu verstehen, um Missverständnisse zu vermeiden. **
Top-Angebote
Produkte zum Begriff Monsters-We-Make-Vol:
-
We Shall Be Monsters, Belletristik von Alyssa WeesEine dunkle, lyrische Fantasie, die die Welt der Feen mit den Geschichten verbindet, die Mütter erzählen, um ihre Töchter zu beschützen – und den Konsequenzen, die entstehen, wenn man die Wahrheit ignoriert, egal wie unheimlich sie ist. Gemma lebt mit ihrer Mutter in einem abgelegenen Antiquitätengeschäft in Michigan, in der Nähe eines kleinen Waldstücks, das ein verzaubertes Tor zum Feenland verbirgt. Sie weiss, dass sie nicht in den Wald gehen soll – ihre Mutter Virginia hat sie mehrfach vor den Monstern gewarnt, die dort lauern – und doch geht sie trotzig und neugierig trotzdem hinein. Virginia versteht den Trotz ihrer Tochter. Sie kennt die Verlockung des Waldes nur zu gut. Ihre eigene Mutter hatte sie vor den Monstern gewarnt, die dort lebten, und auch sie hatte nicht auf sie gehört. Bis eine Hexe die wahre Liebe von Ash – Gemmas Vater – in die Gestalt eines Biestes verwandelte, in den Tagen vor Gemmas Geburt. Und wenn es Virginia nicht gelingt, den Fluch zu brechen, bevor ihre Tochter fünfzehn wird, wird Ash Virginias Herz essen und Gemma wird der Hexe gehören. Also wird Virginia alles tun, um ihre Tochter zu beschützen – selbst wenn es bedeutet, Gemmas Erinnerungen zu stehlen. Doch alles ändert sich, als Gemma unabsichtlich zu nah an die Wahrheit herankommt und die Hexe stattdessen Virginia entführt. Jetzt liegt es an Gemma, tief in die Länder der Feen vorzudringen, um ihre Mutter zu retten und den Fluch zu brechen. In abwechselnden Perspektiven zwischen Gemma und Virginia erzählt, ist dieser lyrische Roman nicht nur eine Geschichte von einem fantastischen Abenteuer eines Mädchens durch ein dunkel-magisches Feenland, sondern auch eine Untersuchung der komplexen Bindungen von Liebe und Groll, die zwischen Eltern und ihren Kindern bestehen.26,58 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lapp, Megan: Crochet MonstersCrochet Monsters , With more than 35 body patterns and options for horns, limbs, antennae and so much more, you can mix and match options for thousands upon thousands of possibilities! , > , Erscheinungsjahr: 20240716, Produktform: Kartoniert, Autoren: Lapp, Megan, Seitenzahl/Blattzahl: 349, Abbildungen: 1600 Color Photos, Themenüberschrift: CRAFTS & HOBBIES / Needlework / Crocheting, Keyword: amigurumi;amigurumi patterns;crafty intentions;crochet amigurumi;crochet animal patterns;crochet animals;crochet books;crochet creatures;crochet critters;crochet dolls;crochet monster patterns;crochet monsters;crochet patterns;crochet pokemon;crochet stuffed animals;impkins, Fachschema: Häkeln, Imprint-Titels: Stackpole Books, Warengruppe: TB/Basteln/Handarbeiten, Fachkategorie: Häkeln, Seitenanzahl: VIII, Seitenanzahl: 351, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Rowman & Littlefield Publ, Verlag: Rowman & Littlefield Publ, Länge: 277, Breite: 221, Höhe: 19, Gewicht: 1160, Produktform: Kartoniert, Genre: Importe, Genre: Importe,26,55 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Monsters-We-Make-Vol
-
Colorations - Make Your Own Foam Monsters Craft Kit Set of 12Make them scary or make them crazy! Kids love making their own monsters, and this kit provides a great way to explore imaginary creatures. Ideal for holiday and summer crafts. . WHAT YOU GET: 12 EVA foam sample kit. Includes assorted bodies in various colors with googly eyes and adhesive foam teeth, arms, legs, horns, ears and more! . USE: This creative monster/creature set is perfect for a fun and silly Halloween activity, birthday party, rainy day activity and more! . BENEFITS: Creating arts and crafts promotes creative thinking, individuality and motor skills. . THE ART OF LEARNING: Colorations products are designed to encourage and promote learning in the arts and crafts world. . SAFE: All Colorations products are non-toxic and safe for children. The foam in this set is latex-free.12,01 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was heist Vol?
"Was heist Vol?" ist eine Frage auf Französisch, die übersetzt "Was bedeutet Vol?" bedeutet. Das Wort "Vol" kann verschiedene Bedeutungen haben, je nach dem Kontext, in dem es verwendet wird. Es kann beispielsweise "Flug" bedeuten, wenn es sich um einen Flug handelt, oder "Diebstahl", wenn es um einen Diebstahl geht. Es ist wichtig, den Kontext zu berücksichtigen, um die genaue Bedeutung von "Vol" zu verstehen. In der französischen Sprache können Wörter oft mehrere Bedeutungen haben, daher ist es wichtig, den Kontext zu verstehen, um Missverständnisse zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.