Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Mooer-Micro-Drummer-II
Top-Angebote
Produkte zum Begriff Mooer-Micro-Drummer-II:
-
Mooer Mooer Micro Looper - Effektgerät E-GitarreDer Mooer Micro Looper ist ein kleiner; kompakter Looper; der Aufnahmezeiten von 30 Minuten bietet. Zudem sind unbegrenzte Overdubs möglich. Desweiteren lässt sich das Setup ganz leicht über den Fußschalter bedienen. Mooer Micro Looper:Looper im Minipedal-Format 30 Minuten Aufnahmezeit unbegrenztes OverdubbingWiedergabe ohne Qualitätsverlust verglichen mit der AufnahmeLautstärke der Wiedergabe über Level – Regler einstellbar sämtliche Aufnahme / Wiedergabefunktionen über den Fußschalter steuerbar automatische und zeitlich unbegrenzte Speicherung der Aufnahmen True Bypass Status LED die je nach Betriebsart Rot oder Blau leuchtet Stromversorgung: optionales 9 V DC Netzteil (-) innen Ein – und Ausgänge: je 1 x 6;3 mm Mono-Klinkenstecker Metallgehäuse Abmessungen (B x T x H): 42 mm x 93 mm × 52 mm Gewicht: 170 g INKLUSIVE Bedienungsanleitung69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mooer Micro ABY Box MKIIMooer Micro ABY Box MKII, AB/Y Schalter und Signal Splitter, A/B oder A&B auf Y Modus-Schalter, on/off Fußschalter, Status LED (A: Rot, B: Blau, Y: Pink), 3 In-/Outputs A/B/Y, 6,3 mm Klinke mono, passendes Netzteil optional #409939 (nicht im Lieferumfang enthalten), kann ohne Netzteil betrieben werden (LED-Anzeige dann nicht aktiv), Metallgehäuse, Abmessungen (T x B x H): 93,5 x 42 x 52 mm, Gewicht: 160 g45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
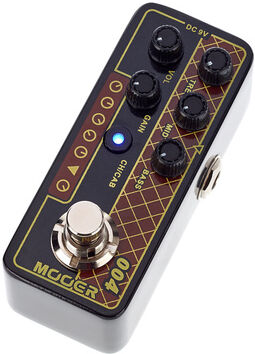
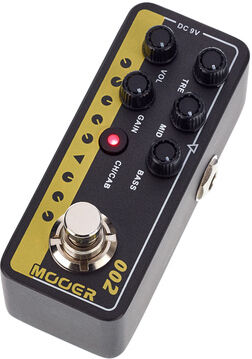
Mooer Micro PreAMP 004 Day TripperMooer Micro PreAMP 004 Day Tripper, Preamp Effekt Pedal, authentischer Sound eines Röhrenverstärkers, klassisch britischer Sound der 60er Jahre, 3-Band EQ, True Bypass, Regler für Volume, Gain, Bass, Mid und Treble, Status LED, CH/CAB Schalter zum Wählen zwischen den Kanälen und Aktivieren der Speaker Simulation, Metallgehäuse, Bypass Fußschalter, 6,3 mm Mono-Klinken Ein-/Ausgang, Stromversorgung mit optionalem 9V DC (319559 - PDNW-9V2A-MP) Netzteil (nicht im Lieferumfang enthalten) 2,1 mm x 5,5 mm Hohlstecker, Polarität (-) innen, Batteriebetrieb nicht unterstützt, Stromaufnahme 220 mA, Abmessungen (L x B x H) 94 mm x 42 mm x 52 mm, Gewicht 160 g85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Mooer-Micro-Drummer-II:
-
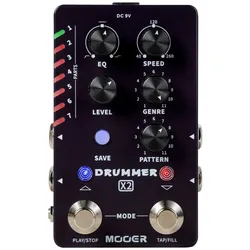
Mooer Micro Drummer IIMooer Micro Drummer II; Drum Machine Effekt Pedal, 6 Genres an Drum Rhythmen mit jeweils 8 Drum Patterns, insgesamt 48 Drum Rhythmen, Tap Tempo Funktion, zwei unterschiedliche EQ-Presets, Regler für Level, EQ/Speed und Pattern, Druckknopf für Fill Funktion, digital Bypass, Status LED, Bypass Fußschalter, Metallgehäuse, 6,3 mm Mono-Klinken Ein-/Ausgang, Stromversorgung via optionalem 9V DC Netzteil (409939), 2,1 x 5,5 mm Hohlstecker, Polarität (-) innen, Batteriebetrieb nicht unterstützt, Stromaufnahme 120 mA, Abmessungen (L x B x H) 93,5 x 42 × 52 mm, Gewicht 157 g84,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
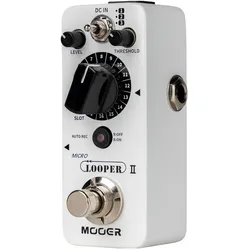
Mooer Micro Looper II - Effektgerät E-GitarreDas Mooer Micro Looper II ist ein kompakter Looper; der erstaunlich viel Aufnahmezeit in ein winziges Gehäuse quetscht.Insgesamt stehen bis zu 480 Minuten Speicher bereit; aufgeteilt in 3 Bänke mit je 16 Slots. Jeder Slot kann bis zu 10 Minuten Audio aufnehmen – genug für Ideen; die eigentlich nur 20 Sekunden gut sind; aber dann aus Prinzip eskalieren.Dazu kommt eine Auto-Record-Funktion; die den Looper automatisch startet; sobald ein bestimmter Eingangspegel erreicht wird. Praktisch; wenn du nicht erst Knöpfe drücken willst; während die Inspiration schon wieder weg ist.86,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mooer Mooer Micro Looper - Effektgerät E-GitarreDer Mooer Micro Looper ist ein kleiner; kompakter Looper; der Aufnahmezeiten von 30 Minuten bietet. Zudem sind unbegrenzte Overdubs möglich. Desweiteren lässt sich das Setup ganz leicht über den Fußschalter bedienen. Mooer Micro Looper:Looper im Minipedal-Format 30 Minuten Aufnahmezeit unbegrenztes OverdubbingWiedergabe ohne Qualitätsverlust verglichen mit der AufnahmeLautstärke der Wiedergabe über Level – Regler einstellbar sämtliche Aufnahme / Wiedergabefunktionen über den Fußschalter steuerbar automatische und zeitlich unbegrenzte Speicherung der Aufnahmen True Bypass Status LED die je nach Betriebsart Rot oder Blau leuchtet Stromversorgung: optionales 9 V DC Netzteil (-) innen Ein – und Ausgänge: je 1 x 6;3 mm Mono-Klinkenstecker Metallgehäuse Abmessungen (B x T x H): 42 mm x 93 mm × 52 mm Gewicht: 170 g INKLUSIVE Bedienungsanleitung69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mooer-Micro-Drummer-II
-
Mooer Micro ABY Box MKIIMooer Micro ABY Box MKII, AB/Y Schalter und Signal Splitter, A/B oder A&B auf Y Modus-Schalter, on/off Fußschalter, Status LED (A: Rot, B: Blau, Y: Pink), 3 In-/Outputs A/B/Y, 6,3 mm Klinke mono, passendes Netzteil optional #409939 (nicht im Lieferumfang enthalten), kann ohne Netzteil betrieben werden (LED-Anzeige dann nicht aktiv), Metallgehäuse, Abmessungen (T x B x H): 93,5 x 42 x 52 mm, Gewicht: 160 g45,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mooer Micro PreAMP 004 Day TripperMooer Micro PreAMP 004 Day Tripper, Preamp Effekt Pedal, authentischer Sound eines Röhrenverstärkers, klassisch britischer Sound der 60er Jahre, 3-Band EQ, True Bypass, Regler für Volume, Gain, Bass, Mid und Treble, Status LED, CH/CAB Schalter zum Wählen zwischen den Kanälen und Aktivieren der Speaker Simulation, Metallgehäuse, Bypass Fußschalter, 6,3 mm Mono-Klinken Ein-/Ausgang, Stromversorgung mit optionalem 9V DC (319559 - PDNW-9V2A-MP) Netzteil (nicht im Lieferumfang enthalten) 2,1 mm x 5,5 mm Hohlstecker, Polarität (-) innen, Batteriebetrieb nicht unterstützt, Stromaufnahme 220 mA, Abmessungen (L x B x H) 94 mm x 42 mm x 52 mm, Gewicht 160 g85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
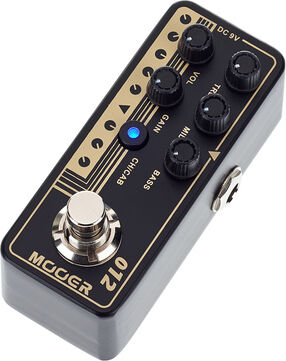
Mooer Micro PreAmp 012 US Gold 100Mooer Micro PreAmp 012 US Gold 100, Preamp Effekt Pedal, authentischer Sound eines Röhrenverstärkers, basiert auf einem US Boutique Brown Sound Amp im britischen Stil, 3-Band EQ, True Bypass, Regler für Volume, Gain, Bass, Mid und Treble, CH / CAB Schalter zum Wählen zwischen den Kanälen und Aktivieren der Speaker Simulation, Status LED, Metallgehäuse, Bypass Fußschalter, 6,3 mm Mono-Klinken Ein-/Ausgang, Stromversorgung via optionalem 9V DC (Mooer PDNW-9V2A-MP) Netzteil 2,1 mm x 5,5 mm Hohlstecker (nicht im Lieferumfang enthalten), Polarität (-) innen, Batteriebetrieb nicht unterstützt, Stromaufnahme 300 mA, Abmessungen (L x B x H) 94 mm x 42 mm x 52 mm, Gewicht 160 g.85,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Mooer Micro PreAMP 002 UK Gold 900Mooer Micro PreAMP 002 UK Gold 900, Preamp Effekt Pedal, authentischer Sound eines Röhrenverstärkers, angelehnt an einem 90er Jahre UK High-Gain Amp, 3-Band EQ, True Bypass, Regler für Volume, Gain, Bass, Mid und Treble, Status LED, CH/CAB Schalter zum Wählen zwischen den Kanälen und Aktivieren der Speaker Simulation, Metallgehäuse, Bypass Fußschalter, 6,3 mm Mono-Klinken Ein-/Ausgang, Stromversorgung mit optionalem 9V DC (319559 - PDNW-9V2A-MP) Netzteil (nicht im Lieferumfang enthalten) 2,1 mm x 5,5 mm Hohlstecker, Polarität (-) innen, Batteriebetrieb nicht unterstützt, Stromaufnahme 220 mA, Abmessungen (L x B x H) 94 mm x 42 mm x 52 mm, Gewicht 160 g.89,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.