Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Morina-Christina-Tausend-Aufbrüche
Top-Angebote
Produkte zum Begriff Morina-Christina-Tausend-Aufbrüche:
-
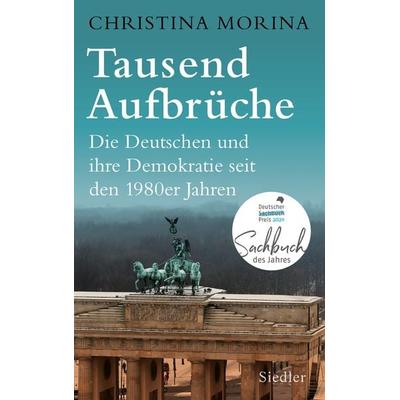
Morina, Christina: Tausend AufbrücheTausend Aufbrüche , Die Deutschen und ihre Demokratie seit den 1980er-Jahren - DEUTSCHER SACHBUCHPREIS 2024 , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Auflage: 3. Auflage, Erscheinungsjahr: 20230927, Produktform: Leinen, Autoren: Morina, Christina, Auflage: 23003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 400, Keyword: 1989; 2023; aleida assmann; berliner republik; buch; bücher; ddr; demokratie; demokratiegeschichte; der europäische traum; deutsche einheit; dirk oschmann; geschichte; hedwig richter; heinrich august winkler; innere einheit; katja hoyer; kulturgeschichte; mauerfall; neuerscheinung; ost-west geschichte; ost-west-debatte; politische kulturgeschichte; sozialgeschichte; wende; wie wir wurden, was wir sind; wiedervereinigung, Fachschema: Zwanzigstes Jahrhundert~Demokratie, Fachkategorie: Geschichte, Region: Deutschland, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.)~21. Jahrhundert (2000 bis 2100 n. Chr.), Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Politisches System: Demokratie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Siedler Verlag, Verlag: Siedler Verlag, Verlag: Siedler, Länge: 218, Breite: 149, Höhe: 38, Gewicht: 572, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783641254520, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Erfindung des Marxismus, Sachbücher von Christina MorinaZum 200. Geburtstag im Mai 2018: Ein völlig neuer Blick auf Marx und seine Wirkung. Der Marxismus ist tot? Keineswegs. Denn mit der Erschütterung vieler politischer Gewissheiten scheinen Karl Marx und seine Ideen neue Bedeutung zu erlangen. Christina Morina erzählt, wie dieses Ideenpaket einst seine ungeheure Anziehungskraft entwickelte. Die faszinierende Schöpfungsgeschichte einer Weltanschauung, die unseren Blick auf die Wirklichkeit für immer verändert hat.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Morina-Christina-Tausend-Aufbrüche:
-
Tausend Aufbrüche, Sachbücher von Christina MorinaDieses Buch ist die fällige Antwort auf die eingefahrenen Ost-West-Debatten – auf wissenschaftlicher Grundlage, aus gesamtdeutscher Sicht. Die Ost-West-Debatte der Deutschen ist oft von gegenseitigem Unverständnis und Zuspitzungen geprägt. Christina Morina vermeidet die übliche Frontenbildung und rückt – anhand vieler bisher unerforschter Selbstzeugnisse wie Bürgerbriefe, Petitionen und Flugblätter – die Demokratievorstellungen und das Selbstverständnis ganz normaler Bürgerinnen und Bürger in Ost und West seit den 1980er Jahren in den Fokus. Indem die Autorin die Demokratiegeschichte der Bundesrepublik und die Demokratieanspruchsgeschichte der Deutschen Demokratischen Republik miteinander verzahnt, kann sie massgebliche Unterschiede und wechselseitige Bezüge im Staats- und Politikverständnis herausarbeiten. Dabei entsteht ein differenziertes Bild: Viele Bewohner der DDR identifizierten sich mit ihrem Land und dessen „volksdemokratischen“ Idealen, blieben dem Staat und seinen Institutionen gegenüber jedoch skeptisch. Diese Staatsferne gepaart mit einem oft provinziell-utopischen Bürgersinn, dessen Potenziale nach der Vereinigung weitgehend ungenutzt blieben, wirkt bis heute nach. Im Zusammenspiel mit einem wiedererstarkenden Nationalismus im Westen entstand so nicht zuletzt auch der Nährboden für den Aufstieg des Rechtspopulismus. Christina Morinas Buch offenbart die Grenzen der westdeutschen Liberalisierung ebenso wie die Vielfalt der ostdeutschen Demokratieaneignungsversuche – ein wichtiger Beitrag zum Verständnis der gegenwärtigen prekären Lage der Demokratie.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Morina, Christina: Tausend AufbrücheTausend Aufbrüche , Die Deutschen und ihre Demokratie seit den 1980er-Jahren - DEUTSCHER SACHBUCHPREIS 2024 , Steuerketten, Zahnriemen & Einbausätze > Motoren & Motorteile , Auflage: 3. Auflage, Erscheinungsjahr: 20230927, Produktform: Leinen, Autoren: Morina, Christina, Auflage: 23003, Auflage/Ausgabe: 3. Auflage, Seitenzahl/Blattzahl: 400, Keyword: 1989; 2023; aleida assmann; berliner republik; buch; bücher; ddr; demokratie; demokratiegeschichte; der europäische traum; deutsche einheit; dirk oschmann; geschichte; hedwig richter; heinrich august winkler; innere einheit; katja hoyer; kulturgeschichte; mauerfall; neuerscheinung; ost-west geschichte; ost-west-debatte; politische kulturgeschichte; sozialgeschichte; wende; wie wir wurden, was wir sind; wiedervereinigung, Fachschema: Zwanzigstes Jahrhundert~Demokratie, Fachkategorie: Geschichte, Region: Deutschland, Zeitraum: 20. Jahrhundert (1900 bis 1999 n. Chr.)~21. Jahrhundert (2000 bis 2100 n. Chr.), Thema: Auseinandersetzen, Warengruppe: HC/Geschichte/Sonstiges, Fachkategorie: Politisches System: Demokratie, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Siedler Verlag, Verlag: Siedler Verlag, Verlag: Siedler, Länge: 218, Breite: 149, Höhe: 38, Gewicht: 572, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, eBook EAN: 9783641254520, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0400, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Morina-Christina-Tausend-Aufbrüche
-
Die Erfindung des Marxismus, Sachbücher von Christina MorinaZum 200. Geburtstag im Mai 2018: Ein völlig neuer Blick auf Marx und seine Wirkung. Der Marxismus ist tot? Keineswegs. Denn mit der Erschütterung vieler politischer Gewissheiten scheinen Karl Marx und seine Ideen neue Bedeutung zu erlangen. Christina Morina erzählt, wie dieses Ideenpaket einst seine ungeheure Anziehungskraft entwickelte. Die faszinierende Schöpfungsgeschichte einer Weltanschauung, die unseren Blick auf die Wirklichkeit für immer verändert hat.25,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Das amerikanische Beben. Erfahrungen und Konsequenzen für die deutsche Demokratie - Christina Morina, Audio, 9783742440396Das Amerikanische Beben. Erfahrungen Und Konsequenzen Für Die Deutsche Demokratie Von Christina Morina, Der Audio Verlag, 978-3-7424-4039-6, Sprecher: Henriette Schreurs, Sprache: Deutsch18,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.