Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Mortis
Top-Angebote
Produkte zum Begriff Mortis:
-
Saltatio Mortis Chronik, FachbücherDie "Saltatio Mortis Chronik" ist ein auf 499 Exemplare limitiertes Fachbuch, das sich mit den Themen Kunst, Musik und Design auseinandersetzt. Dieses handnummerierte Hardcover bietet eine umfassende Betrachtung der künstlerischen und musikalischen Entwicklungen, die die Band Saltatio Mortis geprägt haben. Mit einem festen Einband und einer ansprechenden Gestaltung ist das Buch nicht nur informativ, sondern auch ein ansprechendes Sammlerstück für Fans und Interessierte. Die Chronik ist in deutscher Sprache verfasst und bietet auf 200 Seiten tiefgehende Einblicke in die kreative Welt der Band. Die Kombination aus hochwertiger Verarbeitung und limitierter Auflage macht dieses Werk zu einem besonderen Highlight für Liebhaber von Kunst und Musik.29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Theatrum mortis humanæ tripartitum. I. Pars. Saltum mortis. II. Pars. Varia genera mortis. III. Pars. Pnas damnatorum continens. Figuris æneisTheatrum Mortis Humanæ Tripartitum. I. Pars. Saltum Mortis. Ii. Pars. Varia Genera Mortis. Iii. Pars. Pnas Damnatorum Continens. Figuris Æneis Illustratum, Das Ist, Schau-bühne Desz Menschlichen Todts In Drey Theil. 1. Theil. Der Toden Tantz. 2....27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Welchen Mortis-Skin?
Es gibt mehrere Mortis-Skins in verschiedenen Spielen und Plattformen. Bitte geben Sie weitere Informationen an, um eine genauere Antwort zu erhalten. **
Welche der beiden Optionen ist korrekt: Nachthexer Mortis oder Silber Mortis?
Es gibt keinen eindeutig richtigen Namen zwischen "Nachthexer Mortis" und "Silber Mortis", da es sich um fiktive Namen handelt. Die Wahl hängt von persönlichen Vorlieben oder der gewünschten Charakterisierung des Charakters ab. Es könnte hilfreich sein, den Namen zu wählen, der am besten zur Geschichte oder zum Hintergrund des Charakters passt. **
Top-Angebote
Produkte zum Begriff Mortis:
-
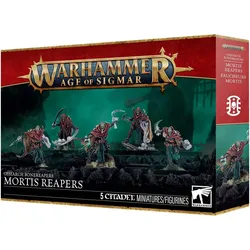
Games Workshop Mortis-SchnitterDie Mortis-Schnitter sind furchterregende Assassinen, die in den Reihen der Knochenlegionen der Ossiarch agieren. Aus einem mehrteiligen Kunststoffbausatz können fünf dieser tödlichen Krieger konstruiert werden, die sich durch ihre Fähigkeit auszeichnen, feindliche Anführer gezielt ins Visier zu nehmen. Mit ihren zerrissenen Roben und den charakteristischen Schnittermessern sind sie darauf spezialisiert, in den Kampf zu stürzen und ihre Gegner mit verheerenden Angriffen zu überwältigen. Die Mortis-Schnitter sind nicht nur für ihre Kampffähigkeiten bekannt, sondern auch für ihre Verwendung von Nekrospeichern, die als Grabsandbomben fungieren und verheerenden Schaden anrichten. Der Bausatz bietet zudem die Möglichkeit, einen Champion zu erstellen und verschiedene Ausstattungsoptionen zu wählen, um die Miniaturen individuell zu gestalten. Mit 62 Kunststoffteilen und 16 austauschbaren Nekrospeichern ist dieser Bausatz ideal für alle, die ihre Armeen im Warhammer Age of Sigmar erweitern möchten. Fünf Mortis-Schnitter aus einem mehrteiligen Bausatz Optionale Ausstattungen für individuelle Gestaltung Inklusive 16 austauschbarer Nekrospeicher Ideal für Warhammer Age of Sigmar Armeen.44,29 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Saltatio Mortis Chronik, FachbücherDie "Saltatio Mortis Chronik" ist ein auf 499 Exemplare limitiertes Fachbuch, das sich mit den Themen Kunst, Musik und Design auseinandersetzt. Dieses handnummerierte Hardcover bietet eine umfassende Betrachtung der künstlerischen und musikalischen Entwicklungen, die die Band Saltatio Mortis geprägt haben. Mit einem festen Einband und einer ansprechenden Gestaltung ist das Buch nicht nur informativ, sondern auch ein ansprechendes Sammlerstück für Fans und Interessierte. Die Chronik ist in deutscher Sprache verfasst und bietet auf 200 Seiten tiefgehende Einblicke in die kreative Welt der Band. Die Kombination aus hochwertiger Verarbeitung und limitierter Auflage macht dieses Werk zu einem besonderen Highlight für Liebhaber von Kunst und Musik.29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Mortis
-
Theatrum mortis humanæ tripartitum. I. Pars. Saltum mortis. II. Pars. Varia genera mortis. III. Pars. Pnas damnatorum continens. Figuris æneisTheatrum Mortis Humanæ Tripartitum. I. Pars. Saltum Mortis. Ii. Pars. Varia Genera Mortis. Iii. Pars. Pnas Damnatorum Continens. Figuris Æneis Illustratum, Das Ist, Schau-bühne Desz Menschlichen Todts In Drey Theil. 1. Theil. Der Toden Tantz. 2....27,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Welchen Mortis-Skin?
Es gibt mehrere Mortis-Skins in verschiedenen Spielen und Plattformen. Bitte geben Sie weitere Informationen an, um eine genauere Antwort zu erhalten. **
-
Welche der beiden Optionen ist korrekt: Nachthexer Mortis oder Silber Mortis?
Es gibt keinen eindeutig richtigen Namen zwischen "Nachthexer Mortis" und "Silber Mortis", da es sich um fiktive Namen handelt. Die Wahl hängt von persönlichen Vorlieben oder der gewünschten Charakterisierung des Charakters ab. Es könnte hilfreich sein, den Namen zu wählen, der am besten zur Geschichte oder zum Hintergrund des Charakters passt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.