Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Moses-Tasse-Booklove-Could
Top-Angebote
Produkte zum Begriff Moses-Tasse-Booklove-Could:
-
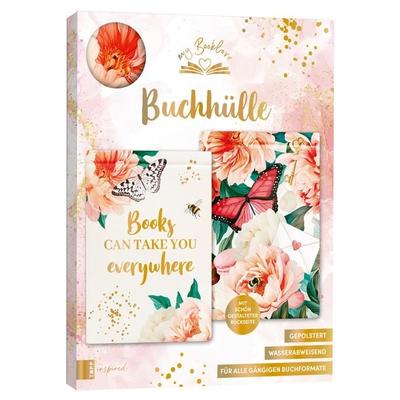
My Booklove Buchhülle hellEndlich Kannst Du Unbesorgt All Deine Lieblingsbücher Überall Mit Hinnehmen . Diese Schön Gestaltete Buchhülle Schützt Deine Lieblingsbücher Unterwegs Vor Schmutz Und Beschädigungen. Die Hülle Ist Gepolstert Und Wasserabweisend . Das Erwartet Dich:...14,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
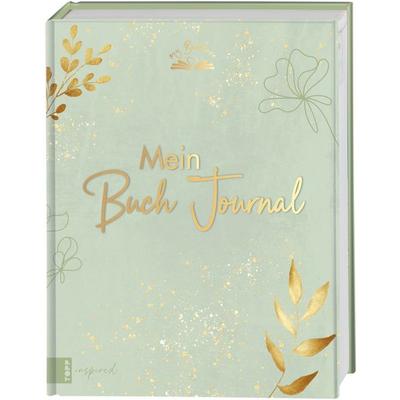
My Booklove: Mein Buch Journal - SalbeiLesen Ist Dein Liebstes Hobby Und Du Willst Kein Gelesenes Buch Je Vergessen? Dann Ist Dieses Buchjournal Genau Das Richtige Für Dich! Mit Platz Zum Eintragen Von Über 80 Büchern Lebt Die Erinnerung An All Deine Spannenden Lesestunden In Diesem...15,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Moses Familie
Ramses II.ZipporaTharbisGerschomMehr Ergebnisse **
Top-Angebote
Produkte zum Begriff Moses-Tasse-Booklove-Could:
-
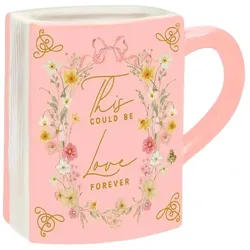
Moses Tasse Booklove Could Be LoveFür alle, die sich am liebsten mit einer guten Geschichte und einem heißen Getränk zurückziehen: Diese außergewöhnliche Tasse in Buchform verbindet stilvolles Design mit der Liebe zum Lesen und macht jede Auszeit noch gemütlicher. Filigrane Blumenillustrationen und schimmernde Goldfolienveredelung verleihen der Keramiktasse ihren besonderen Charme. Mit einem Fassungsvermögen von ca. 400 ml bietet sie ausreichend Platz für Tee, Kaffee oder Kakao und ist dank ihrer Spülmaschinen- und Mikrowelleneignung auch im Alltag besonders praktisch. originelle Tasse in dekorativer Buchform romantisches Design mit filigranen Blumenillustrationen und Goldfolienveredelung aus hochwertiger Keramik spülmaschinen- und mikrowellengeeignet ideal für Tee, Kaffee oder Kakao während der Lesezeit Fassungsvermögen: ca. 400 ml Maße: ca. 13,5 × 11,5 × 7,7 cm schöne Geschenkidee für Bücherfans11,21 €*Versand: 5,49 €Sichere Weiterleitung zum Anbieter
-
Terminkalender Jahresbegleiter Booklove 2027Produktmerkmale Praktische Wochenübersicht; Jede Kalenderwoche Auf Einer Doppelseite Deutsches Kalendarium Mit Feiertagen Und Ferienzeiten Für Deutschland, Österreich Und Schweiz Robustes, Super-flexibles Cover Lesezeichen Bändchen Der...15,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
My Booklove Buchhülle hellEndlich Kannst Du Unbesorgt All Deine Lieblingsbücher Überall Mit Hinnehmen . Diese Schön Gestaltete Buchhülle Schützt Deine Lieblingsbücher Unterwegs Vor Schmutz Und Beschädigungen. Die Hülle Ist Gepolstert Und Wasserabweisend . Das Erwartet Dich:...14,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Moses-Tasse-Booklove-Could
-
My Booklove: Mein Buch Journal - SalbeiLesen Ist Dein Liebstes Hobby Und Du Willst Kein Gelesenes Buch Je Vergessen? Dann Ist Dieses Buchjournal Genau Das Richtige Für Dich! Mit Platz Zum Eintragen Von Über 80 Büchern Lebt Die Erinnerung An All Deine Spannenden Lesestunden In Diesem...15,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
My Booklove - der ultimative Adventskalender für Bücherfans24 Buchige Überraschungen Für Deine Cozy Lesezeit Im Advent Der Liebevoll Zusammengestellte „my Booklove Adventskalender“ Ist Das Perfekte Geschenk Für Alle, Die Bücher Und Das Lesen Lieben Und Die Ihre Vorweihnachtszeit Gemütlich, Kreativ Und...59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Cohen, Jake: I Could NoshI Could Nosh , Classic Jew-ish Recipes Revamped for Every Day , > , Erscheinungsjahr: 20230912, Produktform: Leinen, Autoren: Cohen, Jake, Seitenzahl/Blattzahl: 293, Abbildungen: 230 full color photos, Themenüberschrift: COOKING / Entertaining~COOKING / Regional & Cultural / Jewish & Kosher, Keyword: b; gift; cookbook; party; 2022; easter; food; recipe book; cookbooks; best; library; home; usa; cook book; cook; que; coffee; table; mom; holiday; baking; grandma; plant; cooking; america; charcuterie; her; bbq; american; passover; kids cookbook; diet; jewish gifts; chanukah; get; recipe books; beautiful; cooking book; comfort; baking cookbook; decoration; basic; e book; jewish; family; eastern; learning; kosher; jewish cookbook; grandmother; jewish recipes; recipe; mediterranean; tasty; teaching; jewish holiday cooking; entertaining; amazo; board; middle eastern cookbooks; courses; persian cookbooks; culinary; jewish books; kosher cookbook; idea; 2021; course; hosting; israeli; shabbat, Fachschema: Englische Bücher / Kochbuch~Judentum~Weltreligionen / Judentum~Kochen / Partyrezepte (allgemein)~Partyrezepte~USA / Küche~Feier / Party~Party, Fachkategorie: Darstellende Künste~Kochen für Feste~Partys, Etikette und Unterhaltung~Kochen und Rezepte allgemein, Interesse Alter: Bezug zu Juden und jüdischen Gruppen~Feier- und Festtage~Jahreszeiten, Imprint-Titels: Harvest, Warengruppe: HC/Länderküchen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 233, Breite: 213, Höhe: 25, Gewicht: 1030, Produktform: Gebunden, Genre: Importe,27,25 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Moses Familie
Ramses II.ZipporaTharbisGerschomMehr Ergebnisse **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.