Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Moster-Stefan-Bin-das
Top-Angebote
Produkte zum Begriff Moster-Stefan-Bin-das:
-
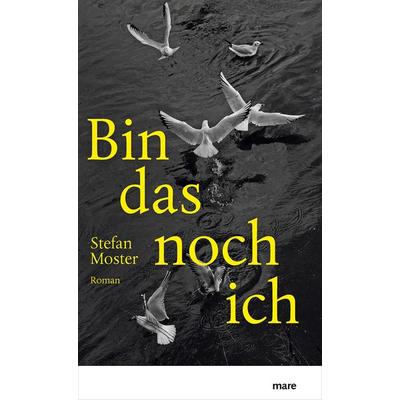
Moster, Stefan: Bin das noch ichBin das noch ich , Musik ist Simons Beruf und seine Berufung. Doch eines Tages auf einer Sommertournee durch Finnland, als er in einer Kirche Bartóks Solosonate für Violine spielt, passiert es: Zwei Finger der linken Hand verweigern ihren Dienst, Simon muss das Konzert abbrechen. Er ahnt, dass es sich nicht um einen einmaligen Aussetzer handelt, sondern um einen nicht heilbaren Defekt. Während er noch unter Schock steht, bietet eine Musikerkollegin an, ihm für eine Weile ihr Ferienhäuschen auf einer Schäreninsel zu überlassen, damit er Klarheit über seine Lage gewinnen kann. Ganz allein macht Simon sich mit der Natur der kleinen Insel vertraut, dem Meer, den Bäumen, den Möwen, lernt Bootfahren und Holzhacken. Und sucht nach einer Antwort auf die Frage, was er ohne seine Geige sein kann. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230808, Produktform: Leinen, Autoren: Moster, Stefan, Seitenzahl/Blattzahl: 272, Keyword: Bartók; Finnland; Geige; Neurologie; Schäreninsel; Violine; Violinenkonzert; klassische Musik, Fachschema: Finnland / Roman, Erzählung, Region: Finnland, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: mareverlag GmbH, Verlag: mareverlag GmbH, Verlag: Mare Verlag GmbH & Co. oHG, Länge: 212, Breite: 136, Höhe: 25, Gewicht: 382, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783866482975 9783866486447 9783866486805, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 291314824,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Moster:Die glückliche Amsel, Kinderbücher von Stefan MosterManchmal kann ein kleiner Vogel helfen, grosse Dinge zu verstehen - auch solche, die man schwer in Worte fassen kann. Eine Amsel und ein Kind. Beide werden von Schatten bedroht. Von realen Schatten. Von Schatten aus der Vergangenheit, von Schatten der Erinnerung. Die Schatten lauern an ganz unterschiedlichen Orten. Sie sind gross. Und sie machen Angst. Sie überschreiten Grenzen und tun weh. Wie macht man das Unvorstellbare vorstellbar, fühlbar? Stefan Moster unternimmt einen sehr poetischen und leisen Versuch. Nadia Faichney hat seinen Text ausdrucksstark in Bilder umgesetzt. Das Buch beschreibt die Gefühle betroffener Kinder, Jugendlicher und Erwachsener und wurde für die Verwendung in der Therapie entwickelt. Das Buch möchte Anknüpfungspunkte bieten, um darüber ins Gespräch zu kommen, sich verstanden zu fühlen und um über dieses Verständnis Hilfe in Anspruch nehmen zu können und Wege aus der Sprachlosigkeit zu finden. Ab 10 Jahren in psychotherapeutischer Begleitung. Nachhaltig auf FSC-zertifiziertem Papier gedruckt. Printed in Germany.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Bin ich in Stefan Salvatore verliebt?
Das kann ich nicht beantworten, da ich nicht weiß, wer Stefan Salvatore ist und wie du dich fühlst. Nur du kannst wissen, ob du in jemanden verliebt bist. Es könnte hilfreich sein, über deine Gefühle und Gedanken zu sprechen, um Klarheit zu bekommen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Moster-Stefan-Bin-das:
-
Moster, Stefan: Bin das noch ichBin das noch ich , Musik ist Simons Beruf und seine Berufung. Doch eines Tages auf einer Sommertournee durch Finnland, als er in einer Kirche Bartóks Solosonate für Violine spielt, passiert es: Zwei Finger der linken Hand verweigern ihren Dienst, Simon muss das Konzert abbrechen. Er ahnt, dass es sich nicht um einen einmaligen Aussetzer handelt, sondern um einen nicht heilbaren Defekt. Während er noch unter Schock steht, bietet eine Musikerkollegin an, ihm für eine Weile ihr Ferienhäuschen auf einer Schäreninsel zu überlassen, damit er Klarheit über seine Lage gewinnen kann. Ganz allein macht Simon sich mit der Natur der kleinen Insel vertraut, dem Meer, den Bäumen, den Möwen, lernt Bootfahren und Holzhacken. Und sucht nach einer Antwort auf die Frage, was er ohne seine Geige sein kann. , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20230808, Produktform: Leinen, Autoren: Moster, Stefan, Seitenzahl/Blattzahl: 272, Keyword: Bartók; Finnland; Geige; Neurologie; Schäreninsel; Violine; Violinenkonzert; klassische Musik, Fachschema: Finnland / Roman, Erzählung, Region: Finnland, Warengruppe: HC/Belletristik/Romane/Erzählungen, Fachkategorie: Moderne und zeitgenössische Belletristik, Thema: Entspannen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: mareverlag GmbH, Verlag: mareverlag GmbH, Verlag: Mare Verlag GmbH & Co. oHG, Länge: 212, Breite: 136, Höhe: 25, Gewicht: 382, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik, Autor: 9783866482975 9783866486447 9783866486805, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0120, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 291314824,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Bin ich in Stefan Salvatore verliebt?
Das kann ich nicht beantworten, da ich nicht weiß, wer Stefan Salvatore ist und wie du dich fühlst. Nur du kannst wissen, ob du in jemanden verliebt bist. Es könnte hilfreich sein, über deine Gefühle und Gedanken zu sprechen, um Klarheit zu bekommen. **
Ähnliche Suchbegriffe für Moster-Stefan-Bin-das
-
Moster:Die glückliche Amsel, Kinderbücher von Stefan MosterManchmal kann ein kleiner Vogel helfen, grosse Dinge zu verstehen - auch solche, die man schwer in Worte fassen kann. Eine Amsel und ein Kind. Beide werden von Schatten bedroht. Von realen Schatten. Von Schatten aus der Vergangenheit, von Schatten der Erinnerung. Die Schatten lauern an ganz unterschiedlichen Orten. Sie sind gross. Und sie machen Angst. Sie überschreiten Grenzen und tun weh. Wie macht man das Unvorstellbare vorstellbar, fühlbar? Stefan Moster unternimmt einen sehr poetischen und leisen Versuch. Nadia Faichney hat seinen Text ausdrucksstark in Bilder umgesetzt. Das Buch beschreibt die Gefühle betroffener Kinder, Jugendlicher und Erwachsener und wurde für die Verwendung in der Therapie entwickelt. Das Buch möchte Anknüpfungspunkte bieten, um darüber ins Gespräch zu kommen, sich verstanden zu fühlen und um über dieses Verständnis Hilfe in Anspruch nehmen zu können und Wege aus der Sprachlosigkeit zu finden. Ab 10 Jahren in psychotherapeutischer Begleitung. Nachhaltig auf FSC-zertifiziertem Papier gedruckt. Printed in Germany.28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.