Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Motta-Holen-Sie-sich
Top-Angebote
Produkte zum Begriff Motta-Holen-Sie-sich:
-
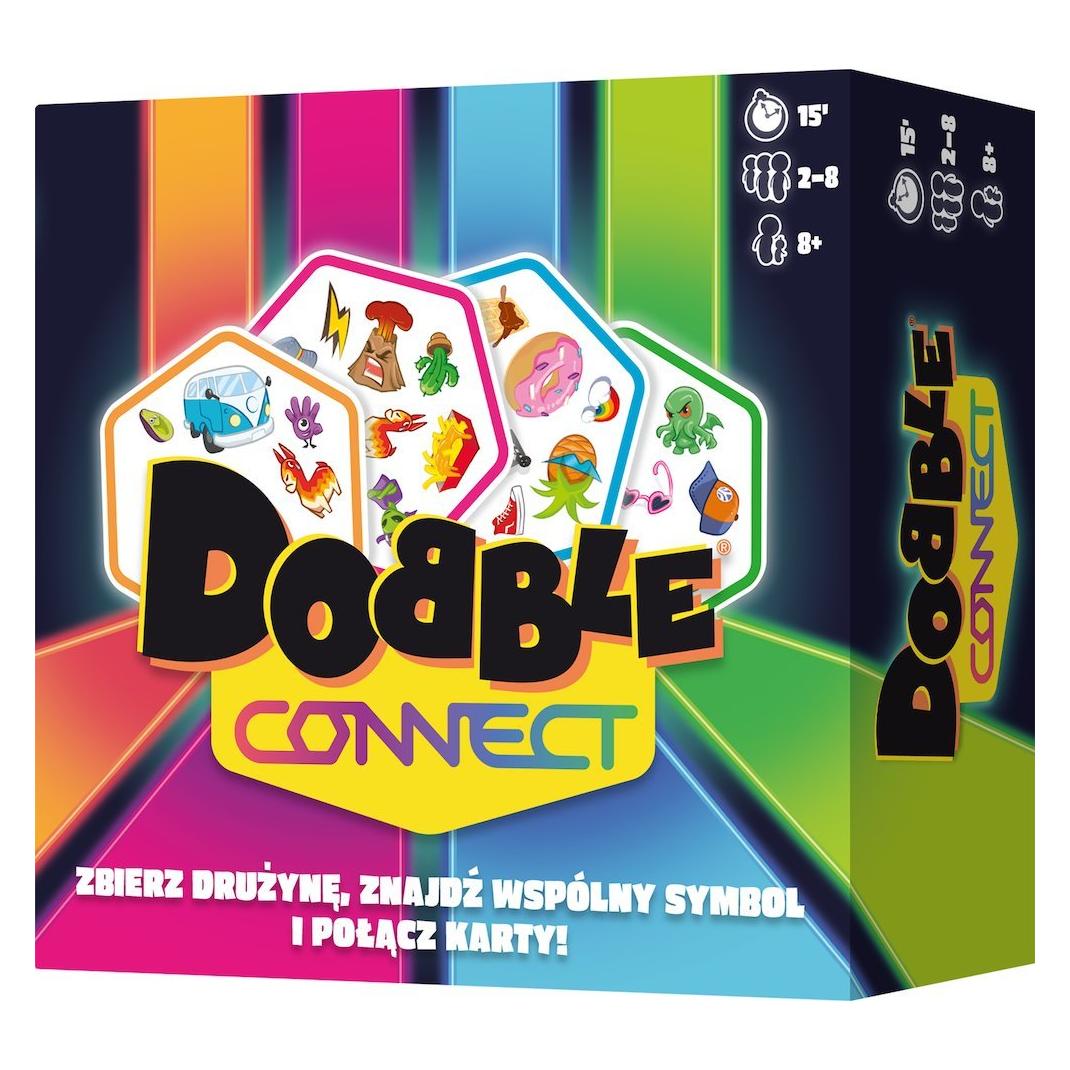
Doppelspiel, lernen Sie sich klug kennen - Gesellschaftsspiel für Erwachsene auf UngarischDoppelspiel, ist ein lustiges Assoziationsspiel. Die Box enthält 2 Spiele: Spiel mit mehreren Paaren: Dieses Gesellschaftsspiel ist tatsächlich ein Pärchentest, bei dem du herausfinden kannst, dass deine Freunde das Paar besser kennen als sie selbst. Beim Voranschreiten auf den Spielfeldern werdet ihr auf viele lustige, herausfordernde oder überraschende Fragen stoßen, wenn ihr die Antwort eures Partners im Voraus kennt, weil ihr euch gut kennt, könnt ihr schnell zum Sieg gelangen. Wenn ihr euren Partner nicht so gut kennt, könnt ihr jetzt viele Informationen herausfinden. Deshalb empfehlen wir das Spiel sowohl eingefahrenen als auch frischgebackenen Paaren. Doppelspiel: In diesem Spiel, das von einem Paar gespielt wird, konkurrieren Mann und Frau, um ihre Wünsche im Spiel zu erfüllen. Ziel des Spiels ist es, mehr über den Partner zu erfahren, um ihn besser kennenzulernen. Dies ist ein Gesprächsspiel mit ernsteren Fragen für einen angenehmen und ruhigen Abend. Ihr könnt auch Dinge über euren Partner erfahren, die jahrelang nicht ans Licht kamen, so dass das Spiel sowohl für alte als auch für neue Paare interessant sein kann.24,19 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Wie funktioniert die Token-Validierung und wofür wird sie bei der Datensicherheit eingesetzt?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder Algorithmus verglichen wird. Sie wird verwendet, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Daten oder Ressourcen zugreifen können. Dadurch wird die Datensicherheit erhöht, da unbefugte Zugriffe verhindert werden. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Motta-Holen-Sie-sich:
-
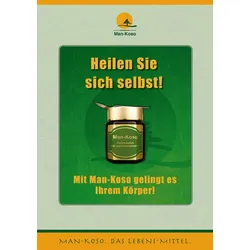
Heilen Sie sich selbst!So wirkt Man-Koso – die heilende Kraft der Fermente einfach erklärt! Diese Broschüre beschäftigt sich mit einem Produkt, das auf intelligente Weise den Ursachen einer Krankheit auf den Grund zu gehen weiß und das aus Asien endlich seinen Weg nach Europa gefunden hat. Informieren Sie sich über ein Präparat, das aufgrund einer uralten, bewährten Gärtechnik die Kraft der Natur für den Menschen wieder freigesetzt hat. Man-Koso, der Enzym-Mix aus Japan, gilt als Höhepunkt der asiatischen Kräutermedizin und als Beispiel einer höchst effizienten Gesundheitskultur. Industriell verarbeitete Nahrung, wie sie heute üblich geworden ist, ist bekanntlich arm an Enzymen und dient damit nicht mehr ausreichend als Energielieferant. Zusammen mit den vielen aus Arzneimittelrückstanden stammenden Antibiotika im Trinkwasser wird die menschliche Darmflora so auf Dauer geschädigt. Fermentierte Rohkost hingegen ist nicht nur reich an Vitaminen, Mineralstoffen und Spurenelementen, sondern liefert lebendige Bakterienkulturen, die für eine gesunde Darmflora sorgen. Die enthaltenen Fermente neutralisieren Schwermetalle, Pestizide sowie andere Gifte und leiten sie aus. Ist der Darm gesund, sind die Abwehrkräfte intakt und der menschliche Organismus ist viel widerstandsfähiger. Man-Koso erreicht den Westen zur richtigen Zeit: Innerhalb der letzten 5 Jahrzehnte haben sich hier ernährungsbedingte Zivilisationskrankheiten wie Herzinfarkt, Krebs, Rheuma und Diabetes ausbreiten können. Mit dramatischen Folgen für unser Gesundheitswesen. Eine »Gesundheitserziehung«, die in der Praxis leicht anwendbar ist, tut not – denn vorbeugen ist allemal besser als heilen! »Wer sich in den ersten fünfzig Jahren um seinen Magen kümmert, um den wird sich sein Magen während der nächsten fünfzig Jahre kümmern.« Sprichwort5,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Motta-Holen-Sie-sich
-
Doppelspiel, lernen Sie sich klug kennen - Gesellschaftsspiel für Erwachsene auf UngarischDoppelspiel, ist ein lustiges Assoziationsspiel. Die Box enthält 2 Spiele: Spiel mit mehreren Paaren: Dieses Gesellschaftsspiel ist tatsächlich ein Pärchentest, bei dem du herausfinden kannst, dass deine Freunde das Paar besser kennen als sie selbst. Beim Voranschreiten auf den Spielfeldern werdet ihr auf viele lustige, herausfordernde oder überraschende Fragen stoßen, wenn ihr die Antwort eures Partners im Voraus kennt, weil ihr euch gut kennt, könnt ihr schnell zum Sieg gelangen. Wenn ihr euren Partner nicht so gut kennt, könnt ihr jetzt viele Informationen herausfinden. Deshalb empfehlen wir das Spiel sowohl eingefahrenen als auch frischgebackenen Paaren. Doppelspiel: In diesem Spiel, das von einem Paar gespielt wird, konkurrieren Mann und Frau, um ihre Wünsche im Spiel zu erfüllen. Ziel des Spiels ist es, mehr über den Partner zu erfahren, um ihn besser kennenzulernen. Dies ist ein Gesprächsspiel mit ernsteren Fragen für einen angenehmen und ruhigen Abend. Ihr könnt auch Dinge über euren Partner erfahren, die jahrelang nicht ans Licht kamen, so dass das Spiel sowohl für alte als auch für neue Paare interessant sein kann.24,19 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie funktioniert die Token-Validierung und wofür wird sie bei der Datensicherheit eingesetzt?
Die Token-Validierung überprüft die Echtheit eines Tokens, indem es mit einem geheimen Schlüssel oder Algorithmus verglichen wird. Sie wird verwendet, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Daten oder Ressourcen zugreifen können. Dadurch wird die Datensicherheit erhöht, da unbefugte Zugriffe verhindert werden. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.