Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Muffin-Popsicle
Top-Angebote
Produkte zum Begriff Muffin-Popsicle:
-
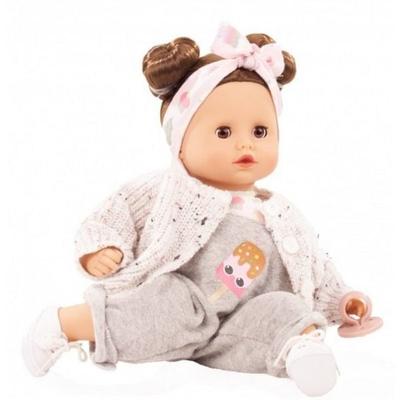
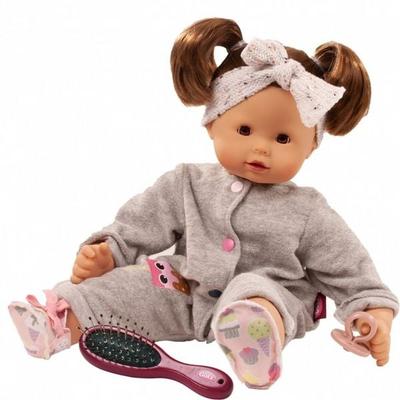
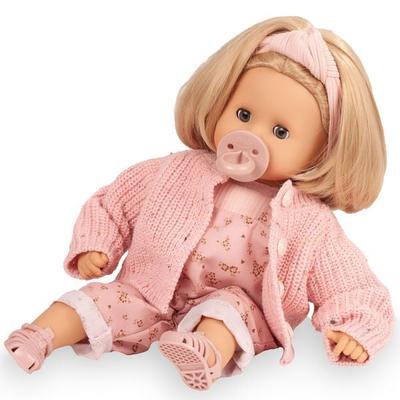
Götz Muffin Popsicle Babypuppe mit Frottee-Anzug 33 cm braunes HaarHier wird es flauschig-kuschelig-weich. Muffin Popsicle liebt es in ihrem Frottee-Anzug zu spielen, wenn es aber raus geht, dann braucht sie unbedingt noch die dicke Strickjacke und natürlich ihre Sneakers. Heute macht sie sich besonders schick und hat sich noch dazu zwei Zöpfe zu Schnecken gebunden und ein passendes Haarband angezogen. So gefällt sie sich und uns auch! Unsere Muffins sind mit flauschiger Watte und Granulat gefüllt, was sie richtig knuffig macht. Alle Bekleidungen sind von Kindern leicht aus- und wieder anziehbar. Diese Muffin hat braune Schlafaugen. Set bestehend aus: ; Muffin (ca. 420 g) ; Latzhose ; T-Shirt ; Strickjacke ; Haarband ; Schuhe ; Schnuller Weichkörper mit Vinylarmen und -beinen waschmaschinen- & trocknergeeignet Produktdetails: Anzahl Teile: 8 Geeignet für Kinder: ab 3 Jahren Kopfnummer: 96 Puppen Kleidergröße: Kleidergröße S (30-33 cm) Puppengröße: Götz Baby 33 cm Puppentyp: mit Haaren, Babypuppe, Schlafaugen Puppenkörper: Weichkörper Puppenserie: Muffin Zusatzinfos: geprüfte Sicherheit, mit Schnuller, unterstützt kreatives Spielen, waschbar, weiche Stoffe Pflegehinweis: Beim Spielen kann es schnell passieren, dass der kleine Liebling auch einmal schmutzig wird. Kein Grund zur Sorge! Diese GÖTZ Puppe kann in der Waschmaschine gewaschen & im Trockner oder an der Luft getrocknet werden. Hat die GÖTZ Puppe eine Verletzung hilft unsere Schwester Ella in unserer Puppenklinik gerne.59,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Popsicle Künstlicher BlumenstraußWenn Ihr Wohnbereich nach einem ausdrucksstarken botanischen Akzent verlangt, frische Schnittblumen Ihnen aber einfach zu viel Pflege abverlangen, bietet der künstliche Blumenstrauß Popsicle von Botane ein üppiges, blühendes Arrangement – ganz ohne einen einzigen Tropfen Wasser. Ein kunstvoller Mix aus facettenreichen Blütenblättern und lebendigem Grün schafft ein vielschichtiges Gesamtbild, das beim Betreten des Raumes sofort alle Blicke auf sich zieht. Wie geschaffen dafür, Ihrem Interieur zu jeder Jahreszeit eine luftige, mühelose Frische zu verleihen. Vorteile: Mit Kunststoff ummantelte Eisendrahtstiele ermöglichen das mühelose Biegen und Formen der Zweige, sodass sich Fülle und Silhouette des Straußes perfekt an jede Vase aus Ihrer Sammlung anpassen lassen. Unterschiedliche Stiellängen kombiniert mit einem reizvollen Kontrast aus zarten Knospen und großzügigen Blüten verleihen dem Arrangement eine organische, natürliche Tiefe ganz ohne visuelle Monotonie. Ganz ohne Tageslichtbedarf schenkt er Ihnen völlige Gestaltungsfreiheit, vom schummrigen Flur bis zur gemütlichsten Ecke Ihres Wohnzimmers. Das sanft-matte Finish der Blätter und Blüten wirkt im Umgebungslicht herrlich edel und authentisch – ganz ohne künstlichen Plastikglanz. Gut zu wissen: Die auf den Fotos abgebildete Vase ist nicht im Lieferumfang enthalten. Frische Schnittblumen haben die unglückliche Angewohnheit, genau in dem Moment die Köpfe hängen zu lassen, in dem die Gäste an der Tür klingeln. Dieser Strauß nimmt es Ihnen weder krumm, wenn das Wasser fehlt, noch wenn er in die schattigste Ecke des Raumes wandert. Einfach in Ihre Lieblingsvase stellen, zurücklehnen und die Komplimente für ein meisterhaft arrangiertes Blumenkunstwerk genießen.169,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Muffin-Popsicle:
-
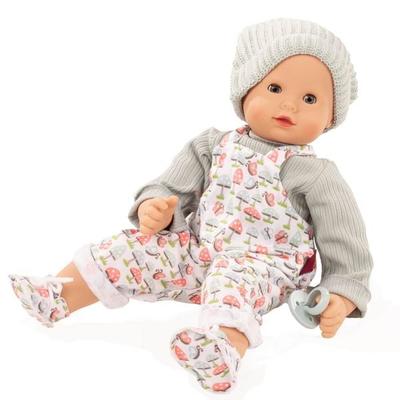
Götz Muffin Popsicle Babypuppe mit Frottee-Anzug 33 cm braunes HaarHier wird es flauschig-kuschelig-weich. Muffin Popsicle liebt es in ihrem Frottee-Anzug zu spielen, wenn es aber raus geht, dann braucht sie unbedingt noch die dicke Strickjacke und natürlich ihre Sneakers. Heute macht sie sich besonders schick und hat sich noch dazu zwei Zöpfe zu Schnecken gebunden und ein passendes Haarband angezogen. So gefällt sie sich und uns auch! Unsere Muffins sind mit flauschiger Watte und Granulat gefüllt, was sie richtig knuffig macht. Alle Bekleidungen sind von Kindern leicht aus- und wieder anziehbar. Diese Muffin hat braune Schlafaugen. Set bestehend aus: ; Muffin (ca. 420 g) ; Latzhose ; T-Shirt ; Strickjacke ; Haarband ; Schuhe ; Schnuller Weichkörper mit Vinylarmen und -beinen waschmaschinen- & trocknergeeignet Produktdetails: Anzahl Teile: 8 Geeignet für Kinder: ab 3 Jahren Kopfnummer: 96 Puppen Kleidergröße: Kleidergröße S (30-33 cm) Puppengröße: Götz Baby 33 cm Puppentyp: mit Haaren, Babypuppe, Schlafaugen Puppenkörper: Weichkörper Puppenserie: Muffin Zusatzinfos: geprüfte Sicherheit, mit Schnuller, unterstützt kreatives Spielen, waschbar, weiche Stoffe Pflegehinweis: Beim Spielen kann es schnell passieren, dass der kleine Liebling auch einmal schmutzig wird. Kein Grund zur Sorge! Diese GÖTZ Puppe kann in der Waschmaschine gewaschen & im Trockner oder an der Luft getrocknet werden. Hat die GÖTZ Puppe eine Verletzung hilft unsere Schwester Ella in unserer Puppenklinik gerne.59,99 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Muffin-Popsicle
-
Popsicle Künstlicher BlumenstraußWenn Ihr Wohnbereich nach einem ausdrucksstarken botanischen Akzent verlangt, frische Schnittblumen Ihnen aber einfach zu viel Pflege abverlangen, bietet der künstliche Blumenstrauß Popsicle von Botane ein üppiges, blühendes Arrangement – ganz ohne einen einzigen Tropfen Wasser. Ein kunstvoller Mix aus facettenreichen Blütenblättern und lebendigem Grün schafft ein vielschichtiges Gesamtbild, das beim Betreten des Raumes sofort alle Blicke auf sich zieht. Wie geschaffen dafür, Ihrem Interieur zu jeder Jahreszeit eine luftige, mühelose Frische zu verleihen. Vorteile: Mit Kunststoff ummantelte Eisendrahtstiele ermöglichen das mühelose Biegen und Formen der Zweige, sodass sich Fülle und Silhouette des Straußes perfekt an jede Vase aus Ihrer Sammlung anpassen lassen. Unterschiedliche Stiellängen kombiniert mit einem reizvollen Kontrast aus zarten Knospen und großzügigen Blüten verleihen dem Arrangement eine organische, natürliche Tiefe ganz ohne visuelle Monotonie. Ganz ohne Tageslichtbedarf schenkt er Ihnen völlige Gestaltungsfreiheit, vom schummrigen Flur bis zur gemütlichsten Ecke Ihres Wohnzimmers. Das sanft-matte Finish der Blätter und Blüten wirkt im Umgebungslicht herrlich edel und authentisch – ganz ohne künstlichen Plastikglanz. Gut zu wissen: Die auf den Fotos abgebildete Vase ist nicht im Lieferumfang enthalten. Frische Schnittblumen haben die unglückliche Angewohnheit, genau in dem Moment die Köpfe hängen zu lassen, in dem die Gäste an der Tür klingeln. Dieser Strauß nimmt es Ihnen weder krumm, wenn das Wasser fehlt, noch wenn er in die schattigste Ecke des Raumes wandert. Einfach in Ihre Lieblingsvase stellen, zurücklehnen und die Komplimente für ein meisterhaft arrangiertes Blumenkunstwerk genießen.169,79 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.