Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
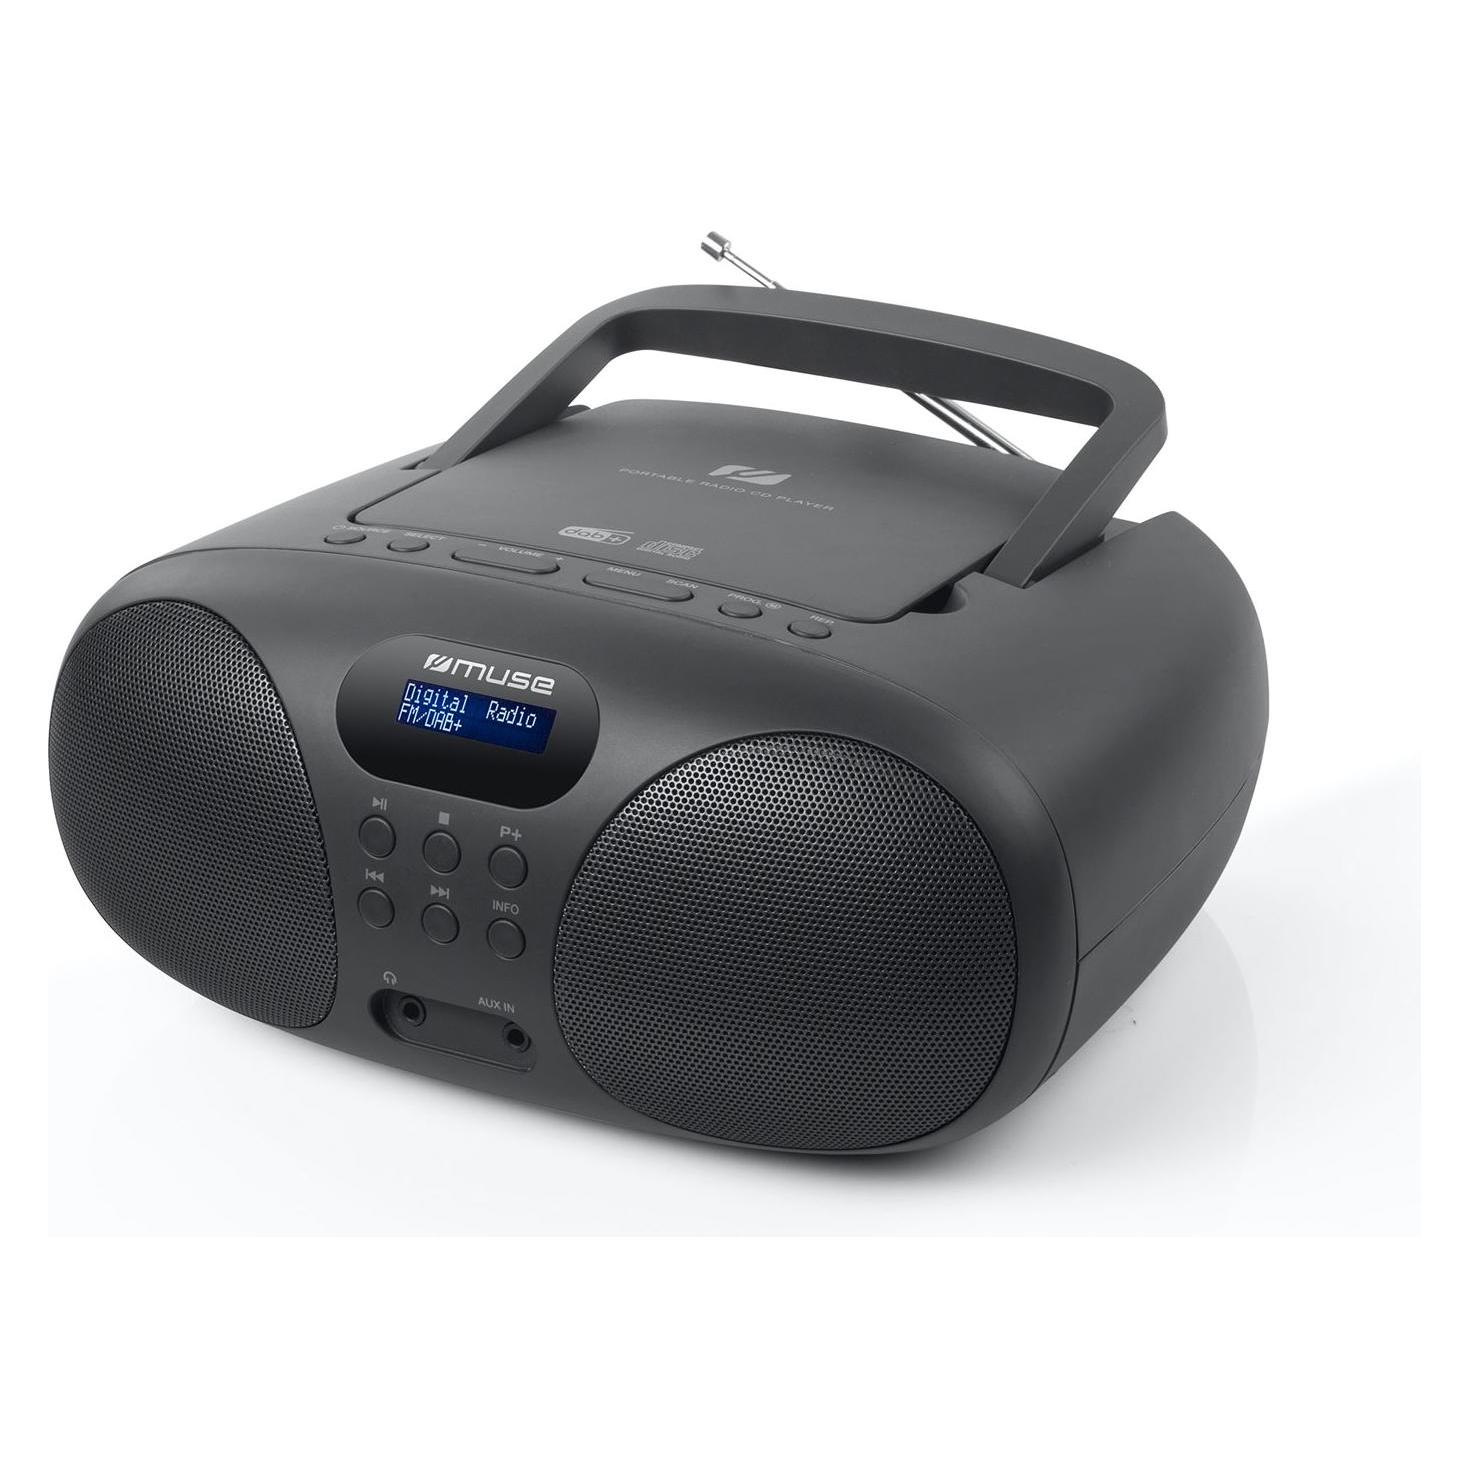

Ähnliche Suchbegriffe für Muse-MD-208-DB-DAB
Top-Angebote
Produkte zum Begriff Muse-MD-208-DB-DAB:
-
Purcell, Laura: Die flüsternde MuseDie flüsternde Muse , Welche moderne Schriftstellerin beherrscht die Kunst des Unheimlichen so gut wie Laura Purcell? London, zur Zeit von Queen Victoria. Im Mercury Theater kursieren Gerüchte: Die neue Hauptdarstellerin Lilith Erikson soll mit Melpomene, der Muse der tragischen Dichtung, einen Pakt geschlossen haben. Ihre Zofe Jenny ist skeptisch, denn Lilith ist eine Frau mit einem gestörten Wesen. Auf der Bühne scheint sie von den Figuren, die sie spielt, besessen zu sein, doch abseits der Bühne verläuft ihr Leben so tragisch, als beeinflusse es die Muse, die sie inspiriert. Als eine teuflisch gute Lilith als Lady Macbeth die Zuschauer betört und sich einige unheimliche Vorfälle ereignen, schwinden Jennys Zweifel. Könnten die Gerüchte wahr sein? Sind dämonisch dunkle Mächte am Werk? Und was wird der Preis sein, wenn die Muse ihre Bezahlung einfordert? Laura Purcells neuer Roman führt uns ein in die Welt des viktorianischen Theaters. Eine fesselnde Geschichte über Besessenheit und Aberglauben. Der perfekte Gothic-Thriller. Susan Stokes-Chapman: 'Düster verführerisch und kunstvoll umgesetzt.' Bridget Collins: 'Gruselig, atmosphärisch, brillant.' , Mobile Ladegeräte > Ladestationen & -geräte , Erscheinungsjahr: 202404, Produktform: Leinen, Autoren: Purcell, Laura, Übersetzung: Brunner, Eva, Seitenzahl/Blattzahl: 448, Keyword: Theater; Thriller; Unheimlich; Viktorianisches England, Fachkategorie: Historische Kriminalromane, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Festa Verlag, Verlag: Festa Verlag, Verlag: Festa Verlag GmbH, Länge: 206, Breite: 129, Höhe: 41, Gewicht: 580, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,26,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Muse M65 DBT (DAB, DAB+, FM, PLL, Bluetooth), Radio, SchwarzStereo-Anlage mit Bluetooth M-65 mit DAB+/FM PLL-Radio mit 40 Festsenderspeicher, für CD/CD-R/CD-RW/MP-3, mit LED-Display, programmierbarem CD-Player, Bluetooth 5.0 zur Übertragung von Musik von geeigneten Wiedergabegeräten, Stereo-Betrieb mit zweitem Lautsprecher über NFC-Verbindung möglich, Dual-Alarm mit Wochenendfunktion, Wecken mit Radio oder Wecksignal, Weckwiederholung, Einschlaffunktion, USB-Port, RCA-Anschlüsse, AUX-Anschluss, Ausgangsleistung 150W, inklusive Netzteil.161,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **

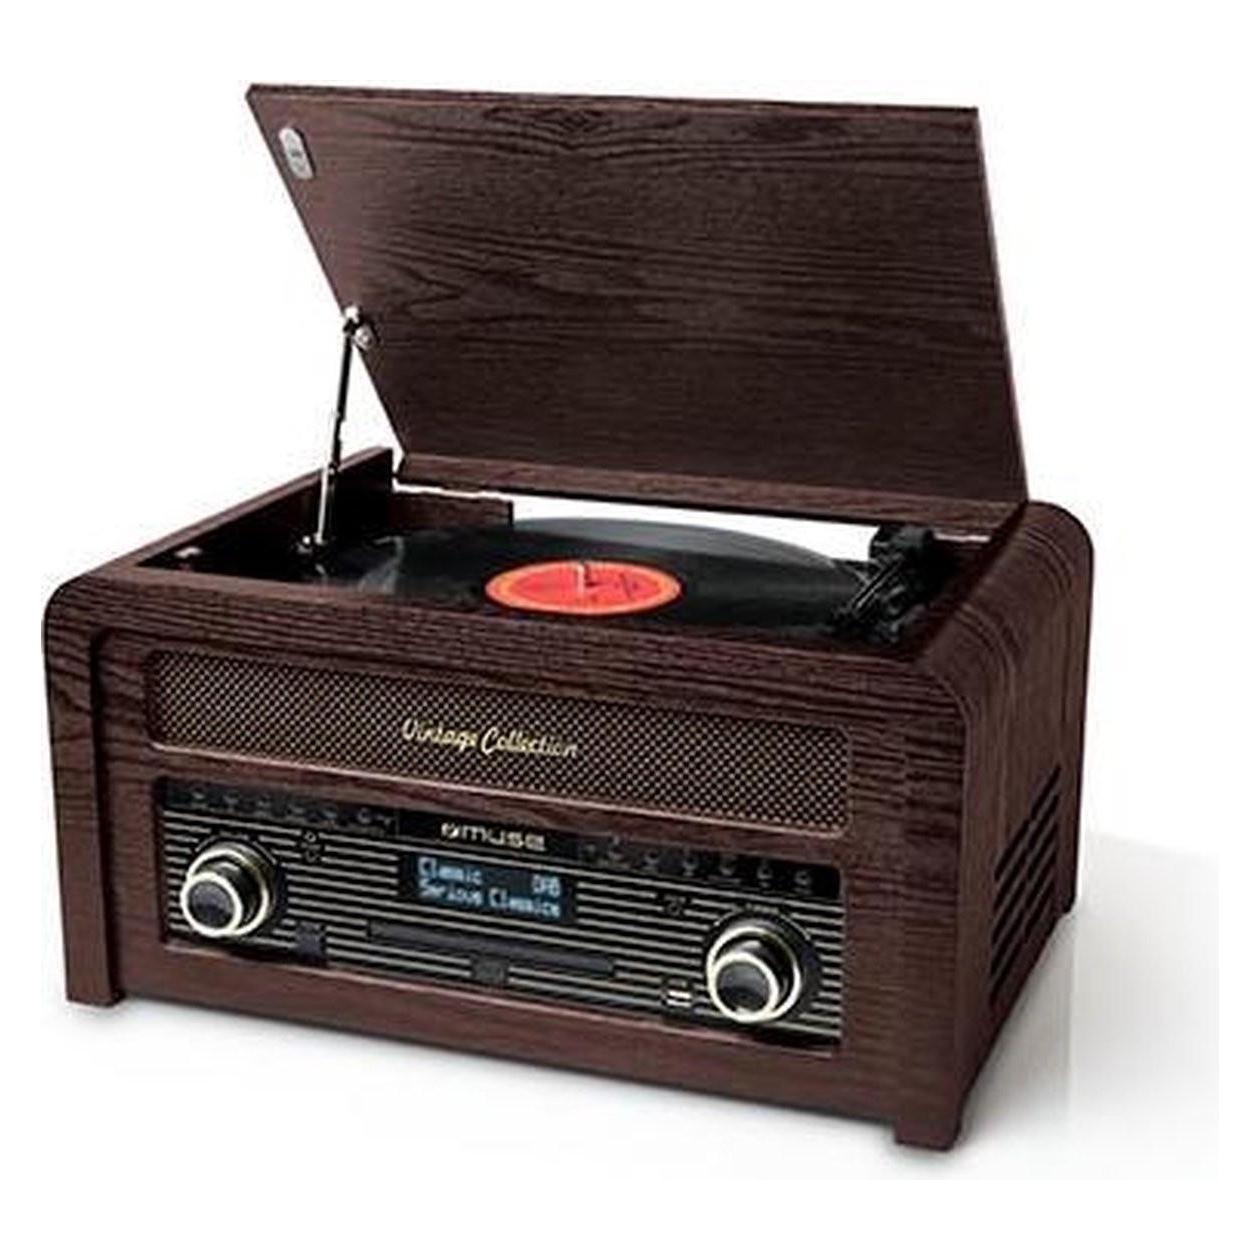
Ist "dab" gleich "dab"?
Ja, "dab" ist gleich "dab". Es handelt sich um eine Geste, bei der man den Kopf in die Armbeuge legt und gleichzeitig den anderen Arm nach vorne streckt. Diese Geste wird oft als Ausdruck von Freude oder Selbstbewusstsein verwendet. **
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Top-Angebote
Produkte zum Begriff Muse-MD-208-DB-DAB:
-
Muse M-109 DB (DAB+, PLL), Radio, SchwarzTragbares Radio mit DAB+ / FM Empfang und 60 voreingestellten Sendern. Zusätzlich verfügt der M-109 über einen Wecker und einen Kopfhöreranschluss. Dieses Gerät funktioniert mit 4 x AA-Batterien (nicht im Lieferumfang enthalten) oder Gleichstromadapter.44,17 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Purcell, Laura: Die flüsternde MuseDie flüsternde Muse , Welche moderne Schriftstellerin beherrscht die Kunst des Unheimlichen so gut wie Laura Purcell? London, zur Zeit von Queen Victoria. Im Mercury Theater kursieren Gerüchte: Die neue Hauptdarstellerin Lilith Erikson soll mit Melpomene, der Muse der tragischen Dichtung, einen Pakt geschlossen haben. Ihre Zofe Jenny ist skeptisch, denn Lilith ist eine Frau mit einem gestörten Wesen. Auf der Bühne scheint sie von den Figuren, die sie spielt, besessen zu sein, doch abseits der Bühne verläuft ihr Leben so tragisch, als beeinflusse es die Muse, die sie inspiriert. Als eine teuflisch gute Lilith als Lady Macbeth die Zuschauer betört und sich einige unheimliche Vorfälle ereignen, schwinden Jennys Zweifel. Könnten die Gerüchte wahr sein? Sind dämonisch dunkle Mächte am Werk? Und was wird der Preis sein, wenn die Muse ihre Bezahlung einfordert? Laura Purcells neuer Roman führt uns ein in die Welt des viktorianischen Theaters. Eine fesselnde Geschichte über Besessenheit und Aberglauben. Der perfekte Gothic-Thriller. Susan Stokes-Chapman: 'Düster verführerisch und kunstvoll umgesetzt.' Bridget Collins: 'Gruselig, atmosphärisch, brillant.' , Mobile Ladegeräte > Ladestationen & -geräte , Erscheinungsjahr: 202404, Produktform: Leinen, Autoren: Purcell, Laura, Übersetzung: Brunner, Eva, Seitenzahl/Blattzahl: 448, Keyword: Theater; Thriller; Unheimlich; Viktorianisches England, Fachkategorie: Historische Kriminalromane, Warengruppe: HC/Belletristik/Kriminalromane, Fachkategorie: Moderne und zeitgenössische Belletristik, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Festa Verlag, Verlag: Festa Verlag, Verlag: Festa Verlag GmbH, Länge: 206, Breite: 129, Höhe: 41, Gewicht: 580, Produktform: Gebunden, Genre: Belletristik, Genre: Belletristik,26,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Muse-MD-208-DB-DAB
-
Muse M65 DBT (DAB, DAB+, FM, PLL, Bluetooth), Radio, SchwarzStereo-Anlage mit Bluetooth M-65 mit DAB+/FM PLL-Radio mit 40 Festsenderspeicher, für CD/CD-R/CD-RW/MP-3, mit LED-Display, programmierbarem CD-Player, Bluetooth 5.0 zur Übertragung von Musik von geeigneten Wiedergabegeräten, Stereo-Betrieb mit zweitem Lautsprecher über NFC-Verbindung möglich, Dual-Alarm mit Wochenendfunktion, Wecken mit Radio oder Wecksignal, Weckwiederholung, Einschlaffunktion, USB-Port, RCA-Anschlüsse, AUX-Anschluss, Ausgangsleistung 150W, inklusive Netzteil.161,49 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Muse MT-115 DAB (Halbautomatisch), Plattenspieler, BraunCD-Mikro-System mit Schallplattenspieler und DAB+ Empfang. Der MT-115 verfügt über einen USB-Anschluss, einen AUX-Eingang und Bluetooth. Streamen Sie Musik von einem anderen Bluetooth-kompatiblen Gerät wie Laptop, Tablet oder Smartphone.255,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Ist "dab" gleich "dab"?
Ja, "dab" ist gleich "dab". Es handelt sich um eine Geste, bei der man den Kopf in die Armbeuge legt und gleichzeitig den anderen Arm nach vorne streckt. Diese Geste wird oft als Ausdruck von Freude oder Selbstbewusstsein verwendet. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.