Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Music-Minus-One-The
Top-Angebote
Produkte zum Begriff Music-Minus-One-The:
-
Music Minus One Solos for the Bassoon PlayerMusic Minus One Solos for the Bassoon Player: 11 klassische Stücke bearbeitet für Fagott, mittlerer Schwierigkeitsgrad, ISBN 9781596156463, MMO4601, 23 x 30,5 cm, 24 Seiten, inkl. Download mit Demo- und Play-Along-Aufnahmen (eingespielt von Janet Grice, Klavierbegleitung von Harriet Wingreen)23,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Unearthing the MusicUnearthing the Music , Unearthing the Music. Footnotes on Sonic Resistance in Non-democratic Europe 1950-2000 ist das Finalstück eines von Portugal ausgehenden internationalen Projekts, das ein Online-Archiv für experimentelle Underground- und Protestsounds begründet hat. Dieses umfasst sowohl den "Realsozialismus" Osteuropas als auch die oft vergessenen Regime Spaniens oder Portugals und die griechische Militärdiktatur. Vorgestellt werden wesentliche Aspekte dieses Spektrums: das Verhältnis zum Staat und das Verlangen nach Ausbruch sowie die Kraft der Gegen-Gemeinschaft, aber auch Enttäuschungen nach der Befreiung. Es geht dabei u.a. um Jazz in Polen und in der DDR, Konzept-Postpunk in Jugoslawien, staatliche Studios für elektronische Musik, Roentgenizdat- und Magnetizdat-Produkte, Frauen in der Subkultur, rumänische Avantgarde, iberischen Punk und ukrainischen Underground. Eine Entdeckungsreise, die mit zahlreichen Fotos zum Vertiefen einlädt. Rui Pedro Dâmaso lebt als Musik- und Soundkurator in Barreiro, Portugal. Er ist Autor und Betreiber des Projekts Unearthing the Music und Mitgründer und Leiter der Gruppe OUT.RA, die Musik- und Filmfestivals und Archivprojekte organisiert. Alexander Pehlemann, Provinzpunk, Kunsthistoriker, Kurator, Compiler, Sub-Label-Betreiber, Autor, DJ, Dub-Mixer und Herausgeber arbeitet mit Kulturny Dom Lipsk / Salon Similde zusammen und wirbt für die Neue Sorbische Kunst. Lucia Udvardyova ist Musikjournalistin, Kuratorin, Organisatorin und Musikerin. Sie ist Mitgründerin des Projekts Easterndaze, das den aufkommenden Undergroundszenen in Mittel- und Osteuropa gewidmet ist, und des Tape-Labels Baba Vanga. Sie arbeitet für die paneuropäische audiovisuelle Plattform SHAPE und ist Filmkuratorin bei WOMEX. Text: Chris Bohn, Daniel Muzyczuk, Ivo Pospisil, Jelena Petrovic, Juraj Duris, Ksenija Stevanovic, Mara Traumane, Paula Guerra & Ana Oliveira, Pavla Jonssonova, Rui Eduardo Paes, Sergio Blardony, Stephen Coates, Zoran Pantelic, Wolf Kampmann, Hannelore Fobo, Octav Avramescu, Chris Cutler, Alexander Pehlemann, Trever Hagen, Yuriy Gurzhy, José Mendes , Kompressoren > Luftversorgung , Erscheinungsjahr: 202412, Redaktion: Pedro Dâmaso, Rui~Pehlemann, Alexander~Udvardyova, Lucia, Seitenzahl/Blattzahl: 302, Keyword: Avantgarde; DDR; Jazz; Polen; Postpunk; Protest; Punk; Underground; elektronische Musik, Fachschema: Musik~Linke (politisch), Fachkategorie: Musik, Warengruppe: TB/Musik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 150, Höhe: 39, Gewicht: 1004, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Music Minus One Bach Inventions TrumpetMusic Minus One Bach Two Part Inventions and Other Masterworks for Two Trumpets: 9 Stücke von Johann Sebastian Bach für zwei Trompeten, mittlerer Schwierigkeitsgrad, MMO6847, ISBN 9780989670555, 23 x 30,5 cm, 16 Seiten, Inkl.Download mit Play-Along-Aufnahmen (eingespielt von Bob Zottola)28,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
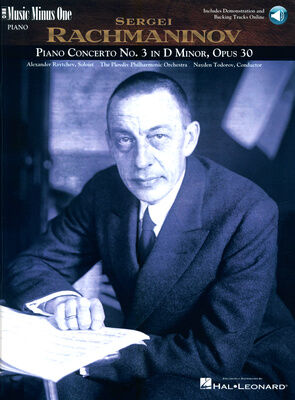
Music Minus One Rachmaninow 3. KlavierkonzertMusic Minus One Sergei Rachmaninow 3. Klavierkonzert op. 30 in d-moll: für Klavier, gehobener Schwierigkeitsgrad, ISBN 9781596150683, MMO3074, 23 x 30,5 cm, 84 Seiten, inkl. Download zu Demo- und Play-Along-Aufnahmen (eingespielt von Alexander Raytchev, Begleitorchester: Plovdiv Philharmonic Orchestra, Dirigent: Nayden Todorov)29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Warum heißt es "The One" und nicht "The One" ausgesprochen wie "Die"?
Es könnte sein, dass "The One" als englischer Ausdruck gewählt wurde, um einen gewissen Stil oder eine bestimmte Bedeutung zu vermitteln. Die Verwendung des englischen Ausdrucks könnte auch darauf hinweisen, dass es sich um eine internationale Marke oder ein internationales Produkt handelt. Es ist auch möglich, dass der Name "The One" bewusst gewählt wurde, um sich von anderen ähnlichen Produkten oder Marken abzuheben. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
Was ist der Unterschied zwischen Dolce & Gabbana The One und Dolce & Gabbana The One Intense?
Dolce & Gabbana The One Intense ist eine intensivere und konzentriertere Version des Originalduftes Dolce & Gabbana The One. Es hat eine stärkere und länger anhaltende Duftwirkung, da es eine höhere Konzentration an Duftölen enthält. Der Duft von Dolce & Gabbana The One Intense ist tiefer und sinnlicher, während Dolce & Gabbana The One einen etwas leichteren und frischeren Charakter hat. **
Top-Angebote
Produkte zum Begriff Music-Minus-One-The:
-
Music Minus One The Oboe SoloistMusic Minus One The Oboe Soloist: 24 klassische Stücke bearbeitet für Oboe, mittlerer bis gehobener Schwierigkeitsgrad, ISBN 9781596153516, MMO3404, 23 x 30,5 cm, 24 Seiten, inkl. Download mit Demo- und Play-Along-Aufnahmen (eingespielt von Delia Montenegro, Klavierbegleitung von Harriet Wingreen)23,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Music Minus One The Arban Trumpet DuetsMusic Minus One The Arban Trumpet Duets: 44 Duette von Jean Baptiste Arban für Trompete, leichter bis mittlerer Schwierigkeitsgrad, ISBN 9781596154247, MMO3809, 23 x 30,5 cm, 24 Seiten, inkl.Download zu Demo- und Play-Along-Versionen (eingespielt von von Harold Lieberman)21,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Music Minus One Solos for the Bassoon PlayerMusic Minus One Solos for the Bassoon Player: 11 klassische Stücke bearbeitet für Fagott, mittlerer Schwierigkeitsgrad, ISBN 9781596156463, MMO4601, 23 x 30,5 cm, 24 Seiten, inkl. Download mit Demo- und Play-Along-Aufnahmen (eingespielt von Janet Grice, Klavierbegleitung von Harriet Wingreen)23,99 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Unearthing the MusicUnearthing the Music , Unearthing the Music. Footnotes on Sonic Resistance in Non-democratic Europe 1950-2000 ist das Finalstück eines von Portugal ausgehenden internationalen Projekts, das ein Online-Archiv für experimentelle Underground- und Protestsounds begründet hat. Dieses umfasst sowohl den "Realsozialismus" Osteuropas als auch die oft vergessenen Regime Spaniens oder Portugals und die griechische Militärdiktatur. Vorgestellt werden wesentliche Aspekte dieses Spektrums: das Verhältnis zum Staat und das Verlangen nach Ausbruch sowie die Kraft der Gegen-Gemeinschaft, aber auch Enttäuschungen nach der Befreiung. Es geht dabei u.a. um Jazz in Polen und in der DDR, Konzept-Postpunk in Jugoslawien, staatliche Studios für elektronische Musik, Roentgenizdat- und Magnetizdat-Produkte, Frauen in der Subkultur, rumänische Avantgarde, iberischen Punk und ukrainischen Underground. Eine Entdeckungsreise, die mit zahlreichen Fotos zum Vertiefen einlädt. Rui Pedro Dâmaso lebt als Musik- und Soundkurator in Barreiro, Portugal. Er ist Autor und Betreiber des Projekts Unearthing the Music und Mitgründer und Leiter der Gruppe OUT.RA, die Musik- und Filmfestivals und Archivprojekte organisiert. Alexander Pehlemann, Provinzpunk, Kunsthistoriker, Kurator, Compiler, Sub-Label-Betreiber, Autor, DJ, Dub-Mixer und Herausgeber arbeitet mit Kulturny Dom Lipsk / Salon Similde zusammen und wirbt für die Neue Sorbische Kunst. Lucia Udvardyova ist Musikjournalistin, Kuratorin, Organisatorin und Musikerin. Sie ist Mitgründerin des Projekts Easterndaze, das den aufkommenden Undergroundszenen in Mittel- und Osteuropa gewidmet ist, und des Tape-Labels Baba Vanga. Sie arbeitet für die paneuropäische audiovisuelle Plattform SHAPE und ist Filmkuratorin bei WOMEX. Text: Chris Bohn, Daniel Muzyczuk, Ivo Pospisil, Jelena Petrovic, Juraj Duris, Ksenija Stevanovic, Mara Traumane, Paula Guerra & Ana Oliveira, Pavla Jonssonova, Rui Eduardo Paes, Sergio Blardony, Stephen Coates, Zoran Pantelic, Wolf Kampmann, Hannelore Fobo, Octav Avramescu, Chris Cutler, Alexander Pehlemann, Trever Hagen, Yuriy Gurzhy, José Mendes , Kompressoren > Luftversorgung , Erscheinungsjahr: 202412, Redaktion: Pedro Dâmaso, Rui~Pehlemann, Alexander~Udvardyova, Lucia, Seitenzahl/Blattzahl: 302, Keyword: Avantgarde; DDR; Jazz; Polen; Postpunk; Protest; Punk; Underground; elektronische Musik, Fachschema: Musik~Linke (politisch), Fachkategorie: Musik, Warengruppe: TB/Musik/Sonstiges, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 230, Breite: 150, Höhe: 39, Gewicht: 1004, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,28,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Music-Minus-One-The
-
Music Minus One Bach Inventions TrumpetMusic Minus One Bach Two Part Inventions and Other Masterworks for Two Trumpets: 9 Stücke von Johann Sebastian Bach für zwei Trompeten, mittlerer Schwierigkeitsgrad, MMO6847, ISBN 9780989670555, 23 x 30,5 cm, 16 Seiten, Inkl.Download mit Play-Along-Aufnahmen (eingespielt von Bob Zottola)28,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Music Minus One Rachmaninow 3. KlavierkonzertMusic Minus One Sergei Rachmaninow 3. Klavierkonzert op. 30 in d-moll: für Klavier, gehobener Schwierigkeitsgrad, ISBN 9781596150683, MMO3074, 23 x 30,5 cm, 84 Seiten, inkl. Download zu Demo- und Play-Along-Aufnahmen (eingespielt von Alexander Raytchev, Begleitorchester: Plovdiv Philharmonic Orchestra, Dirigent: Nayden Todorov)29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
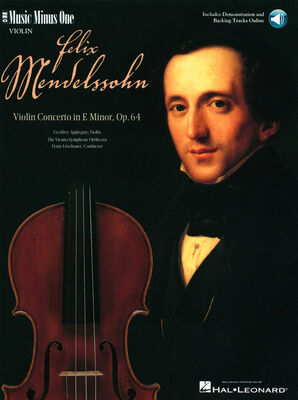
Music Minus One Mendelssohn Violin ConcertoMusic Minus One Felix Mendelssohn-Bartholdy Violin Concerto in E Minor Op.64: für Violine, gehobener Schwierigkeitsgrad, ISBN 9781596150980, MMO3101, 23 x 30,5 cm, 16 Seiten, inkl. Download zu Demo-und Play-Along-Aufnahmen mit langsamer Version zum Üben (eingespielt von Geoffrey Applegate, Begleitorchester: Wiener Symphoniker, Dirigent: Franz Litschauer)24,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
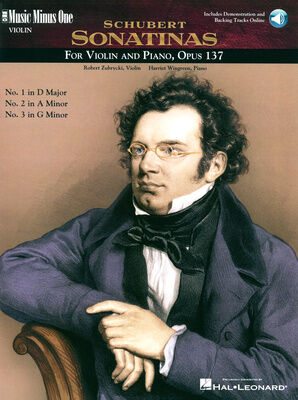
Music Minus One Schubert Violin SonatinasMusic Minus One Franz Schubert Sonatinas for Violin op.137: Sonatinen Nr.1-3 für Violine, mittlerer Schwierigkeitsgrad, ISBN 9781596151598, MMO3130, 23 x 30,5 cm, 24 Seiten, inkl. Download mit Demo- und Play-Along-Aufnahmen (eingespielt von Robert Zubrycki, Klavierbegleitung von Harriet Wingreen)19,90 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Warum heißt es "The One" und nicht "The One" ausgesprochen wie "Die"?
Es könnte sein, dass "The One" als englischer Ausdruck gewählt wurde, um einen gewissen Stil oder eine bestimmte Bedeutung zu vermitteln. Die Verwendung des englischen Ausdrucks könnte auch darauf hinweisen, dass es sich um eine internationale Marke oder ein internationales Produkt handelt. Es ist auch möglich, dass der Name "The One" bewusst gewählt wurde, um sich von anderen ähnlichen Produkten oder Marken abzuheben. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der Unterschied zwischen Dolce & Gabbana The One und Dolce & Gabbana The One Intense?
Dolce & Gabbana The One Intense ist eine intensivere und konzentriertere Version des Originalduftes Dolce & Gabbana The One. Es hat eine stärkere und länger anhaltende Duftwirkung, da es eine höhere Konzentration an Duftölen enthält. Der Duft von Dolce & Gabbana The One Intense ist tiefer und sinnlicher, während Dolce & Gabbana The One einen etwas leichteren und frischeren Charakter hat. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.