Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Musikinstrumente
Top-Angebote
Produkte zum Begriff Musikinstrumente:
-
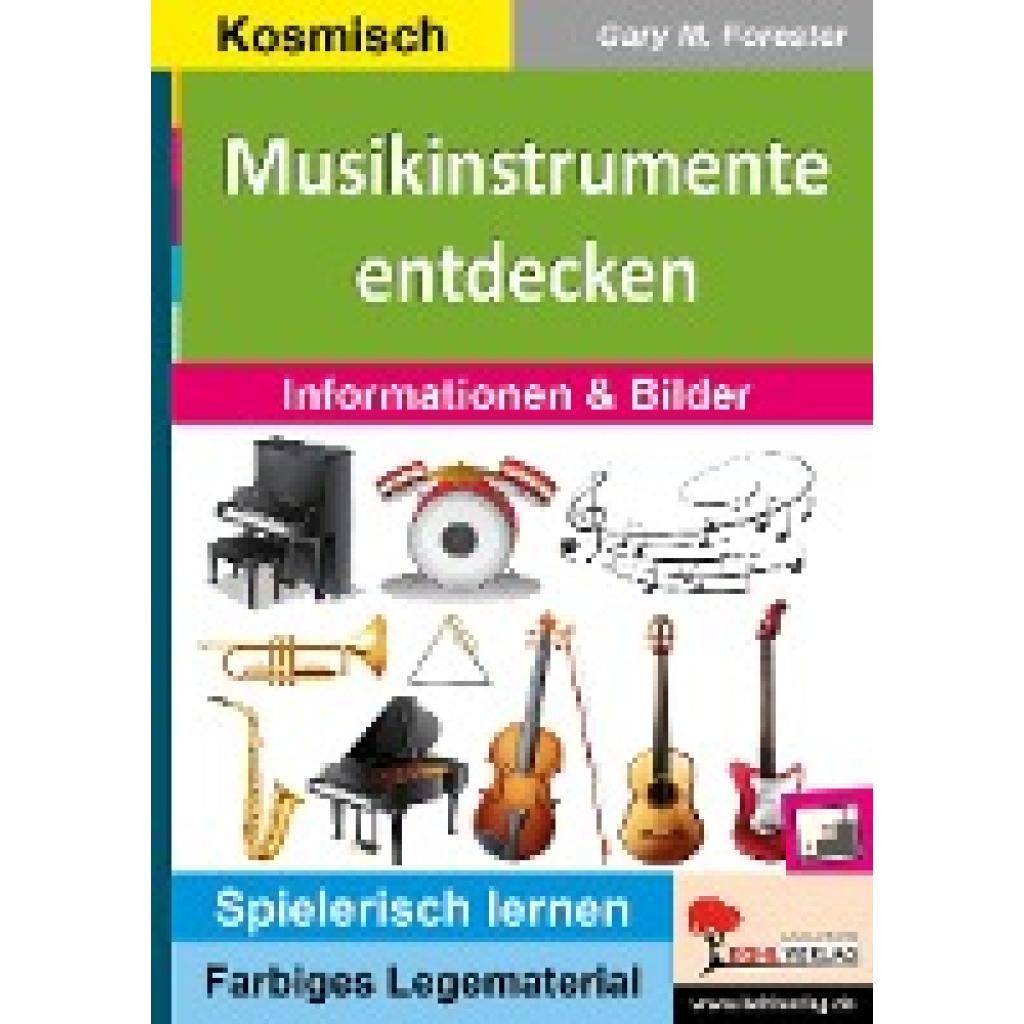
Forester, Gary M.: Musikinstrumente entdeckenMusikinstrumente entdecken , Dieses bunte und anschauliche Lege- und Lernmaterial eignet sich hervorragend für den Einsatz in der Grundschule (Klassen 3 und 4) und in der Sekundarstufe (Klassen 5 bis 10). Es wurde entwickelt, um das selbstständige Lernen zu fördern und bietet eine spielerische Möglichkeit, sich mit der Welt der Musikinstrumente auseinanderzusetzen. Der Legestern besteht aus insgesamt 52 doppelseitig bedruckten Legeteilen und ergibt fertig ausgelegt eine ansprechende, sechsstrahlige Sternform. Der Schwerpunkt dieses Legematerials liegt auf den sechs zentralen Instrumentengruppen: Blasinstrumente, Streichinstrumente, Zupfinstrumente, Tasteninstrumente, elektronische Instrumente sowie Schlag- und Rhythmusinstrumente. Jedes Instrument wird mit einer klaren Illustration dargestellt, während die Rückseite der Legeteile prägnante und informative Fakten zu den jeweiligen Instrumenten enthält. Auf diese Weise wird nicht nur das Hören und Verstehen gefördert, sondern auch das Interesse an Klang und Stimme geweckt. Dieses Material geht über das reine Faktenlernen hinaus: Es lädt Kinder und Jugendliche dazu ein, die Struktur und Vielfalt der Musikinstrumente zu entdecken und Verbindungen zwischen Bauweise, Klangerzeugung und der kosmischen Ordnung von Musik herzustellen. Die Instrumentengruppen sind so aufbereitet, dass sie nach dem Prinzip von Maria Montessori spielerisch erarbeitet werden können. Dieses Prinzip, das sich durch einen starken Fokus auf anschauliches Material und eigenständiges Arbeiten auszeichnet, findet sich in jedem Aspekt des Legesterns wieder. Die Farbgestaltung des Legematerials erleichtert das Sortieren und Legen: - Zentrum: Das sechseckige Zentrum bildet den Ausgangspunkt und benennt die sechs Instrumentengruppen. - Trapezkarten: Jede Instrumentengruppe wird durch eine Trapezkarte mit anschaulichen Abbildungen ihrer Instrumente dargestellt. - Rechteckkarten: An die Trapezkarten schließen sich Rechteckkarten mit Namen und weiteren Informationen der Instrumente an. Das Legematerial bietet eine ideale Ergänzung für den Musikunterricht, sei es in Freiarbeitsphasen, Projektarbeit oder zur Vertiefung des Themas "Musikinstrumente". Es inspiriert Schülerinnen und Schüler, die Welt der Musik aktiv zu gestalten und mit Freude neues Wissen zu entdecken. Gleichzeitig schult es das Verständnis für die Zusammenhänge von Klang und Stimme sowie die grundlegenden Prinzipien des Musikmachens. Das durchdachte Konzept und die vielseitigen Einsatzmöglichkeiten machen dieses Legematerial zu einer wertvollen Unterstützung für Lehrkräfte und eine motivierende Lernressource für die Schüler. 48 Seiten, FARBDRUCK , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 201601, Produktform: Leinen, Titel der Reihe: Montessori-Reihe##, Autoren: Forester, Gary M., Seitenzahl/Blattzahl: 48, Fachschema: Instrument (Musikinstrument)~Musikinstrument~Musikunterricht / Lehrermaterial, Themenvorschläge~Sachunterricht / Lehrermaterial, Bildungsmedien Fächer: Musik ~Sachunterricht, Fachkategorie: Musikinstrumente~Unterrichtsmaterialien~Unterricht und Didaktik: Musik, Bildungszweck: für den Primarbereich~für die Sekundarstufe I, Interesse Alter: empfohlenes Alter: ab 6 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Schule und Lernen: Heimat- und Sachkunde, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohl Verlag, Verlag: Kohl Verlag, Verlag: KOHL VERLAG e.K. Der Verlag mit dem Baum, Länge: 206, Breite: 290, Höhe: 5, Gewicht: 178, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 145101626,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Musikinstrumente:
-
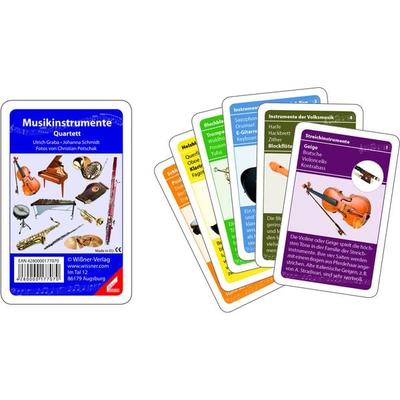
MusikinstrumenteWer Ist Die Königin Der Musikinstrumente? Welches Streichinstrument Spielt Die Höchsten Töne? Und Was Ist Der Unterschied Zwischen Einem Cembalo Und Dem Harmonium? Die Antworten Auf Diese Fragen Und Noch Viel Mehr Wissenswertes Über Die 32...4,99 €*Versand: 2,95 €Sichere Weiterleitung zum Anbieter
-
Forester, Gary M.: Musikinstrumente entdeckenMusikinstrumente entdecken , Dieses bunte und anschauliche Lege- und Lernmaterial eignet sich hervorragend für den Einsatz in der Grundschule (Klassen 3 und 4) und in der Sekundarstufe (Klassen 5 bis 10). Es wurde entwickelt, um das selbstständige Lernen zu fördern und bietet eine spielerische Möglichkeit, sich mit der Welt der Musikinstrumente auseinanderzusetzen. Der Legestern besteht aus insgesamt 52 doppelseitig bedruckten Legeteilen und ergibt fertig ausgelegt eine ansprechende, sechsstrahlige Sternform. Der Schwerpunkt dieses Legematerials liegt auf den sechs zentralen Instrumentengruppen: Blasinstrumente, Streichinstrumente, Zupfinstrumente, Tasteninstrumente, elektronische Instrumente sowie Schlag- und Rhythmusinstrumente. Jedes Instrument wird mit einer klaren Illustration dargestellt, während die Rückseite der Legeteile prägnante und informative Fakten zu den jeweiligen Instrumenten enthält. Auf diese Weise wird nicht nur das Hören und Verstehen gefördert, sondern auch das Interesse an Klang und Stimme geweckt. Dieses Material geht über das reine Faktenlernen hinaus: Es lädt Kinder und Jugendliche dazu ein, die Struktur und Vielfalt der Musikinstrumente zu entdecken und Verbindungen zwischen Bauweise, Klangerzeugung und der kosmischen Ordnung von Musik herzustellen. Die Instrumentengruppen sind so aufbereitet, dass sie nach dem Prinzip von Maria Montessori spielerisch erarbeitet werden können. Dieses Prinzip, das sich durch einen starken Fokus auf anschauliches Material und eigenständiges Arbeiten auszeichnet, findet sich in jedem Aspekt des Legesterns wieder. Die Farbgestaltung des Legematerials erleichtert das Sortieren und Legen: - Zentrum: Das sechseckige Zentrum bildet den Ausgangspunkt und benennt die sechs Instrumentengruppen. - Trapezkarten: Jede Instrumentengruppe wird durch eine Trapezkarte mit anschaulichen Abbildungen ihrer Instrumente dargestellt. - Rechteckkarten: An die Trapezkarten schließen sich Rechteckkarten mit Namen und weiteren Informationen der Instrumente an. Das Legematerial bietet eine ideale Ergänzung für den Musikunterricht, sei es in Freiarbeitsphasen, Projektarbeit oder zur Vertiefung des Themas "Musikinstrumente". Es inspiriert Schülerinnen und Schüler, die Welt der Musik aktiv zu gestalten und mit Freude neues Wissen zu entdecken. Gleichzeitig schult es das Verständnis für die Zusammenhänge von Klang und Stimme sowie die grundlegenden Prinzipien des Musikmachens. Das durchdachte Konzept und die vielseitigen Einsatzmöglichkeiten machen dieses Legematerial zu einer wertvollen Unterstützung für Lehrkräfte und eine motivierende Lernressource für die Schüler. 48 Seiten, FARBDRUCK , Zündkabel & Zündkabelstecker > Elektrik & Zündungen , Erscheinungsjahr: 201601, Produktform: Leinen, Titel der Reihe: Montessori-Reihe##, Autoren: Forester, Gary M., Seitenzahl/Blattzahl: 48, Fachschema: Instrument (Musikinstrument)~Musikinstrument~Musikunterricht / Lehrermaterial, Themenvorschläge~Sachunterricht / Lehrermaterial, Bildungsmedien Fächer: Musik ~Sachunterricht, Fachkategorie: Musikinstrumente~Unterrichtsmaterialien~Unterricht und Didaktik: Musik, Bildungszweck: für den Primarbereich~für die Sekundarstufe I, Interesse Alter: empfohlenes Alter: ab 6 Jahre, Altersempfehlung / Lesealter: 18, ab Alter: 6, Warengruppe: HC/Schulbücher/Unterrichtsmat./Lehrer, Fachkategorie: Schule und Lernen: Heimat- und Sachkunde, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Kohl Verlag, Verlag: Kohl Verlag, Verlag: KOHL VERLAG e.K. Der Verlag mit dem Baum, Länge: 206, Breite: 290, Höhe: 5, Gewicht: 178, Produktform: Gebunden, Genre: Schule und Lernen, Genre: Schule und Lernen, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0006, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch, WolkenId: 145101626,80 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Musikinstrumente
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.